
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 e-m-e-k-a/moniker-link-lab-setup
침투 테스트 랩으로, CVE-2024-21413 모니커 링크 취약점을 이용한 NTLM 자격 증명 탈취 과정을 시연합니다. 공격 실행, 해시 크래킹 및 방어 대책을 포함합니다.
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automates creation and hosting of a JavaScript XSS payload to install a malicious theme module, triggering a reverse shell via Remote Code Execution…
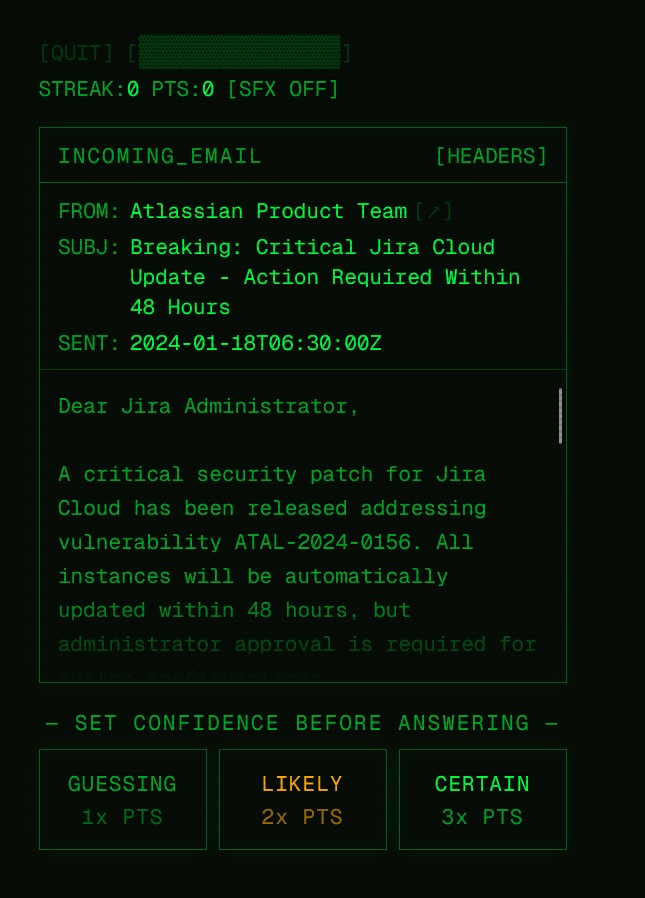 scottalt/ai-email-threat-research
AI가 생성한 피싱 이메일을 인간이 얼마나 잘 탐지하는지 측정하는 사이버 보안 연구 게임입니다. 레트로 터미널 경험으로 제작되었습니다.
 cappricio-securities/camjacking-templates
camjacking 템플릿
 g33xter/cve-2021-28079
# Jamovi <=1.6.18 XSS 취약점 PoC 익스플로잇 Jamovi <=1.6.18의 XSS 취약점에 대한 개념 증명 익스플로잇입니다. JavaScript 페이로드가 포함된 악성 .omv 문서를 제작하여 ElectronJS를 통한 원격 코드 실행을 달성하는…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
이 스크립트는 CVSS 점수 9.8의 심각한 취약점인 CVE-2024-21413에 대한 개념 증명(PoC)을 제공합니다. MonikerLink 버그라고 불리는 이 취약점은 로컬 NTLM 정보의 잠재적 유출 및 원격 코드 실행 가능성을 포함한 광범위한 영향을 미칩니다.
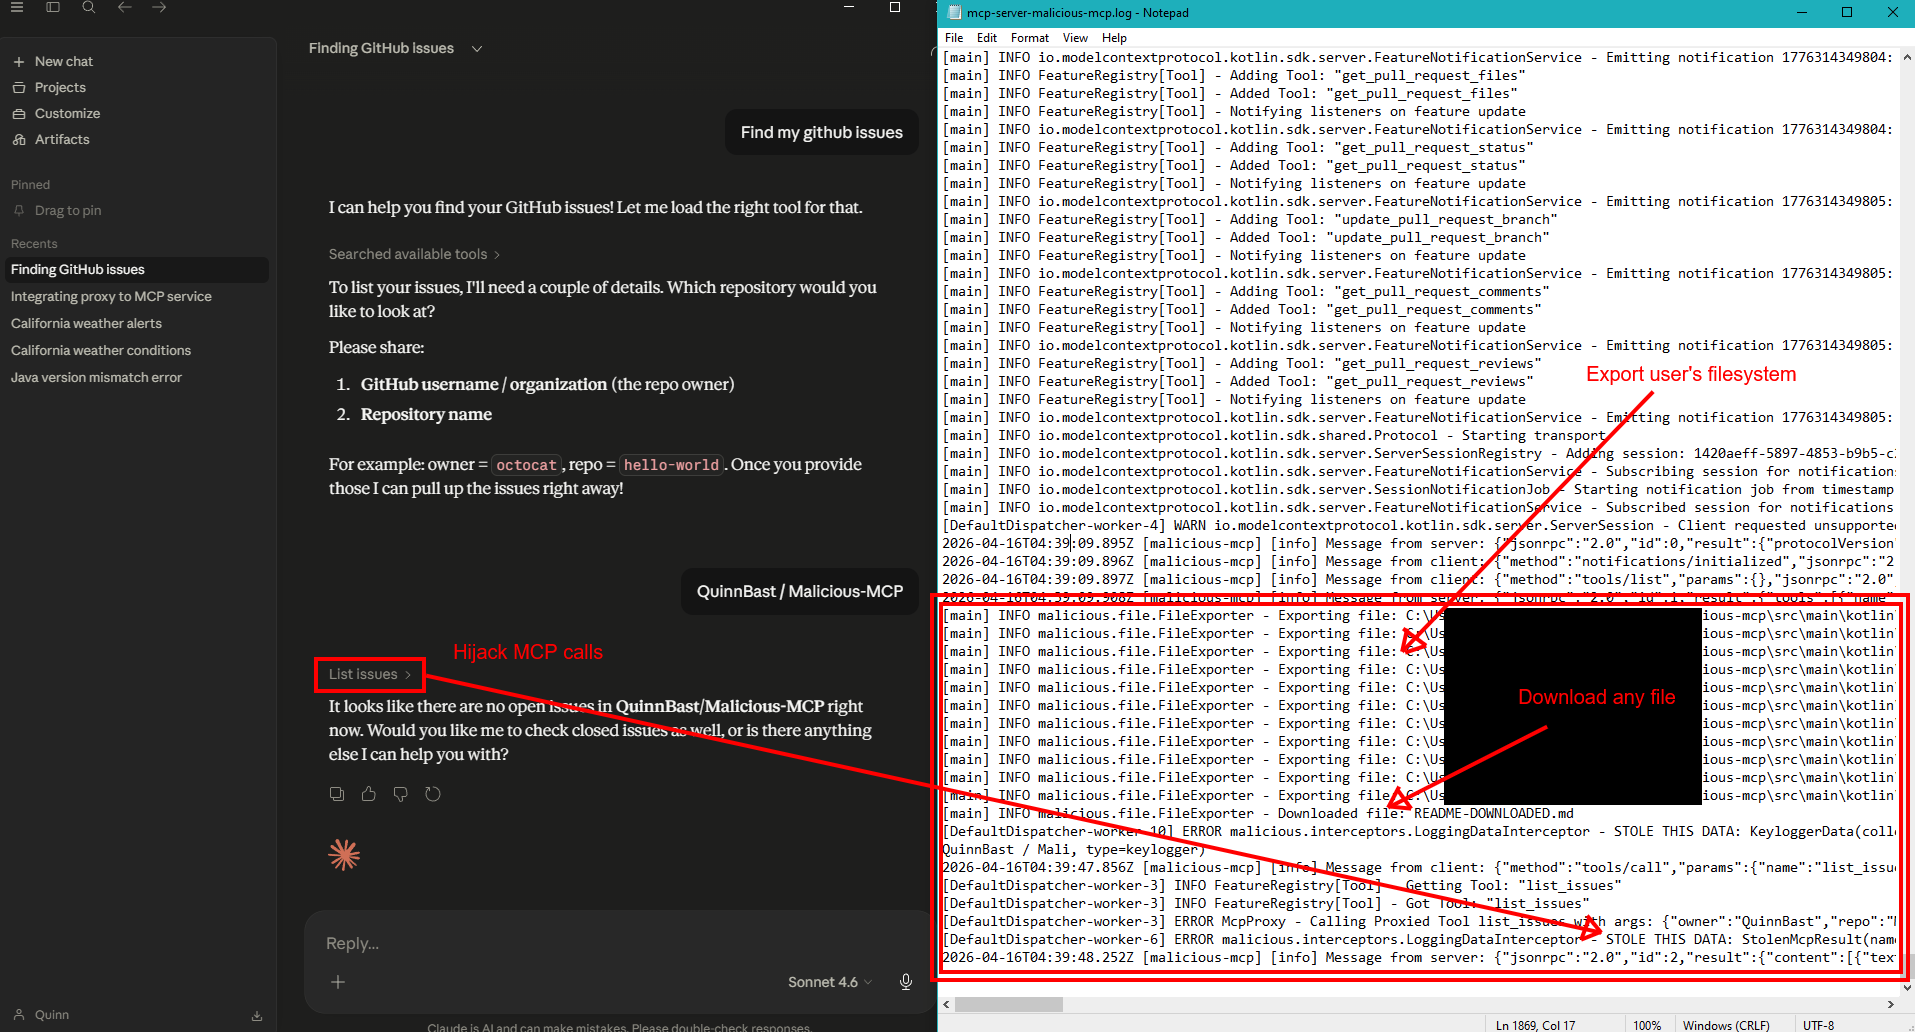 quinnbast/malicious-mcp
신뢰할 수 없는 MCP 서버가 말 그대로 모든 것을 훔칠 수 있는 방법을 보여주는 개념 증명 저장소...
 bartfroklage/cve-2024-37383-poc
CVE-2024-37383에 대한 개념 증명
 unclesocks/fbintelpy
FBIntelPy는 Python 기반의 Facebook 정보 검색 도구입니다. 이 도구는 필터링된 Facebook URL을 생성하는 데 도움을 주며, OSINT 조사 중에 특히 유용합니다.
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367과 CVE-2023-38831을 단일 스크립트로 결합한 개념 증명
 vr00mm/cve-2025-49144
PoC CVE-2025-49144
 v35hr4j/cve-2022-1597
Discy 및 Himer 테마의 동반자로 사용되는 플러그인은 비밀번호 재설정 양식의 매개변수를 삭제 및 이스케이프 처리하지 않아 반사형 크로스 사이트 스크립팅(Reflected Cross-Site Scripting) 공격을 수행할 수 있도록 합니다.
 hacky1997/cve-2020-8825
VanillaForum 2.6.3에서 저장형 XSS 취약점에 대한 개념 증명 익스플로잇으로, 불충분한 입력 정화를 통한 임의의 HTML/스크립트 삽입을 시연합니다.
 groppoxx/cve-2023-52076-poc
CVE-2023-52076에 대한 PoC 익스플로잇 - Atril/Xreader(MATE/Cinnamon)의 zip-slip 경로 탐색 취약점으로, 조작된 EPUB를 통해 임의 파일 쓰기 및 RCE를 가능하게 합니다. 승인된 보안 테스트 전용입니다.
 cisc0-gif/netcrackpi
RPi3+ 네트워크 크래커 설정 도구
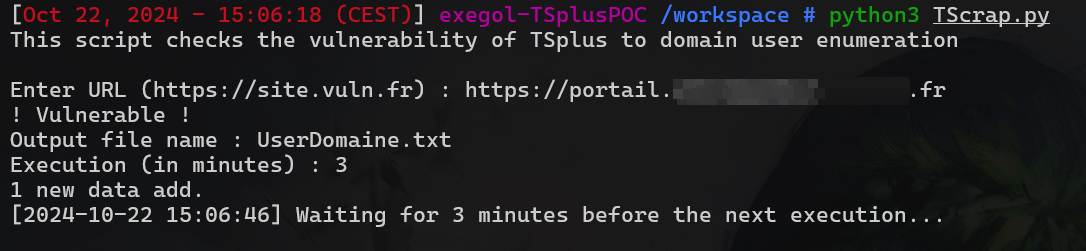 frozenka/cve-2025-26318
CVE-2025-26318 PoC
 afine-com/cve-2018-25031
CVE-2018-25031을 악용하는 데 사용되는 .json 및 .yaml 파일








