#1
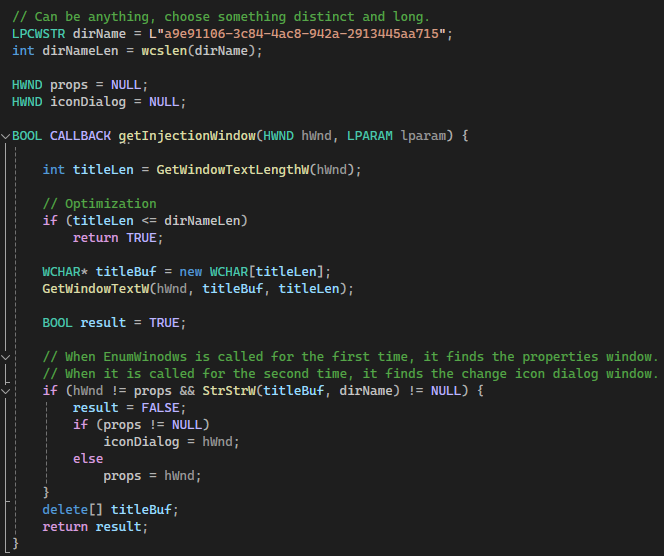
 d419h/iconjector
아이콘을 사용하여 탐색기 프로세스에 DLL 주입
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 모든 fake-AP 요구를 위한 도구!
 synacktiv/nord-stream
Nord Stream은 악성 파이프라인을 배포하여 CI/CD 환경 내부에 저장된 비밀을 추출할 수 있는 도구입니다. 현재 Azure DevOps, GitHub 및 GitLab을 지원합니다.
 arno0x/ntlmrelaytoews
Exchange Web Services를 대상으로 한 ntlm 릴레이 공격
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
레드팀을 겨냥한 새로운 추적 수단을 경계하라!
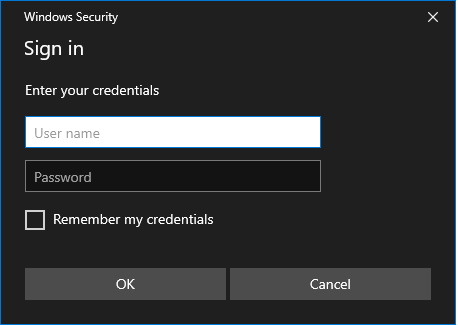 dviros/credsleaker
Credsleaker는 공격자가 Windows Security를 이용해 매우 설득력 있는 자격 증명 프롬프트를 만들고, 이를 DC에 대해 검증한 다음 HTTP 요청을 통해 유출할 수 있게 해줍니다.
 randomaccess3/awesome-bec
BEC(Business Email Compromise) 조사를 위한 공격 및 방어 정보 저장소
 hoodoer/js-tap
JavaScript beacons 및 C2로, 웹앱 서버나 데스크탑 소프트웨어에서 XSS payload 또는 post exploitation implants로 사용되어 사용자를 모니터링하고 지속성을 유지하기 위한 도구입니다. Browser extension,…
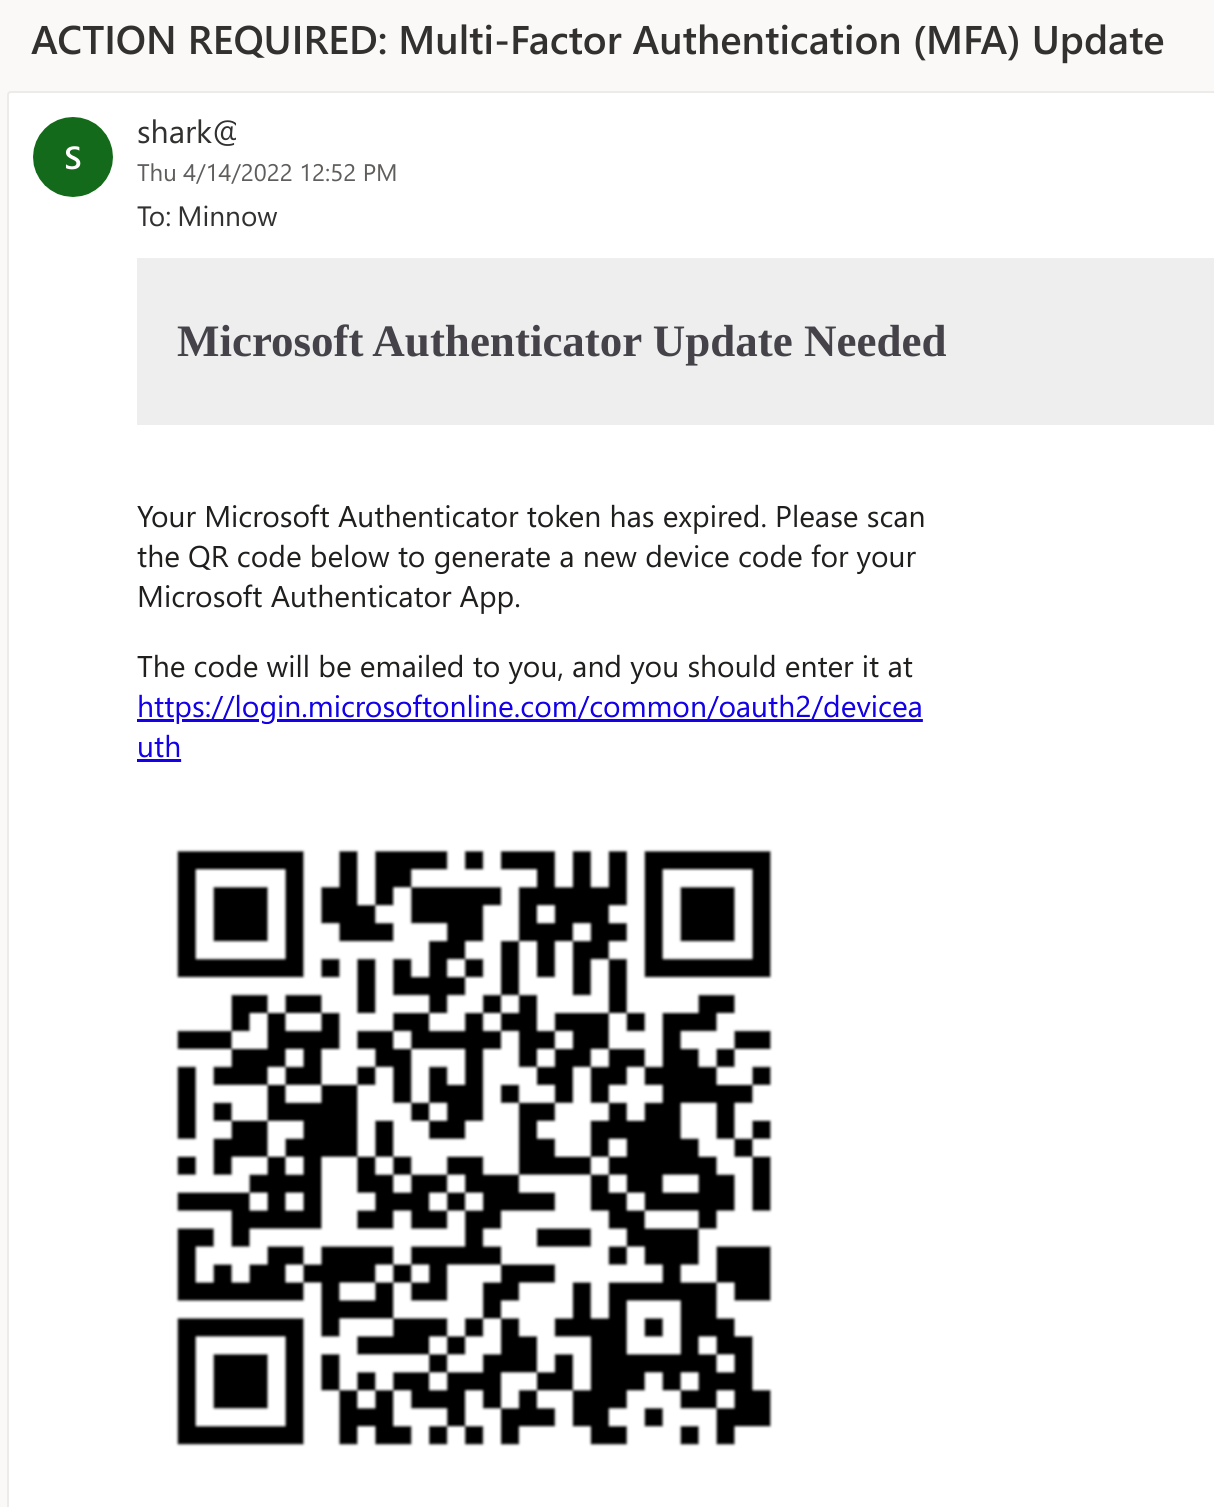 secureworks/squarephish
고급 피싱 도구로, OAuth Device Code 인증 흐름과 QR 코드를 결합하여 MFA 업데이트 명목을 통해 Microsoft 인증 토큰을 수집합니다
 rxwx/chlonium
Chromium 쿠키 및 비밀번호를 브라우저 간에 복제 및 가져오기, 오프라인 DPAPI 상태 키 복호화를 통해 AES-256 GCM 암호화 데이터베이스를 지원하며, 레드팀 운영을 위한 도구입니다.
 aleksamcode/wifi-password-stealer
저장된 WiFi 데이터(SSID 및 비밀번호)를 유출하는 간단한 Windows 및 Linux 키스트로크 주입 도구
 quickbreach/exchangerelayx
온프레미스 Exchange 서버의 EWS 엔드포인트를 위한 NTLM 릴레이 도구입니다. 해커에게 OWA를 제공합니다.
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE를 위한 수정된 CVE-2022-30190 익스플로잇 도구로, 사용자 지정 docx 템플릿 지원, 바이너리/명령 실행 모드, 원격 페이로드 전달을 위한 내장 HTTP 서버를 포함합니다.
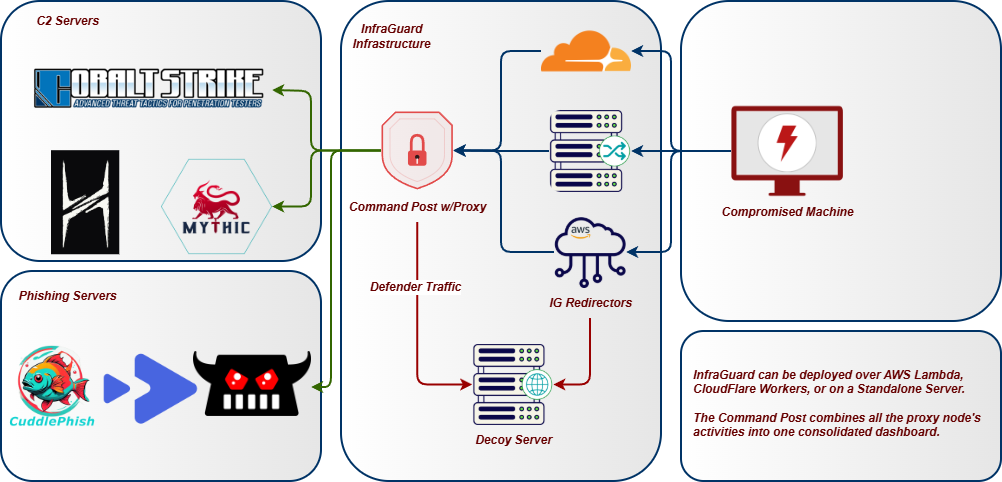 whispergate/infraguard
InfraGuard는 레드팀 인프라를 위협 귀속으로부터 보호하는 Command & Control 리다이렉션 프록시 및 관리자입니다.
 sowdust/tafferugli
트윗을 필터링, 수집 및 분석하여 조정된 행동, 자동 게시, 선전 활동을 탐지하기 위한 웹 기반 프레임워크로, 사용자 정의 가능한 메트릭을 제공합니다.
 4w4k3/insanity-framework
페이로드 생성 및 원격 시스템 제어. [단종됨]
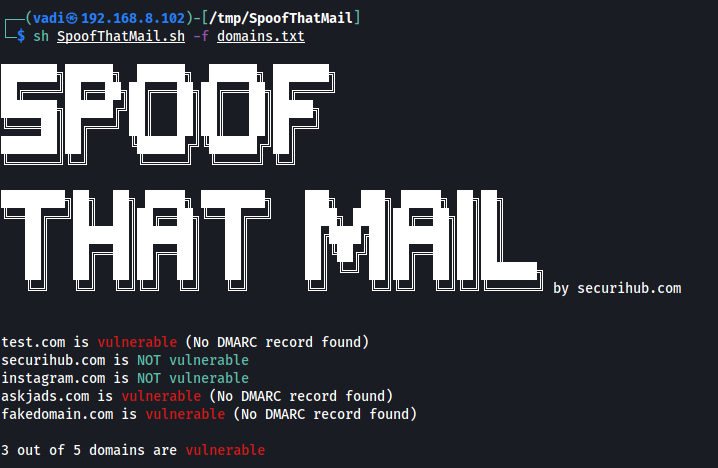 v4d1/spoofthatmail
도메인 또는 도메인 목록이 DMARC 레코드를 기반으로 스푸핑될 수 있는지 확인하는 Bash 스크립트.