
 #1
API key scanning, credential leak detection, and secret management tools.
Kitploit 추천
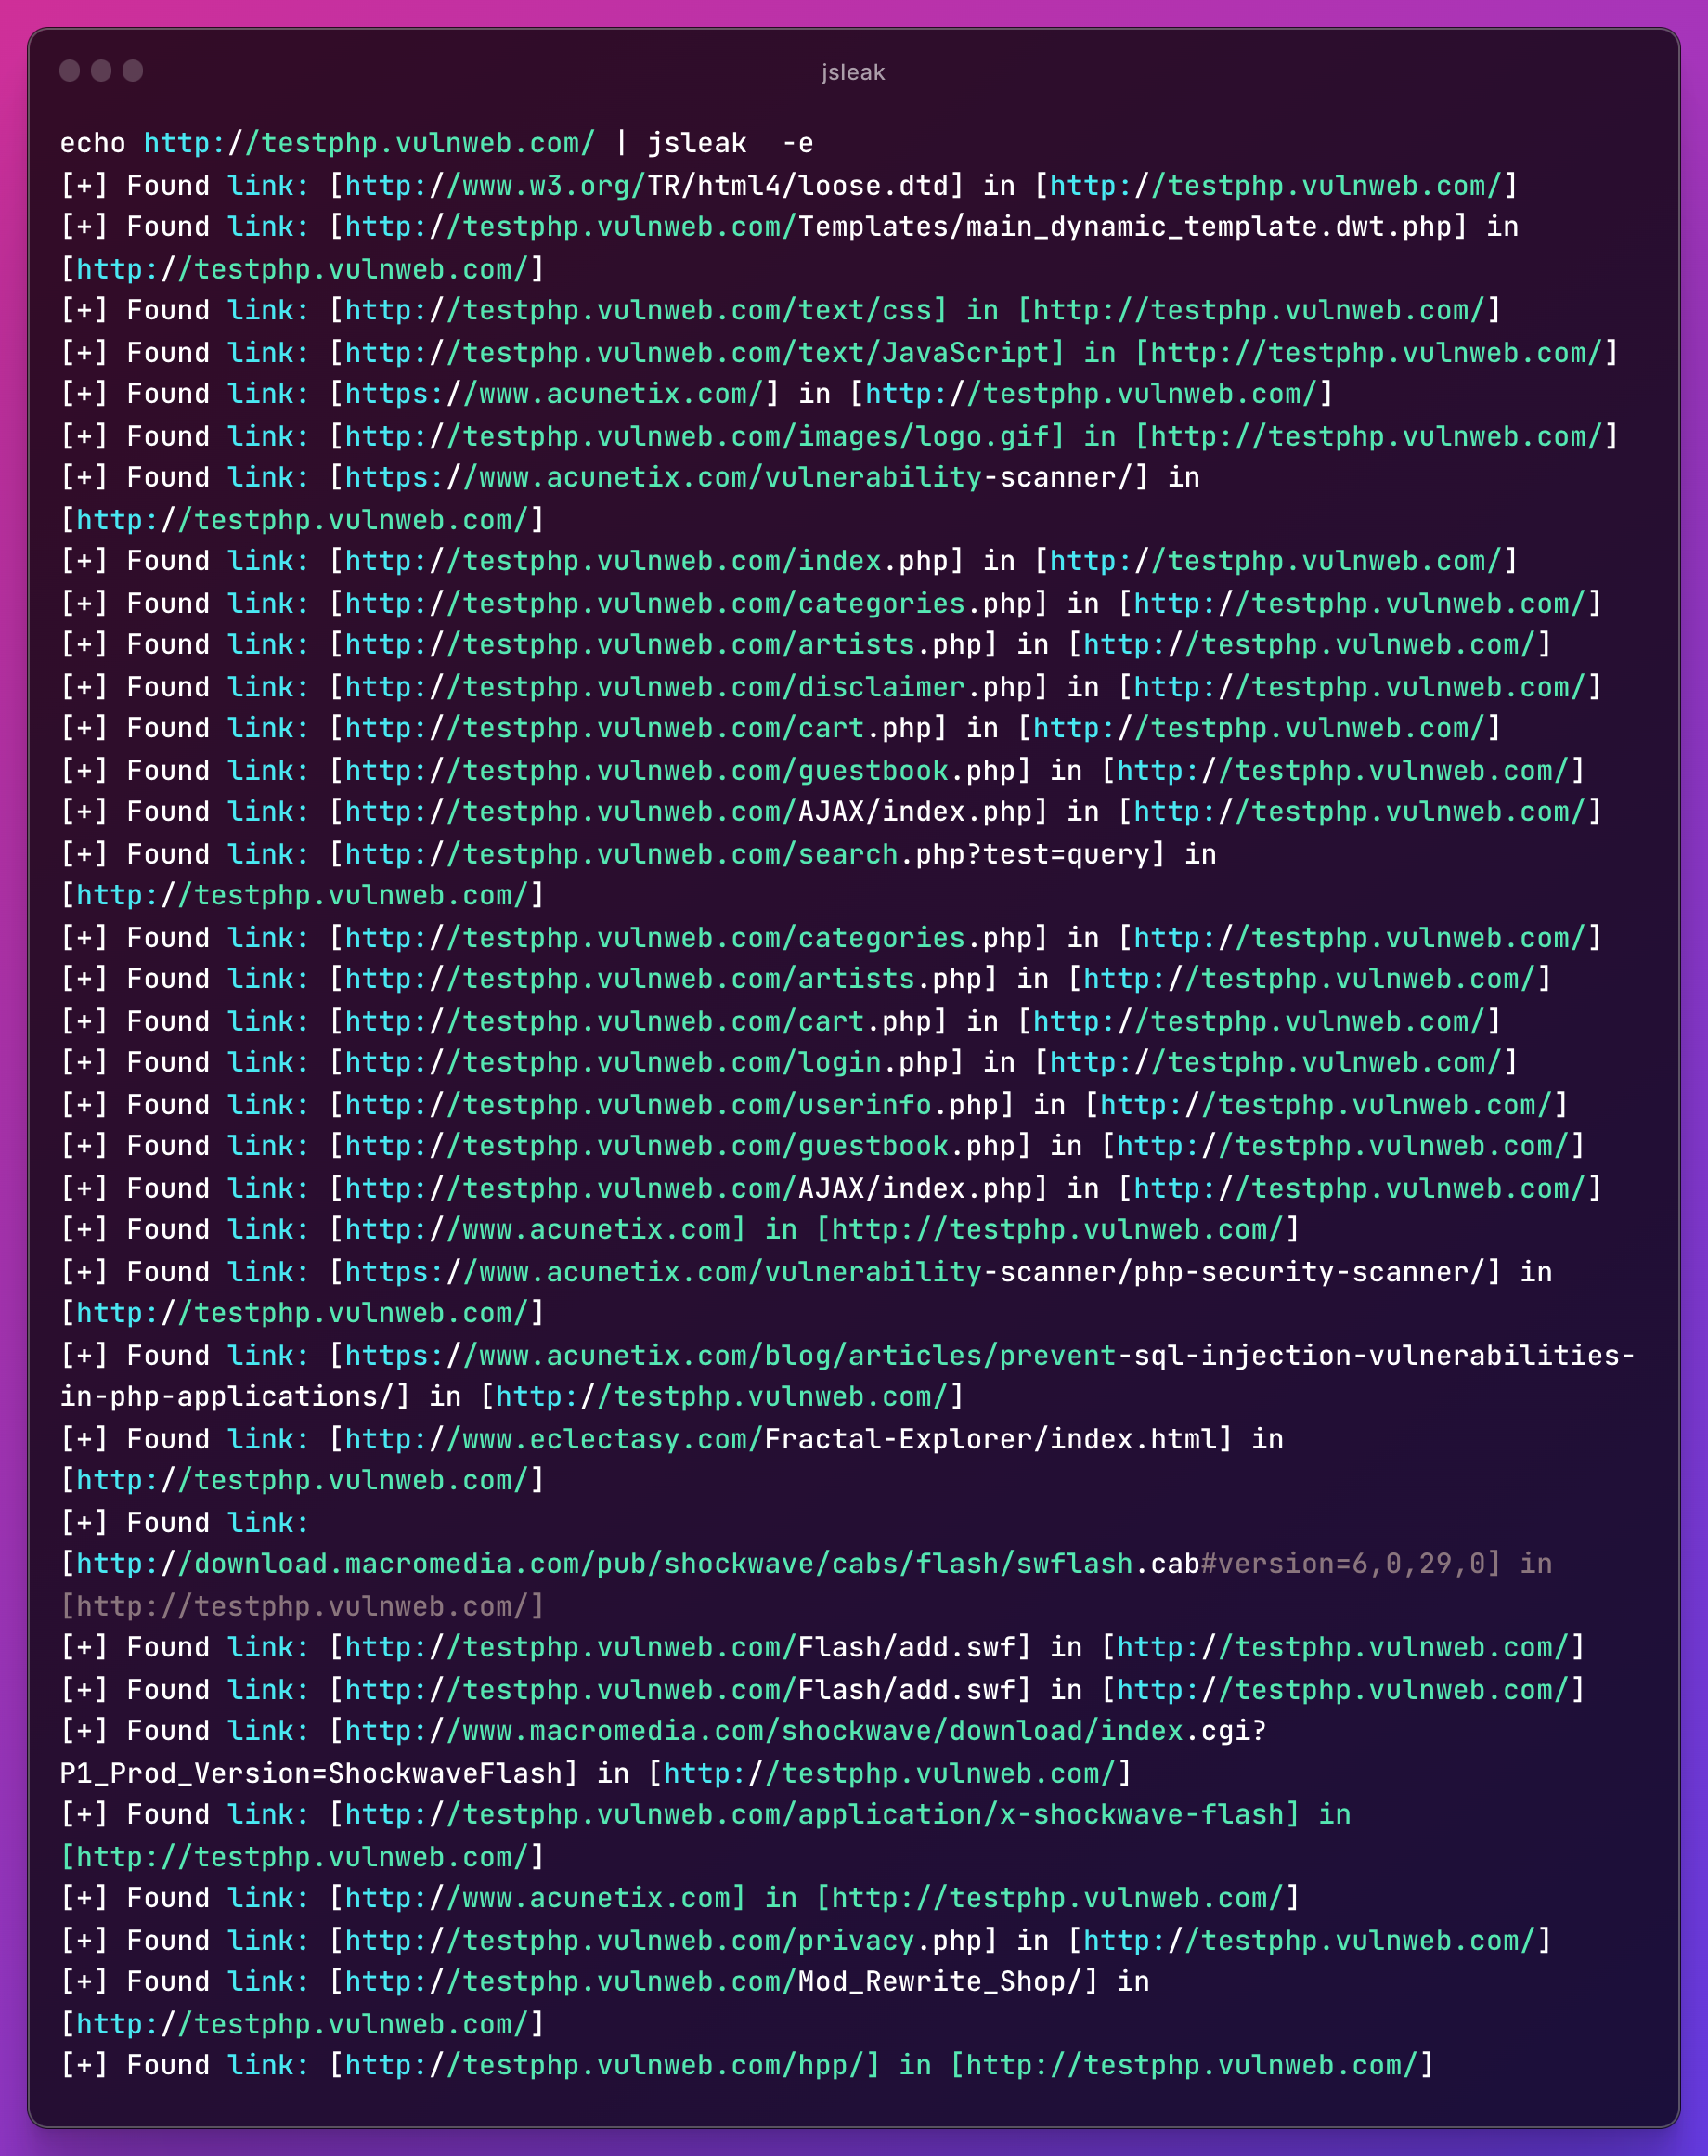
 byt3hx/jsleak
웹 정찰 중 JavaScript 파일에서 비밀, API 키 및 링크를 발견하기 위한 동시 CLI 도구로, 사용자 정의 정규식 패턴 지원 및 URL 상태 확인 기능을 제공합니다.
 bishopfox/dufflebag
노출된 EBS 볼륨에서 비밀 검색
 manuelschipper/nah
a guard that blocks catastrophic agent actions
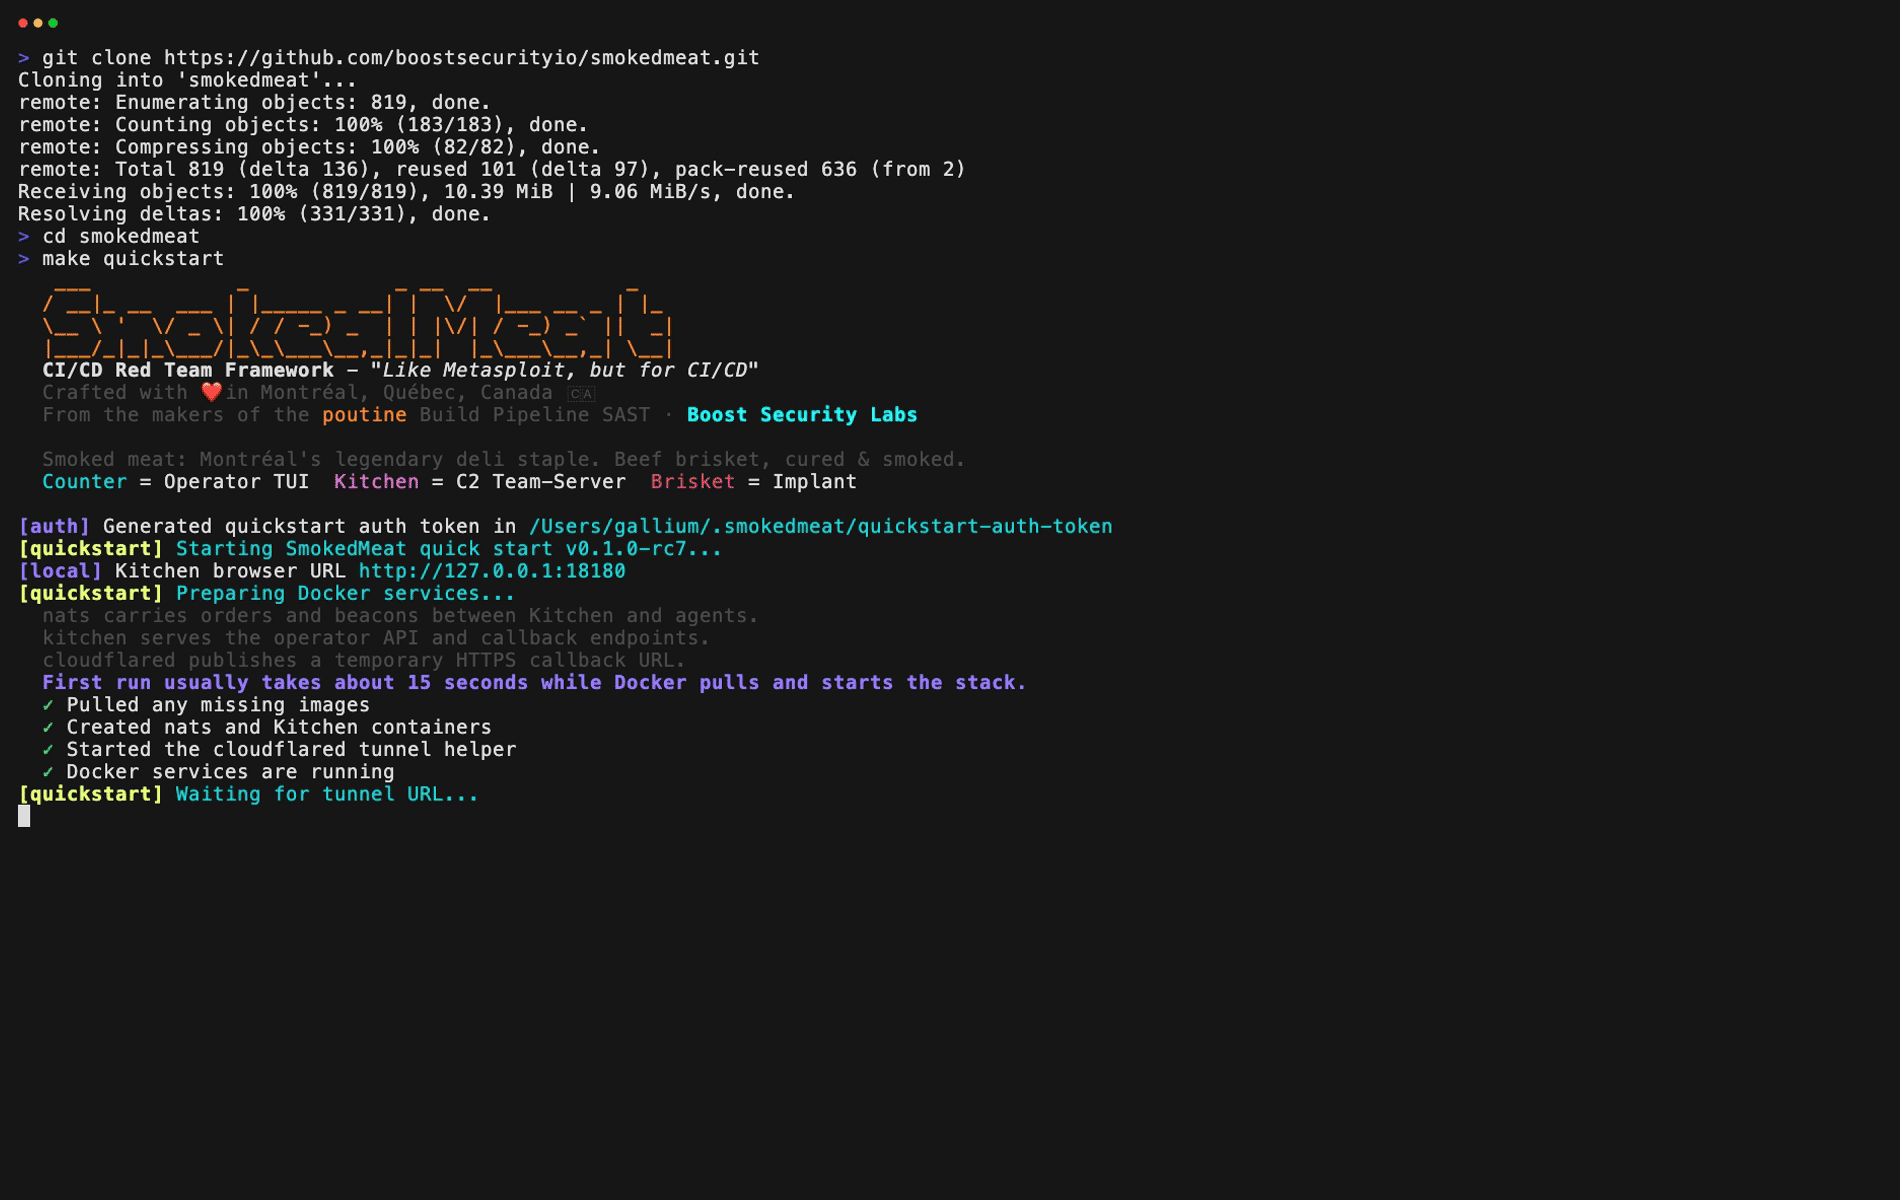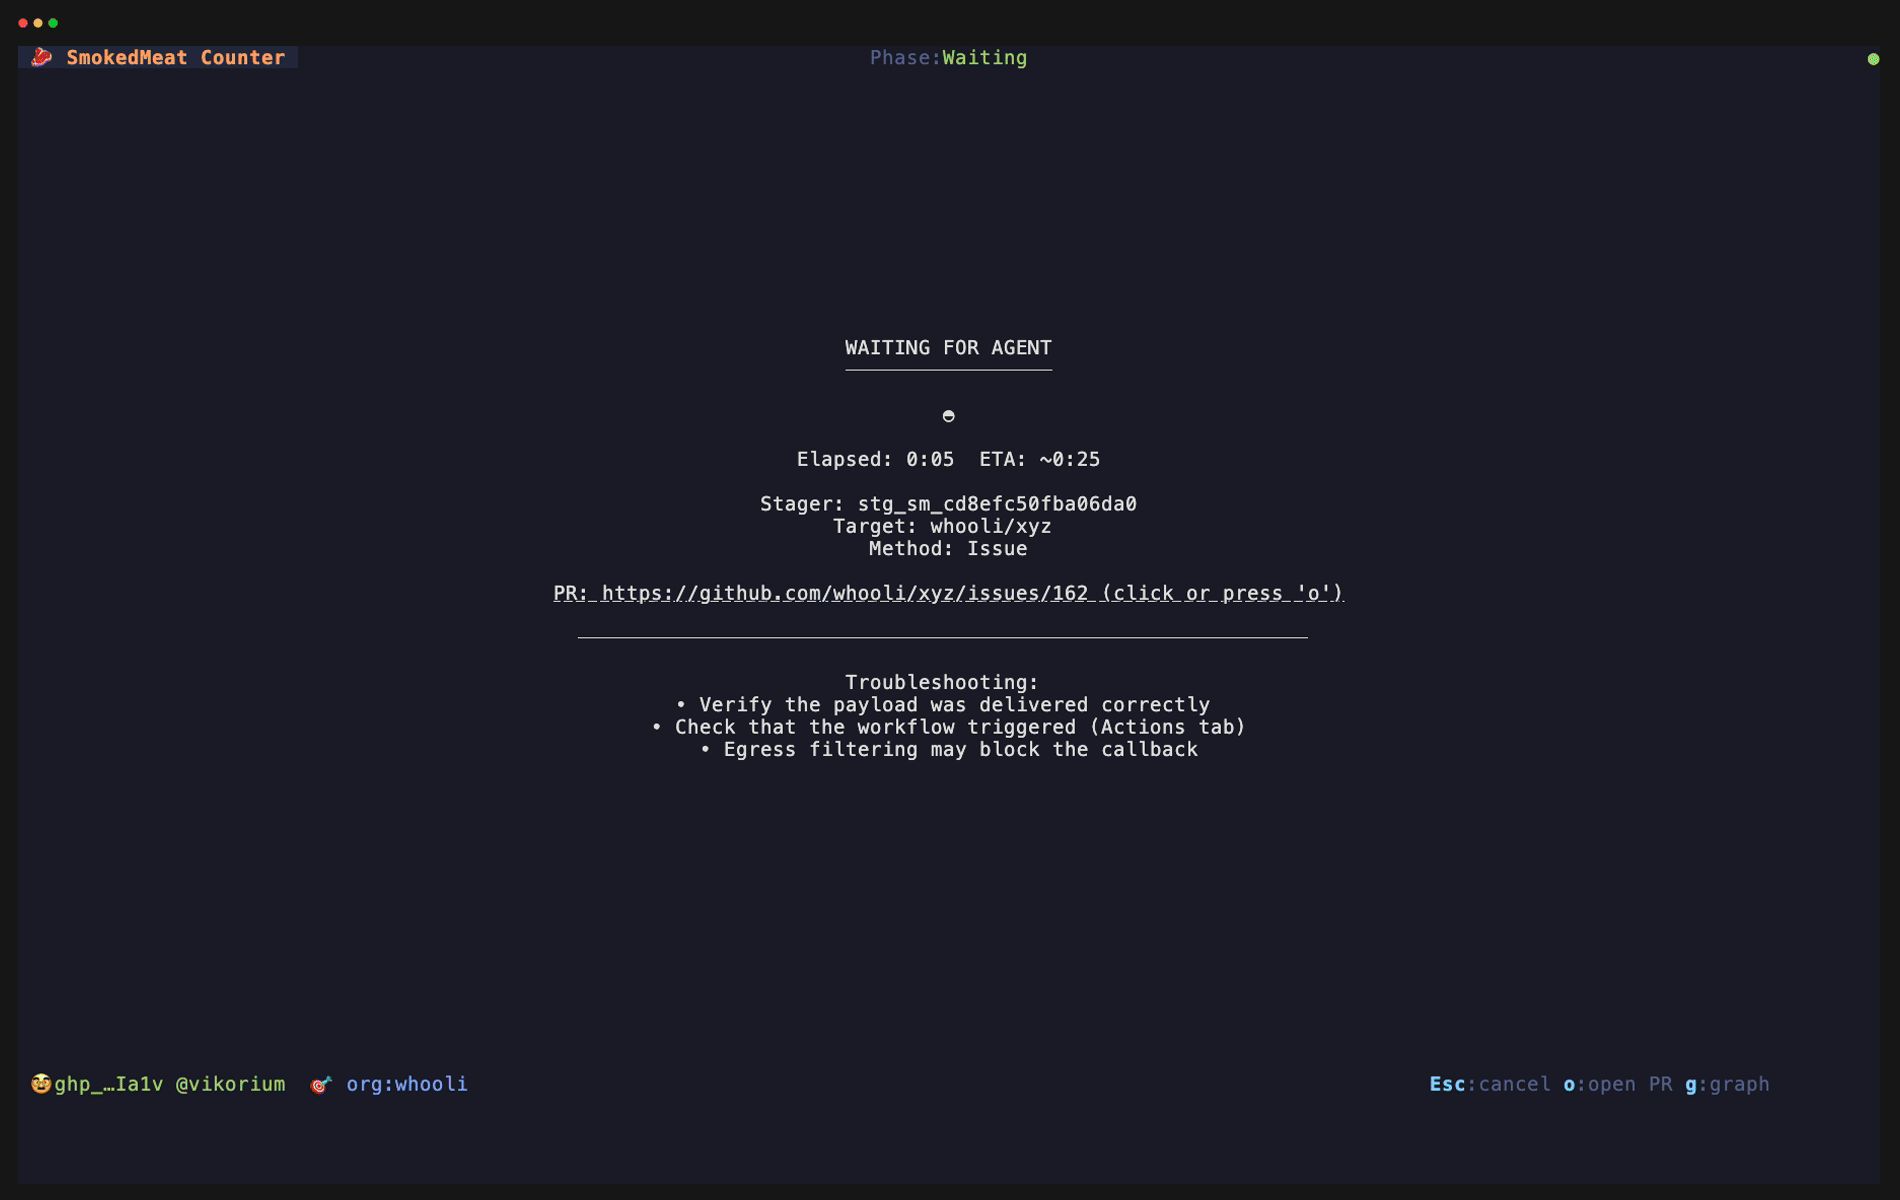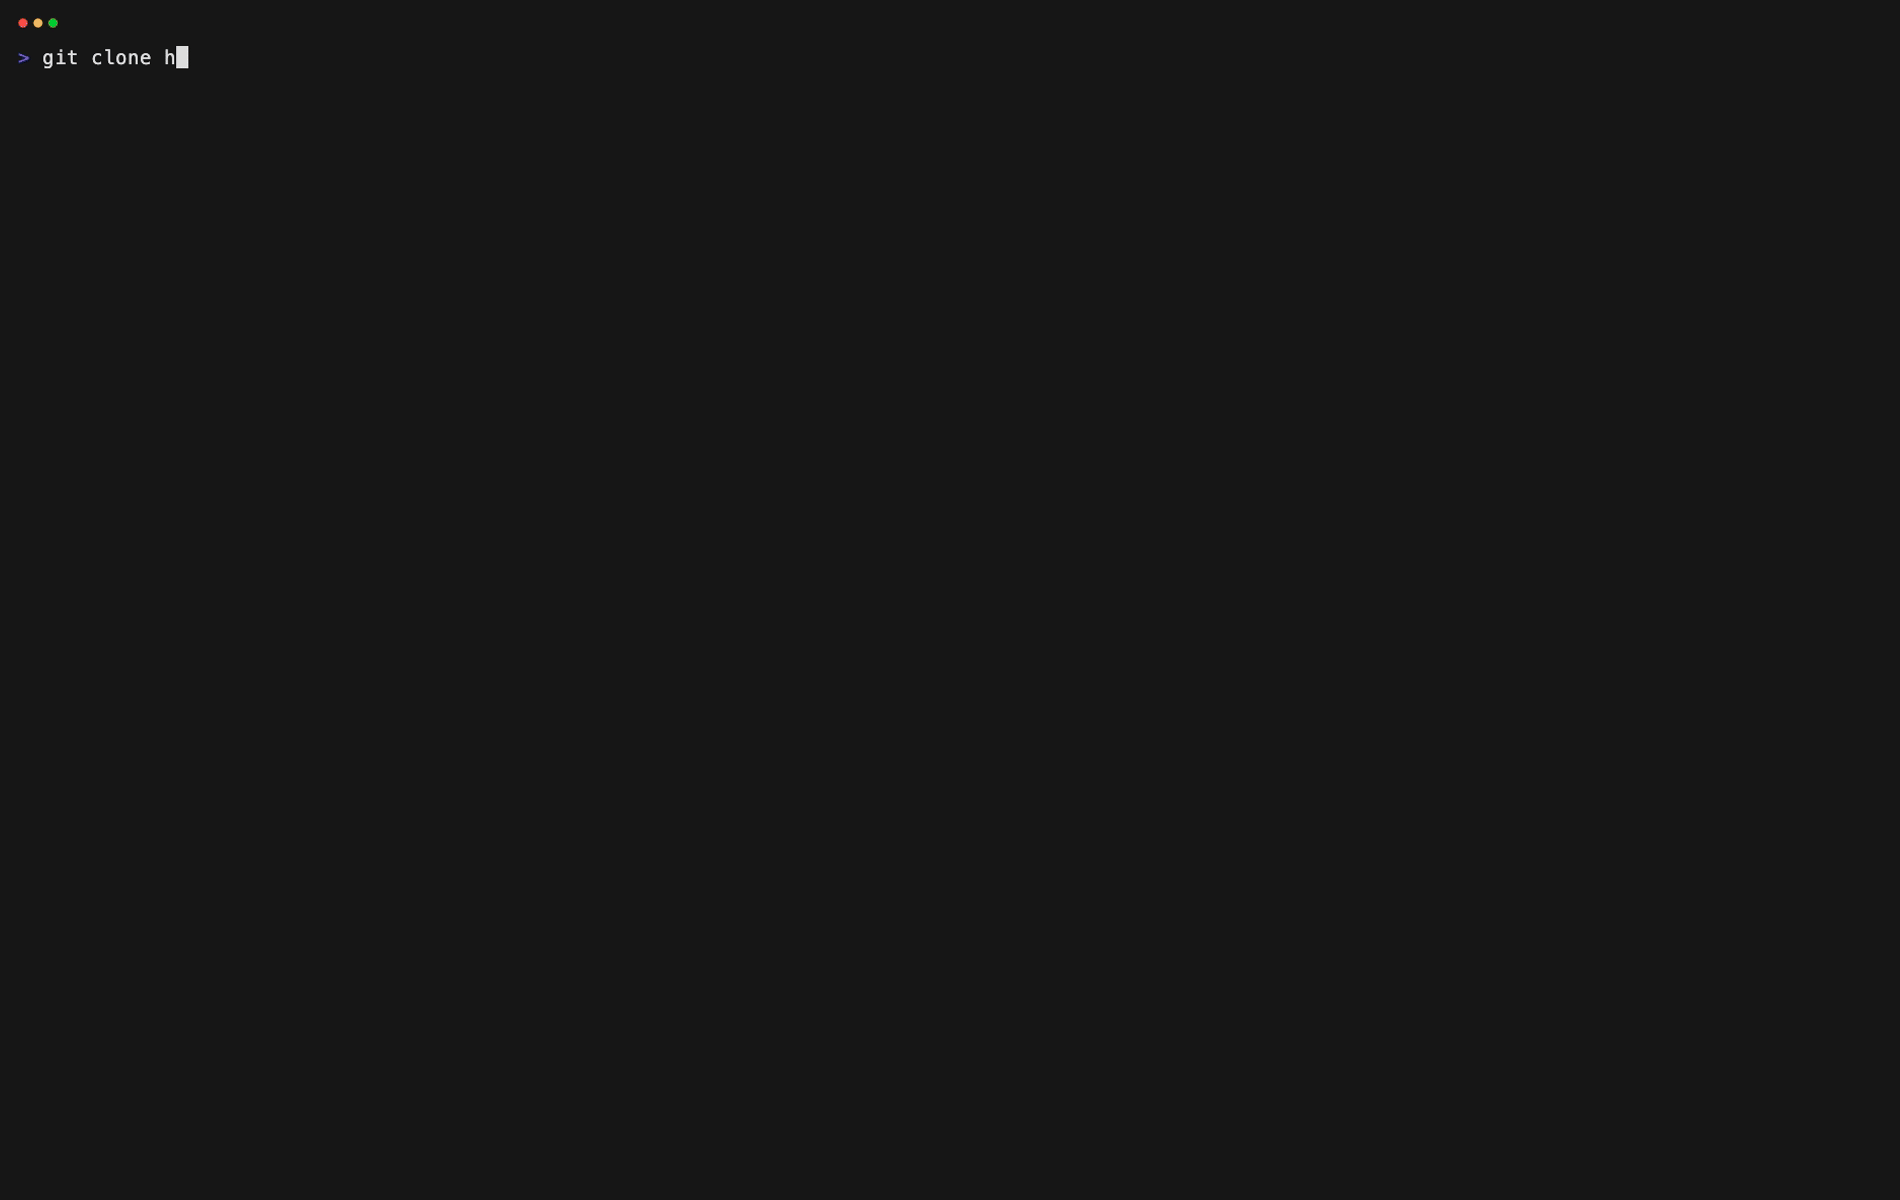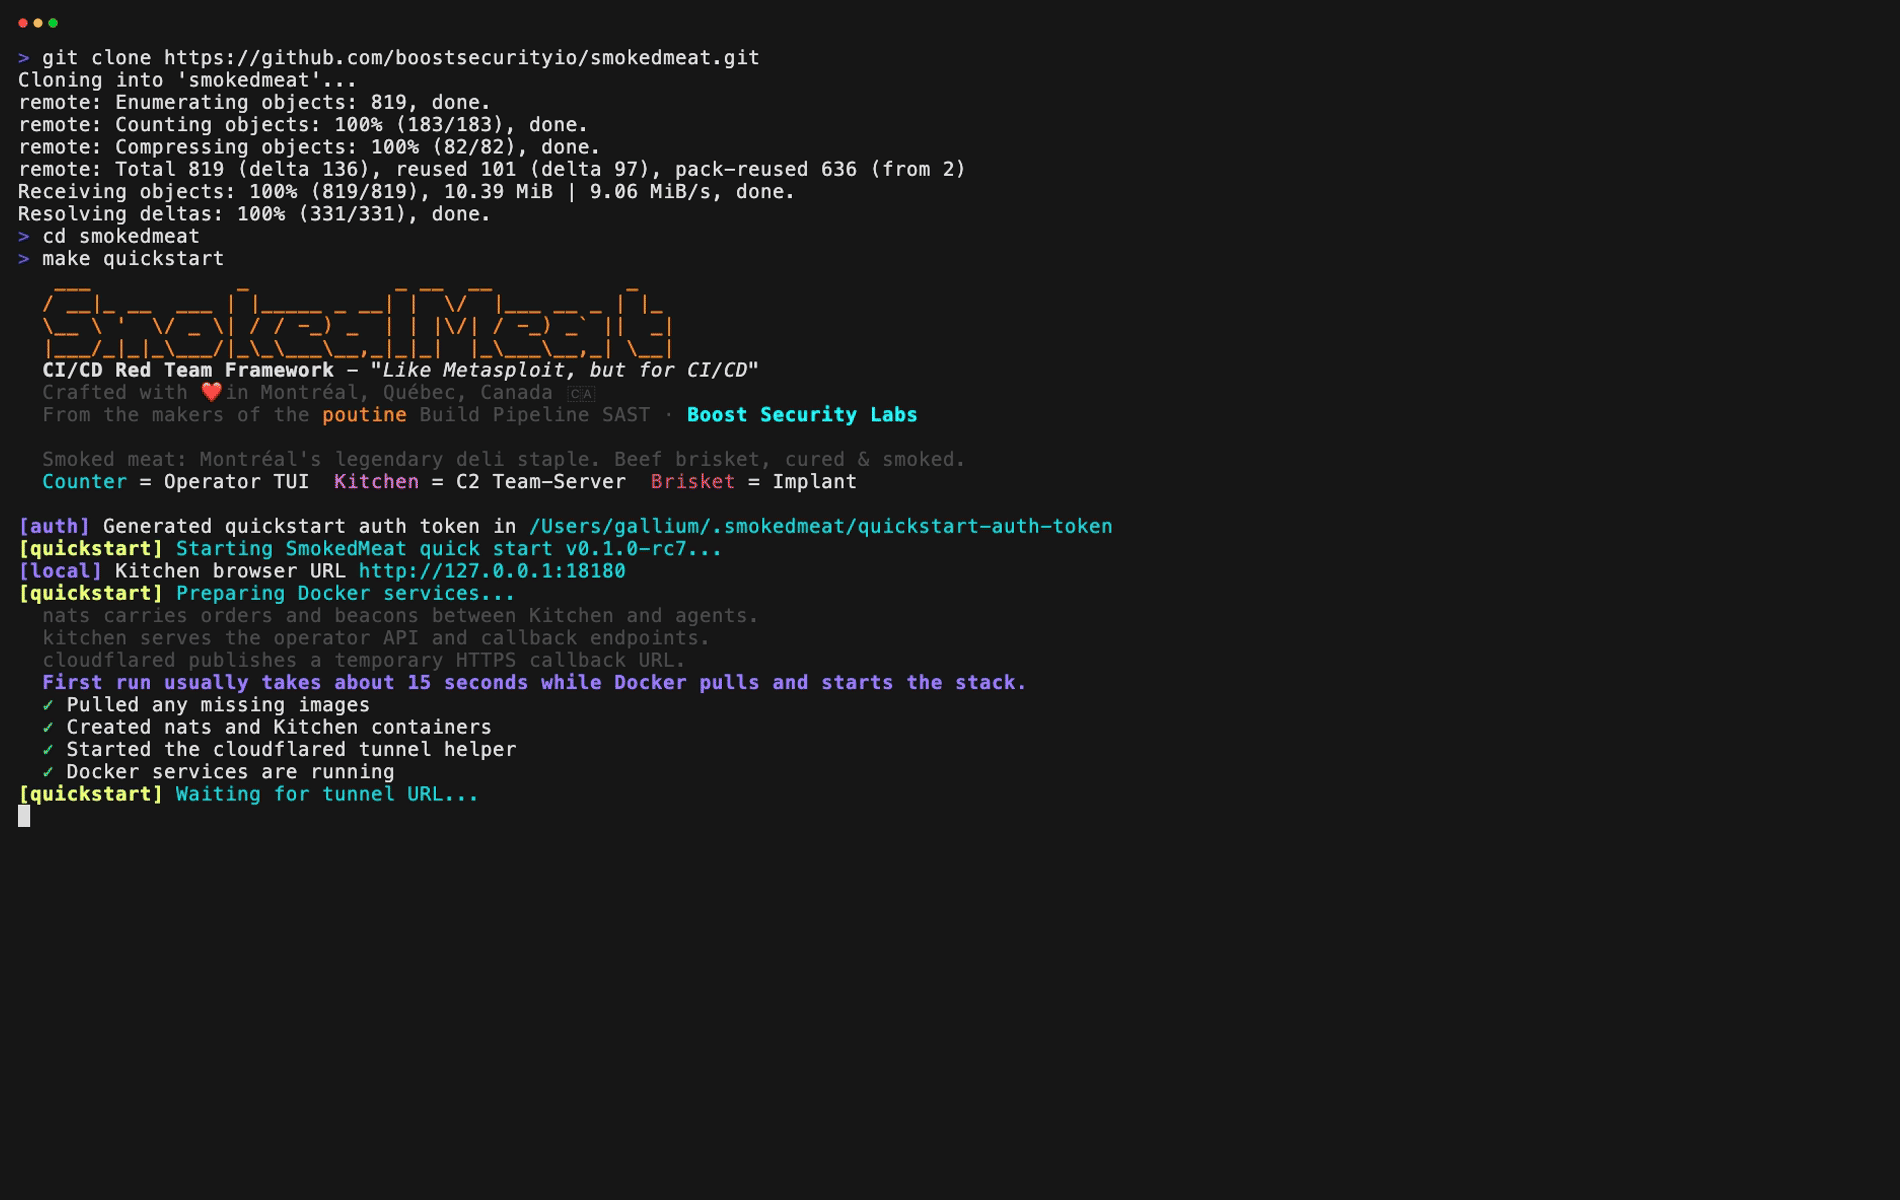 boostsecurityio/smokedmeat
빌드 파이프라인 보안 위험을 시연하기 위한 CI/CD 레드팀 프레임워크.
 cybertix-pvt-ltd/one-liner-collections
이 저장소에는 설명 및 설치 요구사항이 포함된 One Liner 목록이 포함되어 있습니다.
 watchdogsecurity/porch-pirate
Porch Pirate는 워크스페이스, 컬렉션, 요청, 사용자 및 팀에 커밋된 API 엔드포인트와 비밀을 자동으로 발견하고 악용하는 것을 용이하게 하는 가장 포괄적인 Postman 정찰/OSINT 클라이언트 및 프레임워크입니다. Porch Pirate는 클라이언트로…
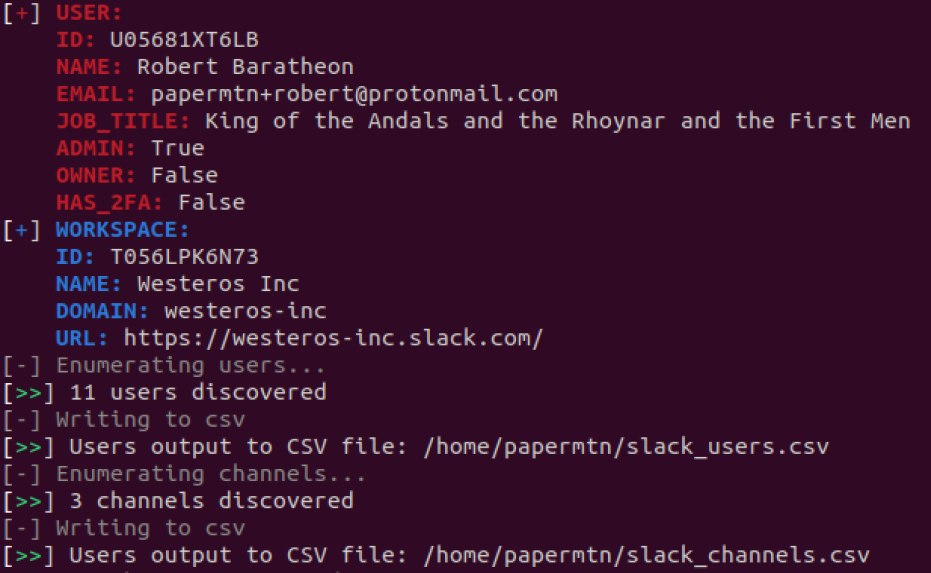
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 undeadsec/swaggerspy
SwaggerHub API 문서를 스캔하여 정규식 기반 탐지를 통해 노출된 비밀, 자격 증명 및 민감 정보를 발견하는 자동화된 OSINT 도구입니다.
 rderaison/bromure
에이전트 코딩 및 웹 브라우징을 위한 적절한 샌드박싱
 synacktiv/nord-stream
Nord Stream은 악성 파이프라인을 배포하여 CI/CD 환경 내부에 저장된 비밀을 추출할 수 있는 도구입니다. 현재 Azure DevOps, GitHub 및 GitLab을 지원합니다.
 corgea/sighthound
Tree-sitter 기반 정적 취약점 스캐너로, 패턴 매칭 및 테인트 플로우 분석을 통해 다중 언어 소스 코드를 분석합니다. 결과를 텍스트, JSON, CSV 또는 SARIF 형식으로 출력하여 CI/CD 통합에 사용할 수 있습니다.
 cynative/cynative
클라우드, 코드, 런타임 인프라를 조회하여 잘못된 구성, 유출된 비밀, 권한 상승 경로를 검증된 증거 기반 결과로 드러내는 읽기 전용 AI 에이전트입니다.
 bountystrike/bountystrike-sh
가난한(부자?) 사람의 버그 바운티 파이프라인 https://dubell.io
 ewenquim/entropy
고엔트로피 라인을 스캔하여 잠재적 비밀을 탐지하는 CLI 도구로, 사용자 정의 파일 확장자 및 상위 N개 필터링 기능을 제공합니다.
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
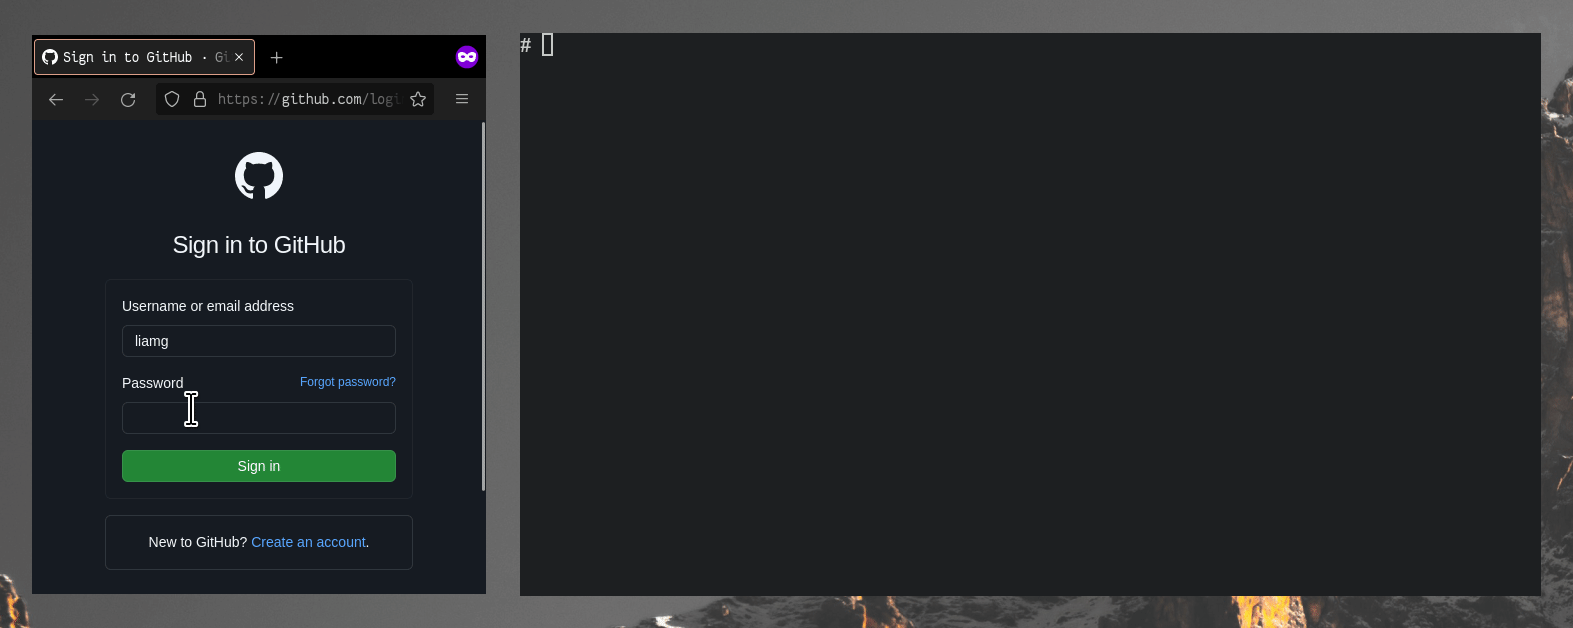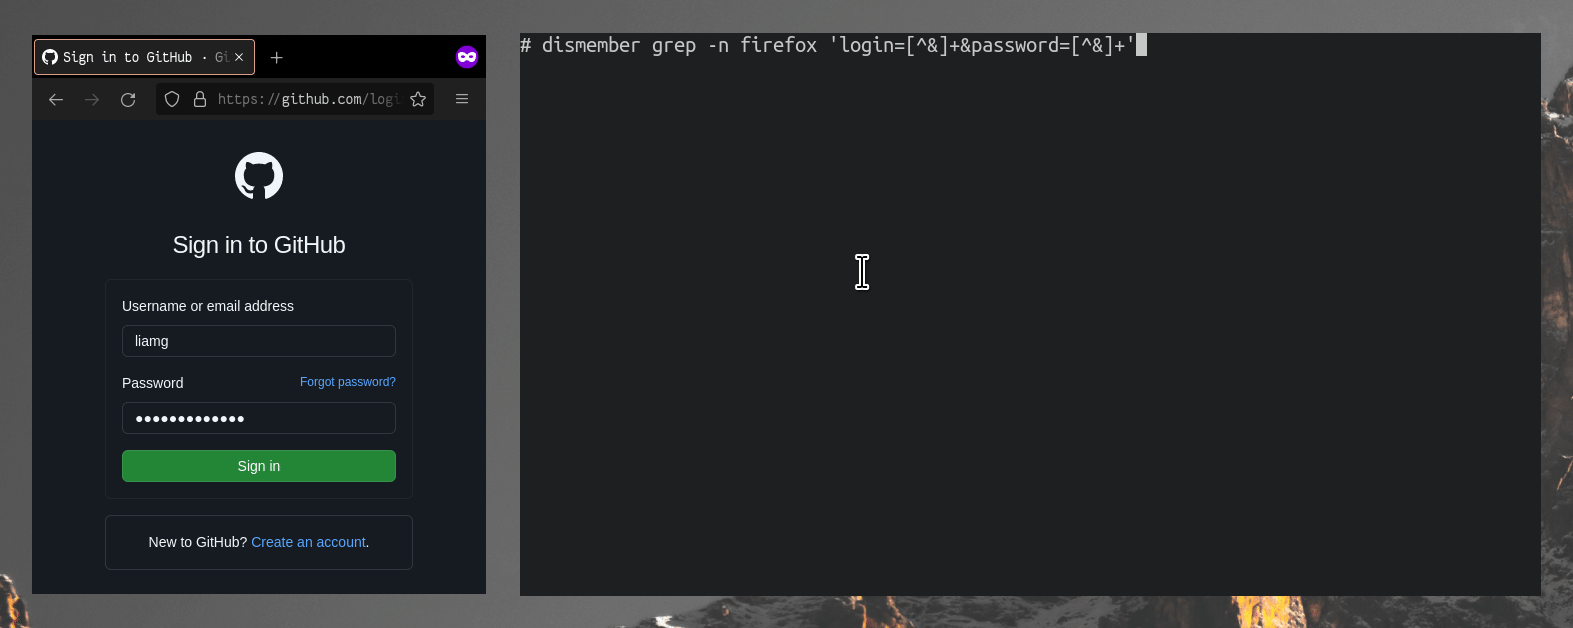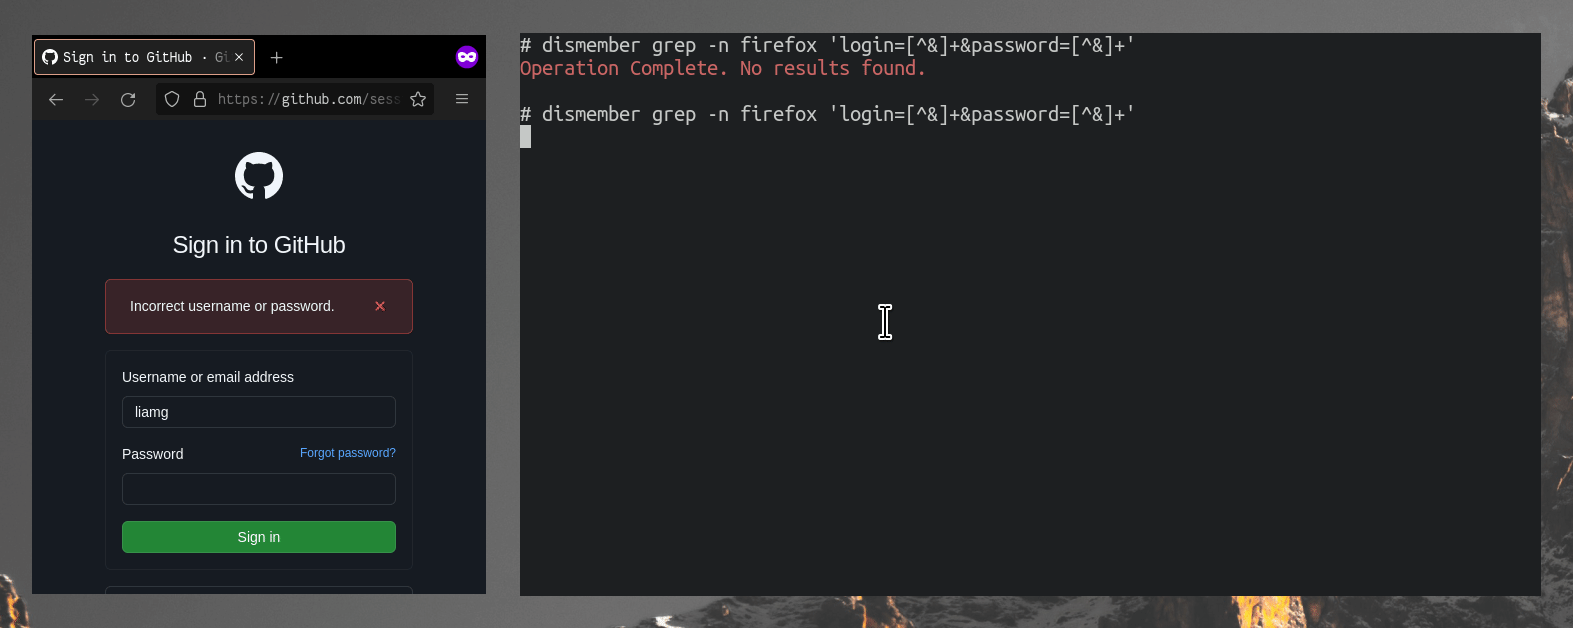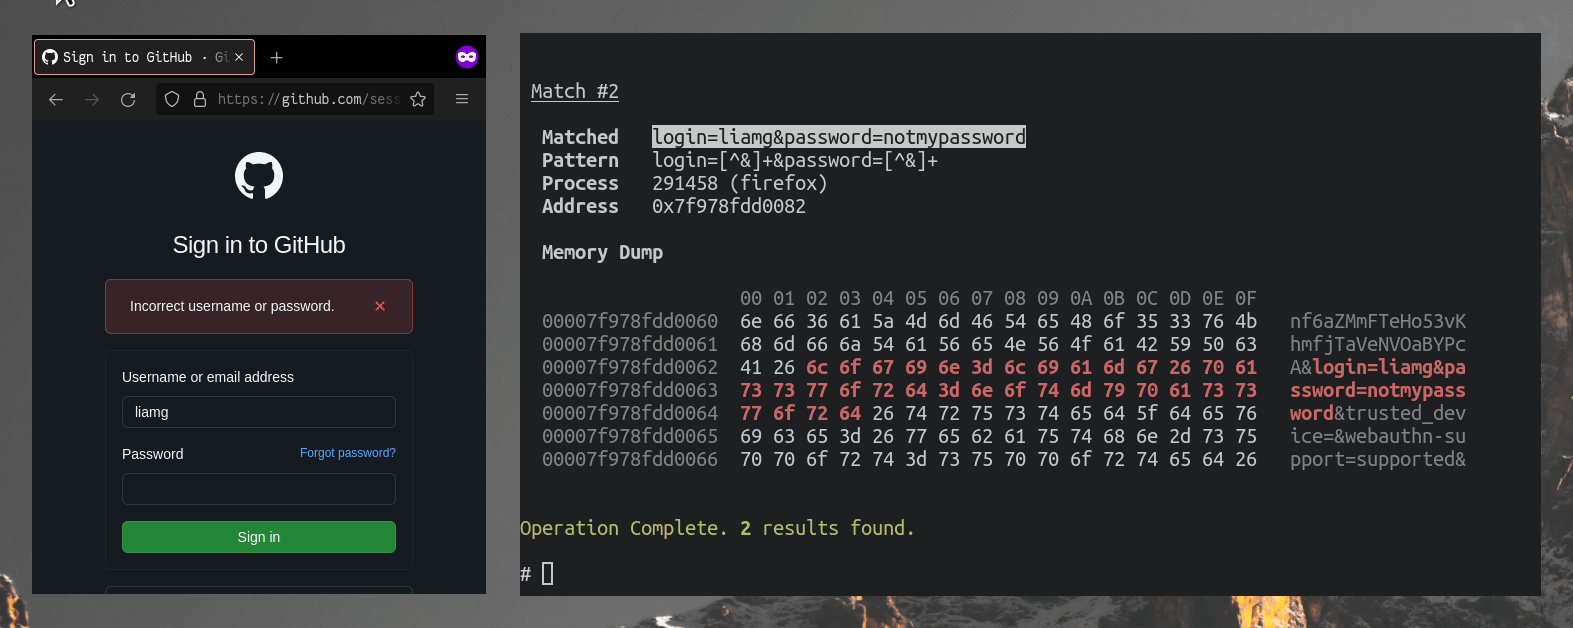 liamg/dismember
:knife: 메모리에서 비밀 등을 스캔합니다. 아마도 언젠가는 완전한 /proc 툴킷이 될 것입니다.
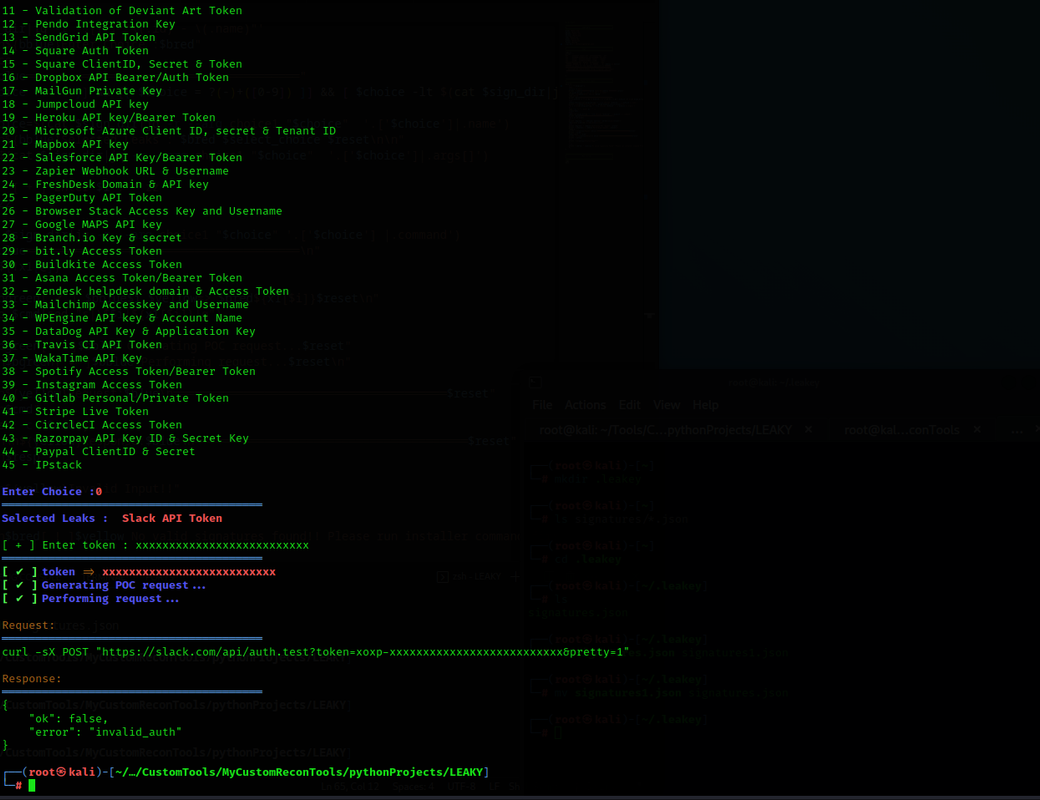 rynosec/leakey
누출된 API 토큰과 키를 사용자 정의 가능한 JSON 기반 서명 검사로 검증합니다. 침투 테스터와 버그 헌터가 노출된 자격 증명의 영향을 판단할 수 있도록 설계되었습니다.








