#1
 nightwatchcybersecurity/gitbleed_tools
Git 리포지토리를 복제 및 미러링하고, 델타를 계산하며, 삭제되거나 리셋된 커밋에 숨겨진 시크릿을 탐지하기 위해 gitleaks를 실행하는 셸 스크립트입니다.
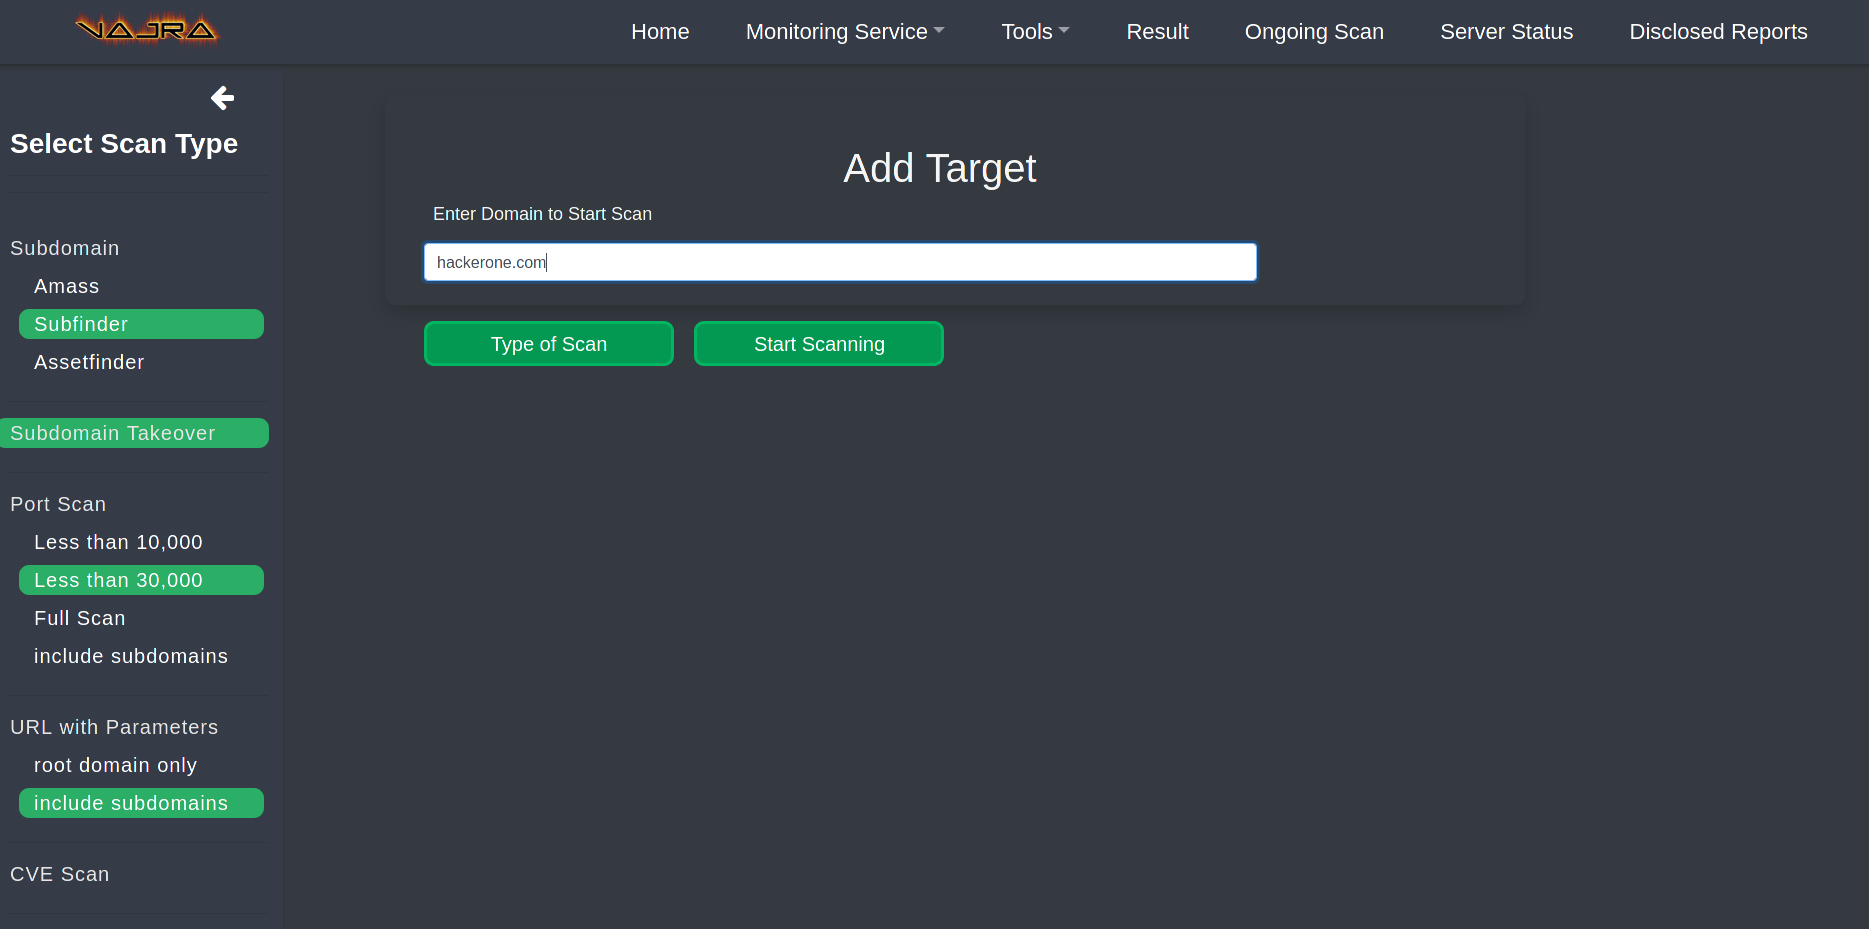 r3curs1v3-pr0xy/vajra
Vajra는 웹 애플리케이션 침투 테스트 중 지루한 리콘 작업과 여러 대상에 대한 동일한 스캔을 자동화하기 위한, 고도로 사용자 정의 가능한 대상 및 범위 기반 자동화 웹 해킹 프레임워크입니다.
 devsecops/awesome-devsecops
커뮤니티 실험과 기여를 통해 얻은 권위 있는 devsecops 도구 목록입니다.
 molly/gh-dork
사용자, 조직 및 리포지토리 코드에서 노출된 비밀, 자격 증명 및 보안 구성 오류를 사용자 정의 가능한 도크 목록을 사용하여 검색하는 자동화된 GitHub 도킹 도구입니다.
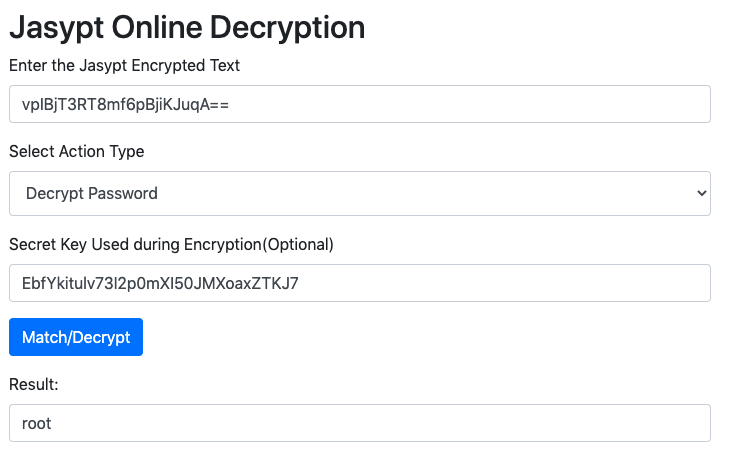 jas502n/database-spring-enc
sprint encode (평문) get 암호화된 비밀번호
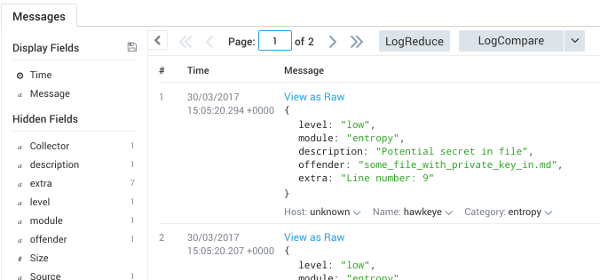 hawkeyesec/scanner-cli
프로젝트 보안/취약점/위험 스캐닝 도구
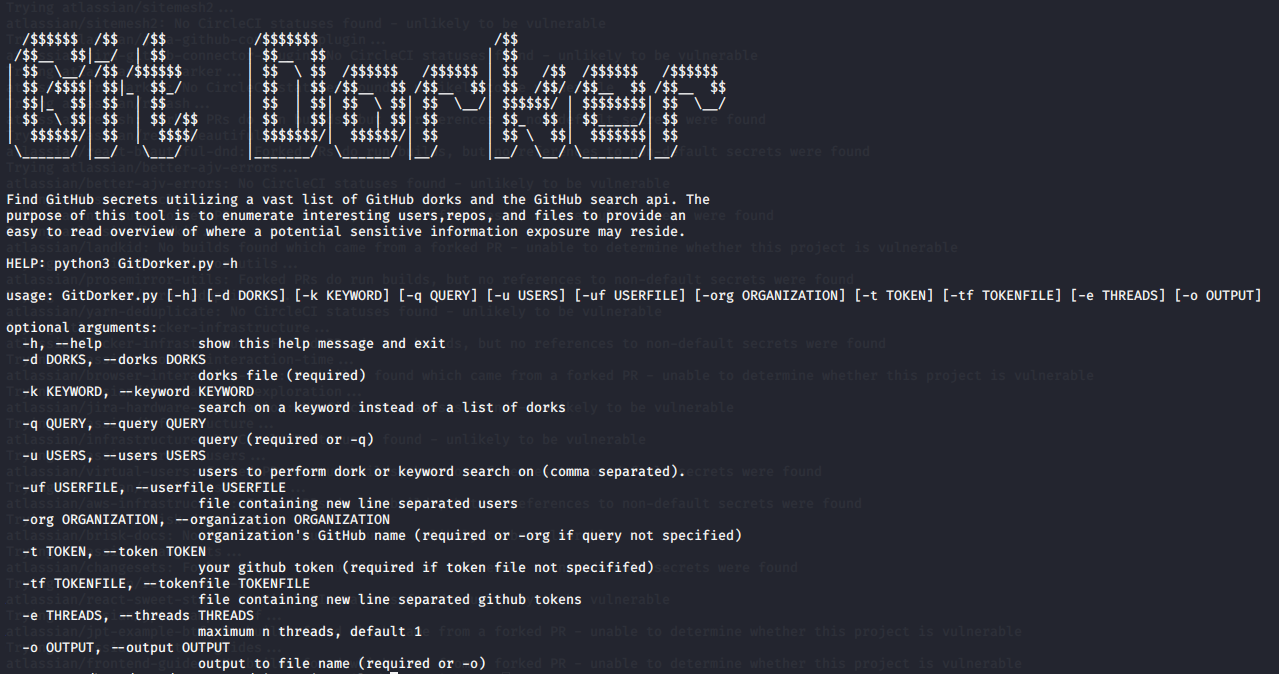 obheda12/gitdorker
대규모 도크 저장소를 사용하여 GitHub에서 비밀을 스크래핑하는 Python 프로그램
 rclone/passwordcheck
안전하지 않은 비밀번호가 있는지 rclone 설정 파일을 확인합니다.

 s0md3v/hardcodes
소스 코드에서 하드코딩된 문자열 찾기
 dionach/reposcanner
Git 저장소에서 흥미로운 문자열을 스캔하는 파이썬 스크립트
 dark-warlord14/jsscanner
여기서 이 스크립트에 대한 분석을 읽을 수 있습니다.
 tomnomnom/gf
grep 주변의 래퍼로, 원하는 것을 grep 하는 데 도움을 줍니다.
 owasp/sedated
SEDATED® 프로젝트 (민감한 기업 데이터 노출 제거 분석기)
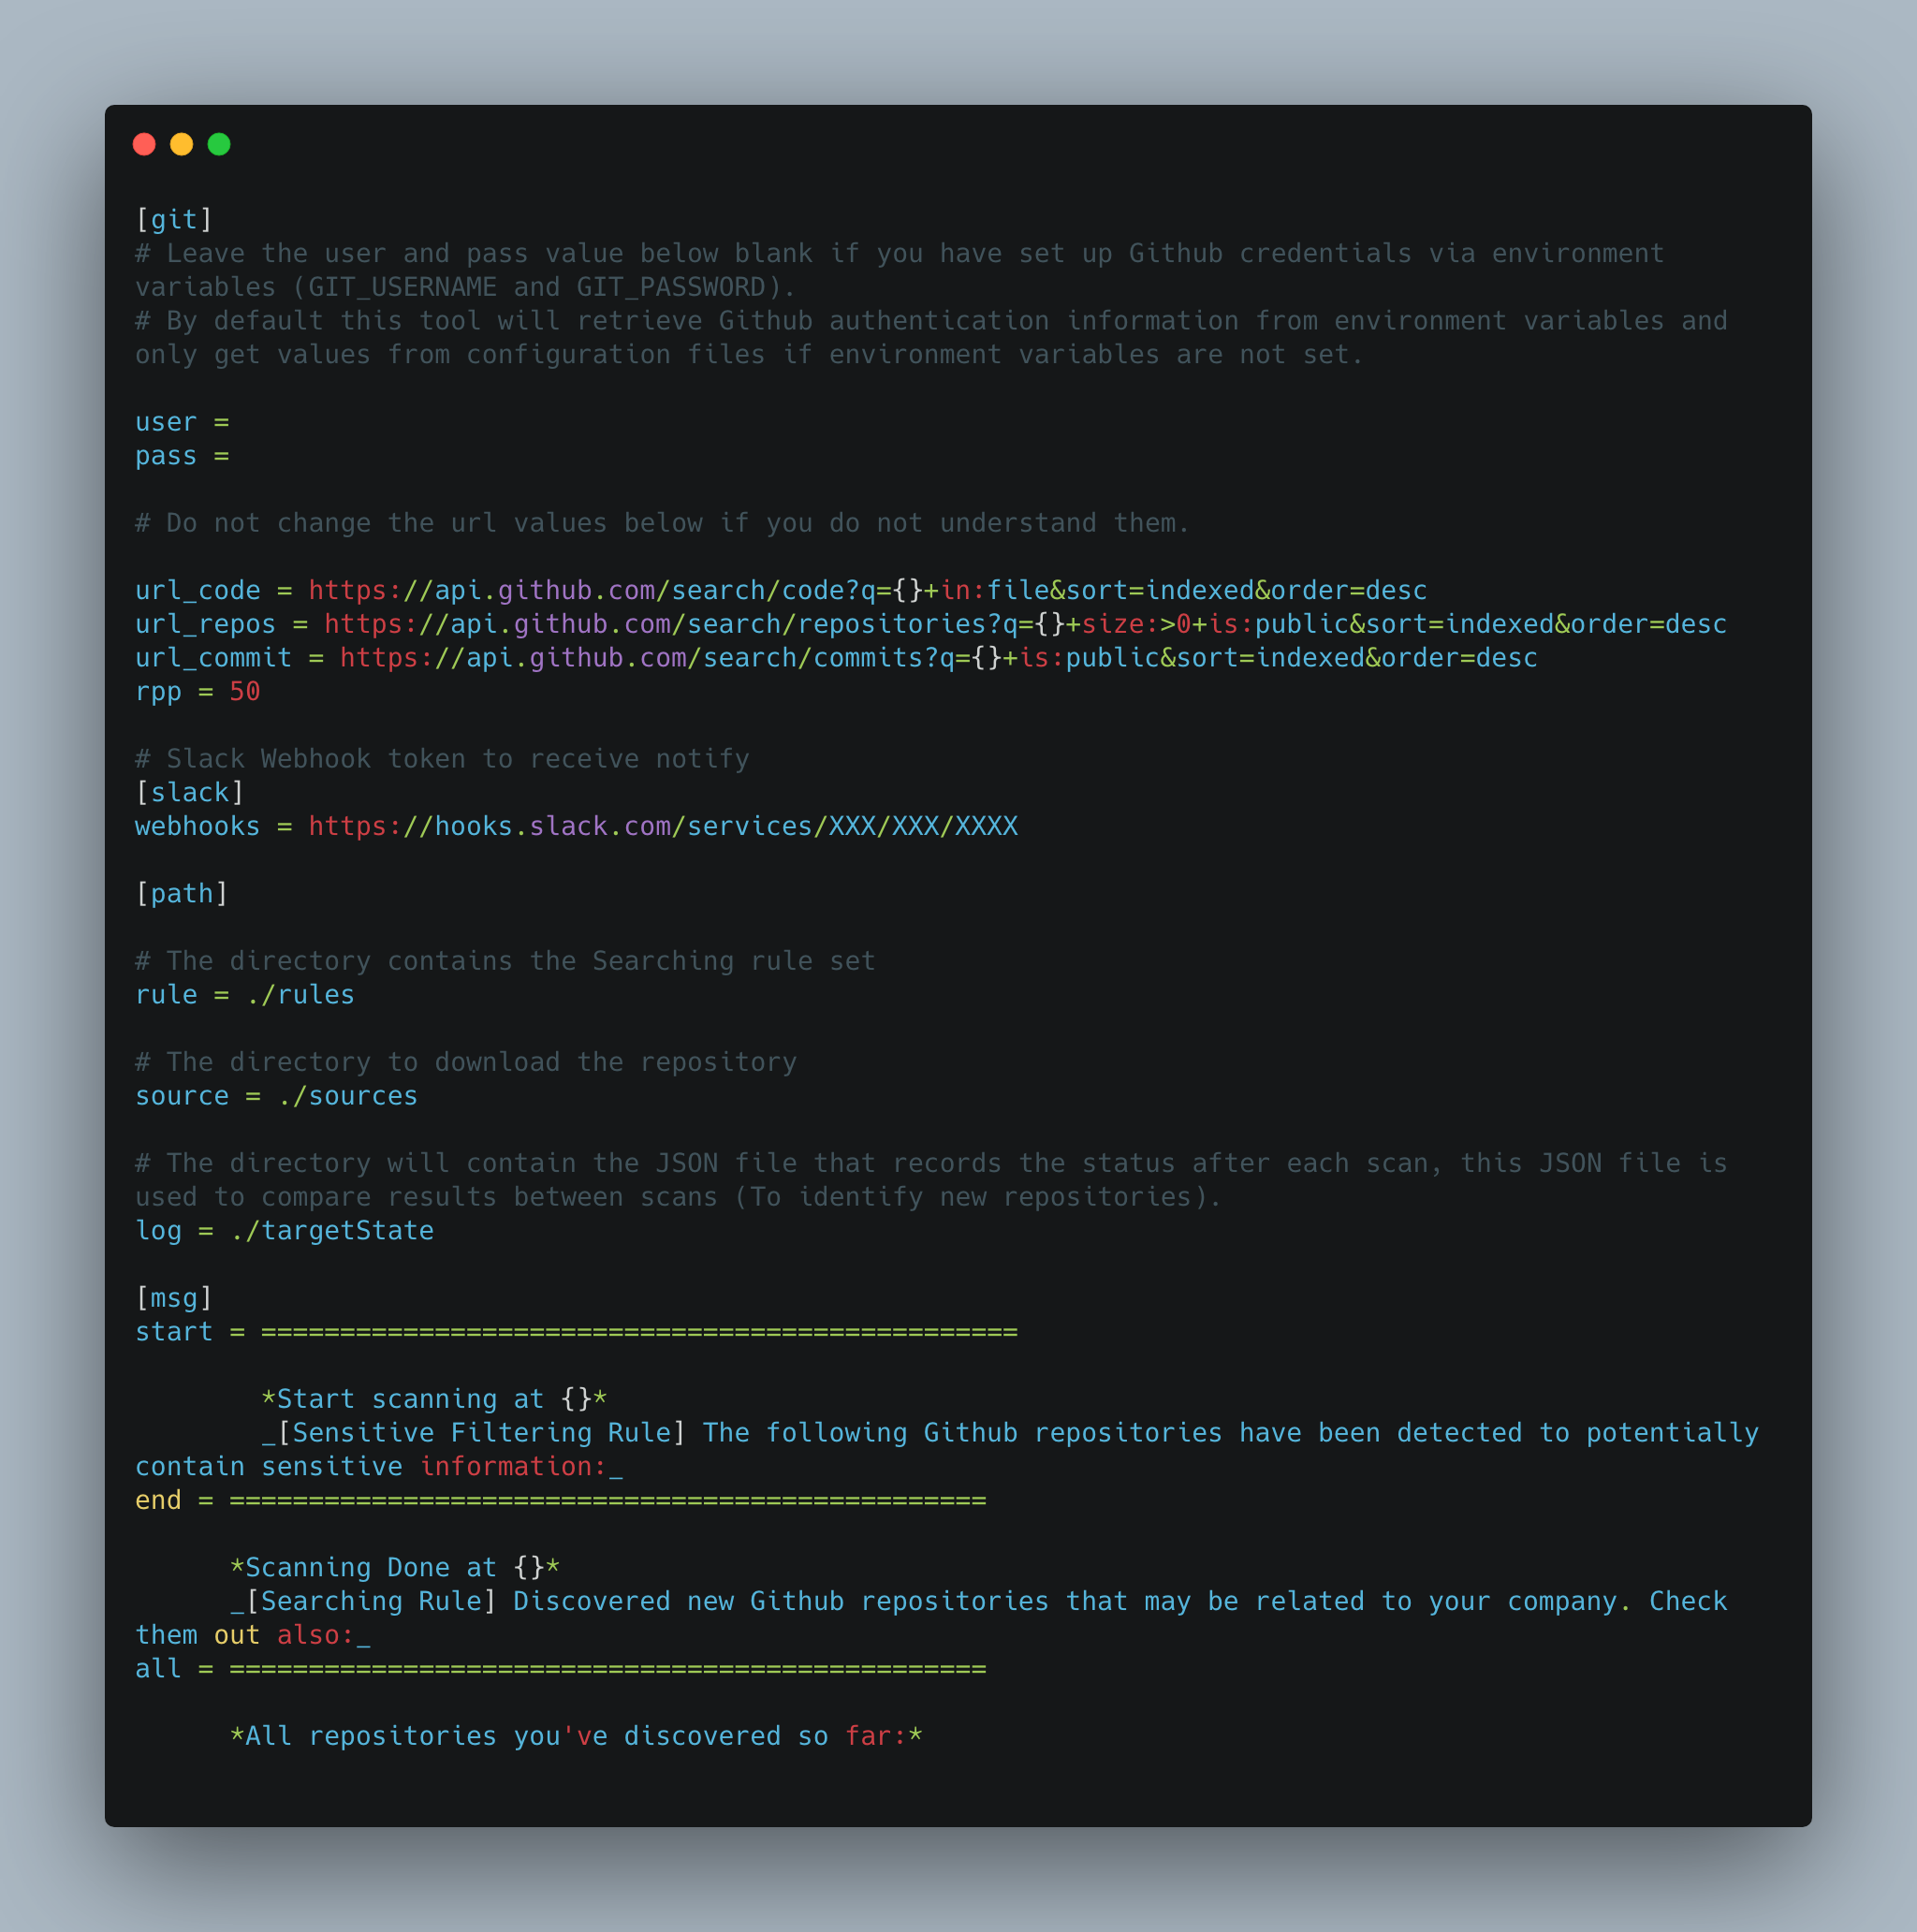 talkaboutcybersecurity/gitmonitor
Github에서 노출될 수 있는 민감 정보를 지속적으로 모니터링하는 한 가지 방법
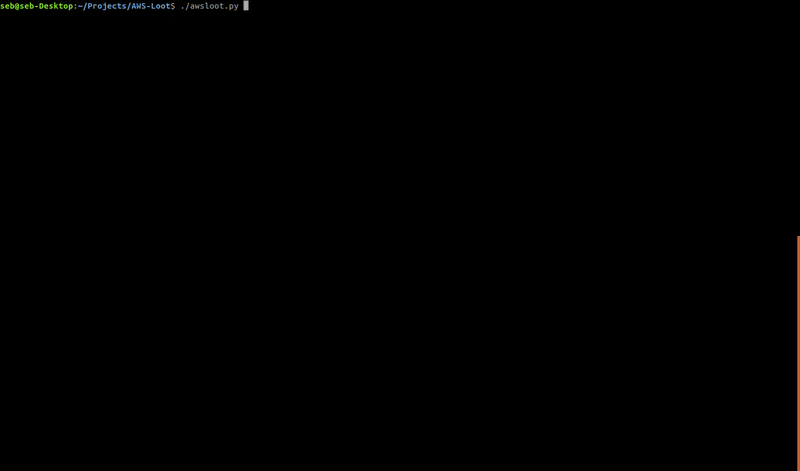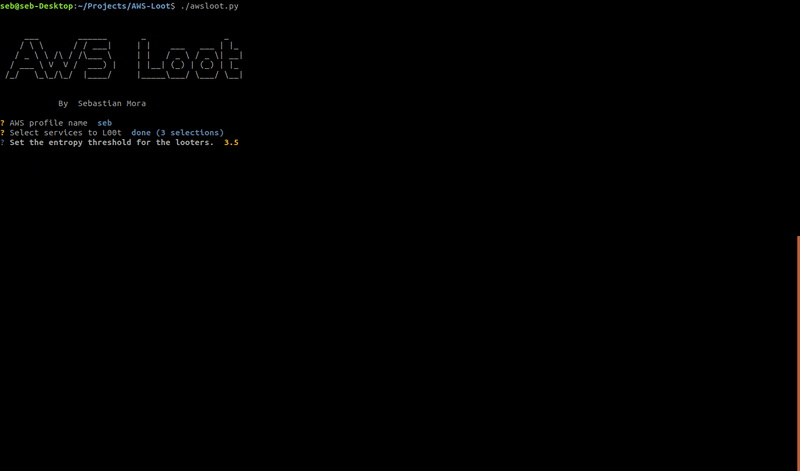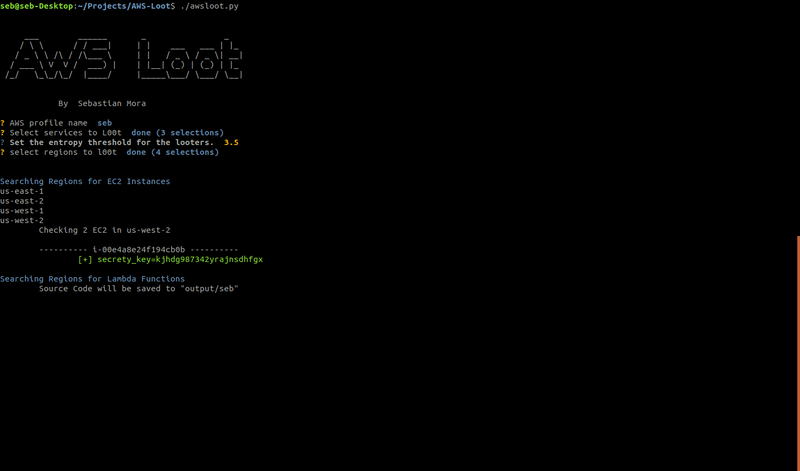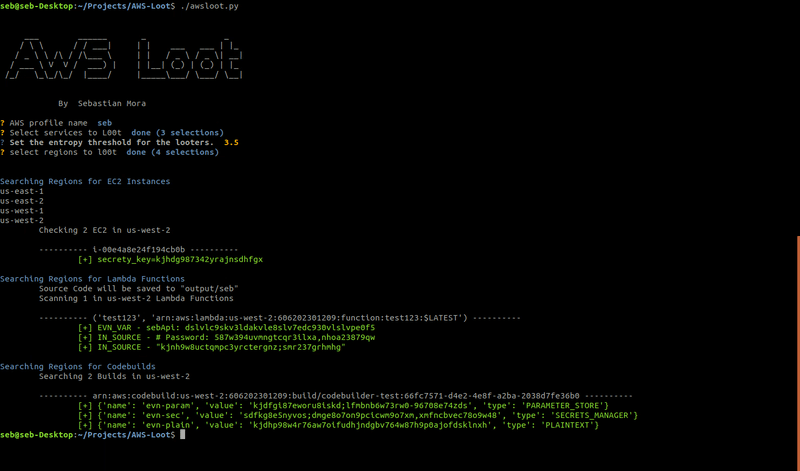 sebastian-mora/aws-loot
EC2 사용자 데이터, Lambda 환경 변수 및 소스 코드, CodeBuild 인스턴스를 스캔하여 높은 엔트로피 문자열을 통해 AWS 환경에서 비밀 정보를 열거합니다.