#1
 ustayready/golddigger
사용자 정의 가능한 정규식 패턴을 사용하여 파일에서 민감한 정보를 재귀적으로 검색하며, 침투 테스터가 대규모 파일 세트에서 비밀 및 자격 증명을 신속하게 발견할 수 있도록 설계되었습니다.
 abhi-r3v0/adhrit
Ghera 벤치마크를 기반으로 심층 정찰 및 정적 바이트코드 분석을 위한 Android 보안 제품군입니다.
 eilonh/s3crets_scanner
공개 S3 버킷에 실수로 업로드된 비밀(API 키, 자격 증명)을 사냥하는 자동 스캐너로, truffleHog3를 탐지에 사용하며 정기 또는 요청 시 스캔을 지원합니다.
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
 nheiniger/snaffpoint
침투 테스터가 SharePoint에서 캔디를 찾는 도구
 josehelps/git-wild-hunt
깃허브에서 자격 증명을 사냥하는 도구, 일명 git*hunt
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
이것은 포크된 저장소의 미러입니다. GitLab 지원, 커밋 콘텐츠 검색, 메모리 내 저장소 복제 등을 포함하여 gitrob에 몇 가지 기능을 추가합니다.
 h33tlit/secret-regex-list
비밀 API 키와 유용한 정보를 스크래핑하기 위한 정규식 목록.
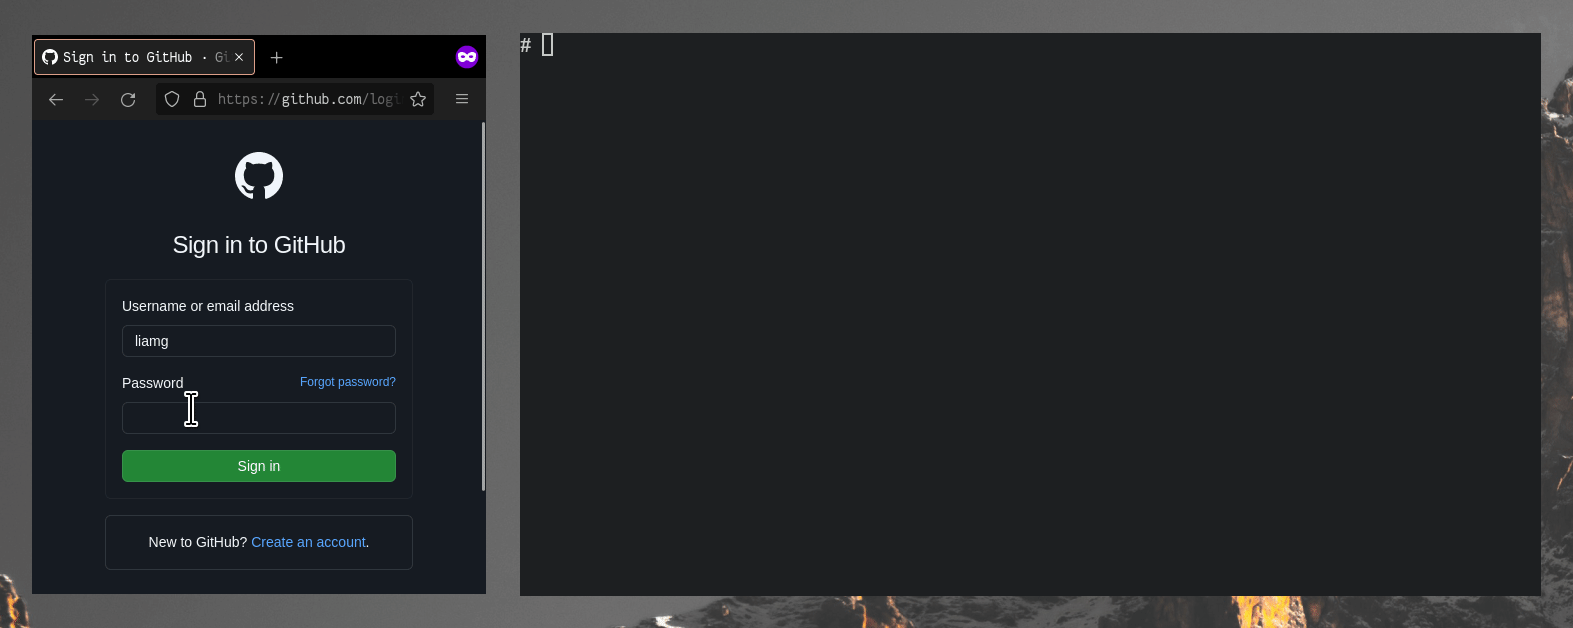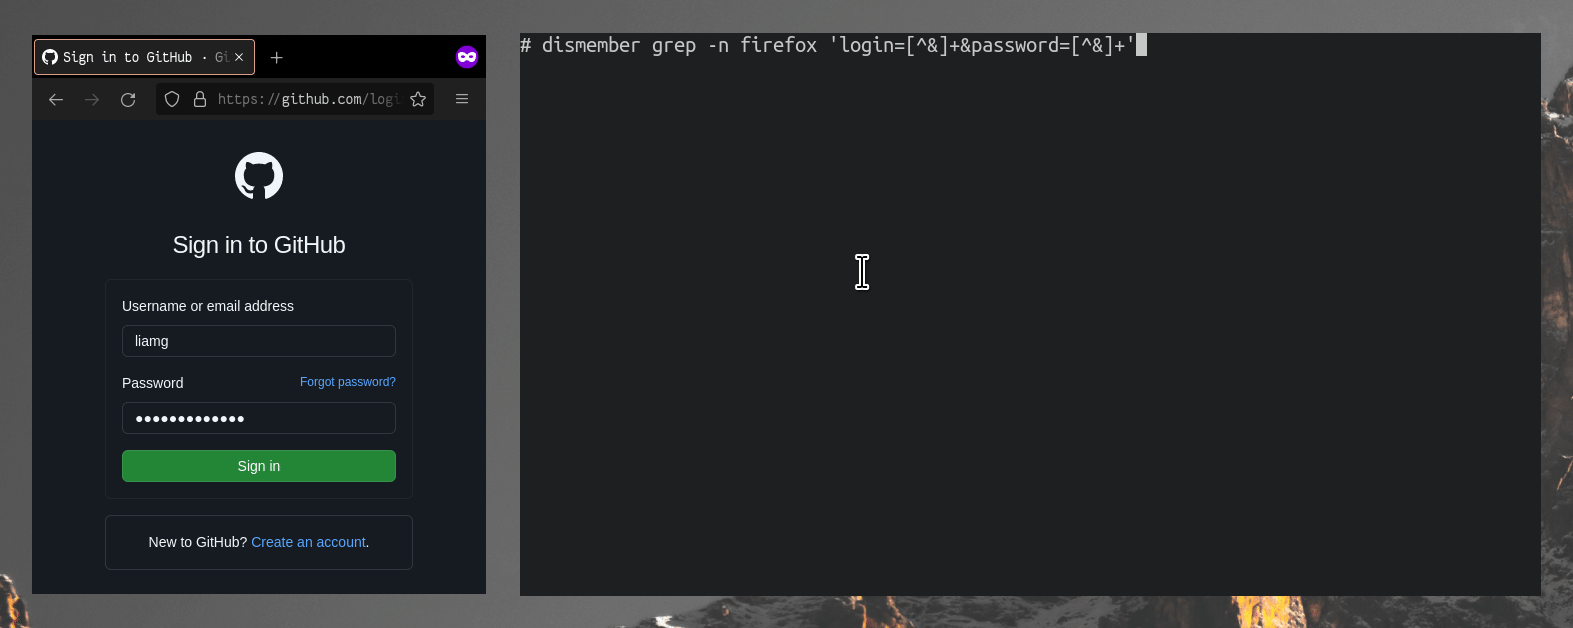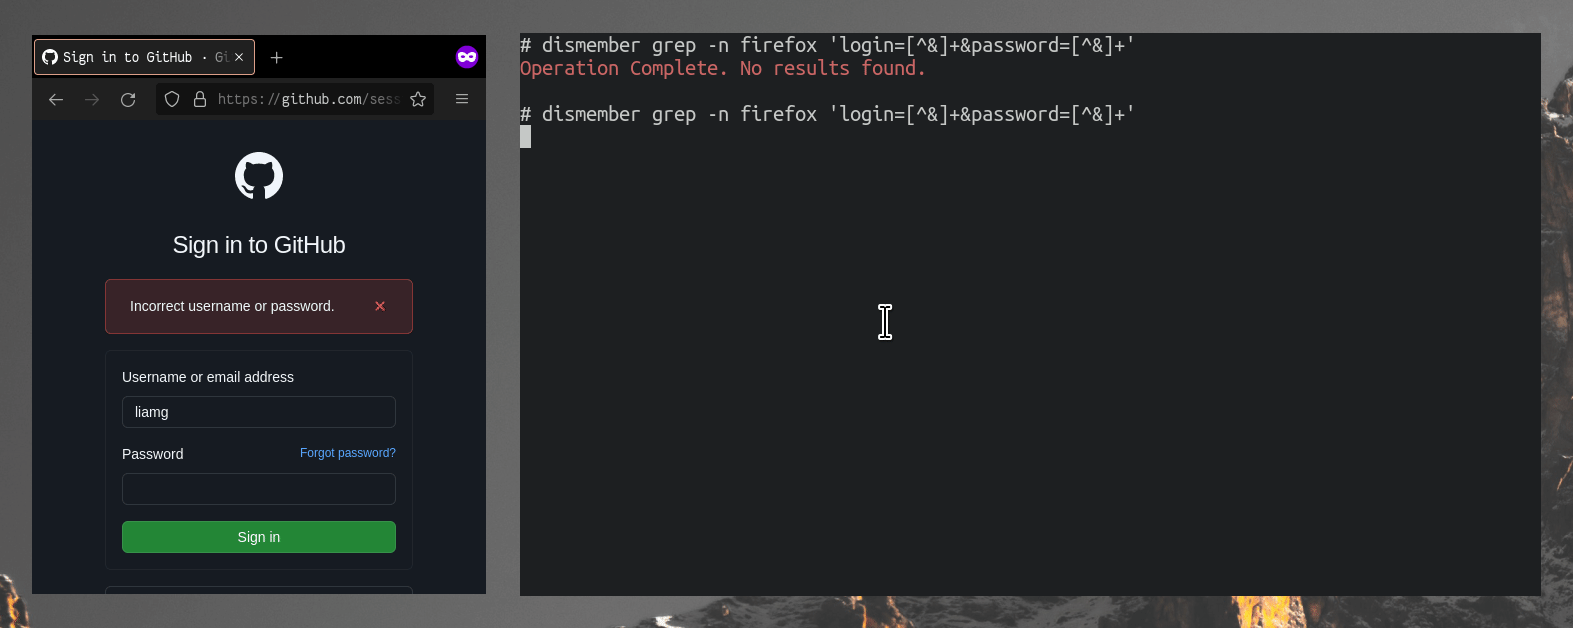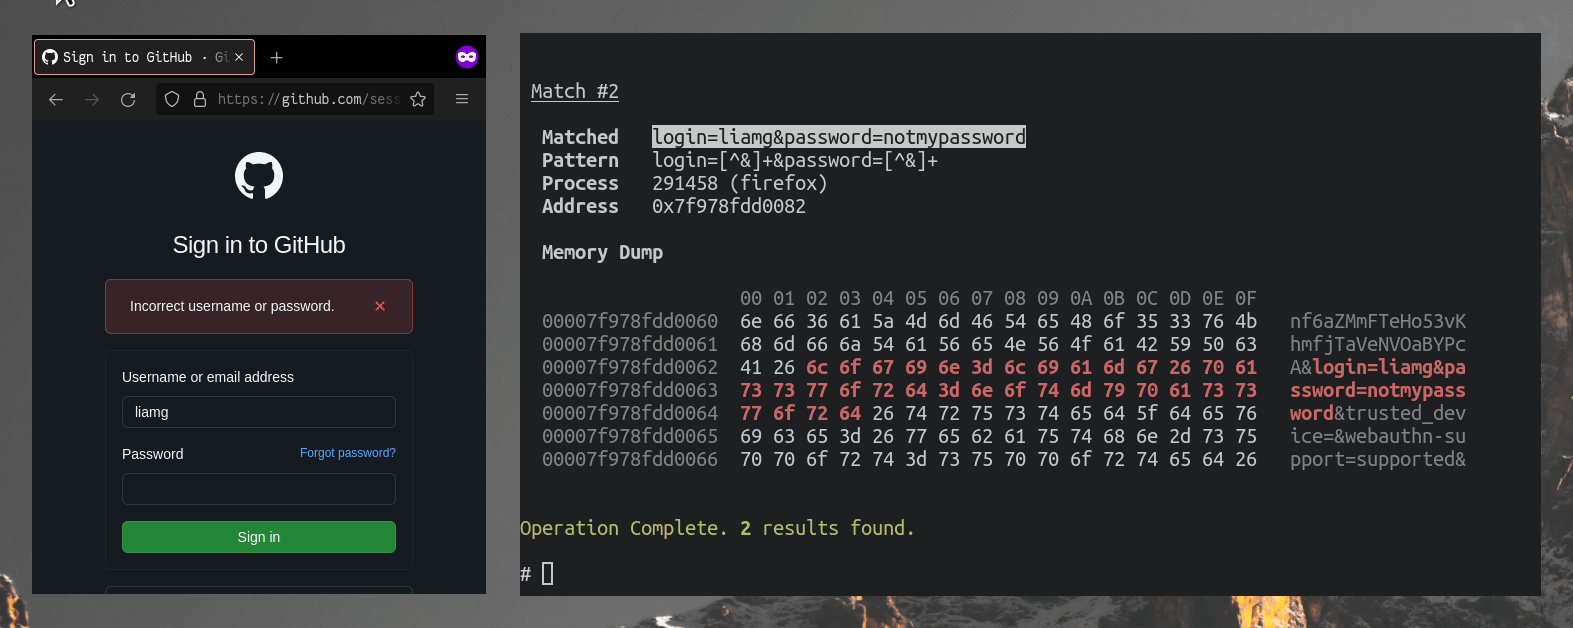 liamg/dismember
:knife: 메모리에서 비밀 등을 스캔합니다. 아마도 언젠가는 완전한 /proc 툴킷이 될 것입니다.
 bugbounty-site/gitsecure
GitHub 커밋에서 노출된 API 키를 탐지합니다.
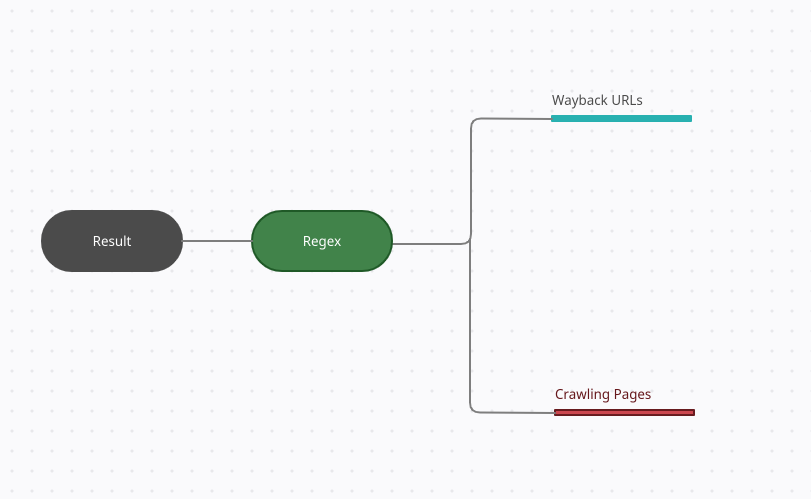 h33tlit/jbin-website-secret-scraper
Jbin은 웹사이트에서 모든 URL을 수집한 다음, API 키, API 시크릿, API 토큰 등 많은 유용한 정보와 같은 비밀 데이터를 노출하려고 시도합니다.
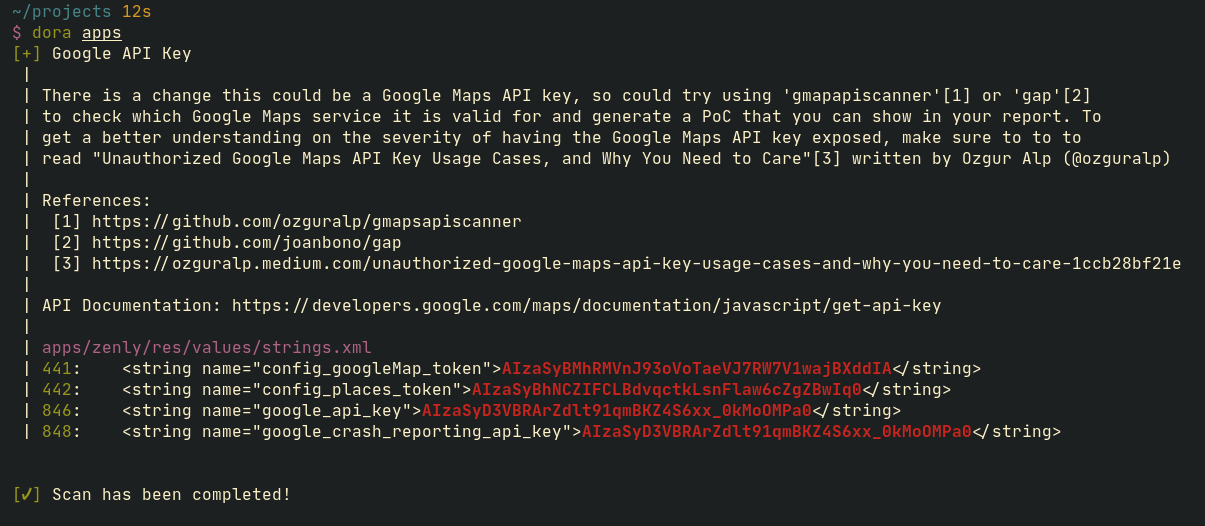 sdushantha/dora
RegEx 기반으로 노출된 API 키를 찾고, 발견된 일부 키에 대한 exploitation methods를 제공합니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
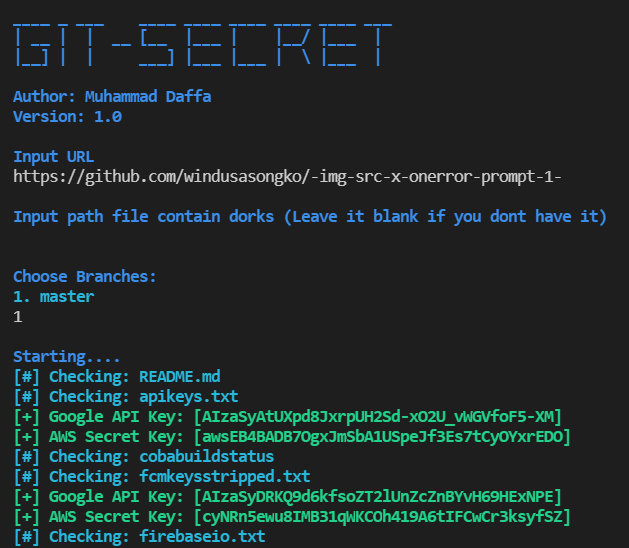 daffainfo/git-secret
github 저장소에서 API key / 일부 키워드와 같은 민감한 데이터를 찾기 위한 Go 스크립트
 sepehrdaddev/zap-scripts
CVE와 시크릿을 찾기 위한 Zed Attack Proxy 스크립트.