#1
 shiftleftsecurity/sast-scan
Scan은 애플리케이션과 그 종속성에 대해 정적 분석 기반 보안 테스트를 수행하는 무료 및 오픈 소스 DevSecOps 도구입니다. CI 및 Git에 친숙합니다.
 oxsecurity/codetotal
모든 스니펫, 파일, 또는 리포지토리를 분석하여 코드 내 비밀, 오픈 소스 취약점, 코드 보안, 취약점, 안전하지 않은 인프라 코드, 오픈 소스 라이선스 관련 잠재적 법적 문제와 같은 보안 결함을 탐지합니다.
 controlplaneio/truffleproc
truffleproc — 프로세스 메모리에서 시크릿을 사냥하는 도구 (TruffleHog & gdb 매시업)
 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.
 randomrobbiebf/static-file-checker
Django의 /static/staticfiles.json에서 nuclei를 사용하여 노출된 자격 증명을 확인합니다.
 nccgroup/ccs
정규 표현식 기반 스캐너로, 코드베이스에서 하드코딩된 자격 증명을 탐지합니다. CI/CD 통합을 위해 설계되었으며, 주석을 통한 탐지 억제 기능과 낮은 오탐률을 특징으로 합니다.
 gmh5225/actions-secrets
이 GitHub Action을 추가하면 저장소의 소스 코드에서 중요한 데이터를 스캔할 수 있습니다. 비밀번호, 서버 호스트 문자열, API 키, .env 및 설정 파일 등을 찾아냅니다.
 anteater/anteater
Anteater - CI/CD 게이트 체크 프레임워크
 randomrobbiebf/super-secret-finder
Burp 플러그인을 위한 시크릿 매칭
 daffainfo/oneliner-bugbounty
버그 바운티를 위한 원라이너 스크립트 모음
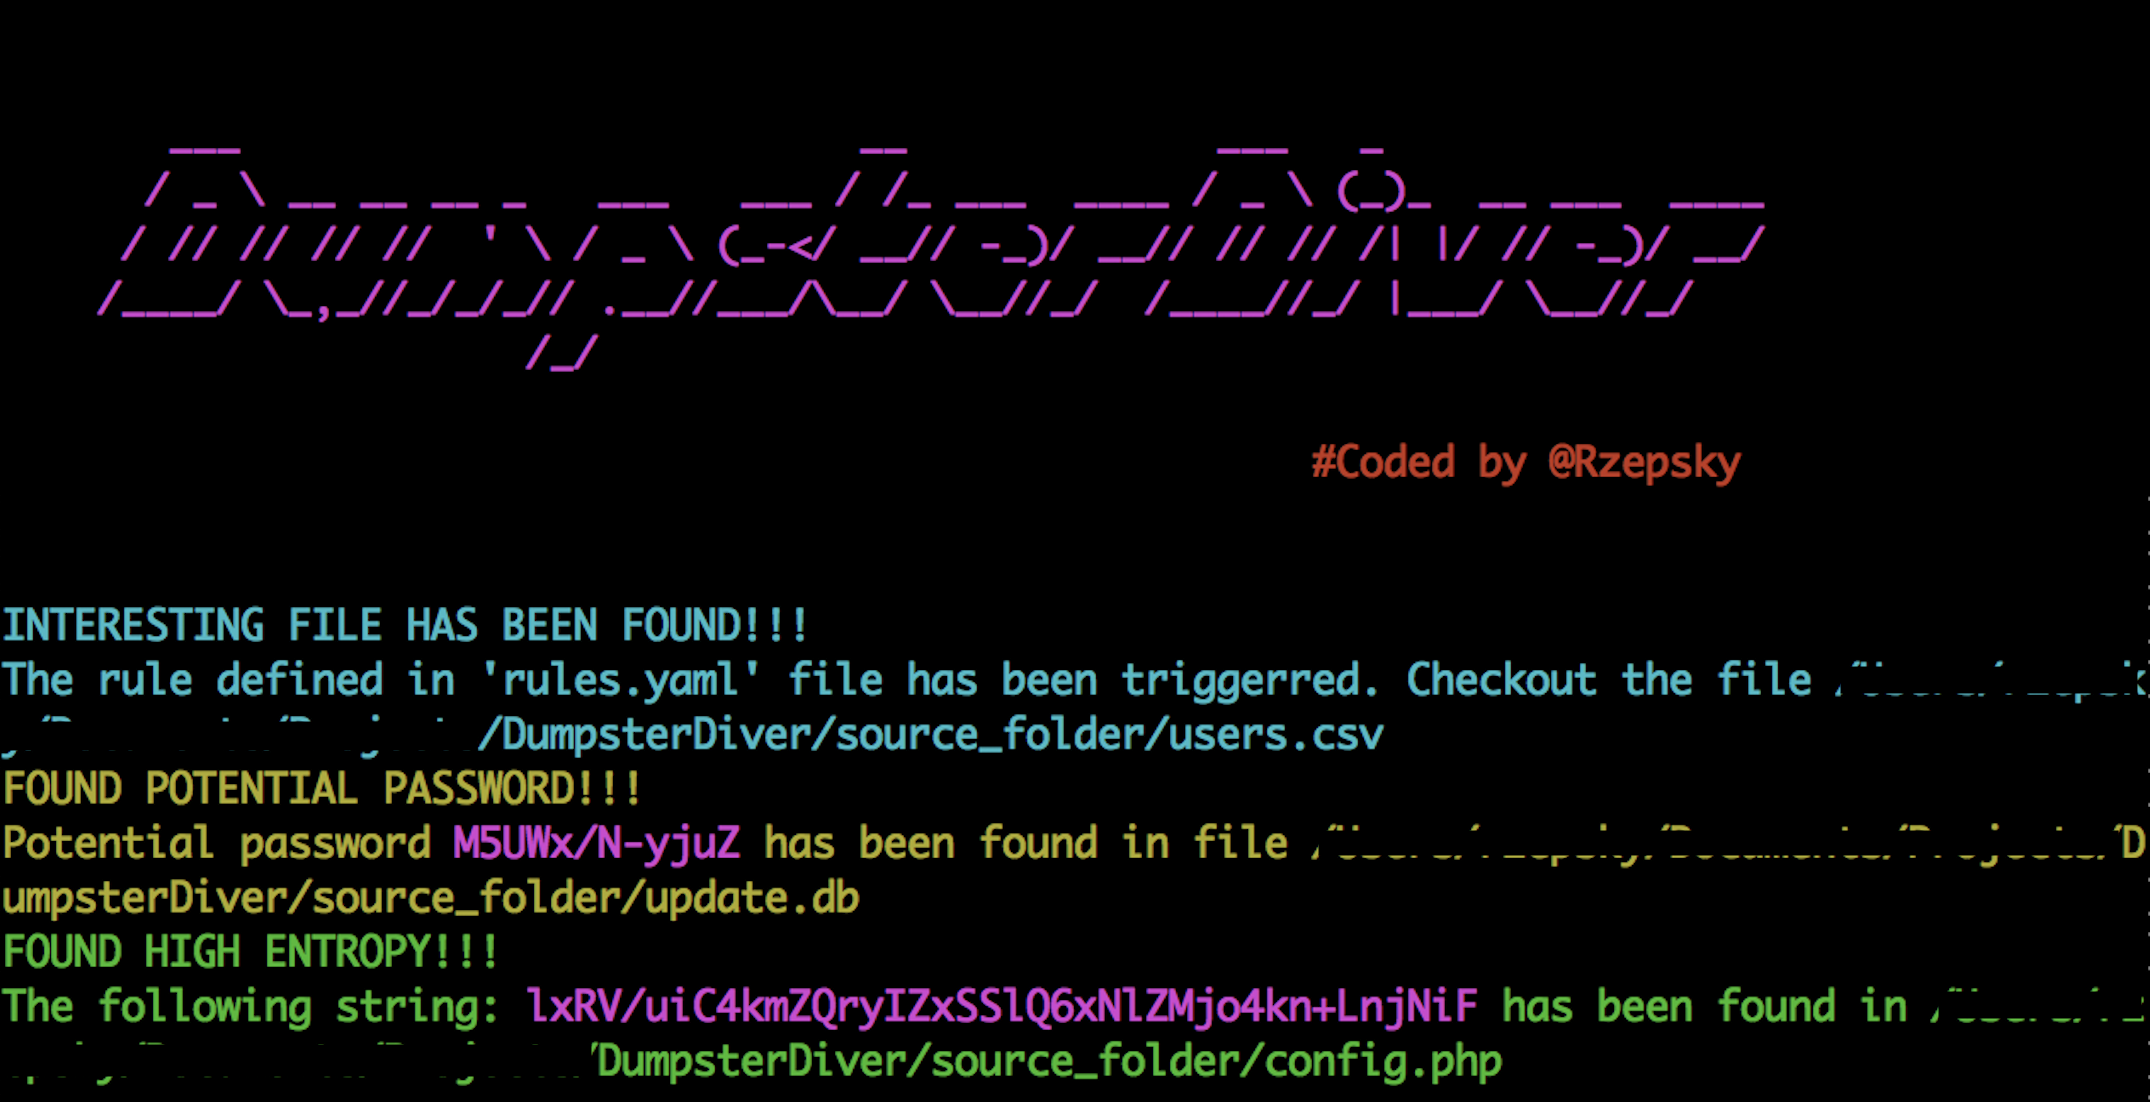 securing/dumpsterdiver
다양한 파일 유형에서 시크릿을 검색하는 도구.
 bishopfox/dufflebag
노출된 EBS 볼륨에서 비밀 검색
 bountystrike/bountystrike-sh
가난한(부자?) 사람의 버그 바운티 파이프라인 https://dubell.io
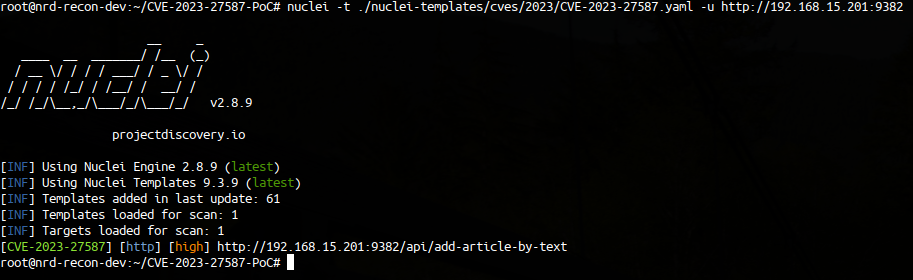 vagnerd/cve-2023-27587-poc
CVE-2023-27587의 간단한 PoC
 maweil/bidi_char_detector
파일에서 공급망 공격에 악용될 수 있는 유니코드 BIDI 문자의 존재 여부를 확인합니다. CVE-2021-42574를 참조하세요.
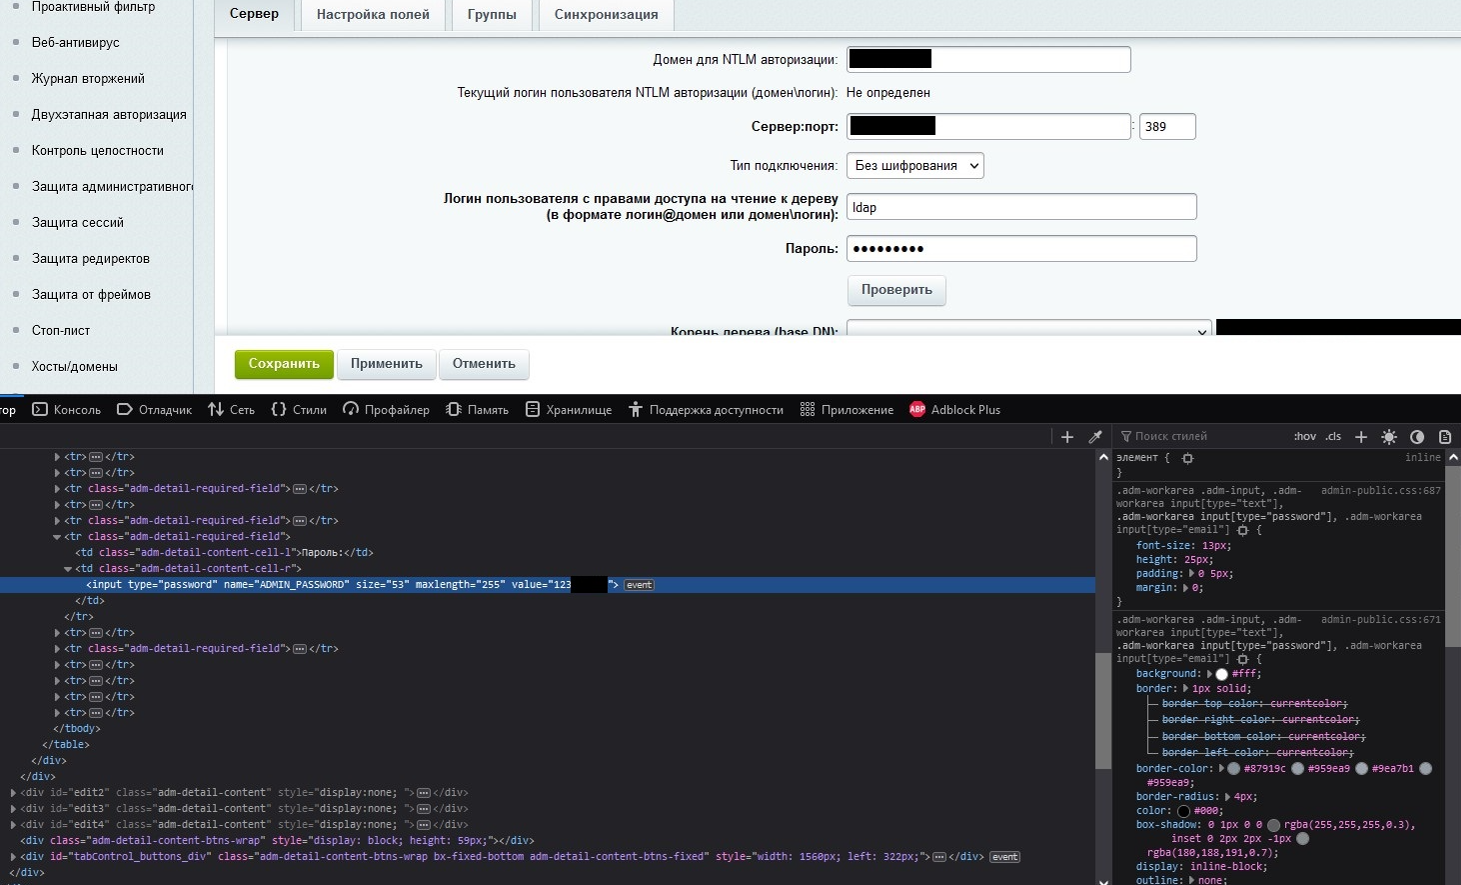 secware-ru/cve-2022-43959
Bitrix 취약점 CVE-2022-43959