#1
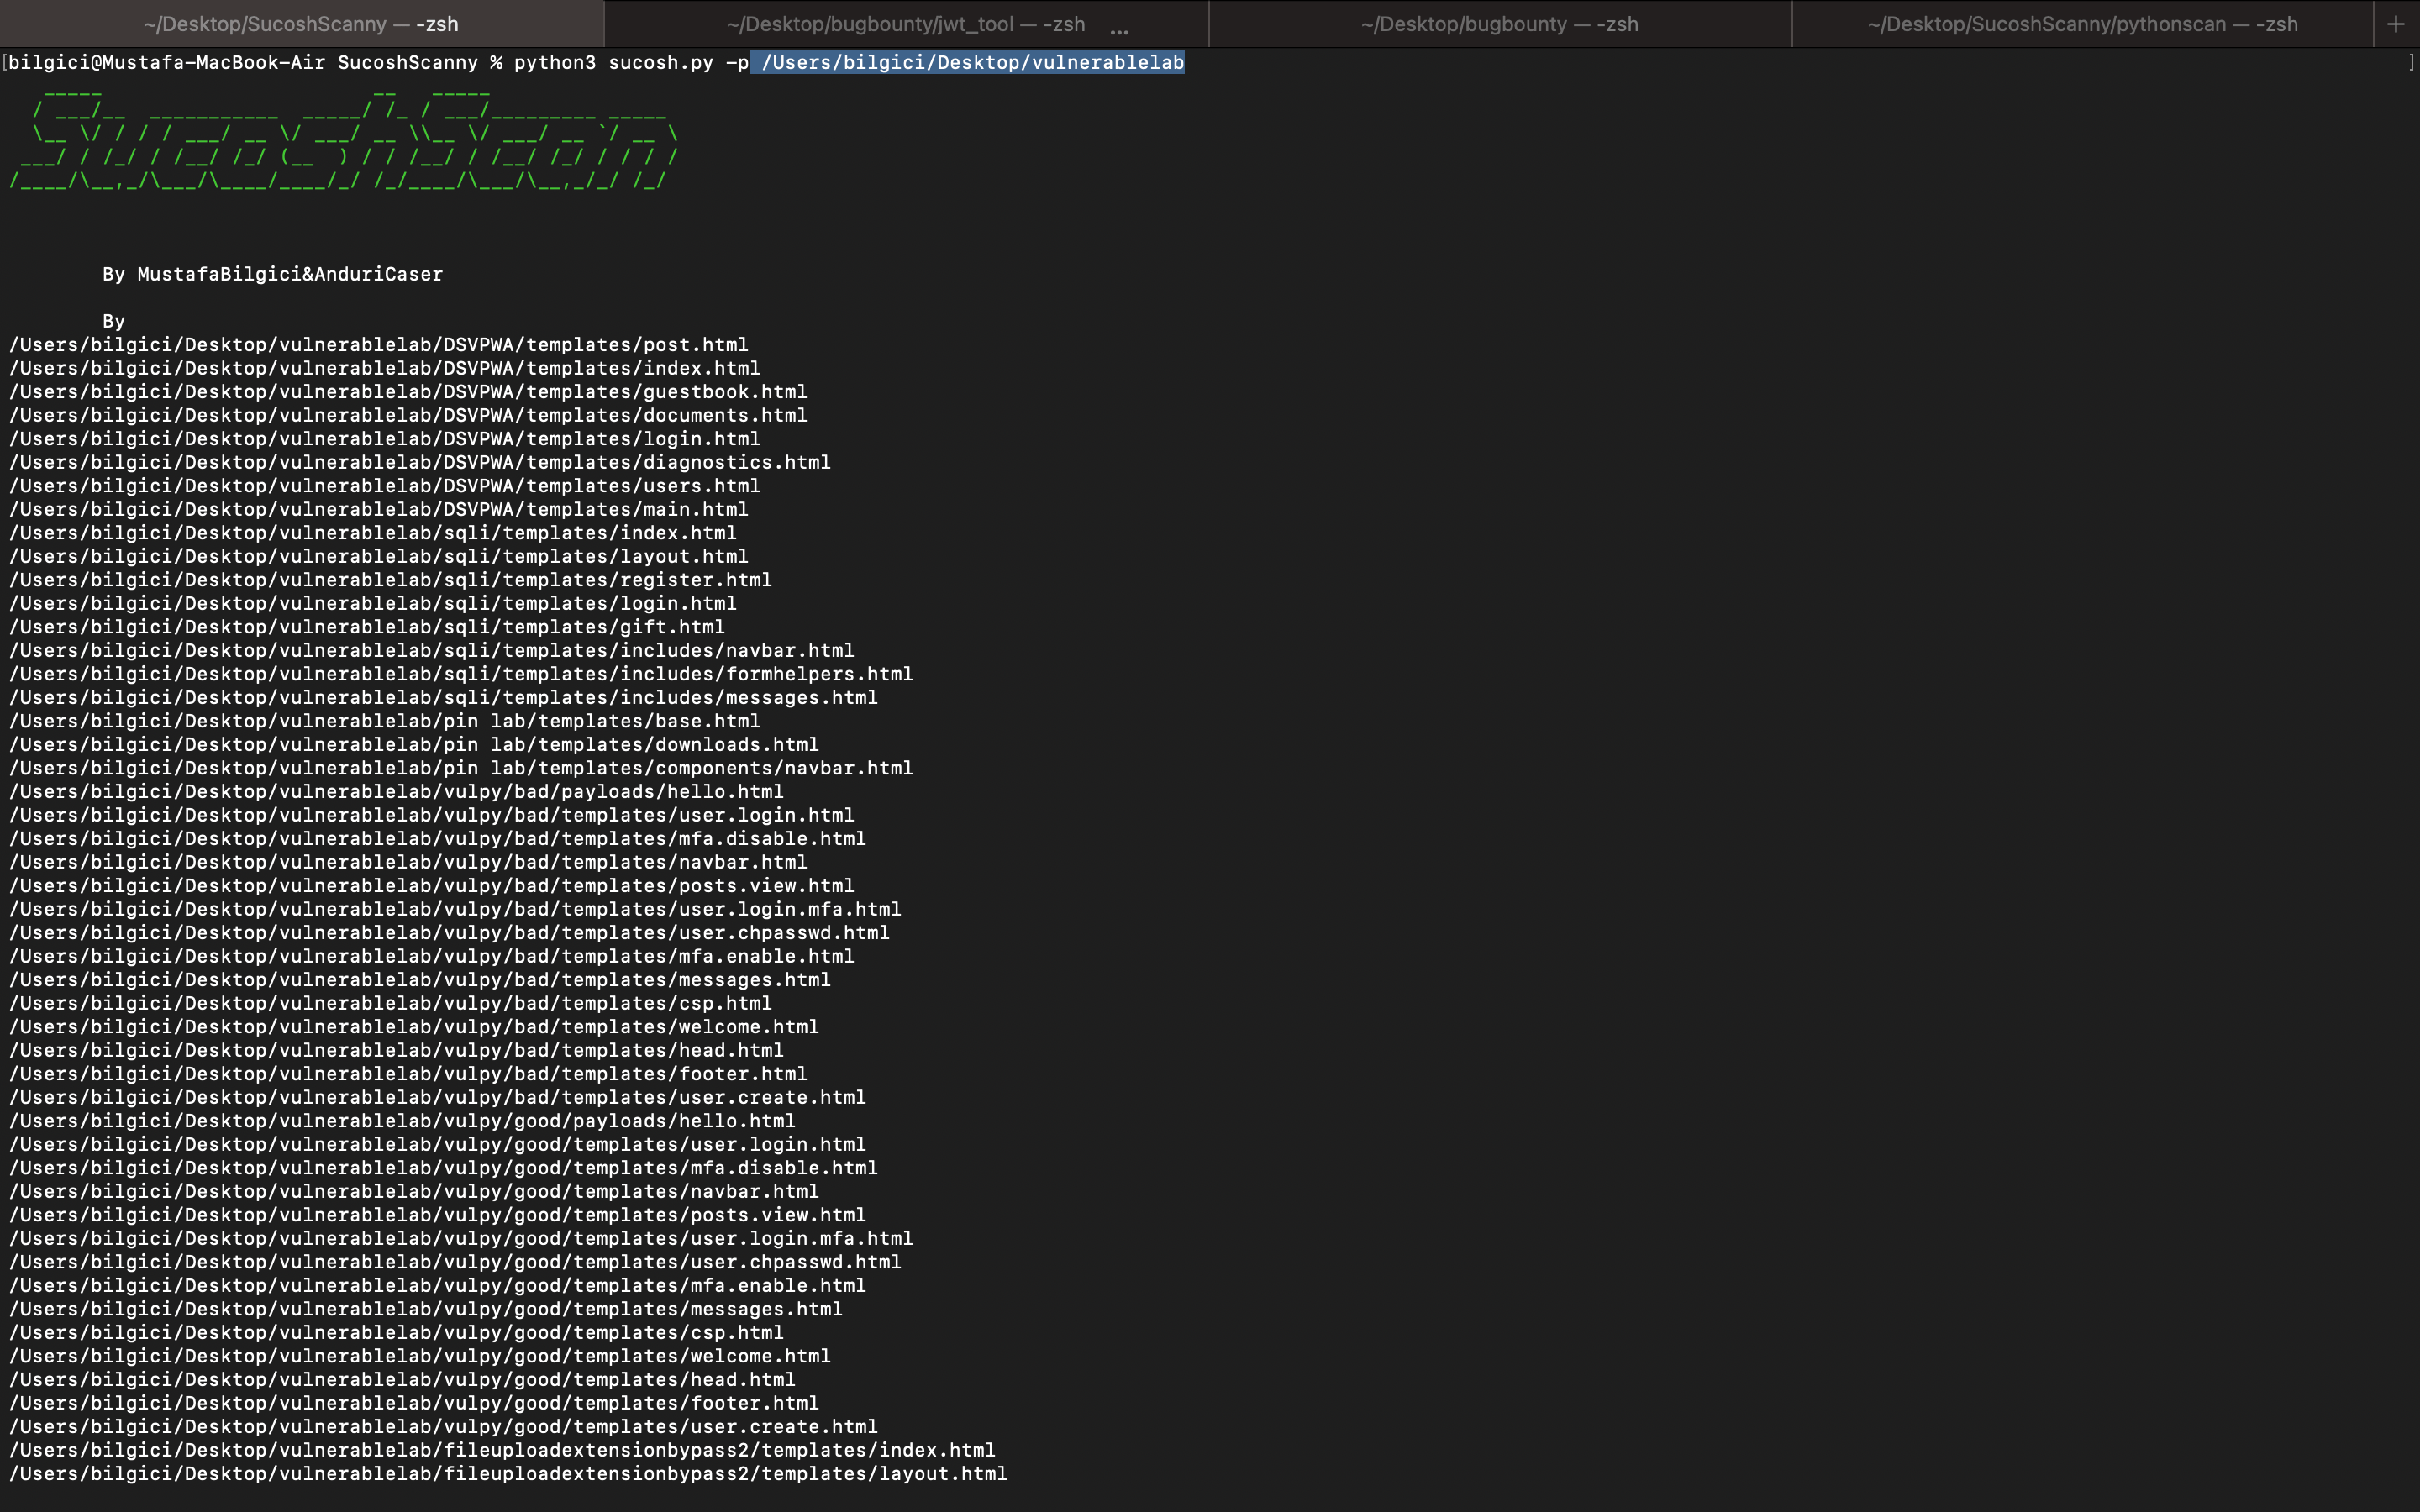
 mustafabilgici/sucoshscanny
"Sucosh"는 Python(Flask-Django) 및 NodeJs를 위한 자동화된 소스 코드 취약점 스캐너이자 평가 프레임워크로, 웹 애플리케이션 개발 또는 소스 코드 분석 과정에서 코드 리뷰를 수행할 수 있습니다.
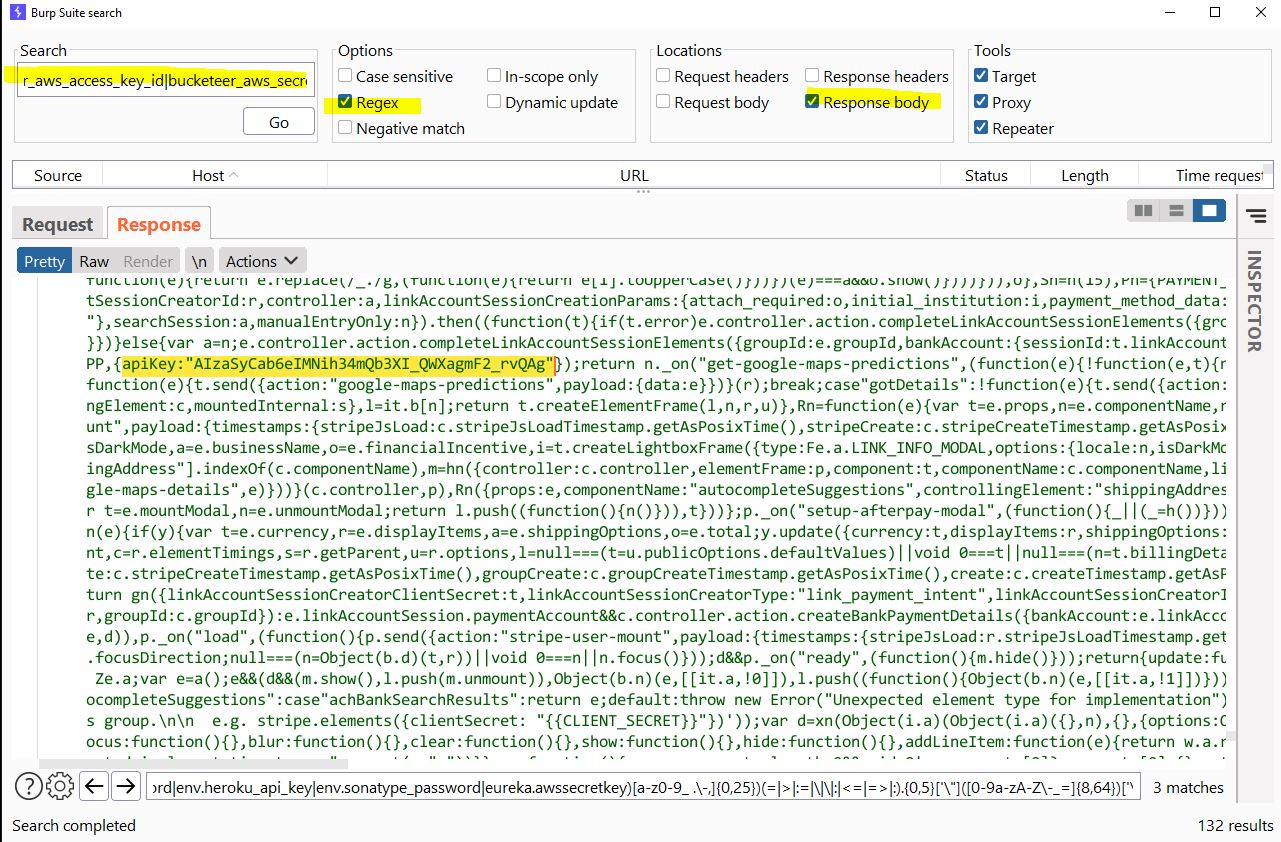 h4x0r-dz/leaked-credentials
유출된 자격 증명을 찾는 방법!
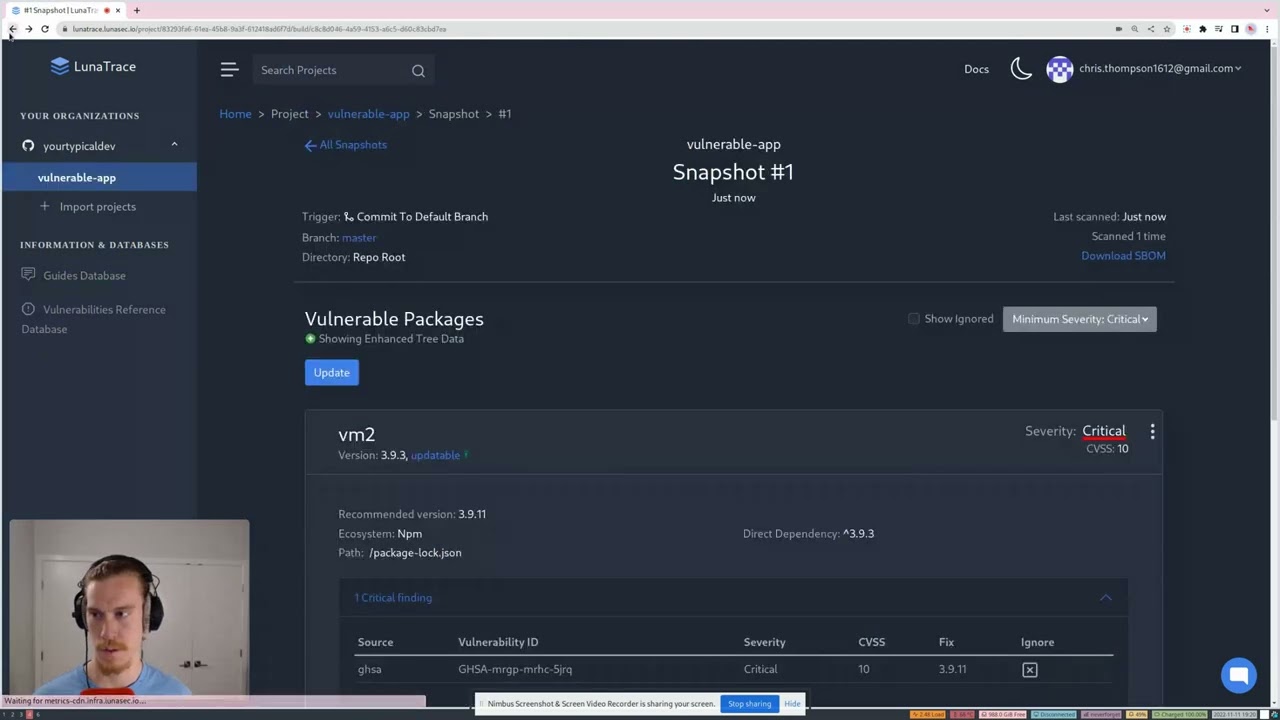 lunasec-io/lunasec
LunaSec - 의존성 보안 스캐너로, Pull Request 및 빌드에서 Log4Shell 또는 node-ipc와 같은 취약점을 자동으로 알려줍니다. LunaTrace GitHub 앱을 사용하면 30초 안에 자신을 보호할 수 있습니다:…
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.
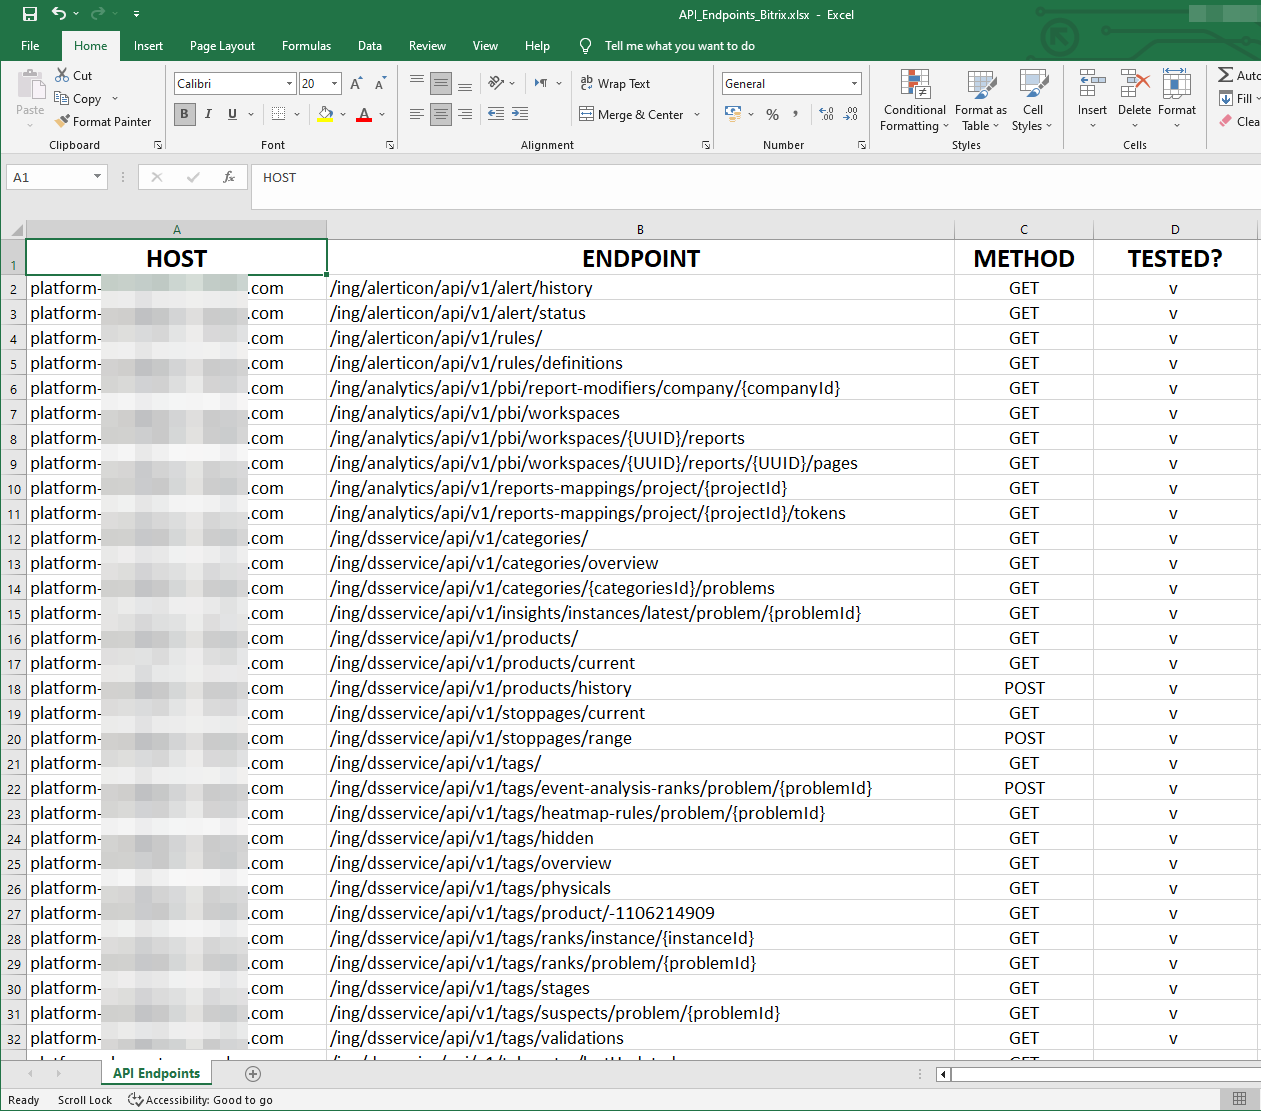 sajibuu/burp_collector
Burp Suite 출력 파일에서 정보를 수집하고 Excel 파일로 추출하는 멀티 프로세싱 도구입니다.
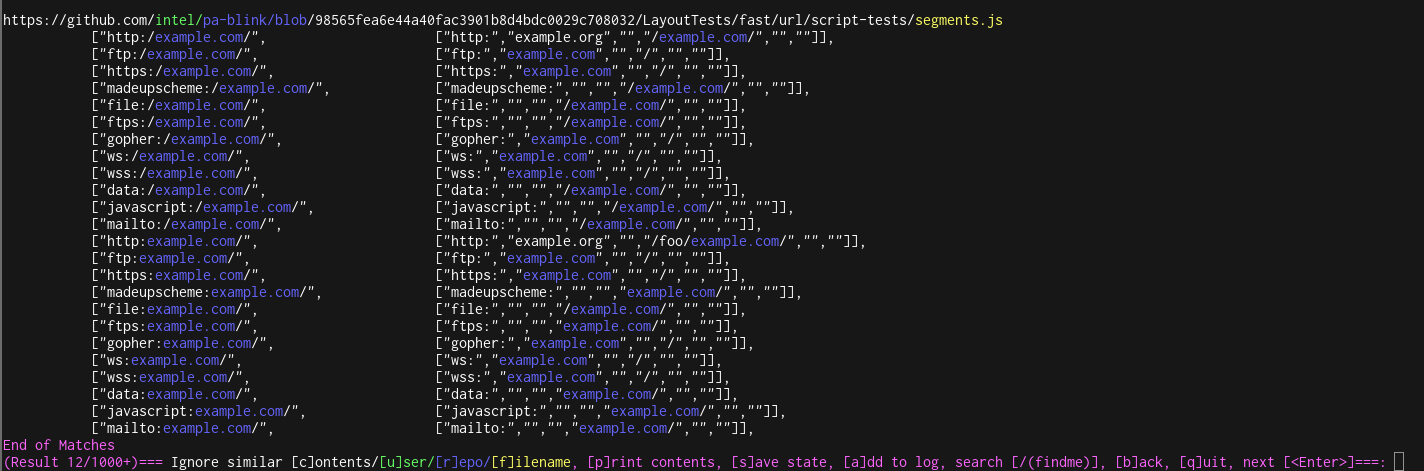 bishopfox/gitgot
GitHub의 방대한 공개 데이터에서 민감한 비밀을 신속하게 검색하기 위한 반자동 피드백 기반 도구.
 watchdogsecurity/porch-pirate
Porch Pirate는 워크스페이스, 컬렉션, 요청, 사용자 및 팀에 커밋된 API 엔드포인트와 비밀을 자동으로 발견하고 악용하는 것을 용이하게 하는 가장 포괄적인 Postman 정찰/OSINT 클라이언트 및 프레임워크입니다. Porch Pirate는 클라이언트로…
 praetorian-inc/gokart
Go 코드 보안을 위한 정적 분석 도구
 bishopfox/jsluice
JavaScript에서 URL, 경로, 비밀값 및 기타 흥미로운 정보를 추출합니다.
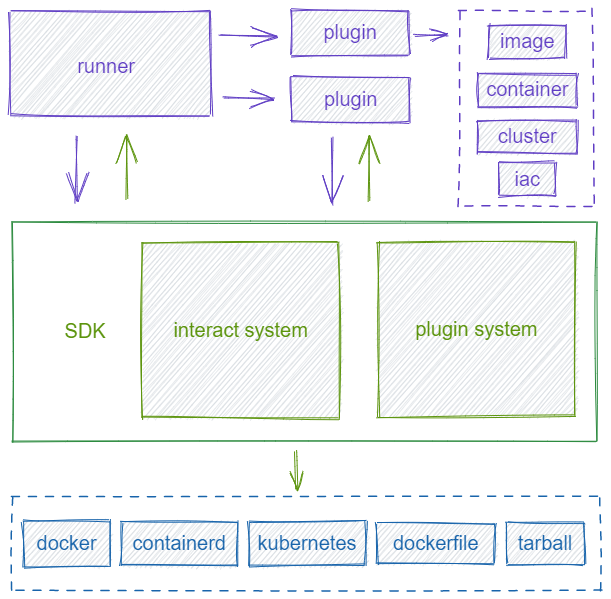 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
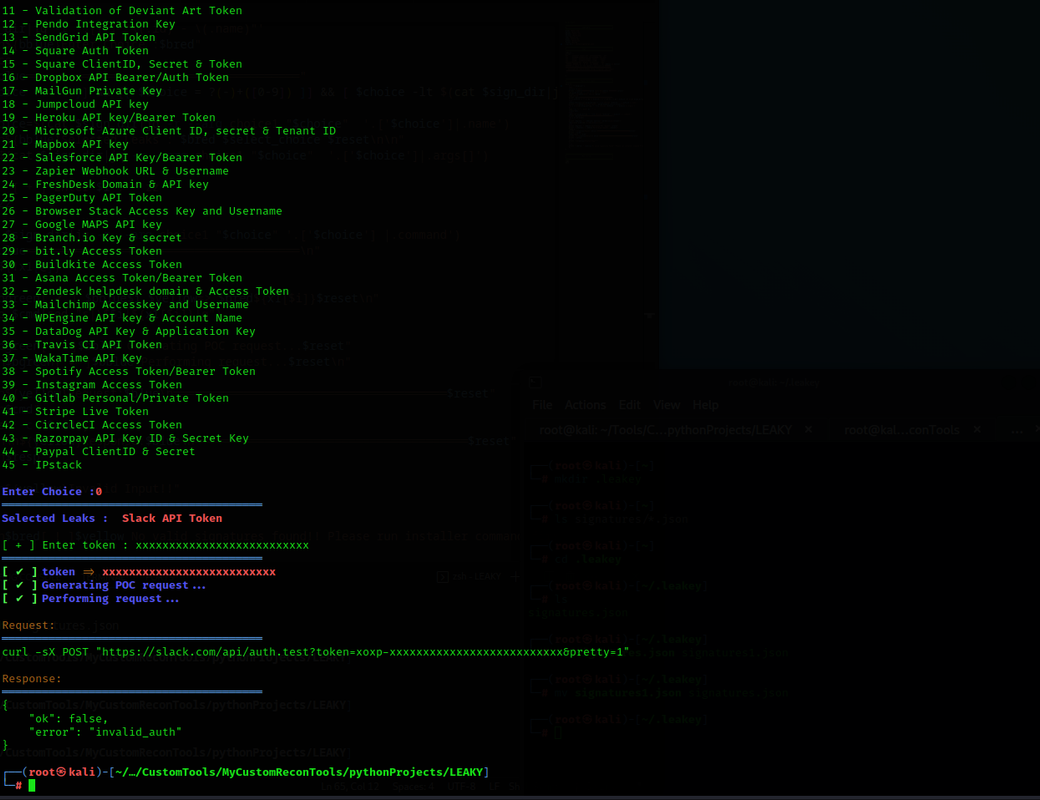 rynosec/leakey
누출된 API 토큰과 키를 사용자 정의 가능한 JSON 기반 서명 검사로 검증합니다. 침투 테스터와 버그 헌터가 노출된 자격 증명의 영향을 판단할 수 있도록 설계되었습니다.
 avito-tech/deepsecrets
소스 코드에서 하드코딩된 비밀 정보, API 키, 자격 증명을 코드 컨텍스트의 의미적 이해를 통해 스캔하는 정적 분석 도구입니다.
 nccgroup/secretscrub
정적 분석 도구의 SARIF 출력을 처리하여 소스 코드에 하드코딩된 비밀값을 탐지하고 삭제함으로써, 원본 비밀값이 없는 깨끗한 복사본을 생성합니다.
 skyscanner/whispers
정적 구조화 텍스트에서 하드코딩된 비밀정보를 식별합니다.
 coinbase/salus
모든 기여자분들께서는 9월 21일 유지보수 이후로 이 저장소의 *새로운 복사본*을 클론해 주시기를 부탁드립니다.