#1
 phpboyscout/go/redact
자유 형식 문자열에서 로그나 원격 측정에 도달하기 전에 자격 증명과 유사한 콘텐츠를 제거합니다. phpboyscout Go 툴킷의 일부입니다. · https://redact.go.phpboyscout.uk

 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 sam00/poc-cve-2026-42826-2026-42826-microsoft-azure-devops-information-disclosure-vulnerability
CVE-2026-42826을 악용하여 인증되지 않은 REST API 요청을 통해 민감한 Azure DevOps 데이터(파이프라인 YAML, 변수 그룹, 서비스 연결, 빌드 로그)를 열거하고 추출합니다.
 daffainfo/oneliner-bugbounty
버그 바운티를 위한 원라이너 스크립트 모음
 h33tlit/secret-regex-list
비밀 API 키와 유용한 정보를 스크래핑하기 위한 정규식 목록.
 nheiniger/snaffpoint
침투 테스터가 SharePoint에서 캔디를 찾는 도구
 zephrfish/azureattackkit
환경 공격을 위해 다운로드할 Azure 도구 모음 + 빠른 팁 및 기타 유용한 정보
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 controlplaneio/truffleproc
truffleproc — 프로세스 메모리에서 시크릿을 사냥하는 도구 (TruffleHog & gdb 매시업)
 shieldfy/api-security-checklist
API 설계, 테스트, 출시 시 가장 중요한 보안 대책 체크리스트
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
 gquere/pwn_jenkins
Jenkins 서버 공격에 관한 메모
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.
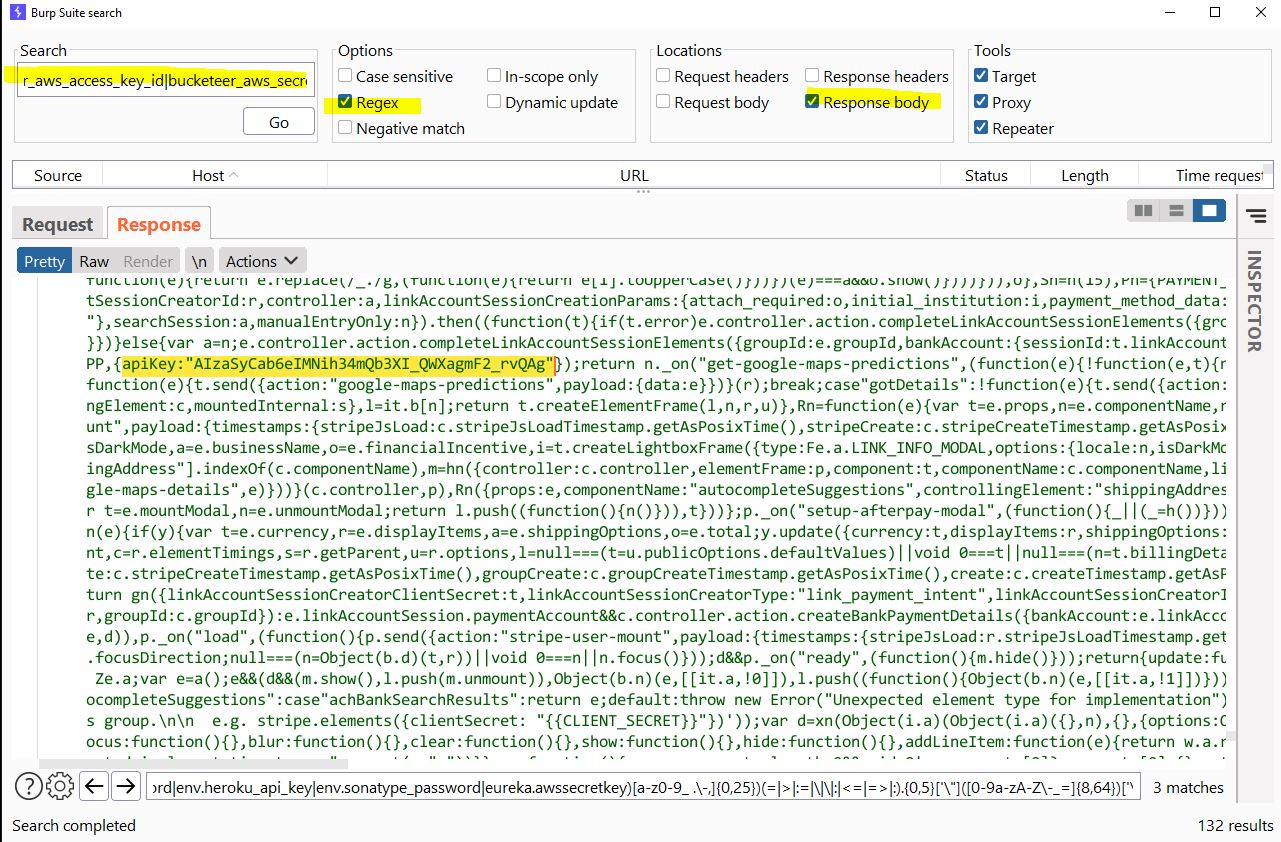 h4x0r-dz/leaked-credentials
유출된 자격 증명을 찾는 방법!
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.