#1

 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
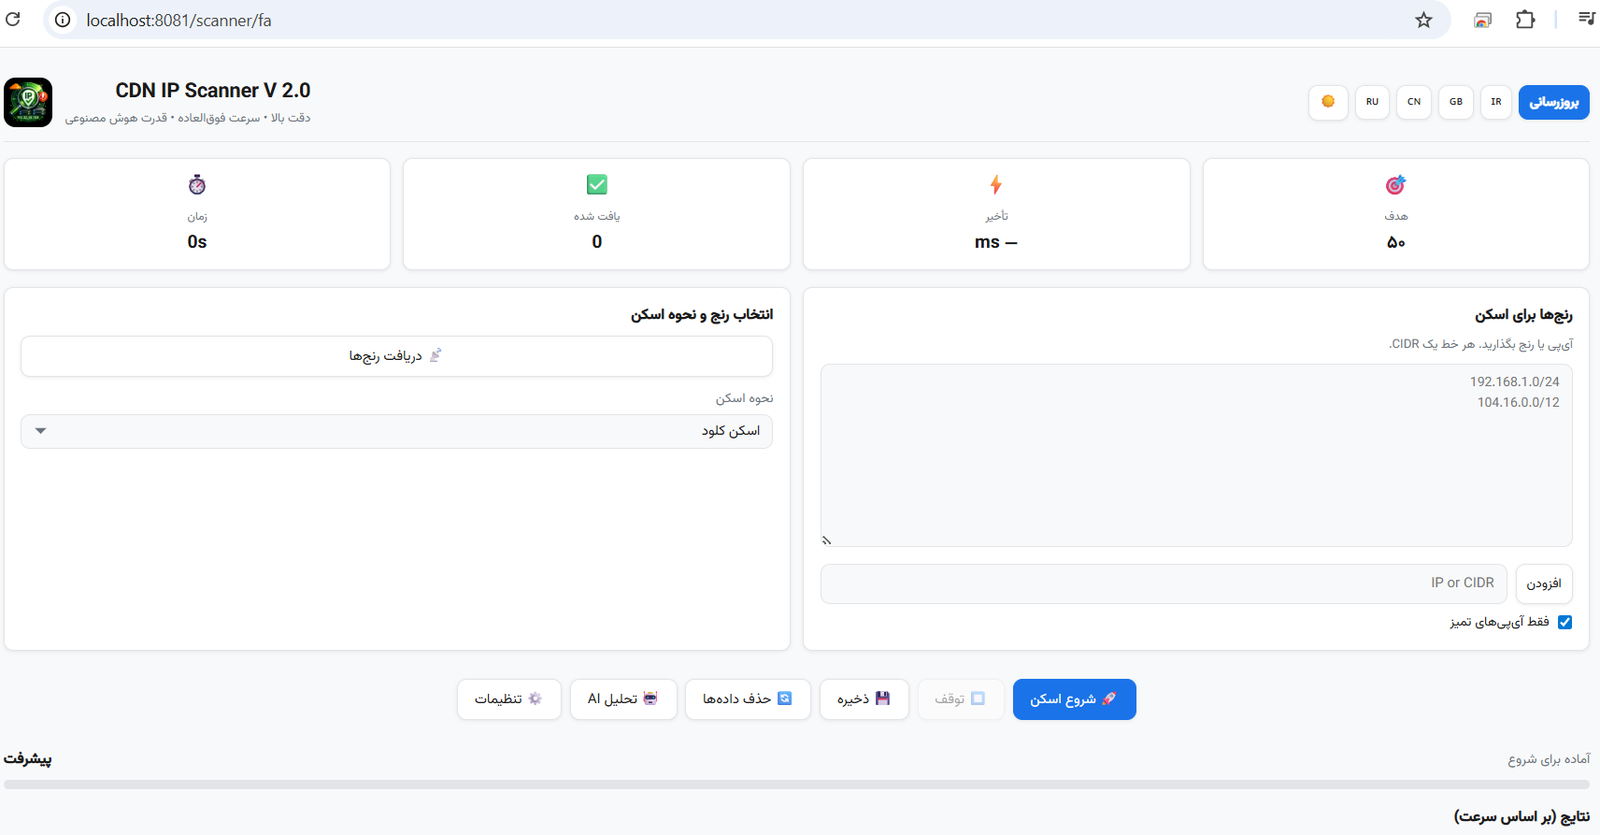 shahinst/cdn-ip-scanner
Cloudflare, Fastly 및 기타 제공업체의 빠르고 지연 시간이 낮은 CDN IP 주소를 멀티스레드 5회 시도 검증 및 V2Ray 구성 테스트를 통해 탐색하는 웹 기반 스캐너입니다.
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 pydantic/monty
AI가 작성한 코드를 위한 Rust로 작성된 안전한 Python 샌드박스입니다.
 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
six2dez/reconftwreconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 s1n6h/pentest-harness
권한이 부여된 모의 침투 테스트, 버그 바운티, 보안 랩, CTF를 위한 자체 호스팅 AI 에이전트 하네스. 플러그인 기반, 로컬 세션을 지원하는 다중 제공자 LLM 지원.
 albertrg99/redditosint
Reddit OSINT을 사용자 이름으로 수행합니다. 색인된 게시물, 댓글, 삭제된 콘텐츠와 실시간 콘텐츠, 활동 패턴, 노출된 식별자, 그리고 전반적인 노출 점수를 확인합니다.
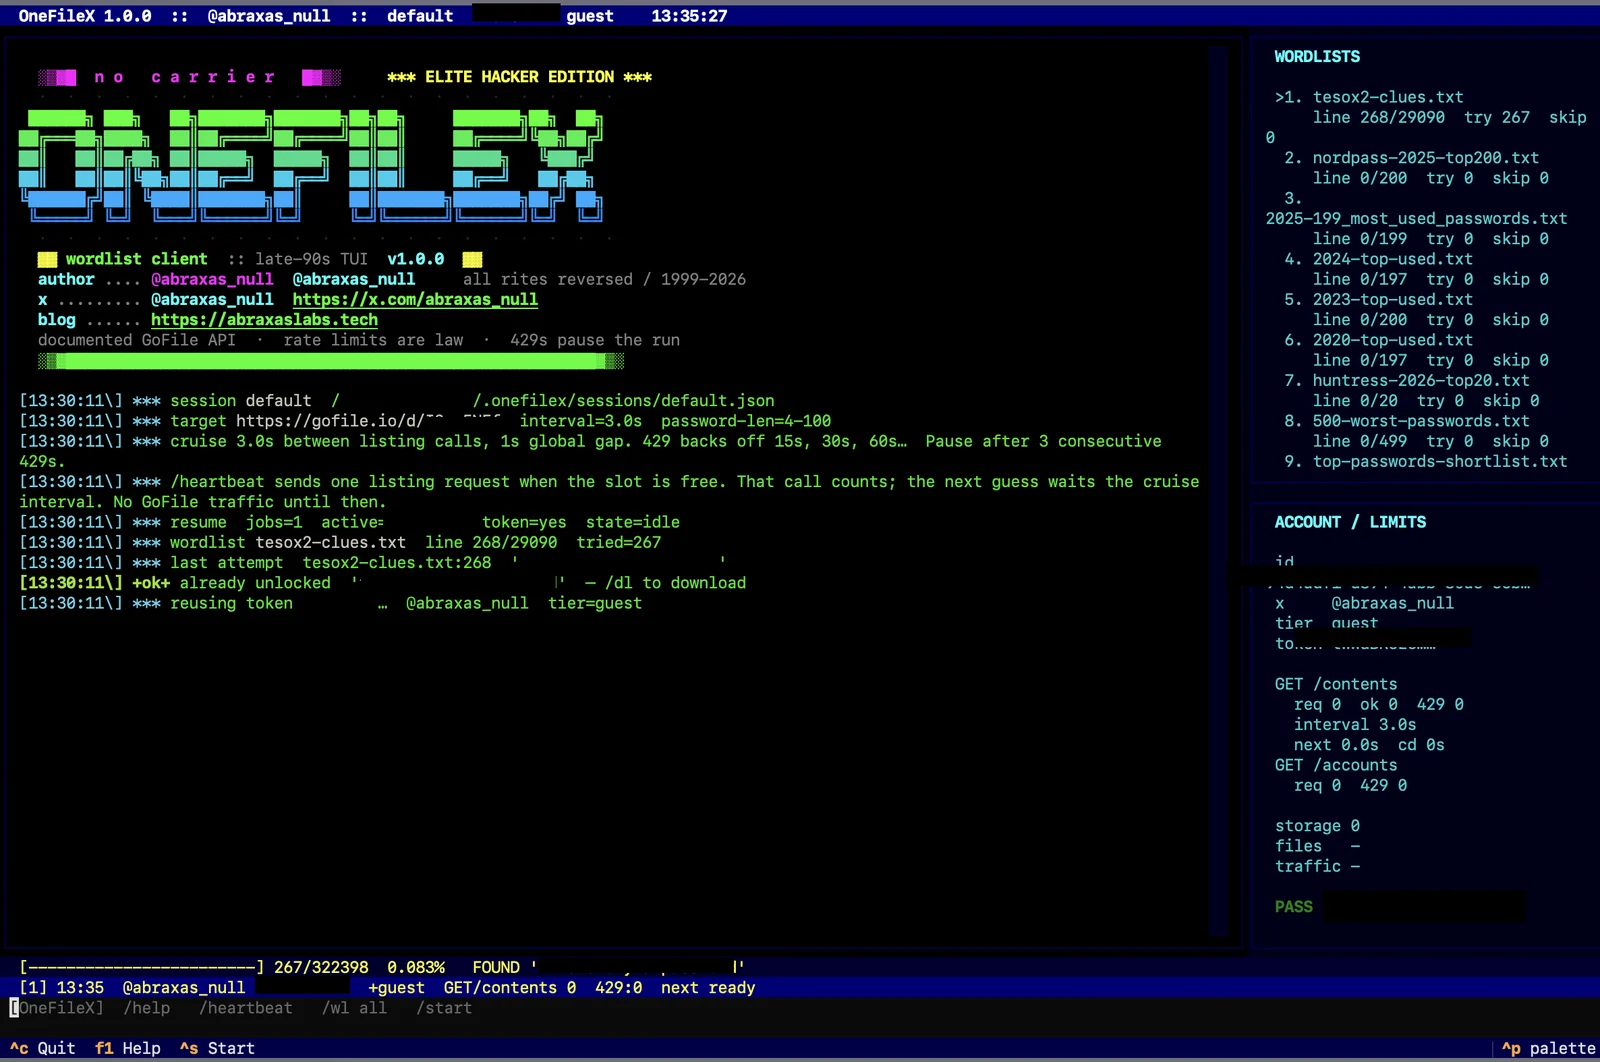 abraxas/gofilex
GoFile(gofile.io) 다운로드 비밀번호용 워드리스트 무차별 대입 도구
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
 vulncheck-oss/cli
VulnCheck의 공식 커맨드 라인 도구
 trustedsec/spoonmap
대규모 포트 탐색, 호스트 탐색, 배너 그래빙, 그리고 내부 또는 외부 네트워크 전반에 걸친 NSE 기반 취약점 스캐닝을 위한 masscan 및 nmap의 Python 래퍼입니다.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.