#1
Tools for assessing and securing Supervisory Control and Data Acquisition (SCADA) and Industrial Control Systems (ICS).
Kitploit 추천
 orange-cyberdefense/bof
BOF(Boiboite Opener Framework)는 산업용 프로토콜 구현체와 기기를 테스트하기 위한 프레임워크입니다.
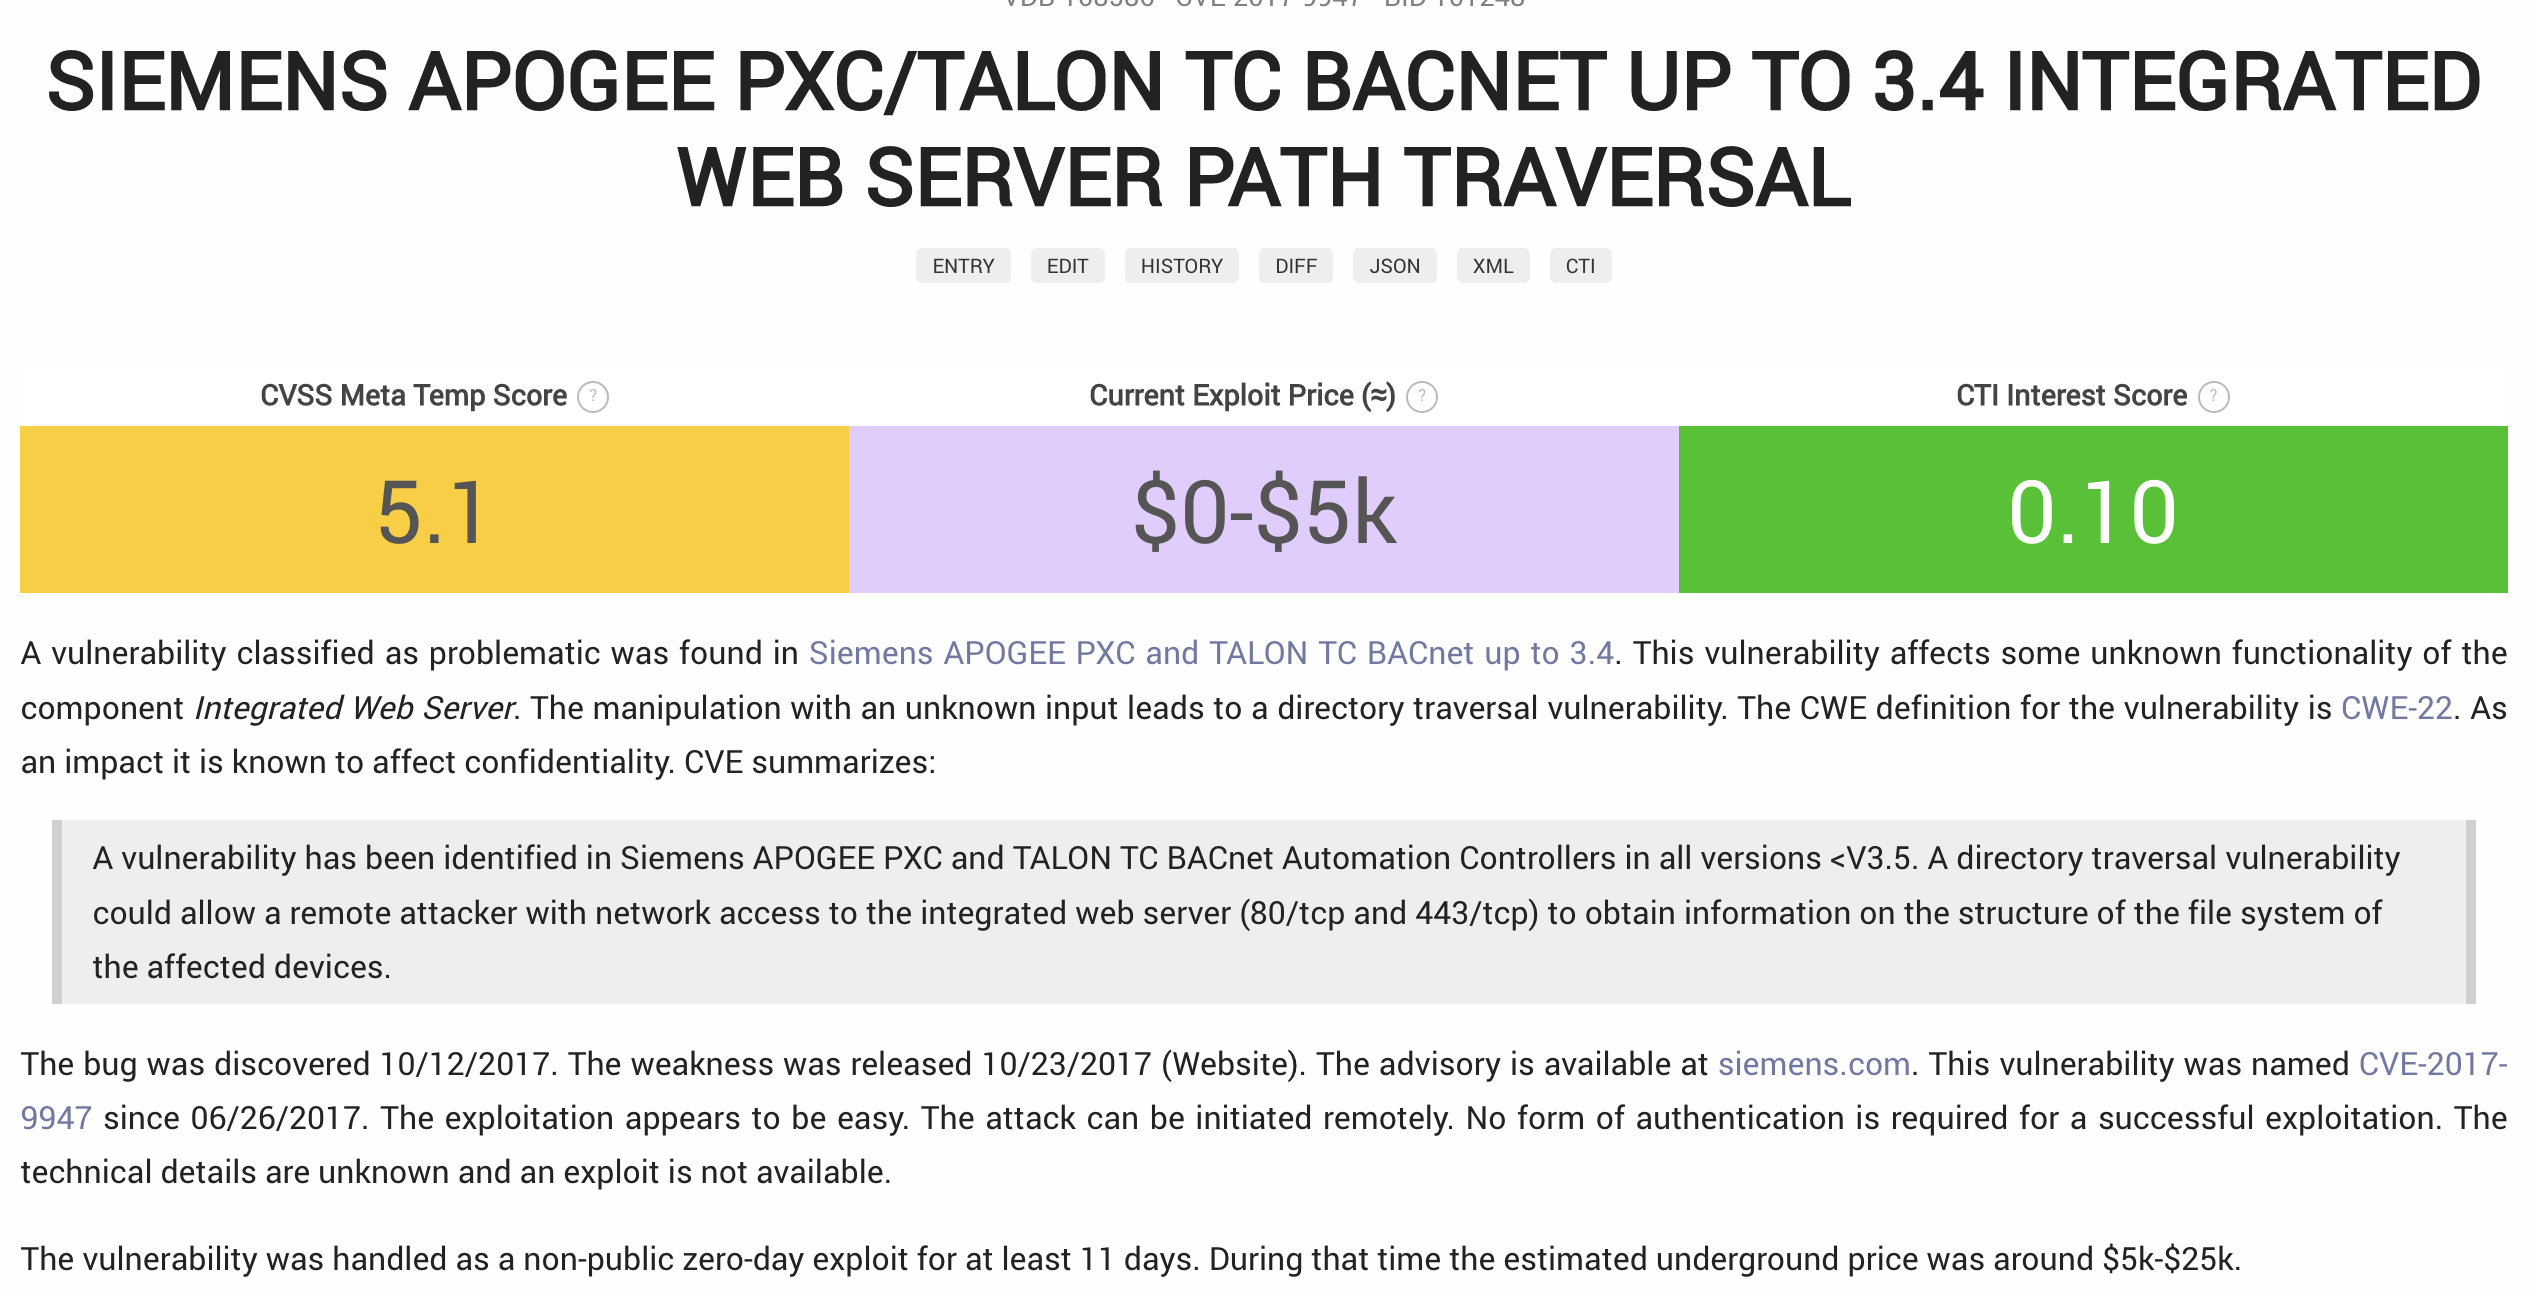
rosesecurity/apologeeAPOLOGEE는 Siemens APOGEE PXC BACnet 자동화 컨트롤러(V3.5 이전의 모든 버전) 및 TALON TC BACnet 자동화 컨트롤러(V3.5 이전의 모든 버전)에서 숨겨진 디렉터리를 열거하는 Python 스크립트이자 Metasploit…
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA 웹 기반 프로세스 시각화(SCADA/HMI/Dashboard) 소프트웨어에 영향을 미치는 CVE-2023-33831에 대한 설명 및 익스플로잇.
 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue 모델 기반 산업 제어 시스템(ICS) 환경 (터키어)
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 치명적인 인증 우회
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park 스마트 파크 관리 시스템 v2.0
 flojboj/cve-2021-31630
CVE-2021-31630용 POC Exploit으로, Python3로 작성되었으며 non-blocking 모드의 C reverse shell을 사용합니다.
 eyodav/cve-2025-34226
OpenPLC Runtime에는 /upload-program-action 엔드포인트에 지속적 서비스 거부(DoS) 취약점이 존재합니다.
 z3usx01/cve-2024-8232
SpiderControl SCADA 웹 서버 파일 업로드 취약점
 vianic/cve-2023-22855
보안 취약점 - Kardex Mlog MCC
 unicorn-hyh/cve-2026-31156
OpenPLC-v3에는 명령줄에서 전달된 파일 경로 매개변수에 대한 유효성 검사를 수행하지 않아 발생하는 경로 주입 취약점이 있습니다. 공격자는 악의적인 경로를 구성하여 읽을 수 있는 모든 파일을 읽을 수 있으며, 이는 정보 유출 위험을 초래합니다.
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Java 기반 임무 통제 프레임워크로, YAML 구성을 지원하며 우주선 운영을 위한 원격 측정(telemetry), 명령(commanding), 시뮬레이션을 제공합니다. CVE-2023-45277 익스플로잇 모듈을 포함합니다.
 kevinherron/stack-overflow-poc
다양한 OPC UA 스택에 영향을 미치는 CVE-2018-12086의 PoC
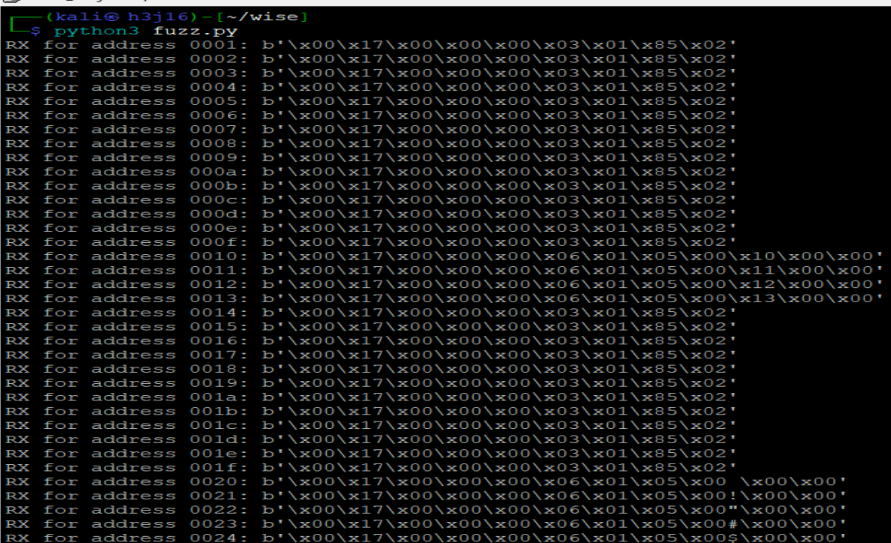 shipcod3/cve-2025-48466
출입문 제어를 위한 Advantech WISE 4060LAN / IoT 게이트웨이 대상 Modbus 패킷 주입
 securifera/cve-2016-3962-exploit
CVE-2016-3962 익스플로잇
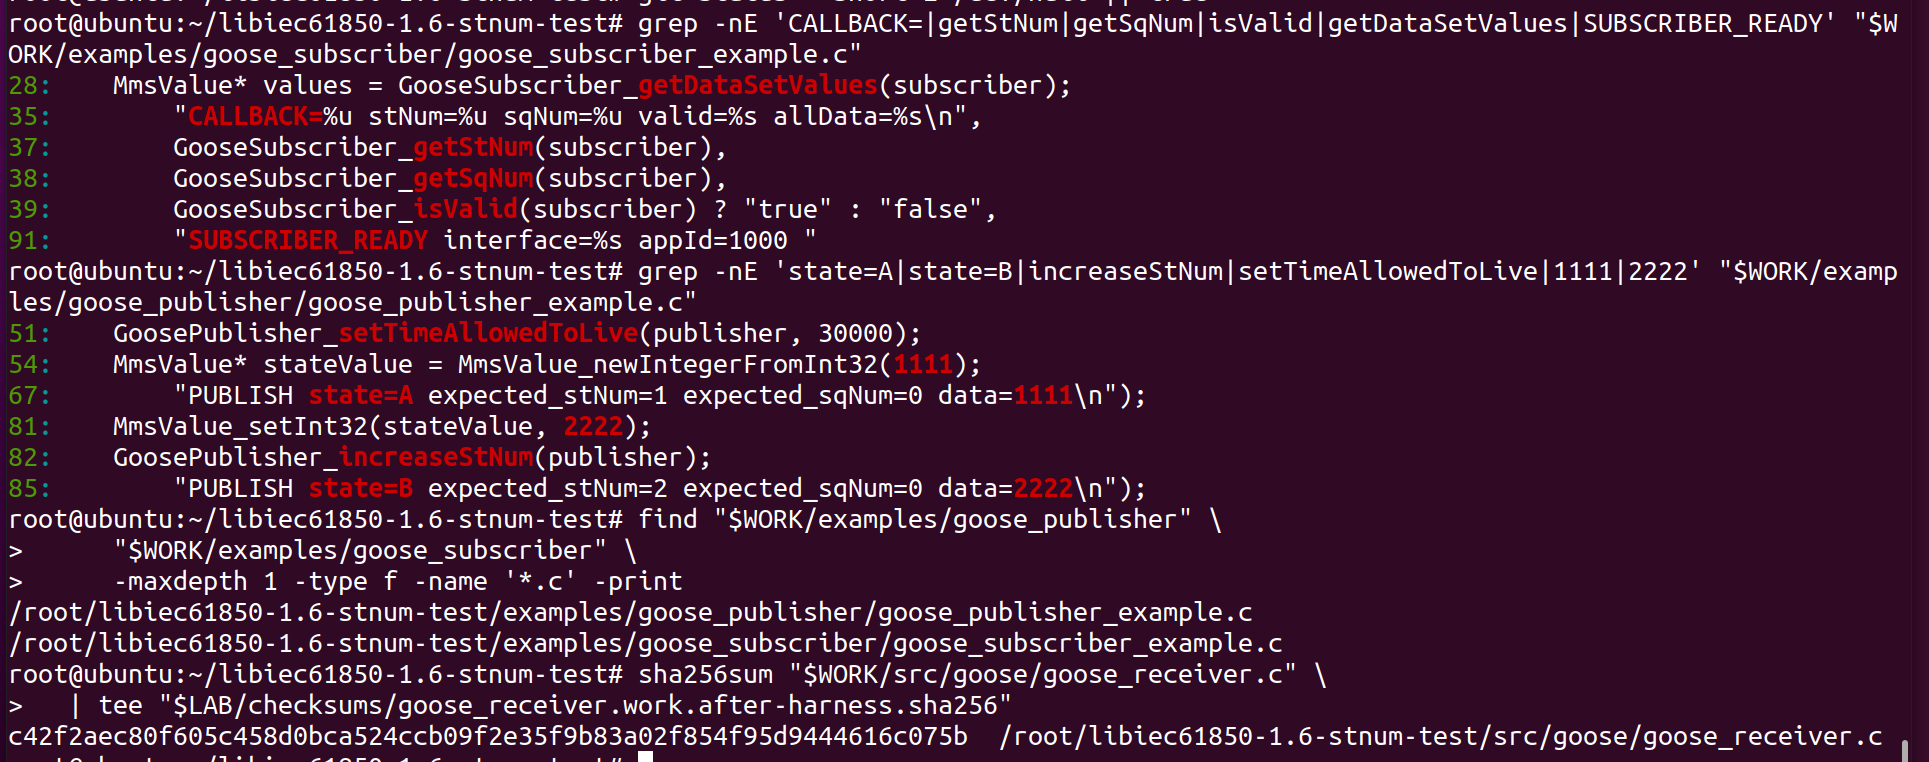 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6의 GOOSE 재생 처리에 영향을 주는 CVE-2026-52134에 대한 공개 기술 권고 및 재현 증거
 jensregel/advisories
이 저장소에는 취약점 평가 중 발견되어 보고된 몇 가지 취약점이 포함되어 있습니다.
 nullbyte8080/cve-2026-36226
CVE-2026-36226에 대한 양성 개념 증명으로, Advantech WebAccess/SCADA 8.0-2015.08.16 Admin Dashboard Create New Project User 구성 요소의 크로스 사이트 스크립팅 취약점입니다. 공인된 보안…