
 #1
 coldzer0/cmulator
Cmulator는 ( x86 - x64 ) 셸코드 및 PE 바이너리용 스크립트 가능한 리버스 엔지니어링 샌드박스 에뮬레이터입니다. Unicorn & Zydis Engine & javascript 기반.
 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime 원격 코드 실행 취약점"에 대한 PoC
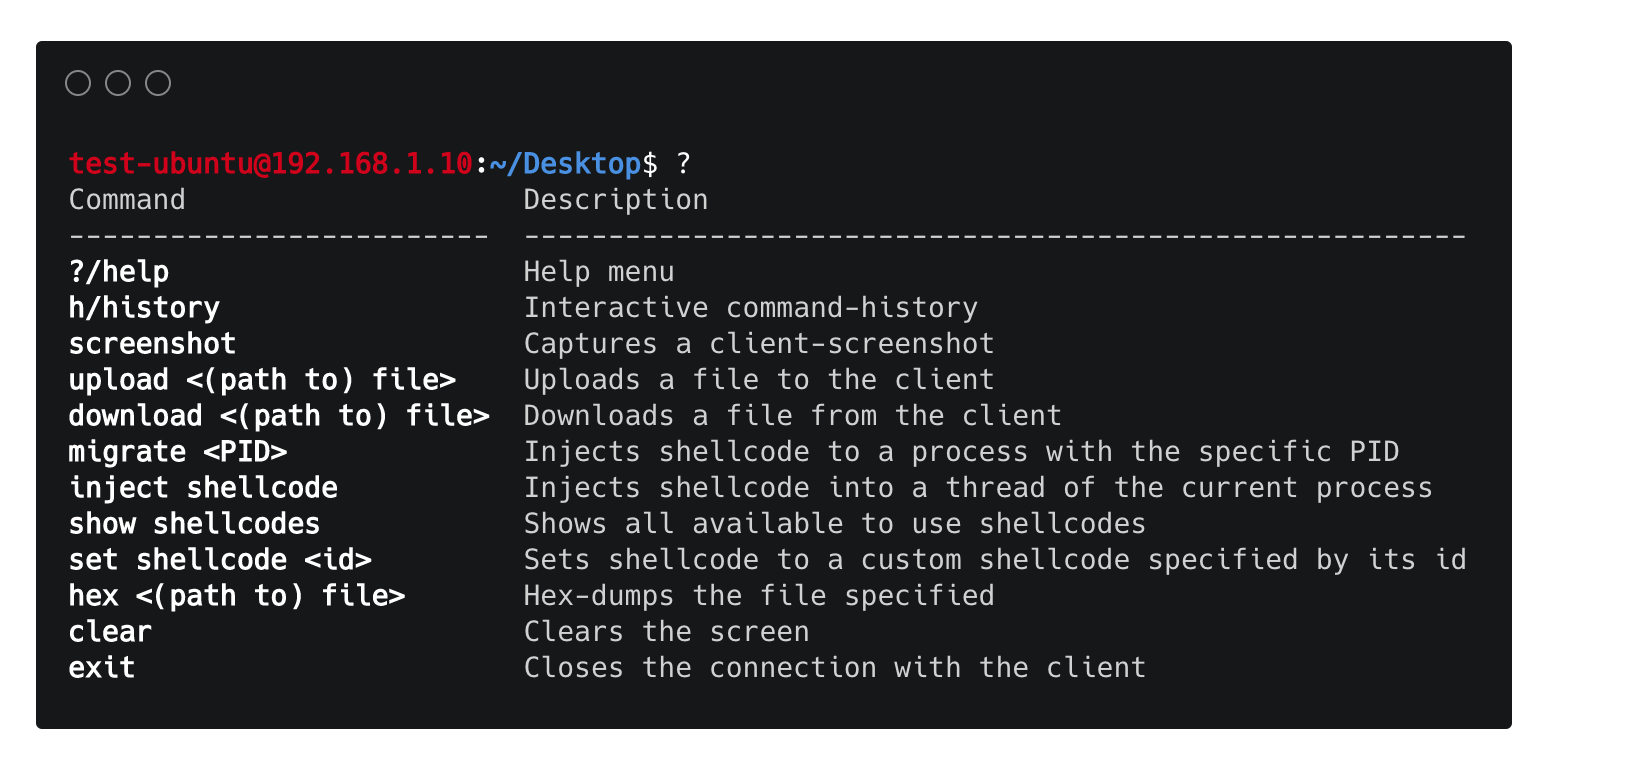 chrispetrou/hrshell
HRShell은 flask로 구축된 HTTPS/HTTP 리버스 셸입니다. 다양한 기능과 역량을 갖춘 고급 C2 서버입니다.
 beardypig/ghidra-emotionengine
플레이스테이션 2의 Emotion Engine MIPS 기반 CPU용 Ghidra 프로세서
 sentinel-one/peafl64
Windows x64 실행 파일용 정적 바이너리 계측 도구
 mandiant/flare-qdb
Windows 및 Linux에서 네이티브 소프트웨어 동작을 계측하고 수정하기 위한 명령줄 및 Python 디버거.
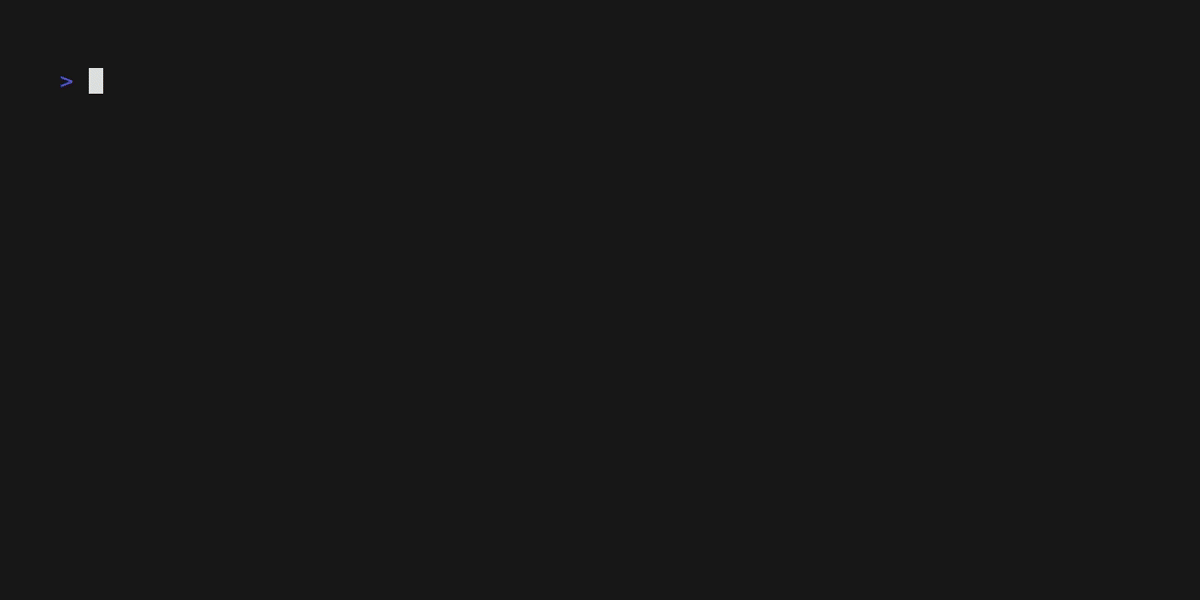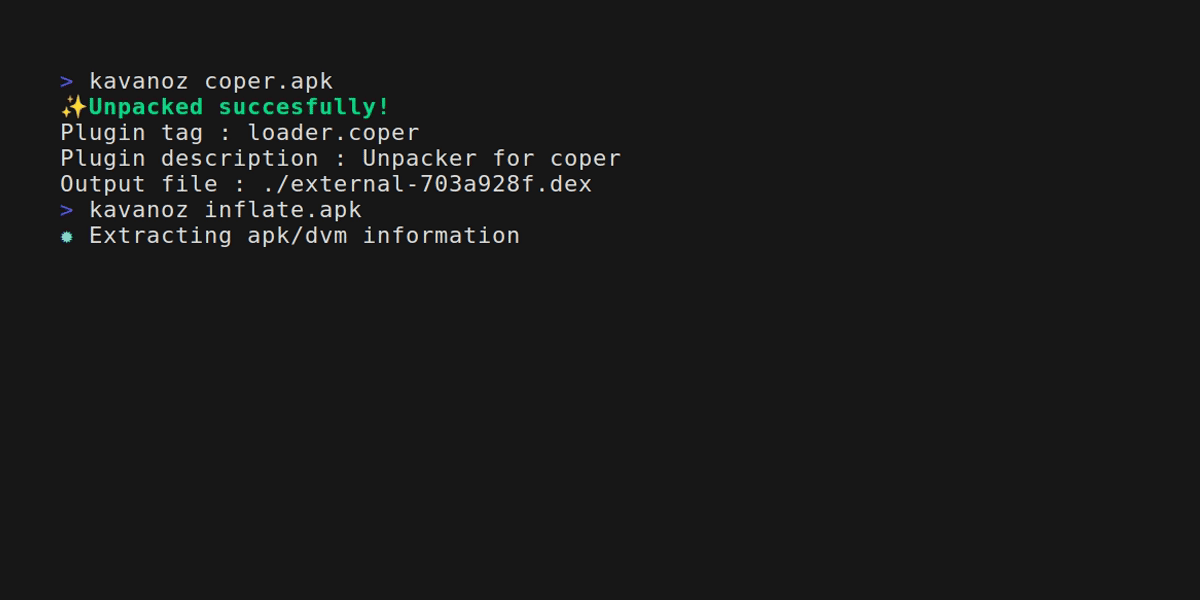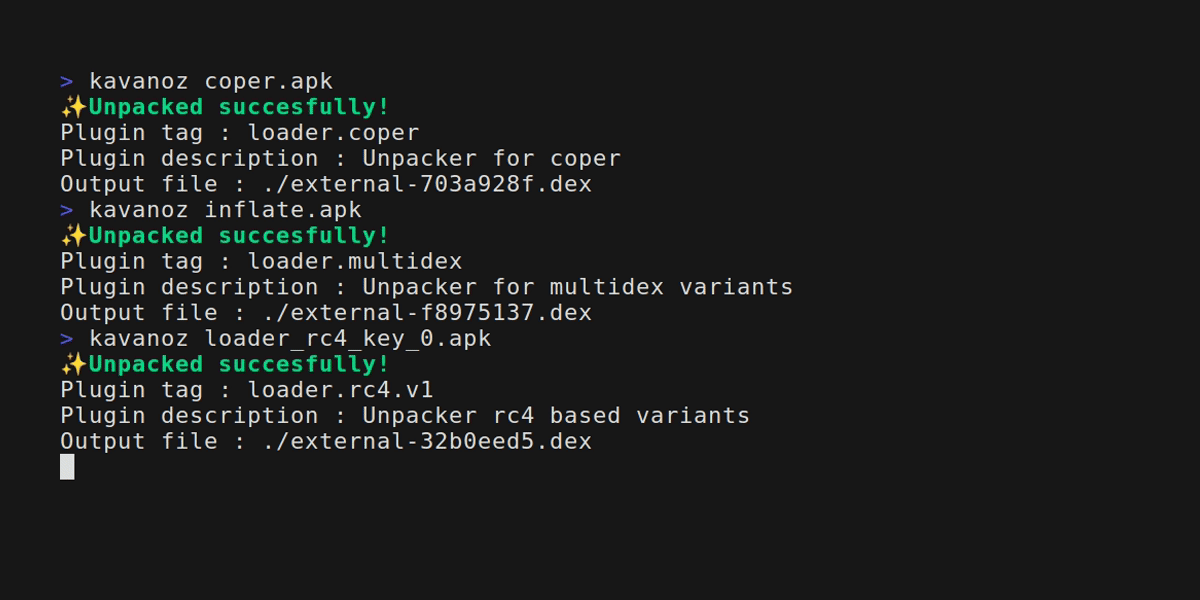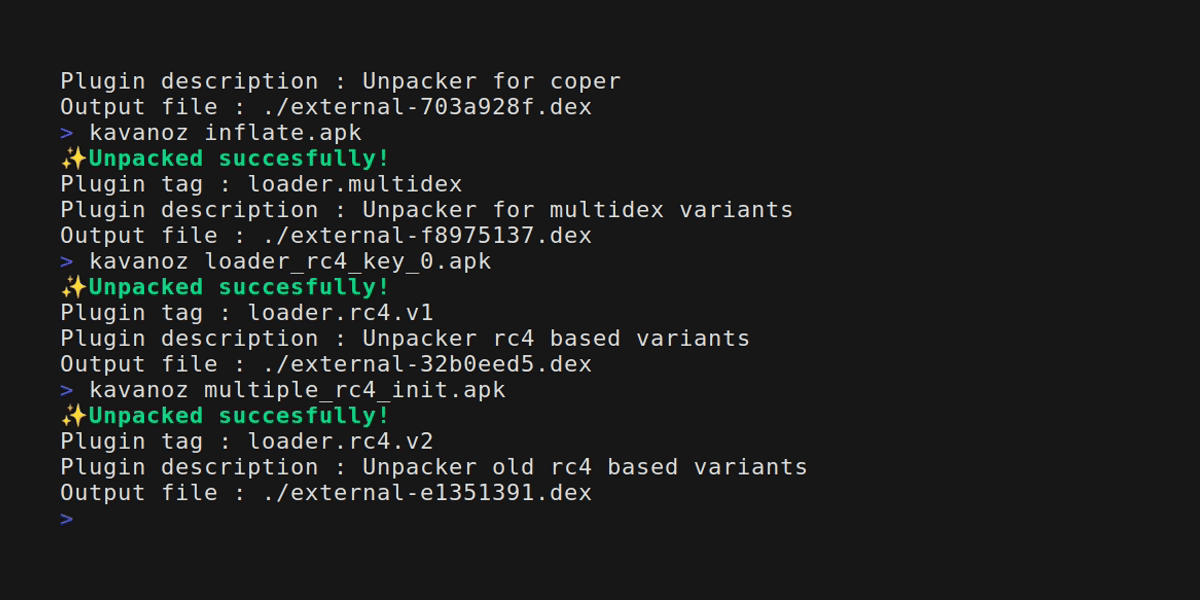 eybisi/kavanoz
일반적인 안드로이드 뱅커 악성코드를 정적으로 언패킹합니다.
 xchwarze/ar150-wifipineapple
당신의 AR150을 Wifi Pineapple NANO로 변환하기
 mandiant/flashmingo
일부 휴리스틱 기반의 SWF 파일 자동 분석. 플러그인을 통해 확장 가능.
 openl2d/moc3ingbird
Live2D용 MOC3ingbird 익스플로잇 (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha는 .NET 파일을 위한 가상 머신이며, 그 런타임은 C++/CLI로 만들어졌습니다.
 hugsy/recon_2024_windbg_workshop
커널 및 사용자 모드에서 WinDbg 디버깅을 마스터하기 위한 워크숍 자료로, KdNet 설정, 데모, 그리고 바이너리 분석을 위한 Time Travel Debugging 챌린지가 포함되어 있습니다.
 cmatthewbrooks/r2kit
radare 기반의 악성코드 코드 분석 워크플로우를 위한 스크립트 세트
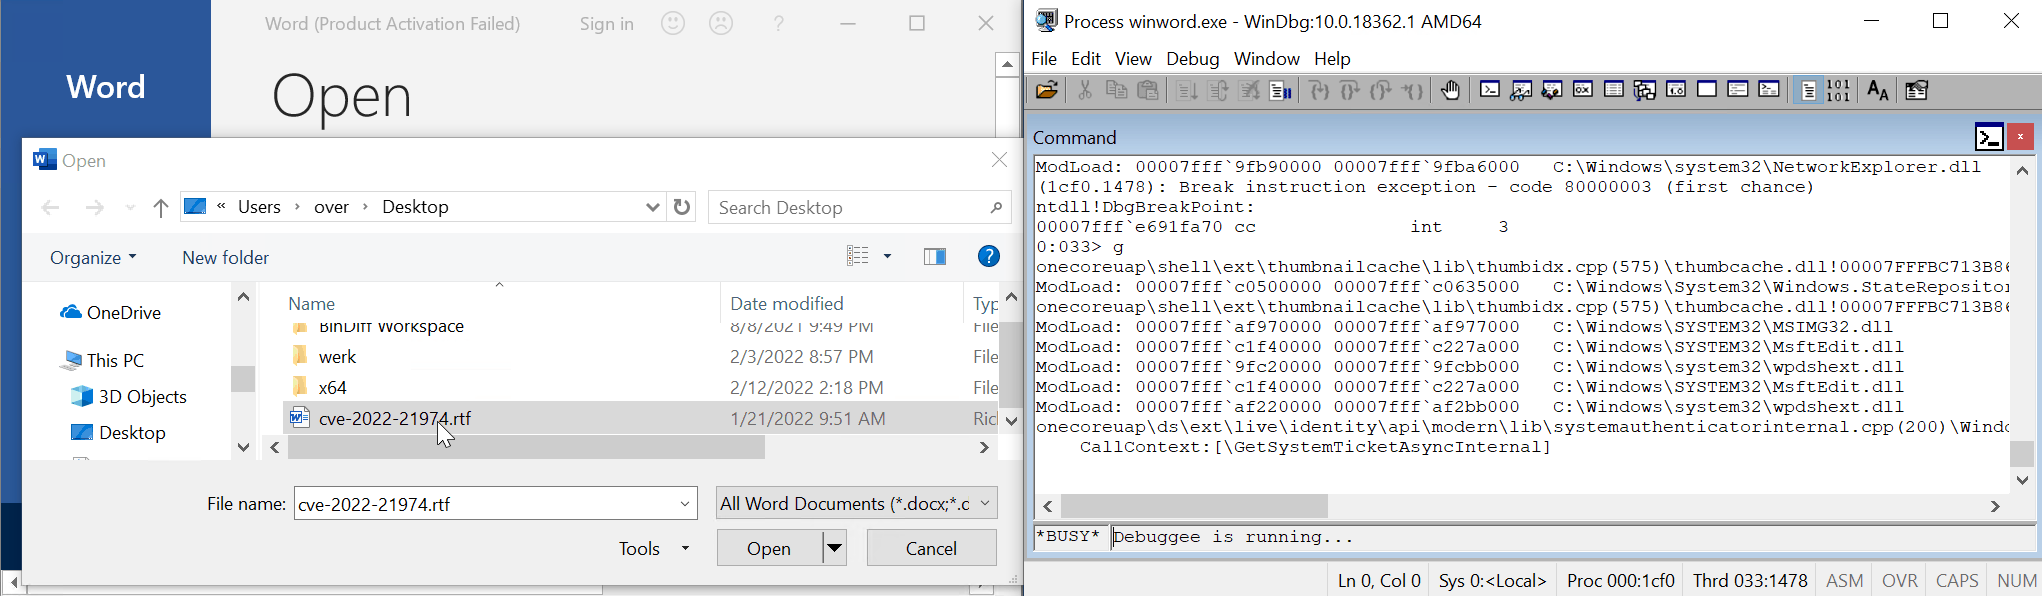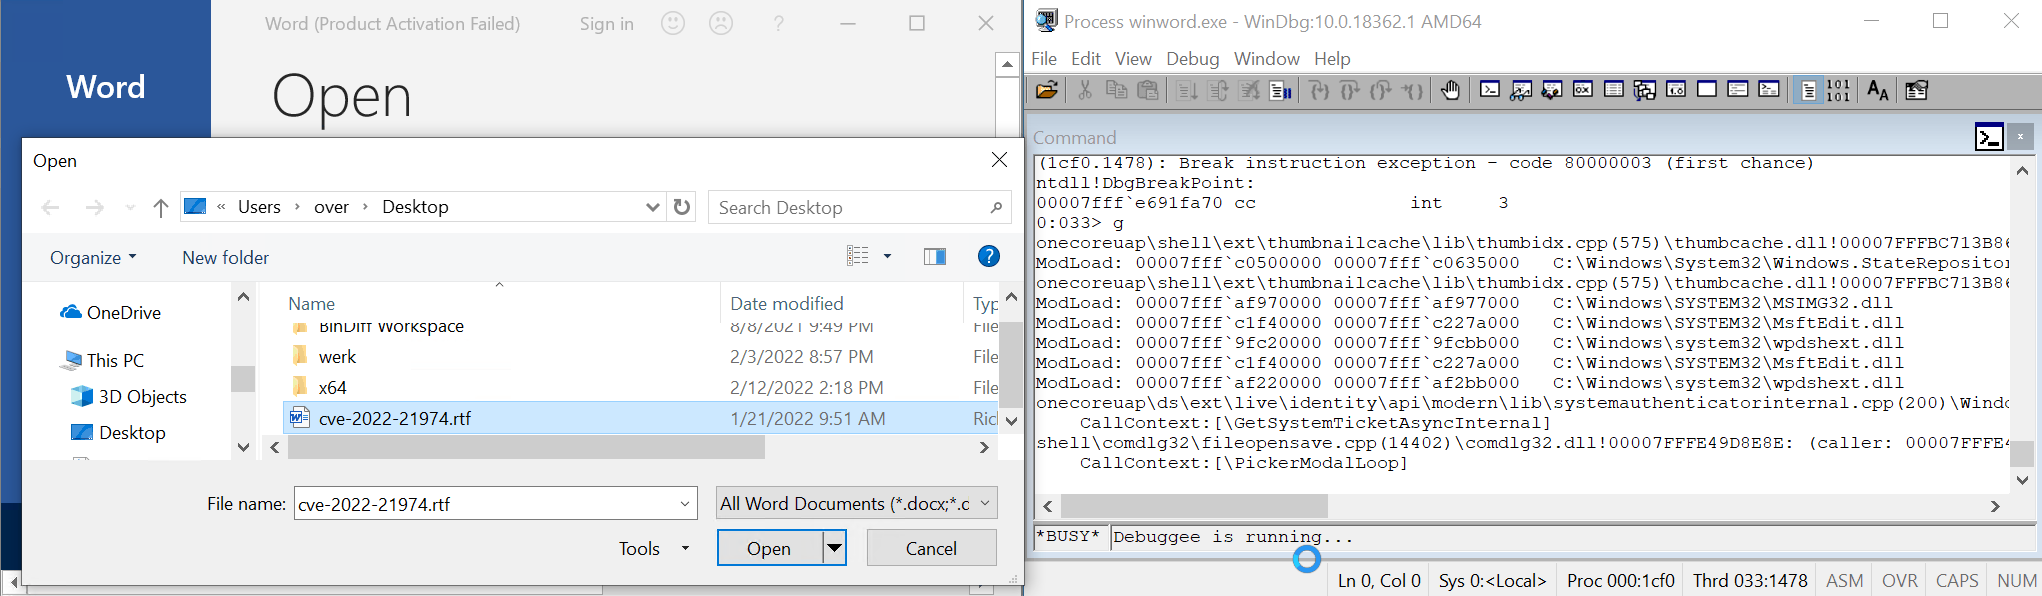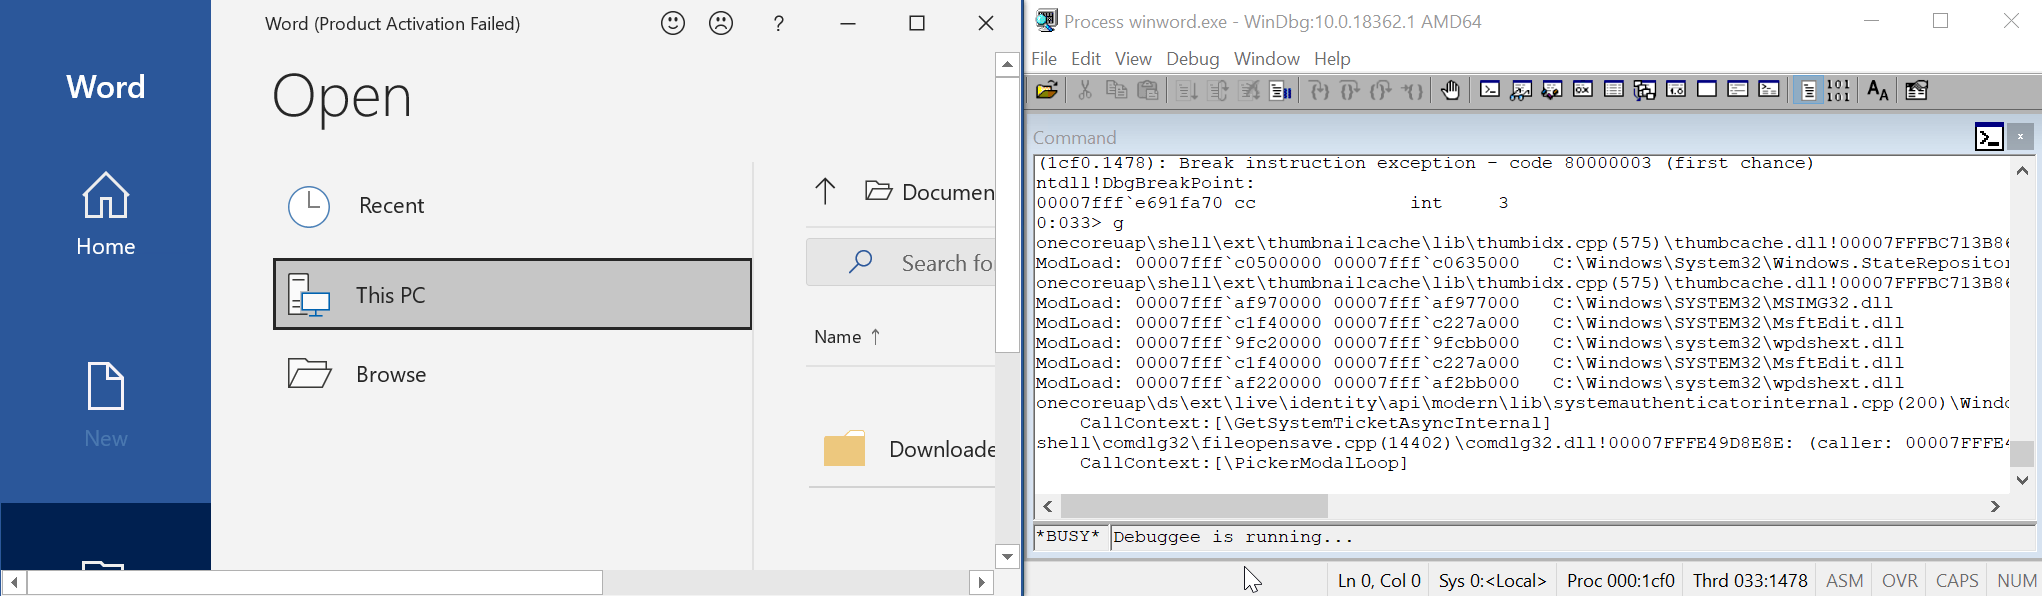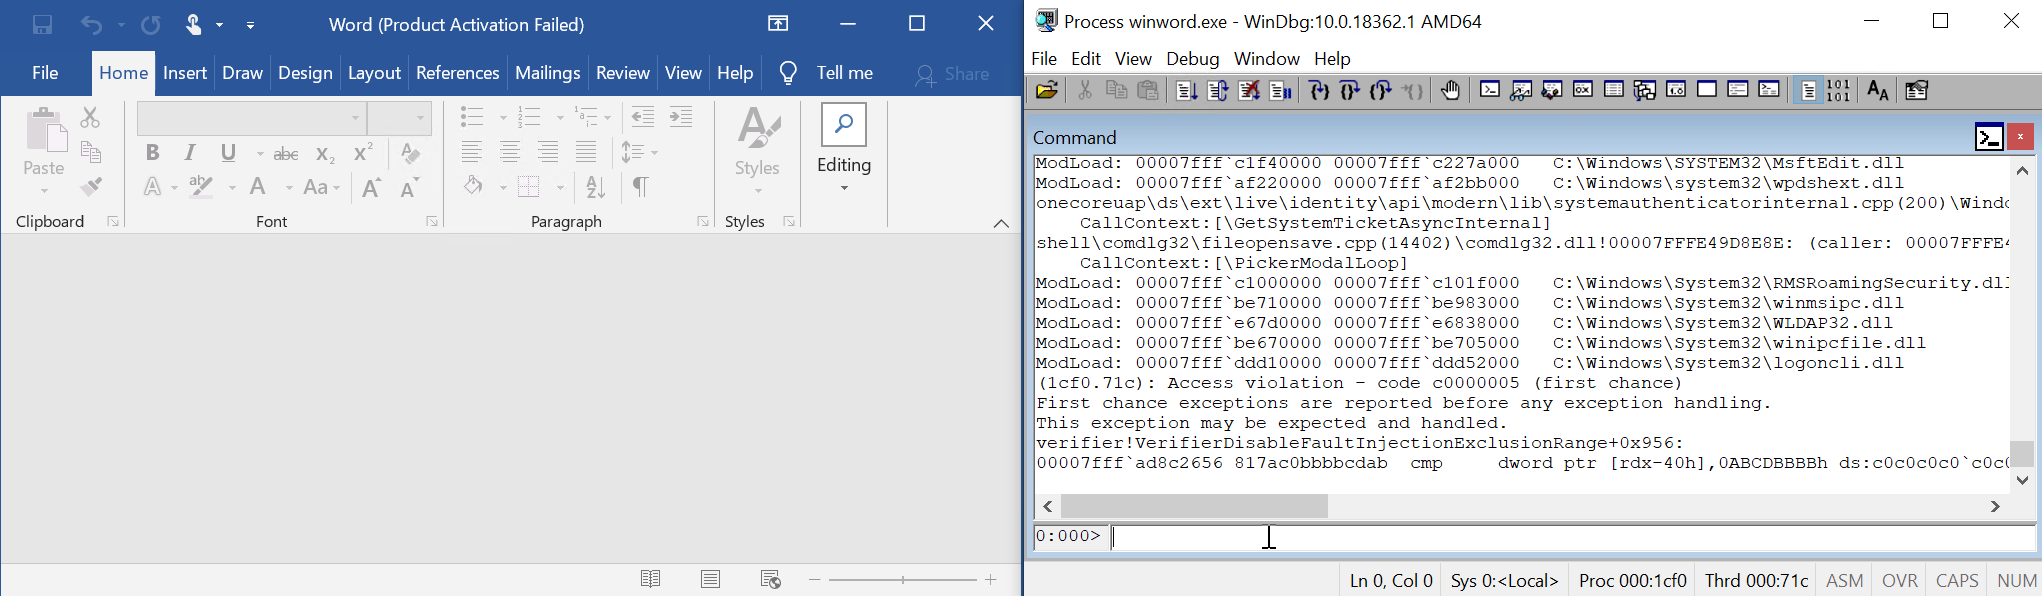 0vercl0k/cve-2022-21974
CVE-2022-21974 "로밍 보안 권한 관리 서비스 원격 코드 실행 취약점"에 대한 PoC
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool은 CVE-2021-36799에 대한 PoC입니다.
 cisco-talos/remcos-decoder
Remcos RAT 2.0.5 및 이전 버전용 Talos Decryptor POC










