
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
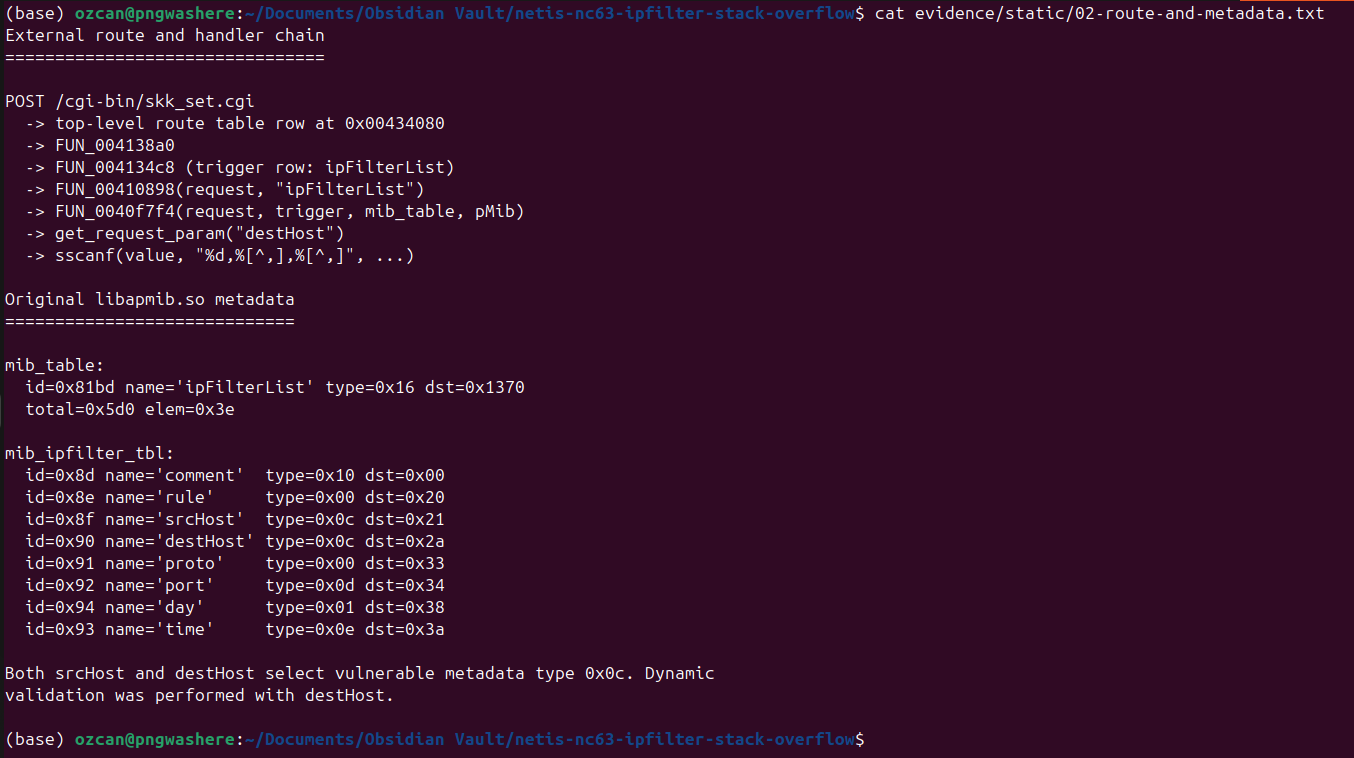
 ozcanpng/cve-2026-76071
Netis NC63 ipFilterList 핸들러에서 무제한 sscanf 스캔셋으로 인한 인증 전 스택 버퍼 오버플로우에 대한 독창적 연구 및 PoC
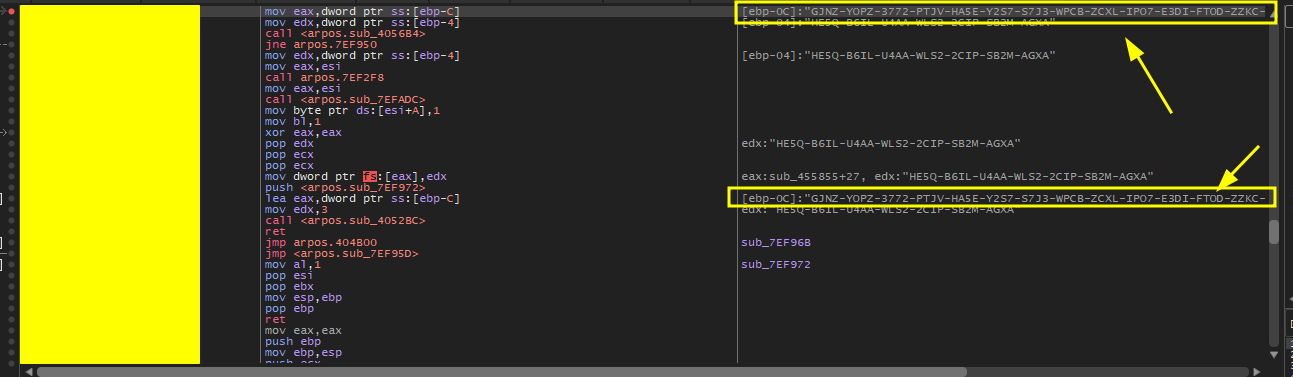 yonathanpy/cve-2025-65320
CVE-2025-65320 proof-of-concept — 디버거 연결을 통해 프로세스 메모리에서 평문 라이선스 키를 추출하여 Abacre Restaurant POS에서 소프트웨어 활성화 우회를 가능하게 하는 개념 증명
 pirosap/aquos-r7-ghostlock
Sharp AQUOS R7(CVE-2026-43499)을 위한 기기별 Linux 5.10 커널 루트 익스플로잇으로, SELinux permissive 상태와 su 데몬을 통해 임시 UID 0 권한을 부여합니다.
 sneakynachos/cve-2026-15718-who-put-ptrs-in-my-wasm
CVE-2026-15718에 대한 PoC 익스플로잇 체인: SpiderMonkey wasm 베이스라인 컴파일러의 array.fill 동기화 누락 -> 잘못된 포인터 -> addrOf/fakeobj -> 임의 읽기/쓰기 -> RCE
 fusiondrive/cve-2026-43499-a36
KernelSU 지연 로드가 포함된 Galaxy A36 5G SM-A366W A366WVLS3AYG1용 독립형 CVE-2026-43499 포트
 gmh5225/ampa.sys-exp
내 코드가 아님. 저장용일 뿐임.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 파일 형식
 hoangrealer/cve-2023-27216
초보자를 위한 펌웨어 해킹 접근법
 majdae/cve-2025-47812-research
CVE-2025-47812를 분석하는 학술 연구 저장소로, Wing FTP Server의 Lua 삽입을 통한 심각한 RCE 취약점에 대한 정적/동적 분석 및 개념 증명(PoC)을 포함합니다.
 lathika-3006/solar-exploiting-log-4j
단계별 TryHackMe 워크스루: Log4Shell 취약점(CVE-2021-44228)을 악용하여 원격 코드 실행을 달성하고 플래그를 획득하는 방법.
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2(`H510MKV2.F3`) BIOS 이미지의 정적 리버스 엔지니어링: PI-spec SMM Core 메모리 할당자의 전체 UEFI 펌웨어 볼륨 추출 분석과 GIGABYTE/Binarly가 2025년에 공개한 4가지 SMM 메모리…
 m10ust/machscope
macOS IPC, launchd, Mach-O 및 신뢰 관계 탐색기 — 제로 의존성 터미널 네이티브 포렌식 도구
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
C2 도메인(198.46.86.63, tempuri.org), Windows Defender 우회 및 7200 KB 페이로드 추출을 사용하는 .NET 기반 정보 탈취형 악성코드 RedLine Stealer에 대한 리버스 엔지니어링 분석입니다.
 gmh5225/access_updated
Windows 10/11용 Zydis 기반 동적 패턴 검색을 지원하는 커널 모드 시스템 콜 래퍼
 asama7706r-ui/strilight
스트라이드 구간 분석을 통해 x86-64 바이너리 루프를 폐쇄형 SMT 제약 조건으로 변환하여 O(1) 기호 실행과 crackme 키 복구를 가능하게 합니다.
 darioi/droidcarve
안드로이드 리버스 엔지니어링 프레임워크
 gmh5225/frida-stalker-ntstrace
frida-stalker 기반 Windows(x64) 시스템 콜 트레이서.








