
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
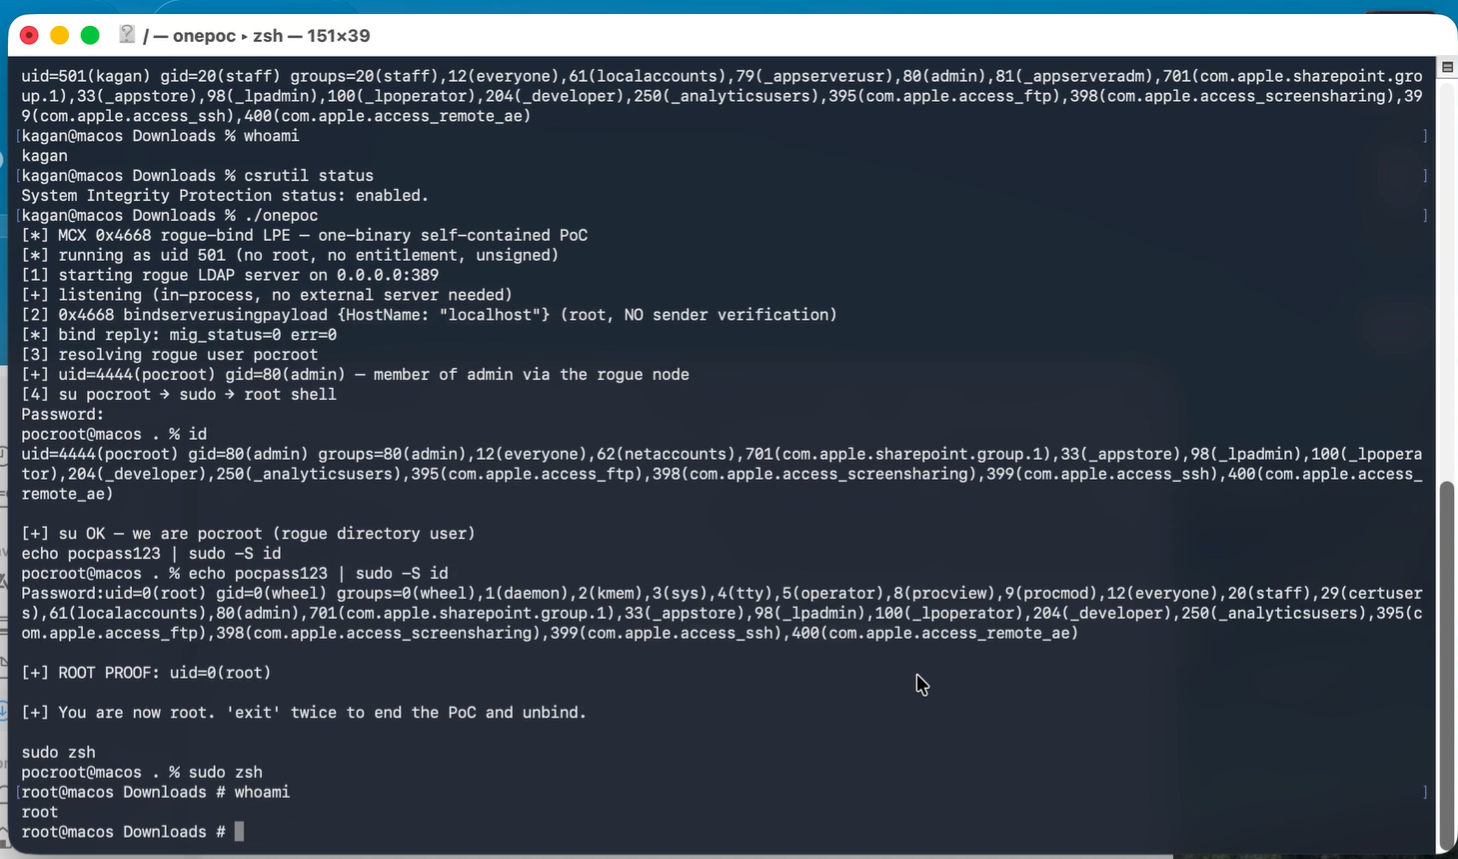
 0xblackash/cve-2026-43786
CVE-2026-43786에 대한 문서 및 연구 노트로, 부적절한 엔타이틀먼트 검증으로 인해 발생하는 macOS 로컬 권한 상승 취약점을 다루며, 근본 원인, 영향, 완화 방안을 포함합니다.
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: WhatsApp-ImageIO 제로클릭 iOS 체인 리버스 엔지니어링, 대화형 실습 포함
 nathan-luevano/silica
모든 43억 개의 AArch64 명령어 인코딩에 대한 철저한 차등 검증.
 abraxas/cve-2025-38502-linux-lpe
CVE-2025-38502 연구 저장소로, tail call을 통한 Linux 커널 BPF cgroup 로컬 스토리지의 out-of-bounds 접근으로 로컬 권한 상승이 가능한 취약점입니다.
 engrbilal992/deaddialect
세션 고유의 RISC-V ISA — 부트할 때마다 다른 방언을 사용합니다. 기존 바이너리는 무효가 됩니다. 멀웨어는 지속될 수 없습니다.
 lcfr-hax/cve-2024-14027_slop
CVE-2024-14027에 대한 익스플로잇으로, AI/Claude를 사용해 테스트용으로 제작되었습니다.
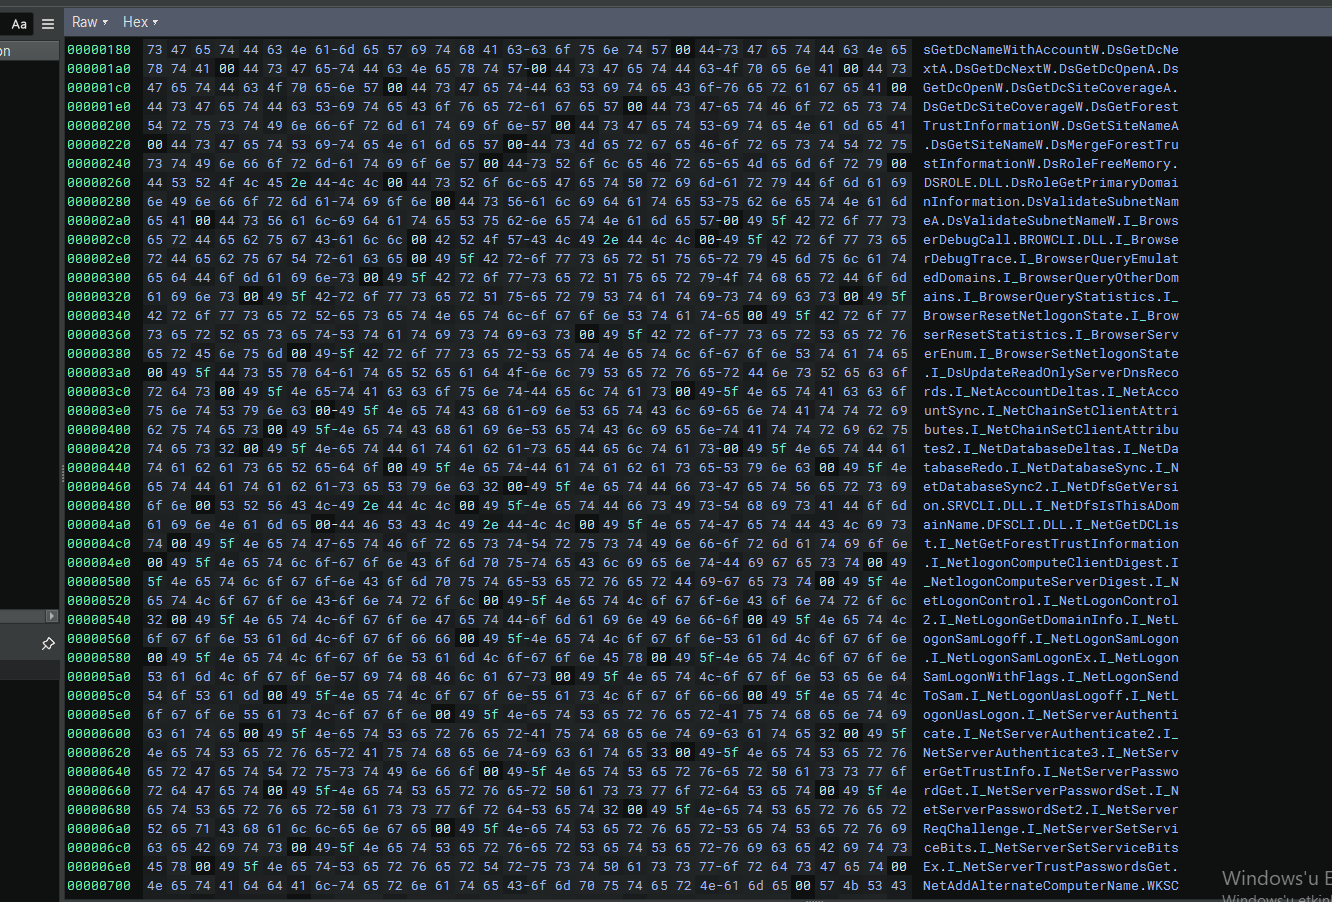 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer의 리버스 엔지니어링 분석 — 맞춤형 프로토콜, 브라우저 자격 증명 탈취, 페이로드 추출을 사용하는 정교한 정보 탈취기입니다. Task.Protocol, BrowserQueryEnabledDomains, WriteProcessMemory 및 전체…
 retr0reg/tenda-ac8v4-rop
Tenda Ac8v4의 스택 기반 오버플로를 Mipsel Ropping을 통해 원격 코드 실행으로 전환하는 익스플로잇 (CVE-2023-33669 - CVE-2023-33675)
 michel-dv/xz-utils-backdoor-case-study
XZ Utils 백도어(CVE-2024-3094)에 대한 기술 사례 연구로, 공급망 신뢰 악용, 악성 릴리스 아티팩트, 빌드 단계 주입, sshd 의존성 악용, 탐지 엔지니어링 및 레드팀 교훈을 다룹니다.
 dgh05t/zer0con_2026_attacking_apple_dcp
Apple의 디스플레이 보조 프로세서(DCP)에 대한 익스플로잇 기법을 상세히 다루는 연구 저장소로, iOS 보안 연구를 위한 펌웨어 분석 및 하드웨어 수준 공격 벡터를 포함합니다.
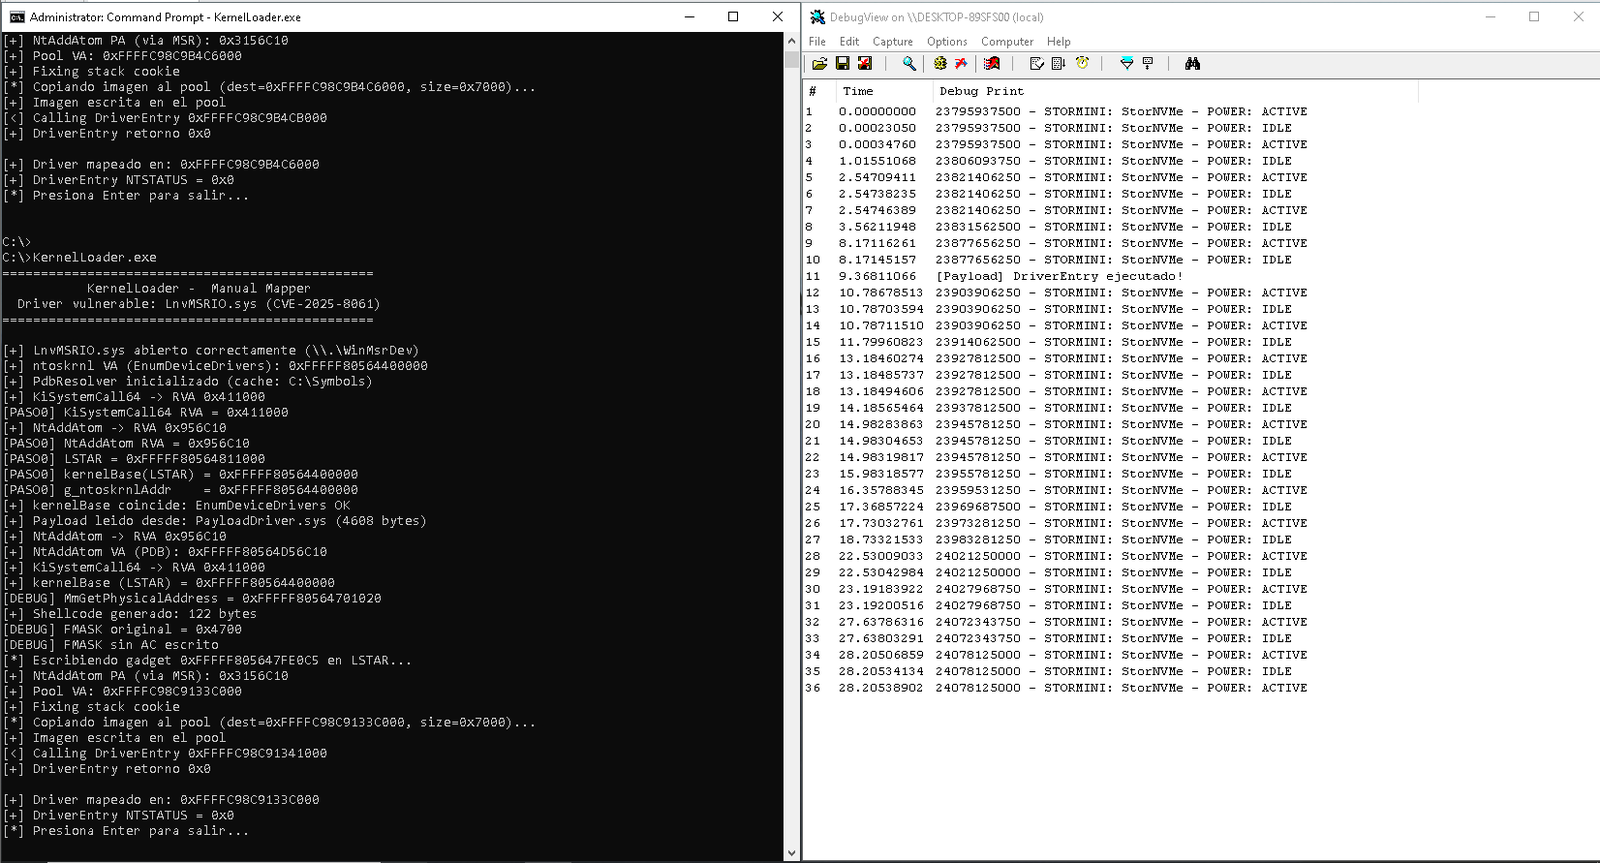 ull0a/msrmapper
Windows x64용 수동 커널 드라이버 매퍼로, Lenovo의 LnvMSRIO.sys에 있는 CVE-2025-8061을 악용하여 BYOVD 공격을 수행하고 PE64 드라이버를 링 0에 매핑합니다.
 gmh5225/asm-obfuscator
명령어 주입, 정크 코드, 상수 난독화 및 런타임 복호화를 통해 x86-64 어셈블리를 난독화하여 리버스 엔지니어링과 분석(anti-analysis)을 방해합니다.
 malgamy/scripts-with-malware-analysis
악성코드 샘플 분석, 침해 지표(IOC) 추출, 디지털 포렌식 조사 지원을 위한 Python 스크립트 모음입니다.
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Philips PM5139 / PM5138A / PM5136 함수 발생기의 펌웨어 리버스 엔지니어링: 측정 기기로 사용되는 8051 에뮬레이터, 문서화된 하드웨어 35개 섹션, 그리고 수정된 펌웨어 V2.0
 piffd0s/ntoskrnl-metadata
cve-2026-40369에 대한 관련 멤버 오프셋 및 함수 주소를 위한 eprocess 오프셋 풀러
 pr0xylife/gozi
브라우저 인젝션 및 명령·제어(C2) 기능을 갖춘 뱅킹 트로이 목마로, 자격 증명과 금융 데이터를 탈취하는 데 사용됩니다. 악성코드 분석, 탐지, 위협 인텔리전스와 관련이 있습니다.
 misterdengi/cve-2026-1801c
Source 2 엔진의 이동 입력 휴리스틱에 대한 정적 리버스 엔지니어링 분석으로, 입력 자동화 및 점프 속도 제한 루틴의 구조적 엣지 케이스를 식별합니다.
 ariyanpegu/ghostlock-app
GhostLock 원탭 실행 앱 (CVE-2026-43499)








