
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
FreeFloat FTP Server 1.0의 CVE-2025-5548 분석 및 익스플로잇을 위한 학술 실습실입니다.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 익스플로잇 - SM-G985F
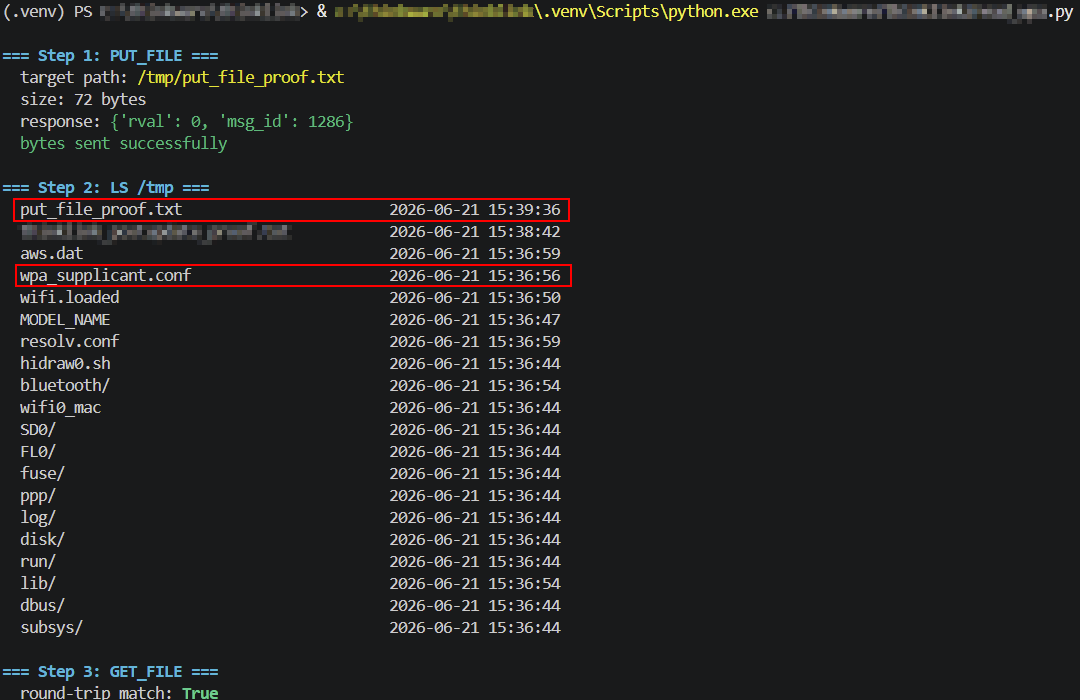 turretsec/disclosure-thinkware-u3000
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜에서 발견된 세 가지 인증되지 않은 취약점: 임의 파일 쓰기, 임의 파일 읽기, 평문 WiFi 자격 증명 노출. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.
 nccgroup/android_demystification_toolbox
ADT는 애플리케이션 동작을 모델링하고, 보안 취약점을 연구·테스트하며, 악성 코드 리버싱을 용이하게 하도록 설계된 도구 모음입니다.
 crussella0129/tricorne
침투 테스트 및 purple hat 도구에 초점을 맞춘 Fedora 리믹스
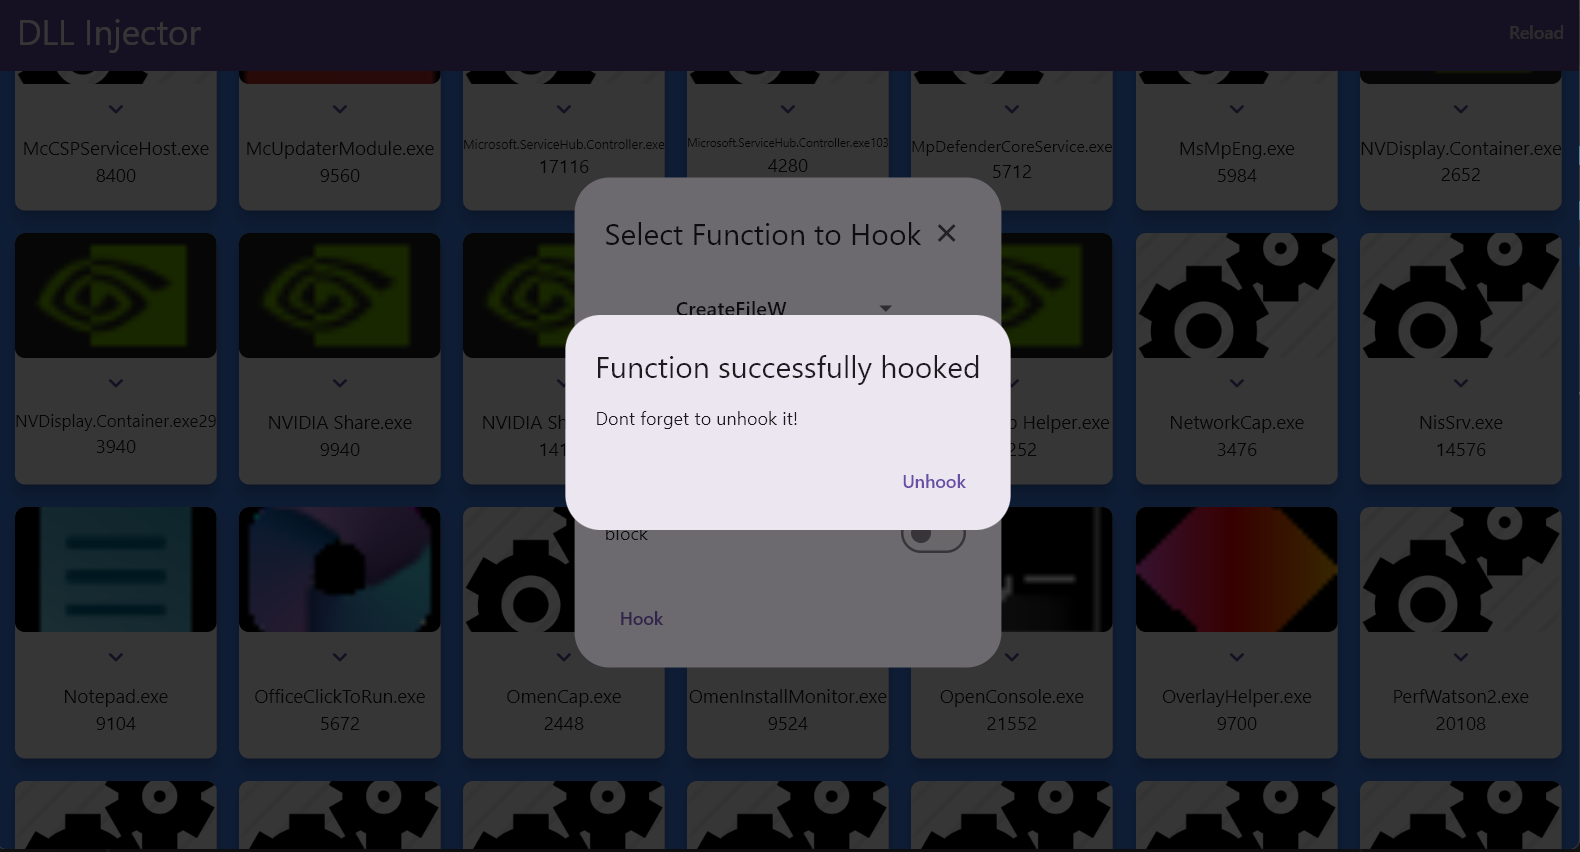 yasharote/dll-injector
DLL 주입, CreateFileW와 같은 WinAPI 함수 후킹, 런타임 시 프로세스 동작 수정이 가능한 데스크톱 도구 — 개발자, 테스터, 리버스 엔지니어를 위해 설계되었습니다.
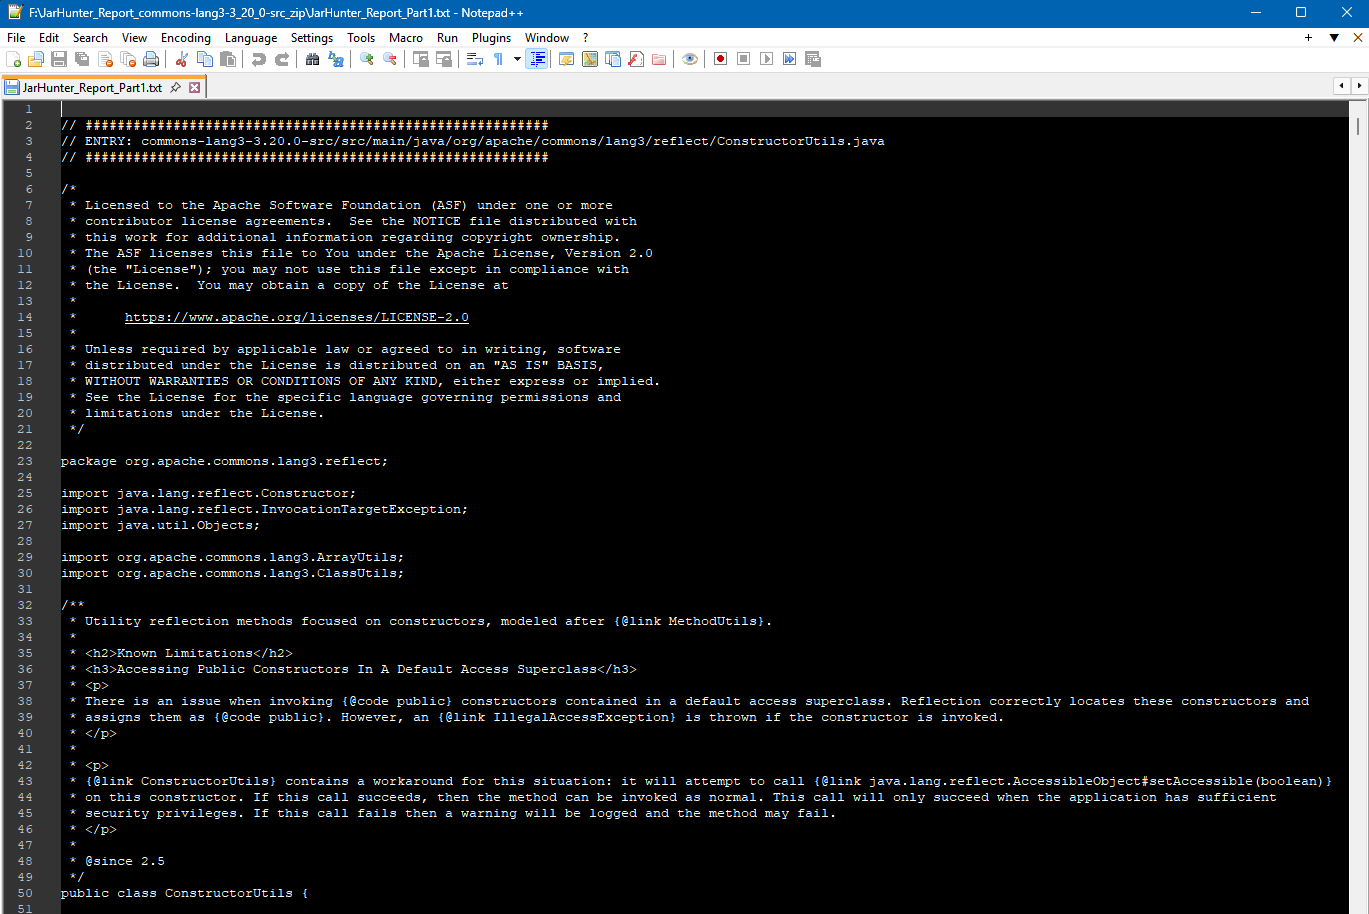 prophetcraft/jarhunter
대규모 JAR 파일에서 특정 클래스를 탐색, 검색 및 추출하기 위한 JAR 분석 도구로, 바이트코드 검색, 다중 선택 추출, 디컴파일된 Java 소스 내보내기 기능을 제공합니다.
 xernary/cve-2026-82539
TOTOLINK a720r 버퍼 오버플로우 취약점에 대한 보안 권고
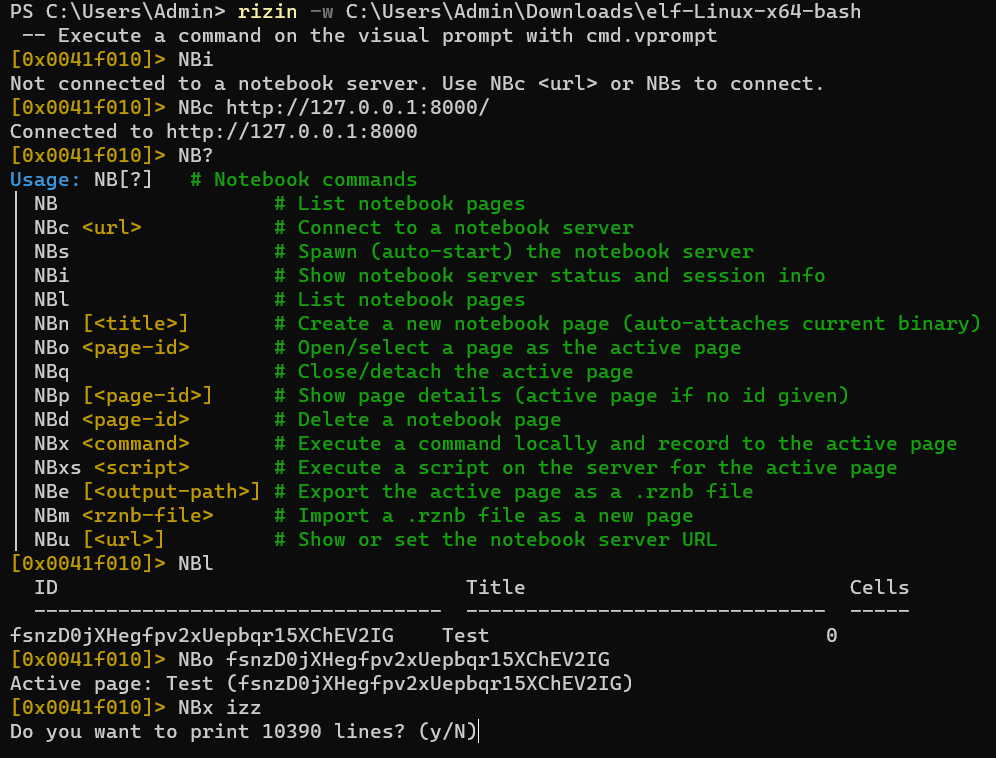 rizinorg/rizin-notebook
rizin을 사용하면서 메모를 작성하는 노트!
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646에 대한 익스플로잇을 생성하여 Morion의 일부 기능을 시연합니다 (Netgear R6700v3 라우터의 스택 버퍼 오버플로우).
 novaek/cve-2026-0073-research
CVE-2026-0073은 CVSS 심각도 점수 8.3의 RCE이며, 여기서는 이것이 어떻게 작동하는지 설명하겠습니다.
 boredpentester/abl_rop
CVE-2022-20120(Pixel 부트로더 / ABL)을 Unicorn을 사용하여 실험하며, https://github.com/eshard/pixel6-boot/blob/main/run_abl_public.ipynb 의 eShard 에뮬레이터에서 파생되었습니다.
 tekkenbugattii/linusware-source-code-internal
Roblox/Luau용으로 리버스 엔지니어링된 런타임 엔진으로, VM 후킹, opcode 재매핑, 기능 권한 상승, 그리고 임의 스크립트 실행을 위한 UNC 스크립트 환경을 갖추고 있습니다.
 mutur4/unisocbootroms
다양한 Unisoc 칩셋에서 CVE-2022-38694를 통해 덤프한 Unisoc BootROM 모음입니다.
 spiralbl0ck/cve-2022-3653
CVE-2022-3653, 추후 연구를 위한 Vulkan의 C++ 구성 요소만
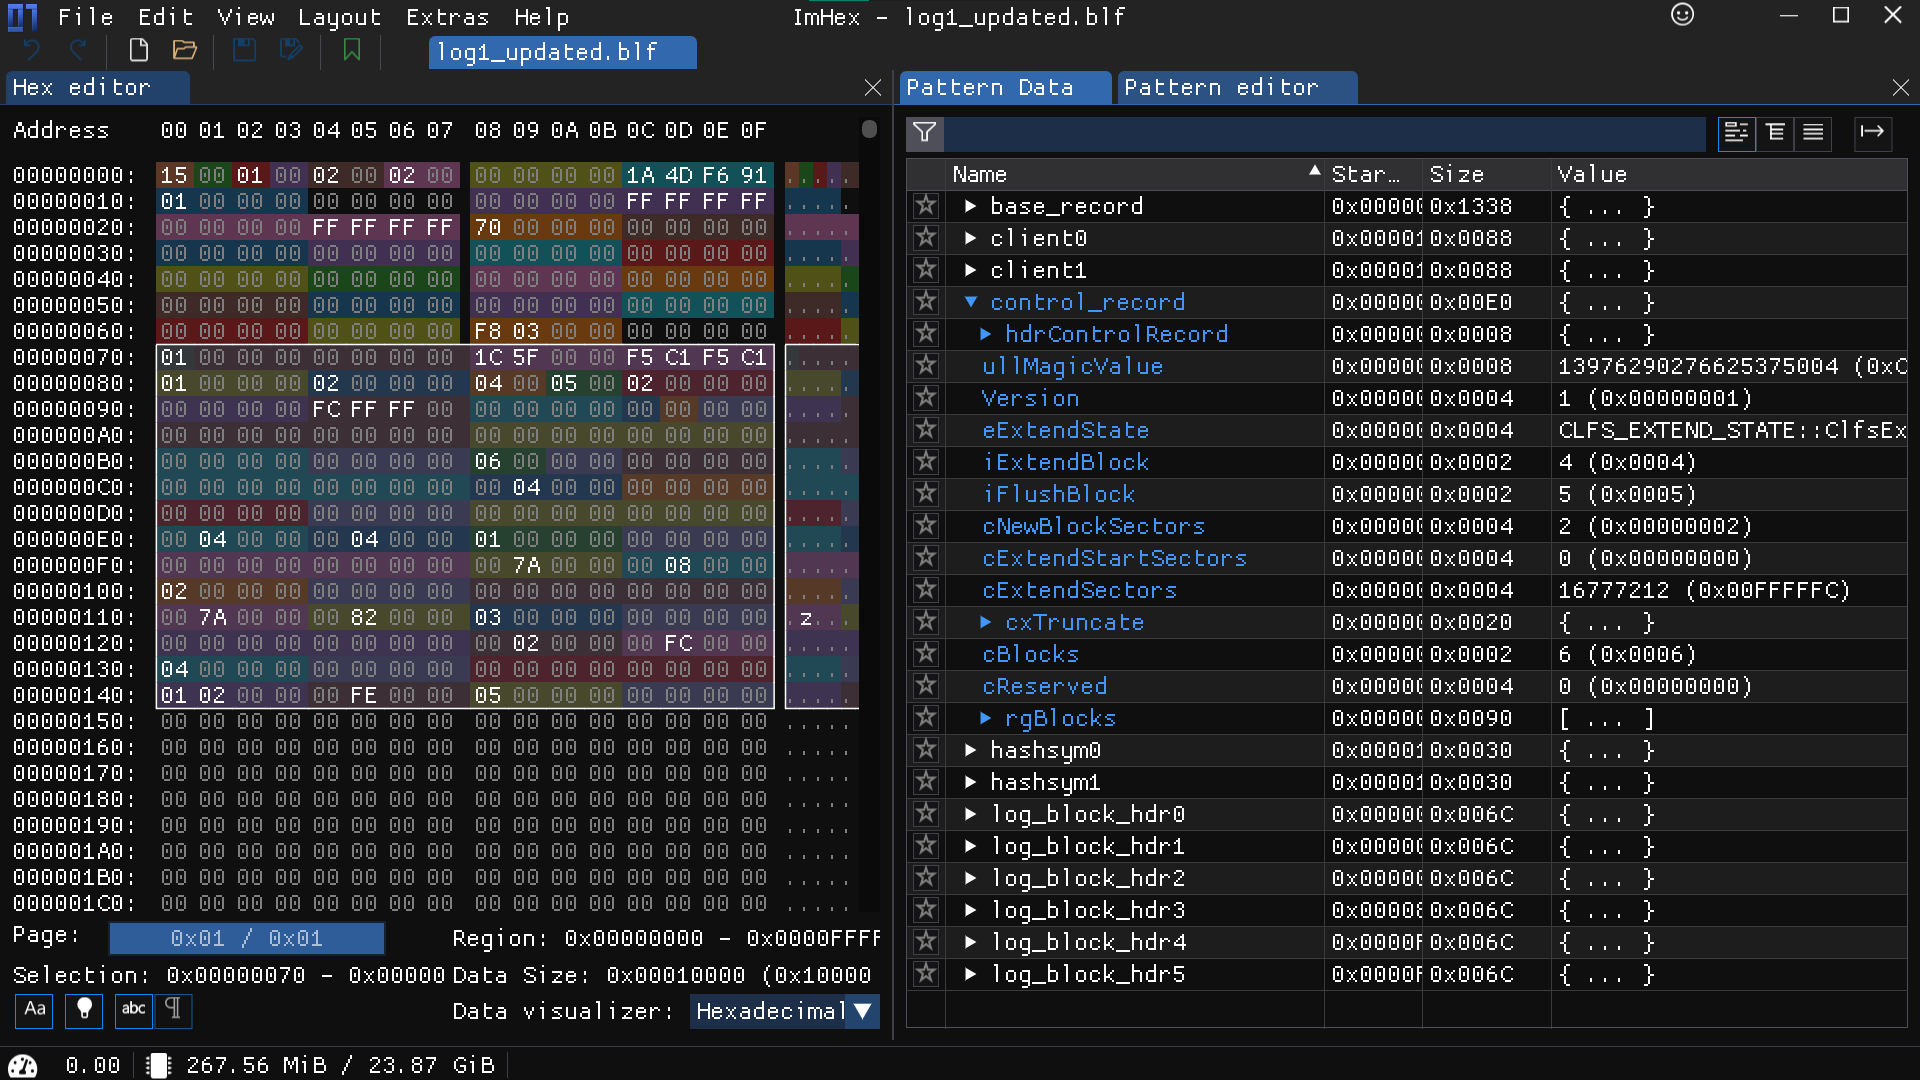 romanrybachek/cve-2023-36900
서비스 거부 PoC | 분석 보고서 | CLFS 구조 헤더 | .blf 확장자를 위한 Imhex 패턴
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222를 대상으로 하는 Coruna iOS 익스플로잇 킷에 대한 포괄적인 난독화 해제 연구. WebKit Type Confusion, PAC Bypass 및 Sandbox Escape 분석.








