
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 ymsniper/umbra
Linux용 외부 읽기 전용 게임 오버레이. 파생된 오프셋, 구성된 스켈레톤, ptrace 독립적 메모리 읽기 및 포인터 수준 입력을 위한 선택적 커널 모듈.
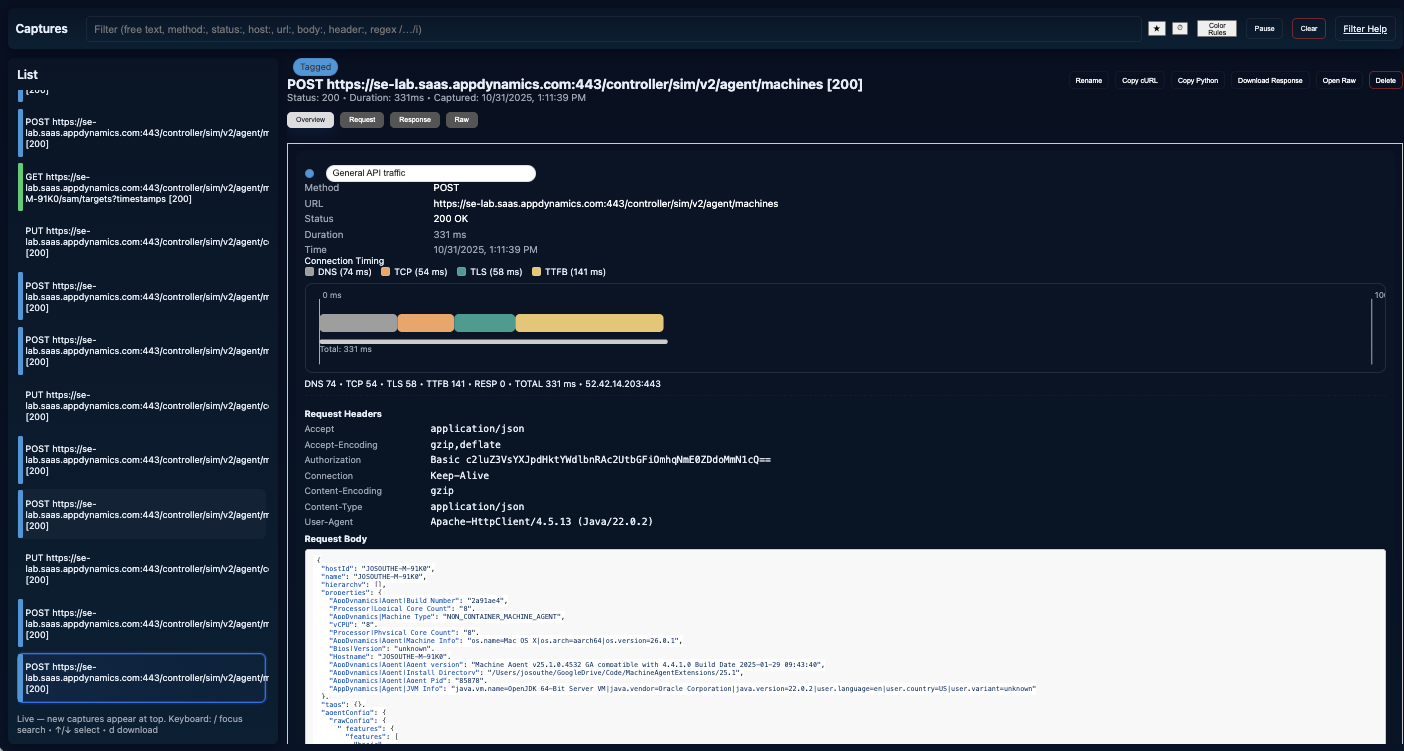 jbsouthe/http-breakout-proxy
프로토콜 통신 리버스 엔지니어링을 위한 HTTP 프록시 분석
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 nccgroup/pythia
순수 Python으로 작성된 Delphi 실행 파일에서 RTTI 정보를 추출하는 도구
 euva-project/euva
가벼운 헥스 에디터 및 디컴파일러로, 바이너리 파일 분석 문제를 해결합니다.
 ignacioj/whacamole
라이브 메모리 분석으로 프로세스, 모듈, 핸들, 토큰, 스레드, .NET 어셈블리, 메모리 주소 공간 및 환경 변수에서 악성 코드 IOC를 탐지합니다. 후크, 셸코드, 메모리 영역, 모듈 및 프로세스를 덤프하고, 탐지하며, 디스어셈블합니다.
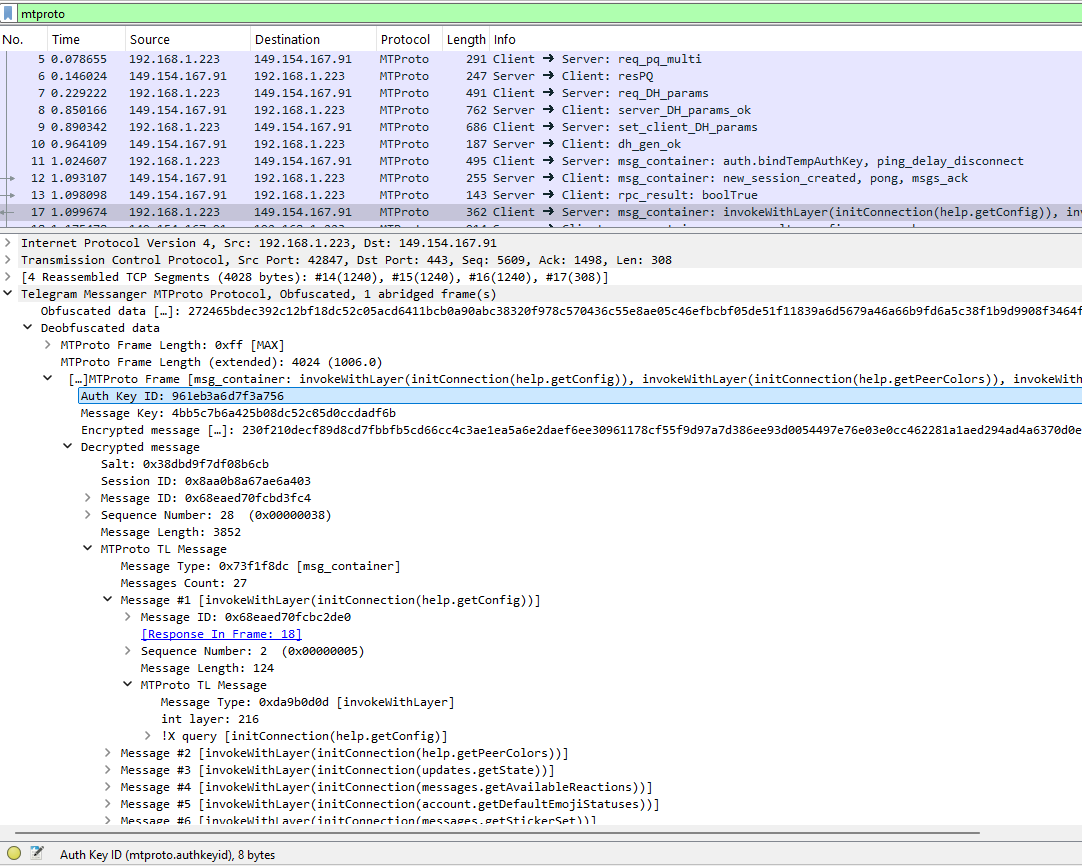 tomer8007/mtproto-dissector
Wireshark 플러그인 - Telegram 프로토콜 분석용
 jacobsoo/amtracker
Android 악성코드 추적기
 superkhung/luadec-tplink
TP-Link Archer C7 LUA 펌웨어를 디컴파일하기 위해 수정된 luadec 버전입니다.
 helgesverre/sony-vp-extract
Sony WH-1000XM4 암호화 음성 팩에서 음성 안내 MP3 프롬프트를 복호화 및 추출합니다. AES 키는 Airoha MT2811 SoC의 블루투스 펌웨어 덤프를 통해 추출되었습니다.
 nccgroup/readable-thrift
사용자 친화적인 Thrift 인코더/디코더
 eversinc33/drvtrace
디버그 중인 드라이버의 모듈 전환을 추적하는 WinDbg 플러그인.
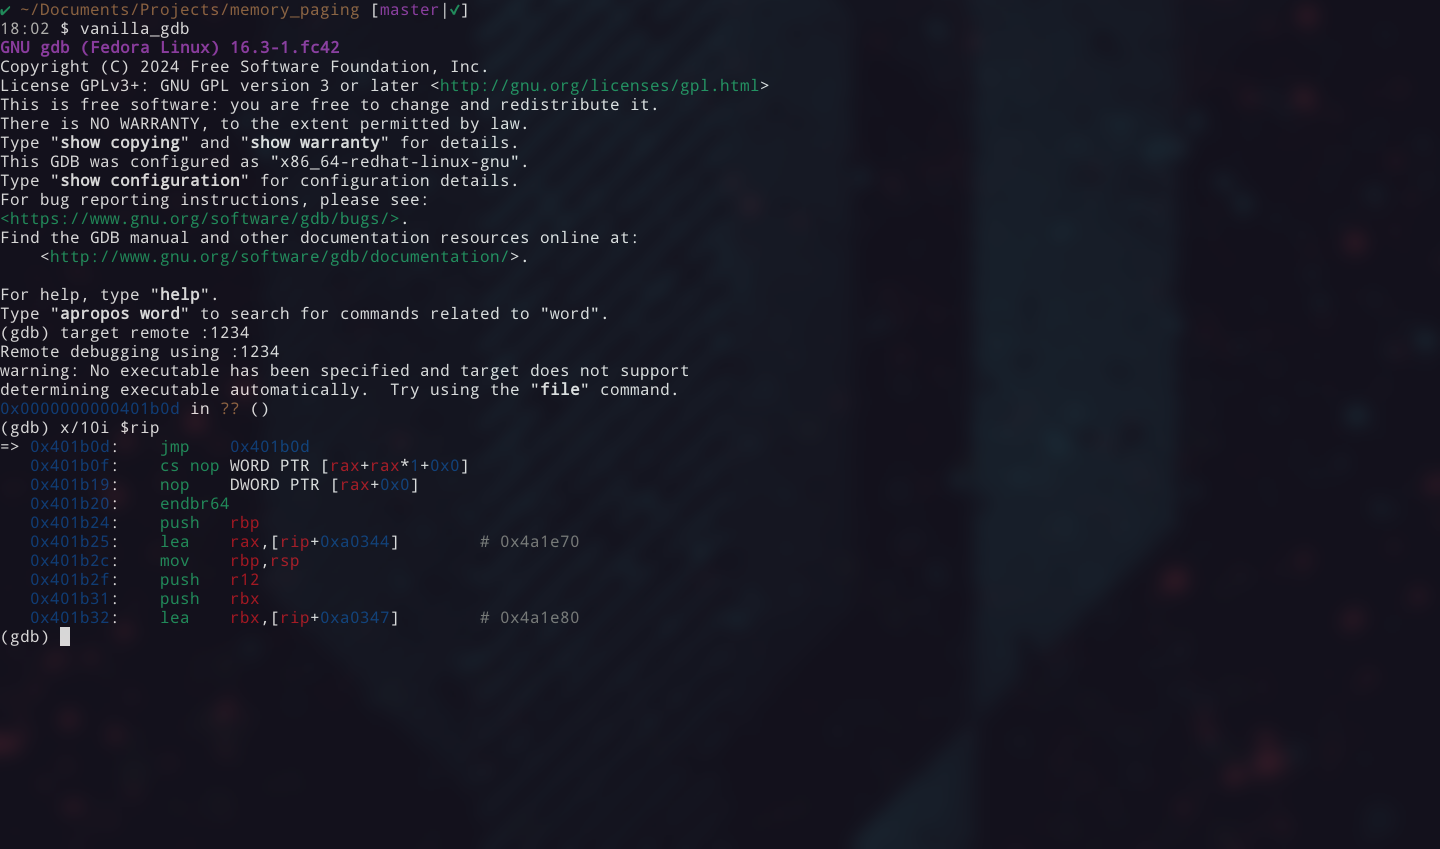 jazho76/page_table_walk
qemu와 gdb에서 x86-64 페이지 테이블을 수동으로 탐색합니다. 가상 주소를 분해하고, cr3를 따라 물리 메모리의 모든 수준을 추적하며, 원시 바이트에서 플래그를 추출합니다.
 cosmic-zip/witchcraft
WITCHCRAFT는 메시 속 깊이 잠수하는 러너들을 위해 제작된 사이버덱 툴킷입니다. 데이터 유령 작업, ICE 파괴, 기업 시스템 침투를 위한 올인원 장비입니다. 포렌식 추적, OSINT 피드 스크래핑, 방화벽 관통까지, WITCHCRAFT가 당신을 뒷받침합니다.
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE 툴킷으로, 무기화된 익스플로잇 체인(PEAR RCE, 웹셸, 관리자 생성, 정보 탈취)과 비침투적 SafeChecker 버전 및 위험 감사기를 제공합니다.
 grecandrei/ida-pro-mcp
로컬 우선, 결정론적 IDA Pro/Home용 MCP 서버: 109개의 엄격한 스키마 기반 리버스 엔지니어링 작업, 증거 기반 발견 사항, 정책 기반 IDB 편집.
 omgrant/ft9201-libfprint
Focal-systems FT9201 (2808:93a9) USB 지문 인식기를 위한 Linux libfprint 드라이버 — Linux에서 기본적으로 FocalTech의 자체 Windows 매칭 엔진을 실행하며, Wine이 필요 없습니다. 다른 Windows…
 xoreaxeaxeax/hexcymatix
바이너리 파일에서 반복되는 바이트 시퀀스를 시각화하여 숨겨진 구조를 드러내며, 사전 정의된 시그니처 없이 리버스 엔지니어링 및 패턴 발견을 지원합니다.








