
WITCHCRAFT는 메시 속 깊이 잠수하는 러너들을 위해 제작된 사이버덱 툴킷입니다. 데이터 유령 작업, ICE 파괴, 기업 시스템 침투를 위한 올인원 장비입니다. 포렌식 추적, OSINT 피드 스크래핑, 방화벽 관통까지, WITCHCRAFT가 당신을 뒷받침합니다.



당신의 OPSEC 동반자. witchcraft help 또는 witchcraft manual(전체 매뉴얼)을 실행하세요
WitchcraftFEX는 단순한 해킹 스크립트 그 이상으로, 네트워크 깊숙이 뛰어드는 러너를 위해 만들어진 사이버덱 툴킷입니다. 펜테스팅, OSINT, 포렌식, 핑거프린팅, 웹 해킹, 멀웨어 제작, 리버스 셸, RCE 에이전트, 규칙 기반 보고서(RBR) 및 플레이북(RBP) 생성을 위한 셸이자 자동화 엔진입니다. 모두 모듈식 시스템을 기반으로 합니다. GNU/Linux, BSD, Android(Termux 사용) 및 Windows(WSL)와 완전히 호환됩니다.
WitchcraftFEX 또는 간단히 WFEX는 사이퍼펑크를 위한 빌드 및 해킹 도구를 갖춘 모듈식 시스템입니다. 목표는 (사이버 보안과 관련된) 나의 모든 작업을 중앙화하고 표준화된 방식으로 사용자에게 노출하는 것입니다. 이를 위한 여러 저장소가 있지만, 이 저장소가 유일하게 중요한 곳입니다.
이 저장소에는 도구 자체뿐만 아니라 사이퍼를 위한 개발 시스템을 설정하기 위한 모든 빌드 스크립트와 구성 파일도 포함되어 있습니다. 무언가를 만들고 쉬고 싶다면, 이 저장소가 바로 당신을 위한 것입니다.
내용은 어떤가요? 프로젝트 구조를 이해하려면 monorepo.md를 읽어야 합니다. 하지만 간단히 말하면:
manifest는 펑크와 사이퍼의 선언문 같은 문서를 위한 것입니다witchcraft는 공격 및 방어 작전을 위한 메인 툴킷으로, 프로젝트의 대작(magnum opus)이며, 작전과 보안에 관련된 모든 것이 여기에 있습니다(또는 있어야 합니다)xcript는 내가 만든 러스트 기반의 독립 프로그래밍 언어입니다(알고 있습니다, 알고 있습니다)bloodmoon-os는 경량이고 "커스터마이징 가능한" opsec OS로, 완전한 기능의 OS는 아니며, 사이버덱에서 실행되어 나(그리고 당신)가 OS와 리눅스를 깊이 이해하도록 돕는 것이 목표입니다이 저장소에는 직접 작성한 코드와 AI 지원 코드가 포함되어 있으며, rocket_db 같은 일부는 거의 100% AI로 생성되었습니다(약간의 수정 포함). 설명할 수 있는 AI 코드라면 개의치 않습니다.
2026, cosmic-zip
WitchcraftFEX는 도구를 집계하고, 함수를 직렬화하며, Wi-Fi 해킹, 웹 스캐닝, 취약점 스캐닝, OSINT, 포렌식, 백업 관리, SQL 인젝션, 백도어 및 랜섬웨어 관리, 커스텀 멀웨어 제작, 리버스 셸, RCE 에이전트, 규칙 기반 보고서(RBR) 및 플레이북(RBP) 생성 등 다양한 작업을 위한 표준화된 상호작용 인터페이스를 제공하는 공격 보안 툴킷입니다.
또한 모든 CLI 기능에 대한 접근을 제공하고 커스텀 확장을 포함하는 WebUI도 있습니다. WebUI는 자동으로 생성되므로, 사용자가 수행한 모든 수정 사항은 build.web 하위 명령을 실행한 후에 사용할 수 있습니다.
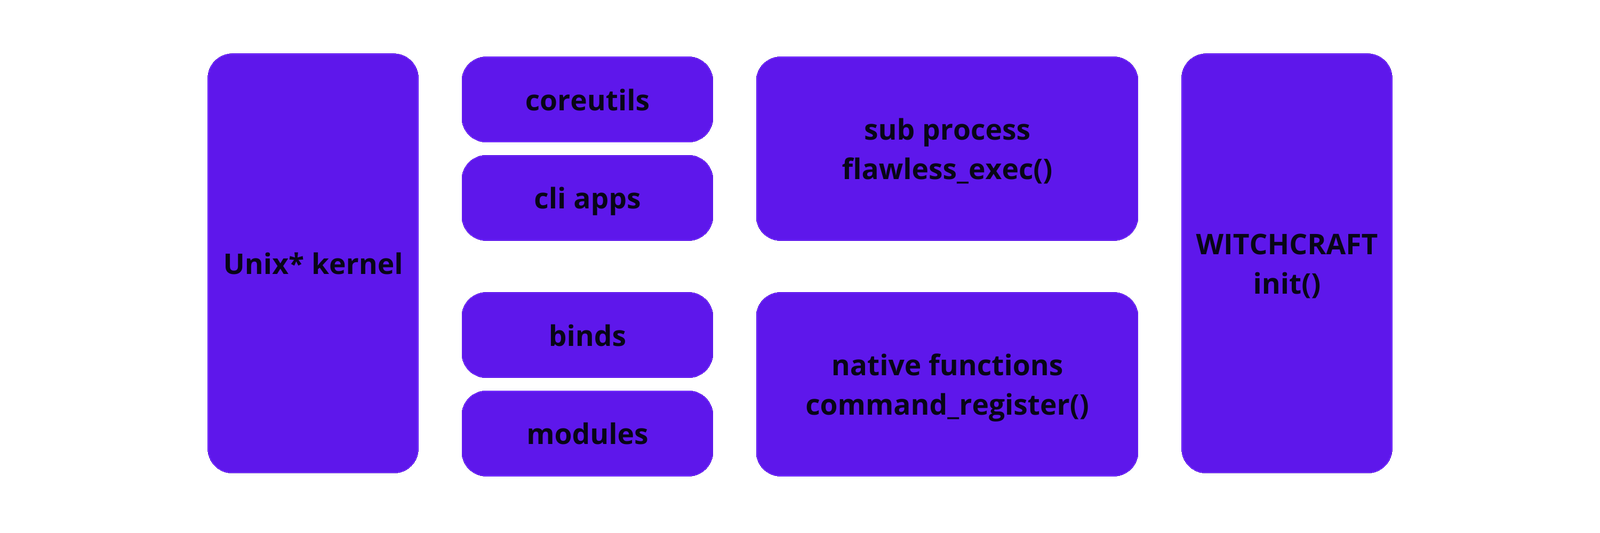
시스템은 모든 명령, 별칭, 바인드, 함수와 그 문서 및 슈퍼스트링을 등록하는 "genesis" 파일을 통해 작동합니다. 각 슈퍼스트링에는 외부 소프트웨어 또는 내부 함수에 대한 사전 정의된 옵션 정보가 포함되어 있습니다. 이러한 설계와 문서 및 매뉴얼이 자동으로 생성된다는 점 덕분에, 우리는 운영 사용 준비가 된 완전하고 확장 가능하며 견고한 시스템을 갖추게 되었습니다.
WitchcraftFEX는 OWASP의 취약점 및 공격 데이터베이스와 AI 지원을 기반으로 한 자동화된 플레이북 생성 시스템을 갖추고 있습니다. 영어와 브라질 포르투갈어 버전을 지원합니다. 이 시스템은 버그 바운티 보고서 생성에도 사용됩니다.
제네시스 파일로부터 파서와 템플릿 엔진(처음부터 직접 구현)이 결합되어 Web, CLI, API 인터페이스를 생성합니다. 가장 일반적으로 사용되는 것은 CLI와 Web입니다. API 인터페이스는 실험적이며 제대로 작동하지 않을 수 있습니다.
중요: 이 프로젝트에는 GO로 처음부터 구현된 사용자 정의 웹 서버가 포함되어 있습니다. 이 서버는 코드 실행 및 원격 명령 실행을 허용하므로 어떤 네트워크에도 노출되어서는 안 됩니다. 항상 localhost 또는 NAT된 가상 머신 내부에서 실행하십시오.
사용자(당신)는 인터페이스와만 상호작용하며, 이 인터페이스는 모든 서브모듈, 확장, 플러그인 및 네이티브 함수와 상호작용할 수 있는 표준화된 방법을 제공합니다.
WitchcraftFEX는 서드파티 라이브러리에 의존하지 않습니다. Python으로 직접 개발된 코드만 사용하므로 이식성이 뛰어나고 내구성이 있으며 설치가 쉽습니다. GNU/coreutils 또는 coreutils 호환 시스템이 존재하는 곳이라면 어디서든 WitchcraftFEX가 실행됩니다.
NT_DATAROOT - spellbook 디렉터리의 전체 경로 위치를 설정합니다 (예: /opt/witchcraft/spellbook)
편의를 위해 Nuitka로 빌드된 사전 컴파일 버전을 제공합니다. 사전 컴파일된 바이너리를 신뢰하지 않는 경우, 대신 소스에서 컴파일하십시오.
참고! 이 프로젝트에는 이미 다음의 컴파일된 버전이 포함되어 있습니다:
WitchcraftFEX는 두 가지 변형으로 제공됩니다:
| 버전 | 크기 | 설명 |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | LLM 모델이 없는 경량 버전 |
witchcraft_devel.tar.gz | 5.8 GB | Deepseek llama 8b 모델을 포함한 개발 버전 |
권장 사항: 완전한 기능을 위해 full 버전을 사용하십시오.
main.py에서 Witchcraft가 실행될 때마다 실행할 스크립트를 추가할 수 있습니다. 이를 통해 보다 고급 구성이 가능합니다. 사용자 정의 스크립트는 매번, 모든 명령 전에 실행됩니다.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
WitchcraftFEX에서 어떤 함수를 실행하든, 항상 사용할 서브모듈을 먼저 정의한 다음 --로 작성된 인수를 지정하는 것으로 시작합니다. 인수 이름은 더 이상 표준화되어 있지 않지만, 그 의미는 rocketdb.json에서 확인할 수 있습니다.
cosmic 서브모듈에 관하여: Cosmic은 제 별명이며, 그렇지 않으면 불필요한 오버헤드를 초래할 작고 자체 완결적인 서브모듈을 지칭하는 데 사용했습니다.
예시:
chmod +x main.py
./main.py version
UNIX 이스케이프 코드를 사용하여 ANSI 터미널 색상을 추가합니다. 대화형 터미널에 적합합니다. 로그 파일이나 자동화에는 안전하지 않습니다.
예시:
./main.py version
일반 UTF-8 텍스트를 출력하며, 색상이나 서식이 없습니다. 스크립트, 로그, 자동화에 이상적입니다.
예시:
./main.py version --output_mode_none
인라인 <span>과 style을 사용하여 HTML 형식의 출력을 생성합니다. 대시보드, 보고서, 웹 미리보기에 사용됩니다.
예시:
./main.py version --output_mode_html
./main.py manual
표준 명령줄 플래그(SCLF)에는 다음이 포함됩니다:
account : 계정 정보 또는 토큰을 위한 인수.address : IPv4/IPv6 또는 도메인 이름.ip : IPv4/IPv6 주소.device : 가상/물리 장치 (예: HDD, SSD).dns/domain : 도메인 이름.database_name : 데이터베이스 이름.data : 입력 데이터 (예: "some data here!").file : 파일 위치.folder : 폴더 경로.host : 호스트 이름 또는 IP 주소.image : 이미지 파일 위치.interface : 네트워크 장치.keyspace_name : Cassandra 키스페이스 이름.message : 메시지 문자열.output : 출력 파일 경로.overwrite : 기존 파일 덮어쓰기.password : 평문 비밀번호.path : 파일 경로.port : 포트 번호.protocol : 통신 프로토콜.recursive : 재귀 모드 활성화.secret : 숨길 파일 (데이터).share : 공유 리소스 (예: 폴더, 파일, 프린터).snapshot_name : 스냅샷 이름.table_name : 데이터베이스 테이블 이름.target : IPv4/IPv6 또는 도메인 이름.timeout : 타임아웃 시간.url : http/https를 포함한 전체 URL 경로.username : 사용자 이름 설정.wait : 지연 시간 (초).verbose : 상세 모드 활성화.wordlist : 워드리스트 경로.RocketDB 명령은 표준 운영 카테고리로 구성됩니다:
| 카테고리 | 설명 |
|---|---|
network | 네트워크 진단, 인터페이스 관리, 패킷 캡처 및 정찰 |
web | HTTP 요청, REST API 상호작용 및 헤드리스 브라우저 유틸리티 |
security | 공격적 보안, 취약점 스캐닝, 퍼징 및 비밀번호 크래킹 |
forensics | 아티팩트 분석, 파일 메타데이터 추출, 헥스 검사 및 로그 검토 |
system | OS 관리, 프로세스 및 메모리 검사, systemd 서비스 및 crontab |
core | 내부 WitchcraftFEX 기능, AI 모델 서버, WebUI 컴파일러 및 보고서 |
containers | 컨테이너 런타임 관리, 이미지 빌드, 네트워킹 및 docker-compose |
firewall | 네트워크 트래픽 필터링, iptables 규칙 및 포트 접근 제어 |
database | 데이터베이스 CLI 클라이언트, 쿼리 실행 및 데이터베이스 덤프 |
antivirus | 악성코드 탐지, ClamAV 시그니처 분석 및 바이러스 정의 업데이트 |
cleanup | 안전한 데이터 파괴, 드라이브 완전 삭제 및 안티 포렌식 정리 |
WitchcraftFEX에서 플러그인을 생성하는 방법은 세 가지가 있습니다: rocketdb.json을 사용하는 방법, auxiliary/modules 내부에 새 도메인을 생성하는 방법, 또는 WebUI를 수정하는 방법입니다. 일반적으로: 외부 셸 명령은 슈퍼 문자열로 rocketdb에 들어가고, 파이썬 코드는 로직과 구현으로 분리됩니다. 로직은 auxiliary/modules/mod_name으로 가고 실제 구현은 네트워크 함수, 헤드리스 브라우저 또는 기타 저수준 함수와 같은 infra/로 갑니다. 결국 확장, 템플릿 및 WebUI 컴포넌트를 제외한 모든 것이 rocketdb에 등록되어야 합니다.
앱의 각 파일은 둘 이상의 함수를 내보낼 수 있지만, 최종 함수만 반환해야 합니다. 사용되지 않더라도 모두 argsv를 매개변수로 받아야 합니다. 위의 예에서 sample_scan은 argsv를 사용하지 않지만 여전히 _ (밑줄)을 매개변수로 요구합니다.
-- auxiliary/settings.lua









