#1

 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기
 googleprojectzero/jackalope
Windows, macOS, Linux 및 Android용 바이너리 커버리지 기반 퍼저
 volexity/donut-decryptor
Donut 난독화 샘플에서 로더 셸코드 시그니처를 탐지하고, DONUT_INSTANCE 구조를 파싱하며, DONUT_MODULE 데이터를 덤프하여 내부 페이로드를 추출하고 복호화합니다.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 innotecsystem/device-reversing
이 저장소에는 디바이스 리버싱 라이트업이 포함되어 있습니다.
 y198nt/nginx-chain-rift-poolslip
ASLR에 독립적인 nginx RCE 체인 PoC로, PoolSlip 힙 과다 읽기 누출(CVE-2026-9256)과 rift 오버플로(CVE-2026-42945)를 결합하여 기본 nginx에서 system()에 도달합니다.
 superkhung/luadec-tplink
TP-Link Archer C7 LUA 펌웨어를 디컴파일하기 위해 수정된 luadec 버전입니다.
 viruscamp/luadec
Lua 5.1, 5.2 및 5.3용 Lua 디컴파일러
 wheregoes/byd-dolphin-hacking
BYD Dolphin 헤드 유닛 리버스 엔지니어링 — CAN 버스, AVAS, NFC 키, OTA 등. DiLink 3 / Android 10.
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
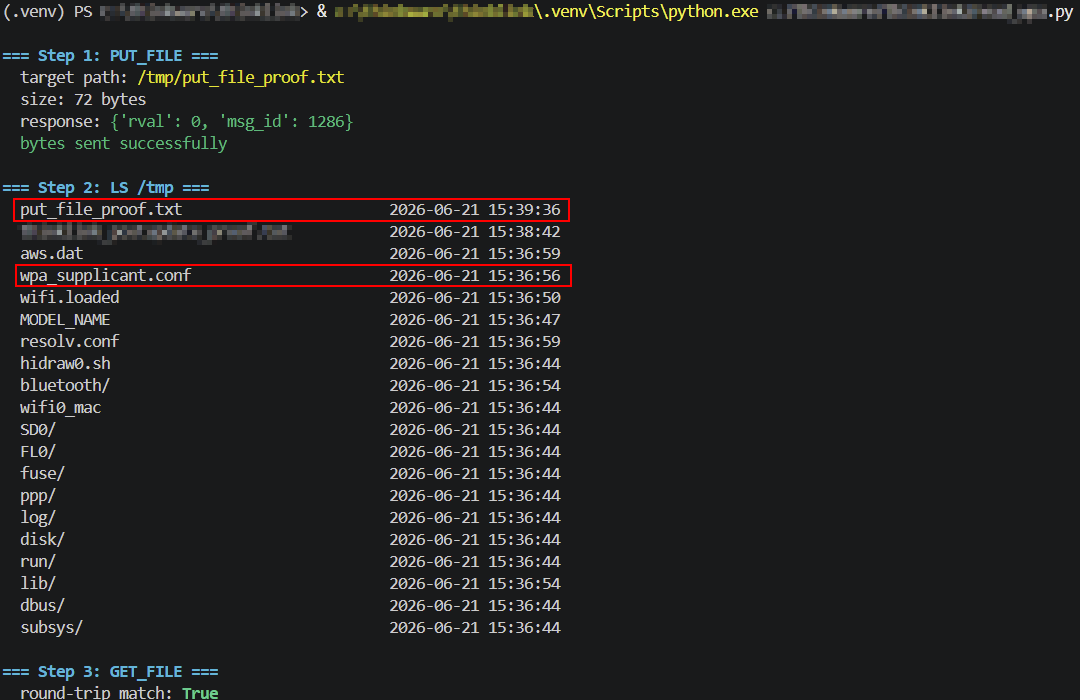 turretsec/disclosure-thinkware-u3000
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜에서 발견된 세 가지 인증되지 않은 취약점: 임의 파일 쓰기, 임의 파일 읽기, 평문 WiFi 자격 증명 노출. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.
 turretsec/u3000py
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜을 위한 Python 클라이언트로, 공식 Android 앱에서 리버스 엔지니어링되었습니다. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055에 대한 PoC…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | 인증되지 않은 원격 코드 실행 툴킷.