#1
 werew/qsynth-artifacts
QSynth를 위한 벤치마크 데이터셋 및 합성 아티팩트로, Tigress로 난독화된 C 함수, x86_64 바이너리, 실행 트레이스, 정답 데이터, 그리고 합성된 AST 결과를 포함합니다.
 bignerd95/chimay-red
Vault 7 CIA 유출에서 나온 Mikrotik 익스플로잇의 작동하는 POC
 darthton/hyperbone
Windows x64용 미니멀리즘 VT-x 하이퍼바이저로, syscall, MSR, IDT, 커널 인라인 후크와 EPT 기반 페이지 대체 및 TLB 분할을 제공합니다.
 ionescu007/simplevisor
Windows 및 UEFI용 최소한의 Intel VT-x 하이퍼바이저로, 라이브 호스트를 가상화하여 인트로스펙션을 수행하며, 동적 하이퍼재킹, 언하이퍼재킹, EPT, VPID를 지원합니다.
 not-matthias/amd_hypervisor
사용자 정의 가능한 vmexit 핸들러(MSR, CPUID, RDTSC)와 커널 수준 모니터링 및 연구를 위한 NPT 후킹을 갖춘 Rust AMD SVM 하이퍼바이저 프레임워크.
 tandasat/hello-vt-rp
인텔 VT-rp(리다이렉트 보호) 기술의 사용을 보여주는 간단한 하이퍼바이저입니다.
 67-6f-64/antioreans-codedevirtualizer
Themida의 FISH 가상 머신(2.2.5.0-2.2.7.0)을 디버추얼라이즈하여 보호된 바이너리에서 네이티브 코드를 복원하는 IDA 6.8 플러그인으로, 리버스 엔지니어링 연구를 위한 도구입니다.
 justasmasiulis/lazy_importer
숨겨진, 리버스 엔지니어링에 비우호적인 방식으로 dll에서 함수를 가져오기 위한 라이브러리
 thesecretclub/sandboxbootkit
Windows Sandbox용 Bootkit으로 DSE/PatchGuard를 비활성화합니다.
 qmonnet/rbpf
eBPF 프로그램을 위한 Rust 가상 머신 및 JIT 컴파일러
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x 출력(문자열 배열, 제어 흐름 평탄화, 자기 방어, RC4/base64)을 위한 디오브푸스케이터
 gmh5225/kernel-ctf
버퍼 오버플로, use-after-free, 경쟁 조건 취약점을 다루는 실습 중심 보안 학습을 위한 Linux 커널 익스플로잇 CTF 챌린지 모음.
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 blacktop/ipsw-diffs
iOS, iPadOS 및 macOS IPSW 펌웨어 릴리스의 빌드별 diff를 게시하여 버전과 베타 간 시스템 구성 요소의 바이너리 수준 비교를 가능하게 합니다.
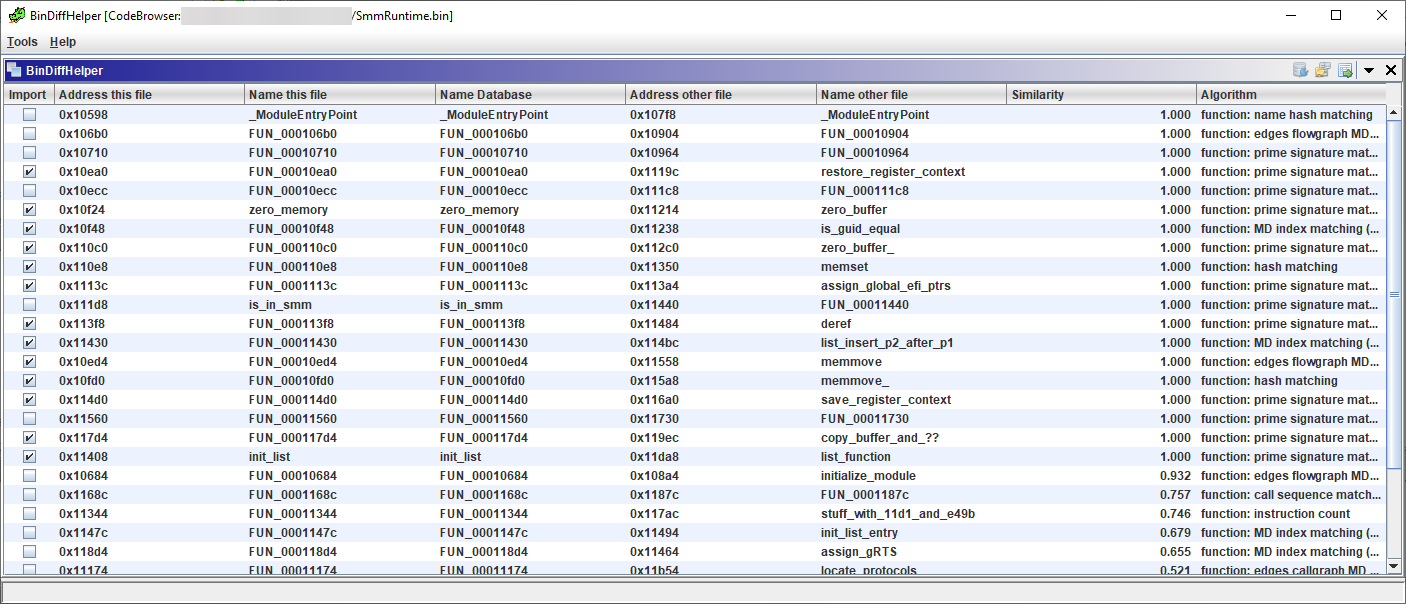 ubfx/bindiffhelper
Ghidra Extension to integrate BinDiff for function matching
 gmh5225/kernelmode-driver
x64 Windows 시스템용 커널 드라이버로, Win32k 후킹을 통해 가상/물리 메모리를 읽고 쓸 수 있습니다