
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Reverse Engineering — 3페이지 | Kitploit
카테고리

Reverse Engineering

Tools for decompiling, disassembling, and understanding malware internals and complex binaries.

Kitploit 추천

추천 도구

10 선택됨
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k15시간 52분 전
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k2일 전
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1개월 전
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k11시간 전
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1일 전
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k19일 전
angr preview#7

angr

GitHubangr/angr
9.0k18시간 22분 전
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8개월 전
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k3일 전
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3개월 전
최신관련성인기최근 업데이트
1814 결과
CVE-2026-0006-step-2 preview

CVE-2026-0006-step-2

GitHubr3n3r0/cve-2026-0006-step-2

CVE-2026-0006 APV 디코더 힙 오버플로를 통해 Android media.swcodec에서 누출 지원 ROP 체인을 시연하는 연구 패키지로, 페이로드 생성기와 tombstone 증거를 포함합니다.

android-securitymemory-forensicsexploitation+5
2일 전
nmmp preview

nmmp

GitHubmaoabc/nmmp

Android의 classes.dex 파일을 보호하는 데 사용되는 dex-vm

android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2k1년 전
GoReSym preview

GoReSym

GitHubmandiant/goresym

Go 바이너리를 파싱하여 심볼, 함수 메타데이터, 타입, 파일 경로, 내장 문자열을 복구하며, 스트리핑되었거나 UPX로 패킹된 샘플도 포함하고 IDA Pro 가져오기를 지원합니다.

static-analysisreverse-engineeringdebuggers+4
1.1k1개월 전
tvm-recover preview

tvm-recover

GitHubneurosaki987/tvm-recover

Tencent VM의 .tvm0 섹션을 디버추얼라이즈합니다. VM 핸들러를 게스트 수준 리스팅과 LLVM IR로 리프팅하고, CFG와 디스패치를 복구하며, 복구된 코드를 PE에 다시 패치합니다.

static-analysiscode-analysisdynamic-code-analysis+5
247일 전
DidierStevensSuite preview

DidierStevensSuite

GitHubdidierstevens/didierstevenssuite

악성코드 분석, 파일 형식 파싱, 해싱, 포렌식 트리아지를 위한 Python 스크립트 모음으로, PDF, OLE, XOR 분석 유틸리티를 포함합니다.

static-analysishash-analysisreverse-engineering+6
2.6k14일 전
SyscallRevenant preview

SyscallRevenant

GitHubsilentisvox/syscallrevenant

시스템 콜 변조를 통한 깔끔한 간접 시스템 콜.

exploitationids-ips-evasionreverse-engineering+6
442일 전
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4에서 Ring 0까지: 공격-방어 펌웨어 연구 플랫폼. 우리는 부트킷을 만들고, 그 다음 그것을 잡아냅니다. 폐쇄 루프. 실리콘에 대한 제로 트러스트.

defensive-toolsembedded-systems-securityvulnerability-scanners+6
1413일 전
deco-filepush-disclosure preview

deco-filepush-disclosure

GitHubcplusplus17/deco-filepush-disclosure

TP-Link Deco XE75 Pro V3 디버그 채널(tmpsvr opcode 0xC456/0xF0)의 루트 파일 읽기/쓰기 취약점에 대한 공개 및 PoC로, CVSS 분석과 핸들러 디컴파일을 포함합니다.

embedded-systems-securityprivilege-escalationiot-security+6
39일 전
jbl-wave-buds2-firmware-research preview

jbl-wave-buds2-firmware-research

GitHubc8dhjp4tyv-bit/jbl-wave-buds2-firmware-research

Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
embedded-systems-securitybluetooth-securityiot-security+7
89일 전
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

C 재구현을 위한 결정론적 PyGhidra 추출, 트리아지 및 로컬 LLM 컴파일러 백엔드 파이프라인.

static-analysiscode-analysisreverse-engineering+5
99일 전
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
410일 전
vbox-lsilogic-sas-config preview

vbox-lsilogic-sas-config

GitHubabraxas/vbox-lsilogic-sas-config

VirtualBox 7.2.20 - 치명적 - 로컬 - 타입 혼동 / 임의 읽기·쓰기 - SAS1068 CONFIG SCSI-SPI 오버레이
memory-forensicsvulnerability-analysisexploitation+4
11일 전
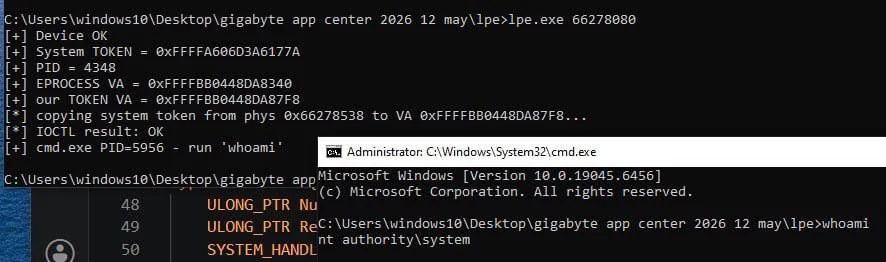
KnockGiga preview

KnockGiga

GitHubmein-0/knockgiga

Gigabyte gdrv3.sys IOCTL을 악용하여 검사되지 않은 물리 메모리 읽기를 통해 SYSTEM 토큰을 사용자 프로세스에 기록하는 로컬 권한 상승 개념 증명.
privilege-escalationvulnerability-analysisexploitation+3
1111일 전
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA, Dump, Direct, inject 메모리 읽기, 쓰기 도구
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52년 전
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

원격으로 수동 매핑된 모듈을 덤프하기 위해 C++로 작성된 프로그램입니다.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25년 전
memory-relocalloc preview

memory-relocalloc

GitHubgmh5225/memory-relocalloc

매핑된 DLL의 .reloc 섹션에서 코드 케이브를 찾아 작은 셸코드를 할당하고 실행함으로써 일반적인 메모리 할당 호출을 대체하는 C 개념 증명.

memory-forensicsexploitationreverse-engineering+6
24년 전
hexvero preview

hexvero

GitHubmaximilianfeix/hexvero

Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.

android-securitystatic-analysisvulnerability-analysis+9
83일 전
secbox preview

secbox

GitHubyv1ing/secbox

사전 구축된 샌드박스 환경에서 pi 에이전트를 사용하여 사이버보안 테스트를 수행합니다.

network-mappingvulnerability-analysismobile-app-pentesting+9
13일 전
이전1234…100다음








