
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 nanashili/rea-rust
REA의 Rust 포팅으로, CLI/MCP 워크플로와 네이티브 Ghidra 워커를 갖춘 로컬 전용 리버스 엔지니어링 도구
 adam-atlassoftware/kraken
Ghidra의 디컴파일러를 기반으로 구축된 리버스 엔지니어링 워크벤치로, 네이티브 Java-free 엔진, AI 지원 함수 분석, 바이트 패칭, 샌드박스 에뮬레이션, CLI/MCP 자동화를 제공합니다.
 backdoorskid/win-def-clickfix
Microsoft Defender가 명령을 ClickFix로 플래그 지정할 가능성이 있는지 추정하는 스캐너입니다.
 gmh5225/obs-graphics-hook32-hook
OBS의 graphics-hook32.dll에서 D3D9 Present 포인터를 후킹하여 안티치트 게임 캡처 탐지를 회피하는 스트림 방지 렌더링을 구현하는 방법을 보여줍니다.
 gmh5225/ollytlscatch
디버깅 세션 중 TLS/SSL 평문 트래픽을 가로채고 덤프하는 OllyDbg 플러그인으로, 암호화된 네트워크 통신의 리버스 엔지니어링 및 악성코드 분석을 지원합니다.
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash 리버스 엔지니어링 도구(무한 5세대) Star 즐겨찾기 부탁드립니다 ⭐프로젝트 개선 사항 제출을 환영합니다
 ejfkdev/pycdc
Python 바이트코드(.pyc/.pyo)를 디컴파일 및 디스어셈블하여 읽을 수 있는 소스로 복원합니다. Python 2.0 - 3.15(CPython, PyPy 및 기타 구현체)를 지원합니다. Rust로 작성되었습니다.
 1llu50ry/mcp-gamehacking
4,100개 이상의 스킬을 갖춘 게임 해킹 및 리버스 엔지니어링 지식 베이스를 제공하는 MCP 서버로, Claude, Cursor 및 기타 MCP 클라이언트를 위한 소스 아카이브, 전문화된 에이전트, 서브에이전트, 플러그인 및 워크플로 도구를 포함합니다.
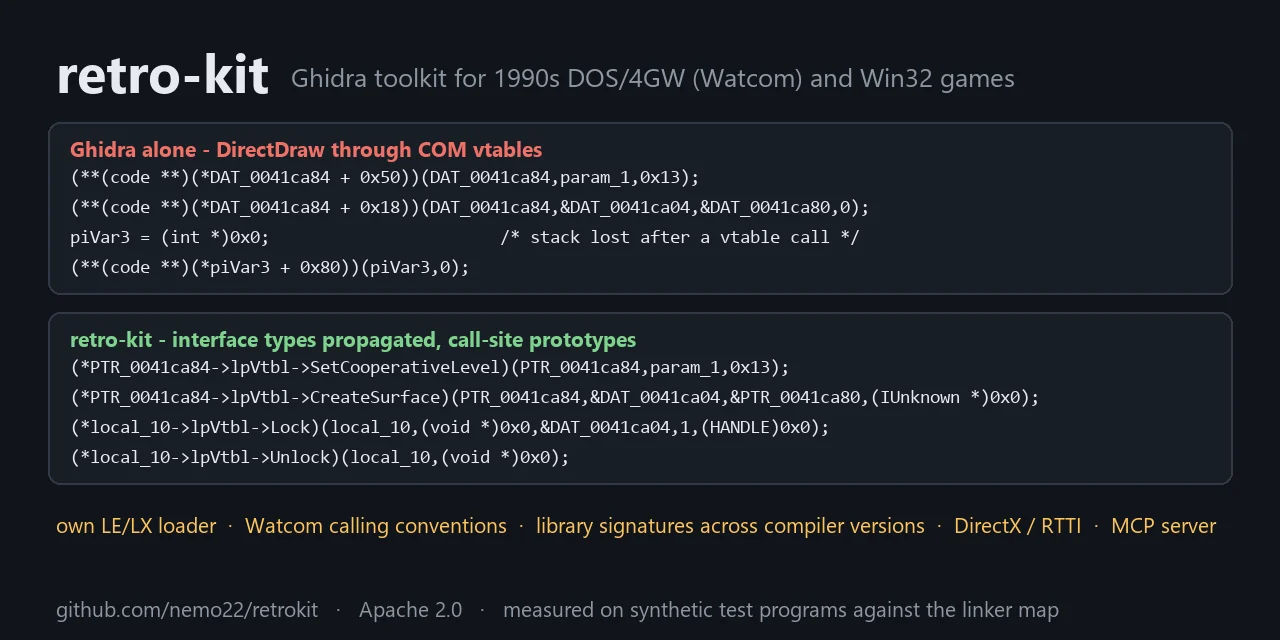 nautilusbits/retrokit
1993~2010년 32비트 DOS 및 Win32 게임 리버스 엔지니어링을 위한 Headless-Ghidra 툴킷: 자체 LE/LX 로더, Watcom 호출 규약, 라이브러리 시그니처, MCP 서버
 mr-wolf-is-me/ida-processor-modules
IDA Pro 프로세서 모듈로, XMOS xCORE, TI C7x/PRU, MicroBlaze, NVIDIA SASS 등 흔하지 않은 CPU, DSP, GPU 아키텍처에 대한 디스어셈블리 지원을 추가합니다.
 pepsipu/ns2jb
Switch 2 파일시스템 프로세스 내부에서 SmileBASIC을 통해 네이티브 함수를 실행하고, 결과를 검증한 뒤 원래 명령어를 복원하는 콘솔 탈옥 데모입니다.
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealer 리버스 엔지니어링: 난독화된 메모리 문자열부터 Chrome 프로세스 인젝션, 악성 JS 실행, 그리고 Google 및 Reddit에서의 활성 세션 하이재킹까지.
 cookiengineer/actual-php2shell
🤖 아니요, 이 취약점을 익스플로잇하는 쉬운 방법이 있습니다! (요점을 증명하기 위해 바이브코딩됨)
 yuatemycat/superghidra
고성능 Ghidra 아키텍처 및 GPU 가속 제품군: LZ4/Zstd B-트리 코덱, 영구 무잠금 데몬, WGPU ARM64 스캐너, Z3 SMT 증명기, 신경망 디컴파일러
 eset/malware-research
다양한 악성코드 조사 과정에서 작성된 코드
 gmh5225/no-access-protection-x86
텍스트 섹션을 암호화하고 보호 수준을 NO_ACCESS로 설정합니다.
 gmh5225/ntstrace
Windows(x64)에서 frida-stalker 기반 시스템 콜 추적기.
 giveen/decomp.anything
decomp.wtf 포크: Windows PE 매칭, MinGW/clang-cl 툴체인, 그리고 선택적 REA MCP 브리지








