
 #3
RAT analysis, detection signatures, behavioral analysis, and research frameworks.
Kitploit 추천
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Double-free vulnerability in DDGifSlurp in decoding.c in libpl_droidsonroids_gif can read more…
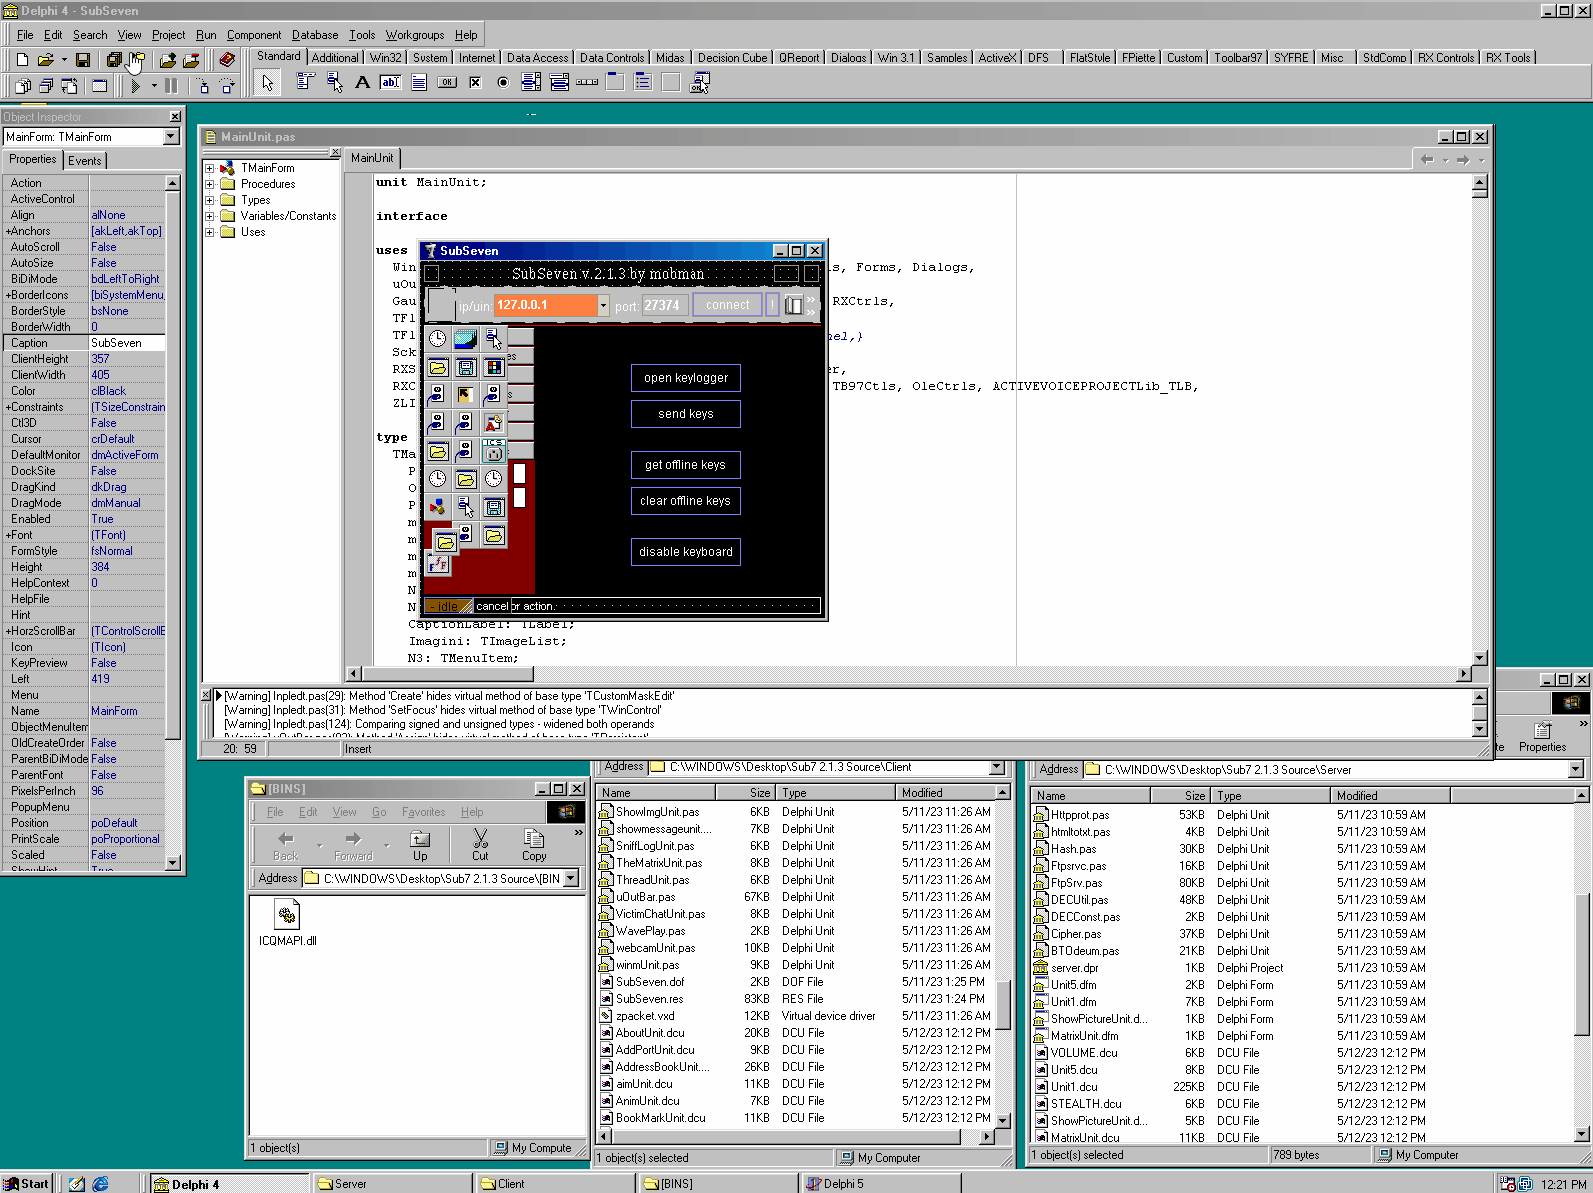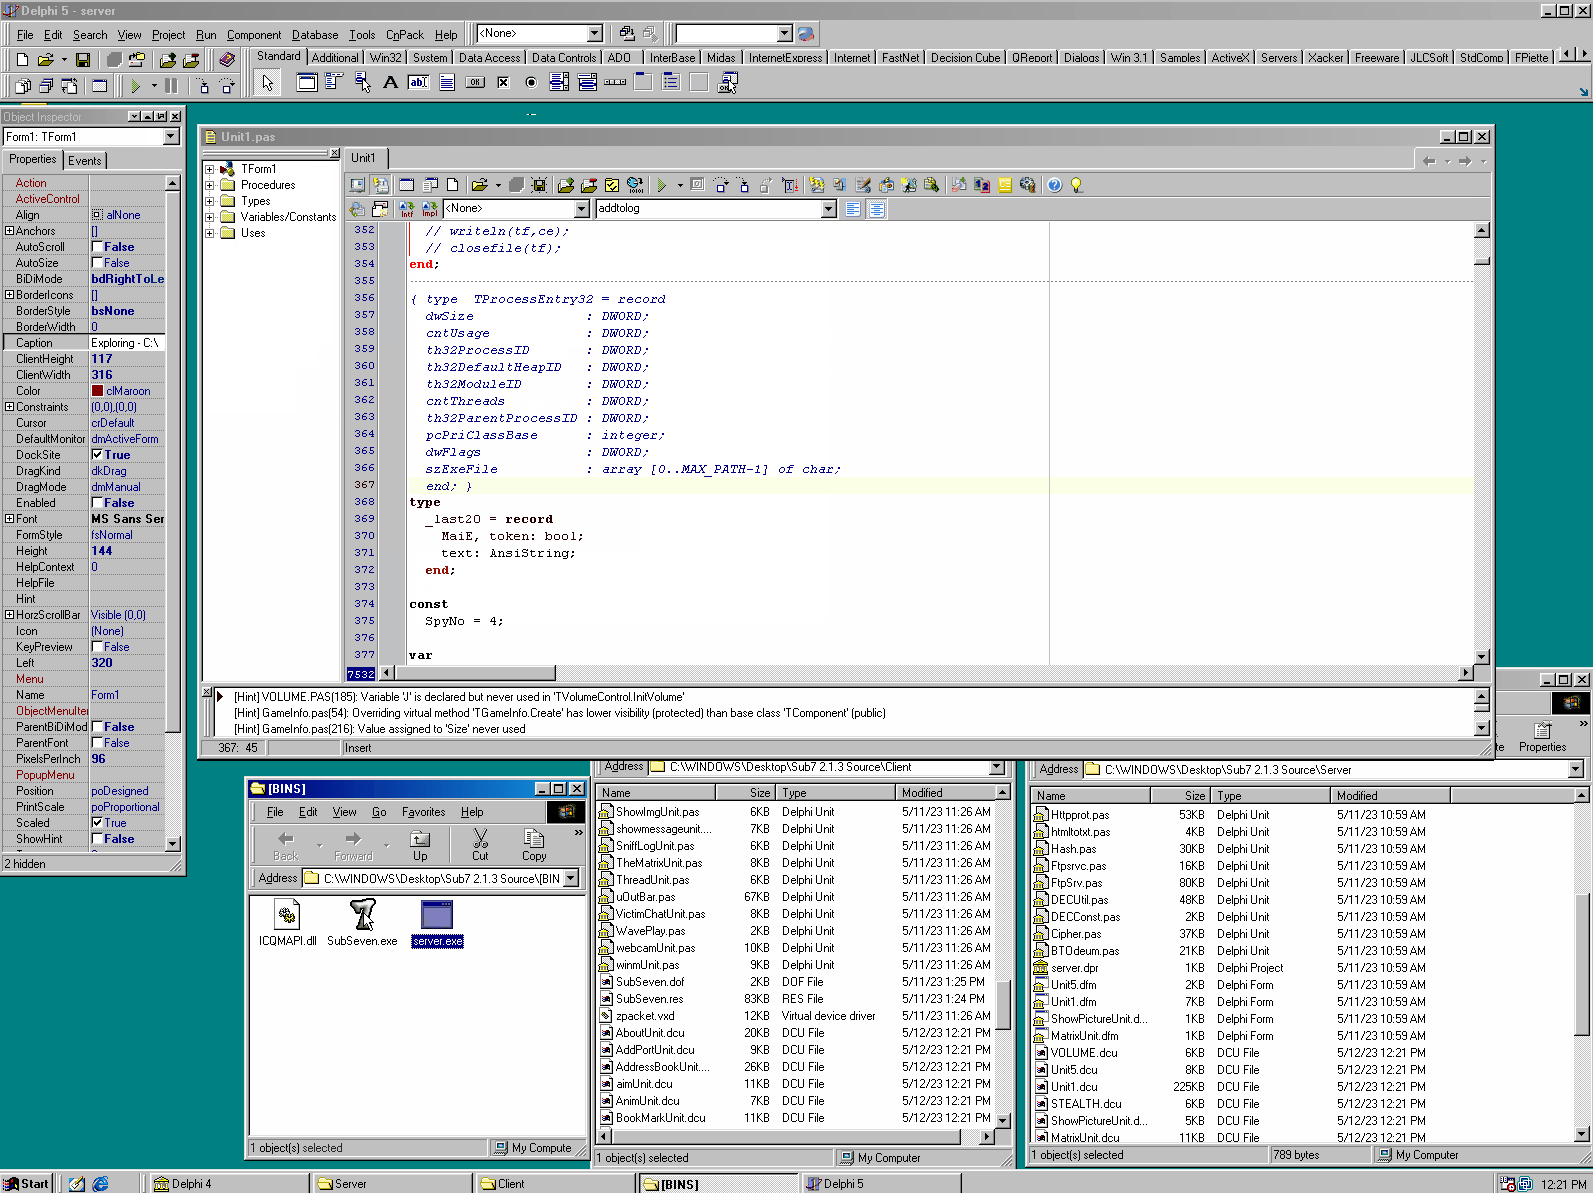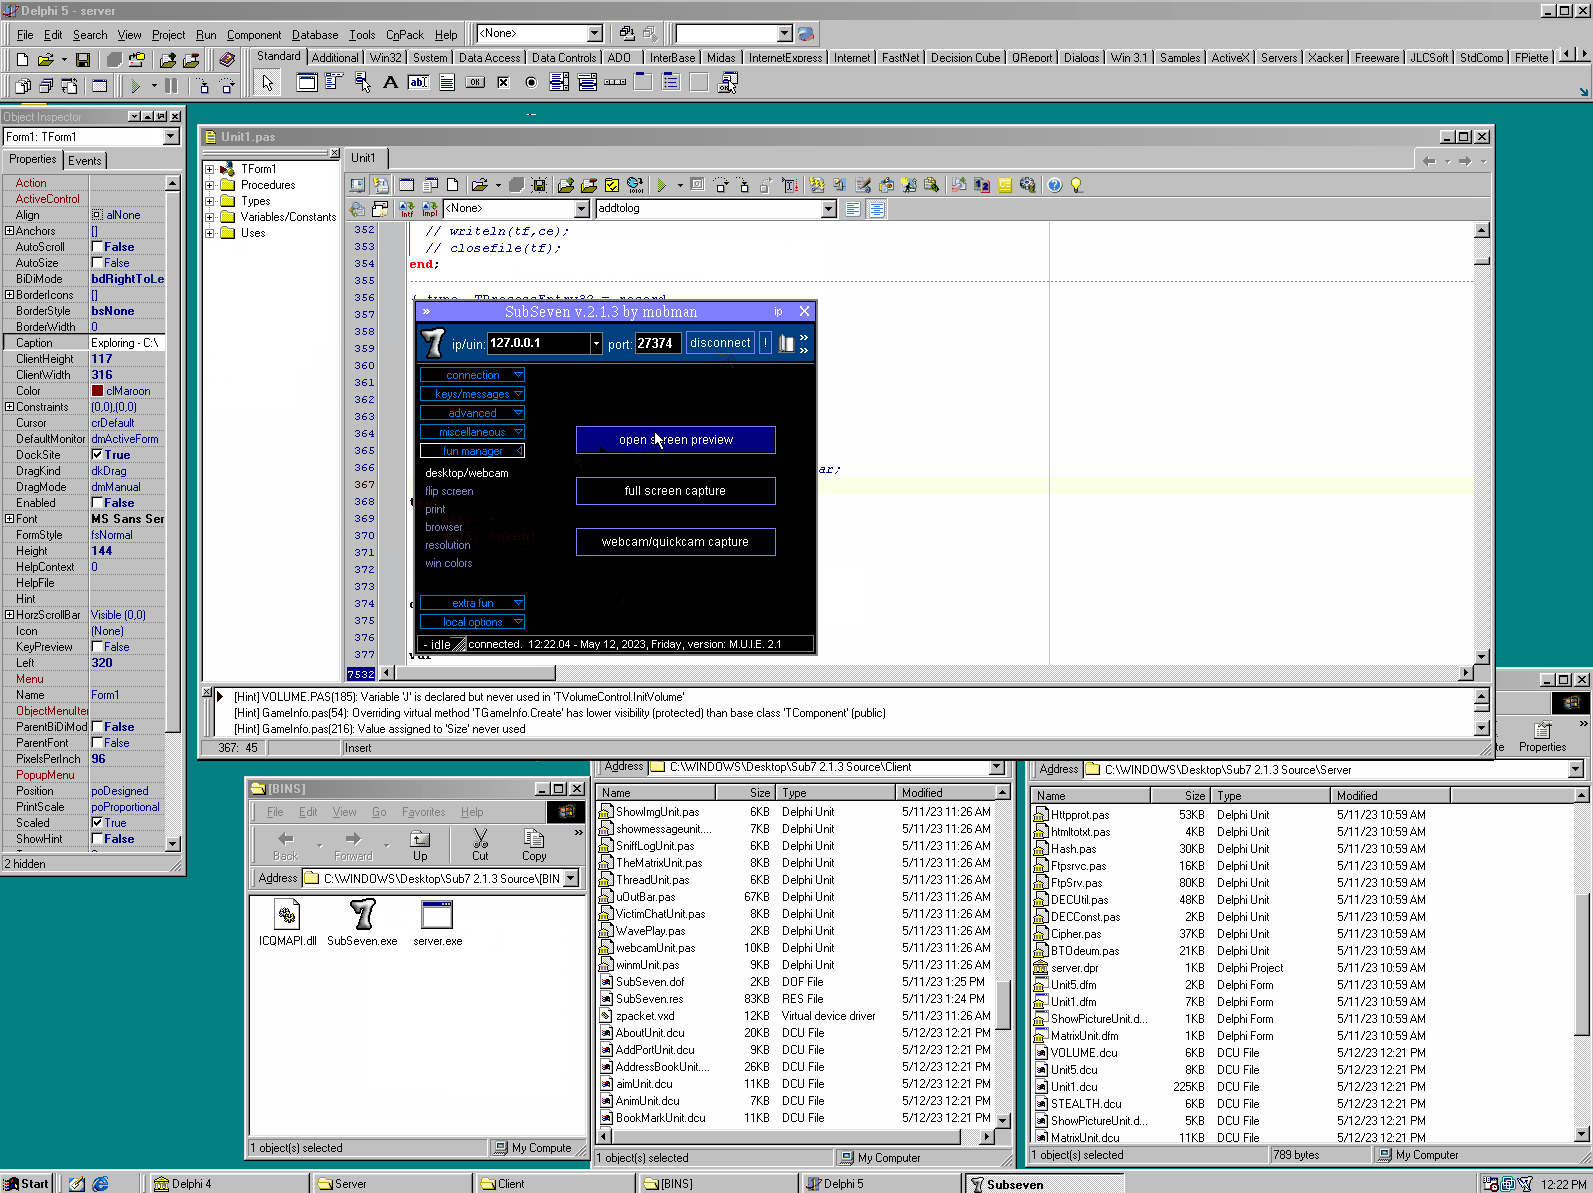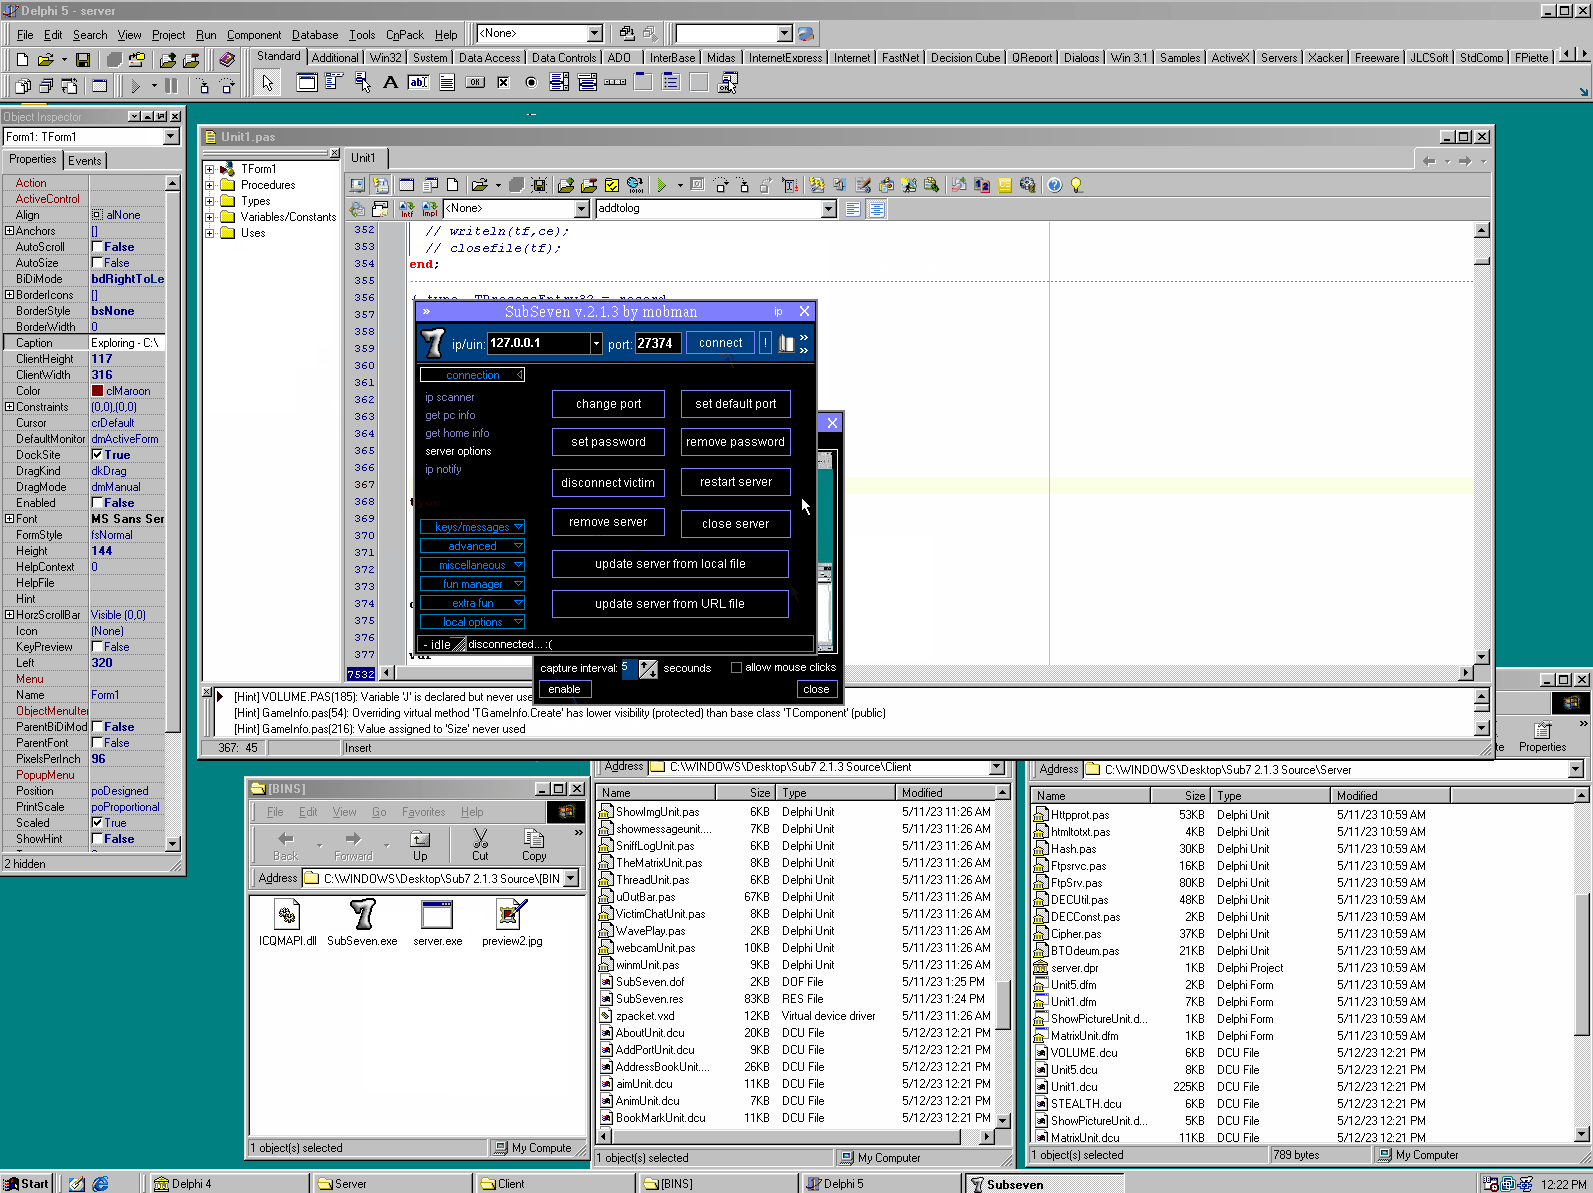
 user696/mrrat
:mouse: 크로스 플랫폼 Python 2.x 원격 액세스 트로이 목마(RAT)입니다.
 catatonicprime/tospovirus
WiFi Pineapple을 감염시키는 웜.
 ianxtianxt/teamview
TeamViewer ID 및 비밀번호 페이로드를 생성하여 대상 머신에 원격으로 접근할 수 있게 합니다. 실행 파일 생성과 타사 원격 제어 소프트웨어를 결합합니다.
 tam-k592/cve-2025-55752
Apache Tomcat CVE-2025-55752 디렉터리 트래버설 취약점을 Rewrite Valve를 통해 탐지하고 악용하여, PUT 기반 JSP 업로드 및 원격 코드 실행을 가능하게 합니다.
 shadowopcode/desckvb-rat
Pjoao1578 툴체인과 연결된 이전에 문서화된 적 없는 원격 접속 트로이 목마에 대한 전체 분석
 ysrc/pil-rce-by-ghostbutt
PIL(Python Imaging Library) 모듈 명령 실행 취약점 악용
 revoltsecurities/cve-2023-22527
CVE-2023-22527을 대상으로 하는 익스플로잇 도구로, Confluence 서버를 겨냥하여 원격 코드 실행을 가능하게 하며, 다중 대상, 동시성, 프록시 통합을 지원합니다.
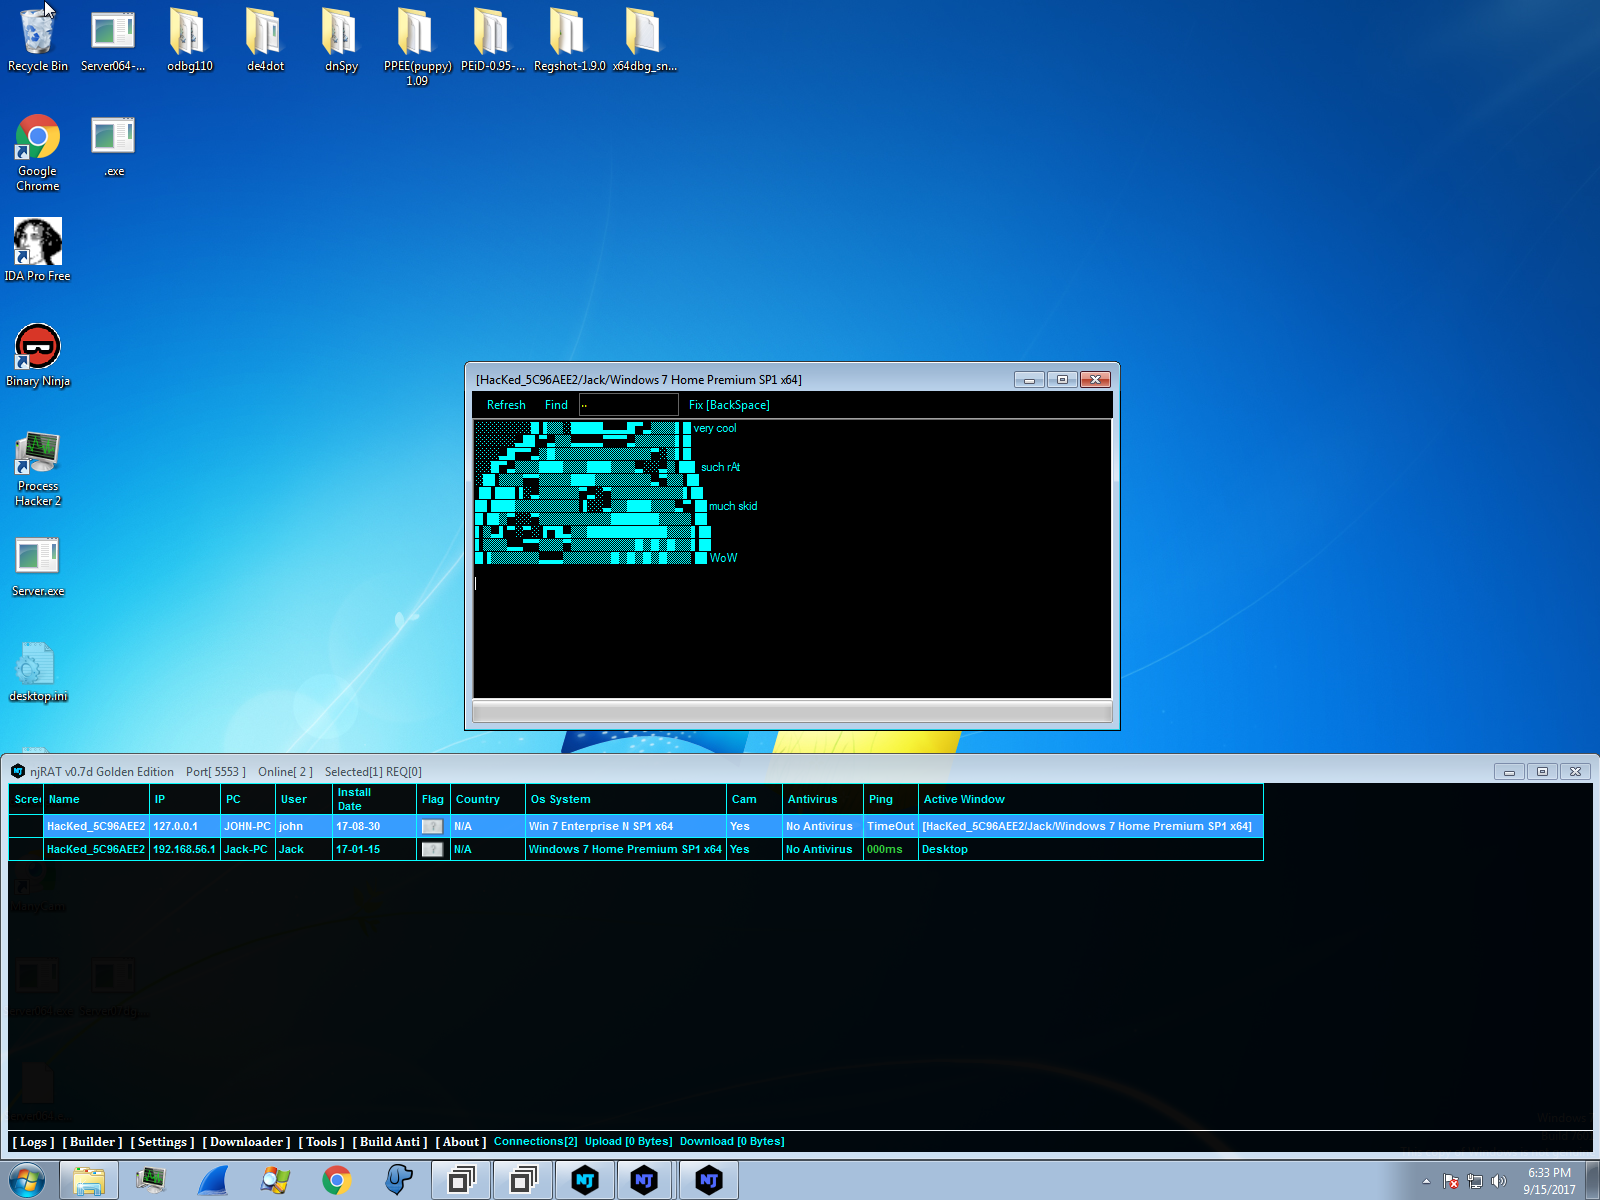 seep1959/njutils
njrat 0.6.4, 0.7d 및 0.7d golden edition용 클라이언트 및 채팅 프로그램입니다.
 woodenklaas/cve-2021-44521
자동화된 CVE-2021-44521 개념 증명 익스플로잇으로, 사용자 정의 함수를 통해 Apache Cassandra에서 원격 코드 실행을 가능하게 합니다. 대상 IP에서 임의의 명령을 실행합니다.
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 - 비인증 PHP 객체 주입을 통한 원격 코드 실행 POC
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
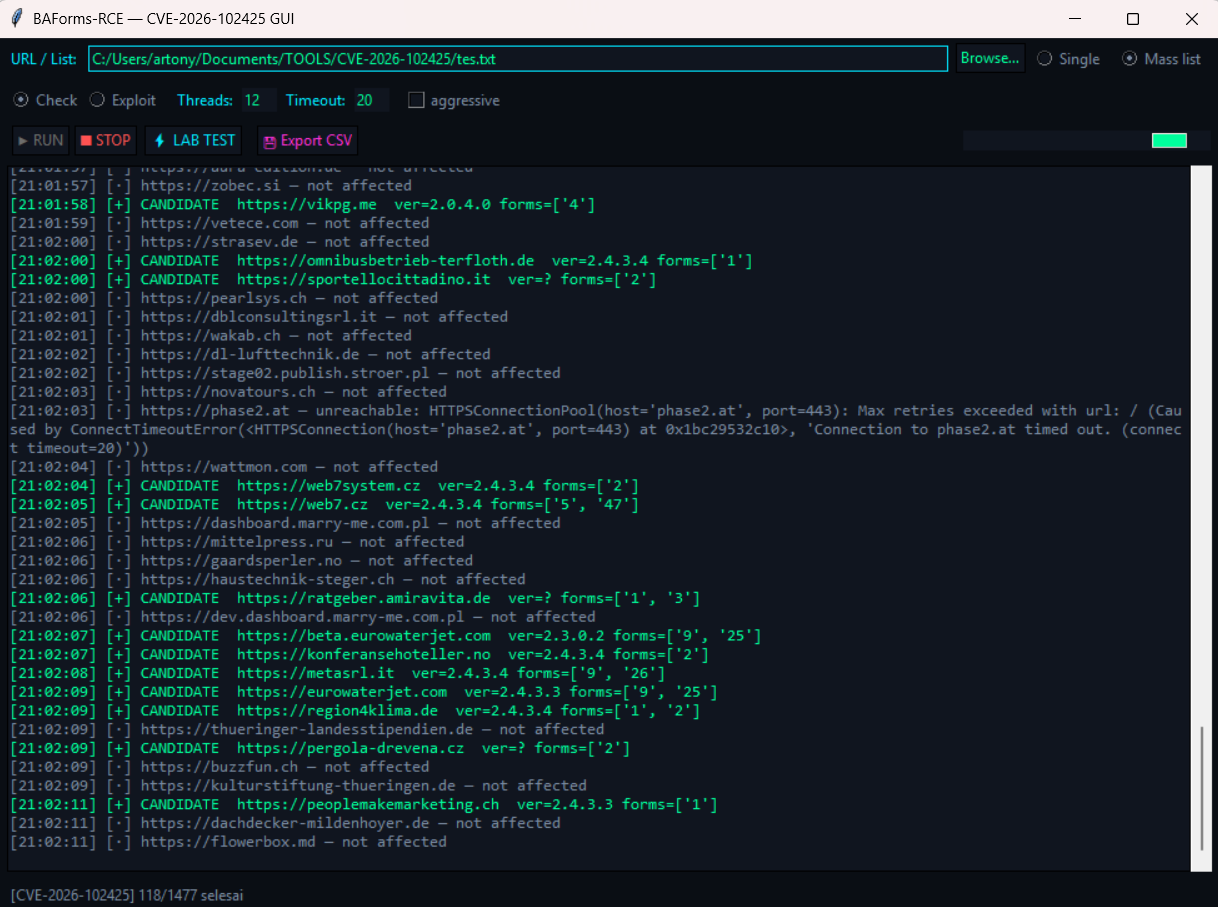 tonydelouvre/cve-2026-102425
CVE-2026-102425에 대한 GUI 스캐너 및 익스플로잇으로, PHP 숏코드 주입을 통한 Balbooa Forms(com_baforms)의 인증되지 않은 RCE이며, 대량 스캔 및 셸 업로드 기능을 제공합니다.
 infiniteloopers/cve-2019-2107
CVE-2019-2107에 대한 개념 증명 익스플로잇으로, 조작된 HEVC 비디오를 통해 Android 미디어 프레임워크에서 원격 코드 실행을 시연합니다. 크래시 분석 및 페이로드 개발 가이드를 포함합니다.
 retrobyte/shadowtech-rat
원격 관리 도구의 예시입니다.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS의 CVE-2026-44011에 대한 Python 개념 증명으로, 명령 실행 및 base64로 래핑된 리버스 셸 페이로드를 이용한 인증된 원격 코드 실행을 악용합니다.









