
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 ivan-sincek/php-reverse-shell
Linux OS, macOS 및 Windows OS에서 작동하는 PHP 셸.
shard77/blackpill자체 제작한 타입 2 하이퍼바이저와 eBPF XDP 및 TC 프로그램을 사용하는 Rust 기반 Linux 커널 루트킷
 amberwolfcyber/nachovpn
맛있지만 악성인 SSL-VPN 서버 🌮
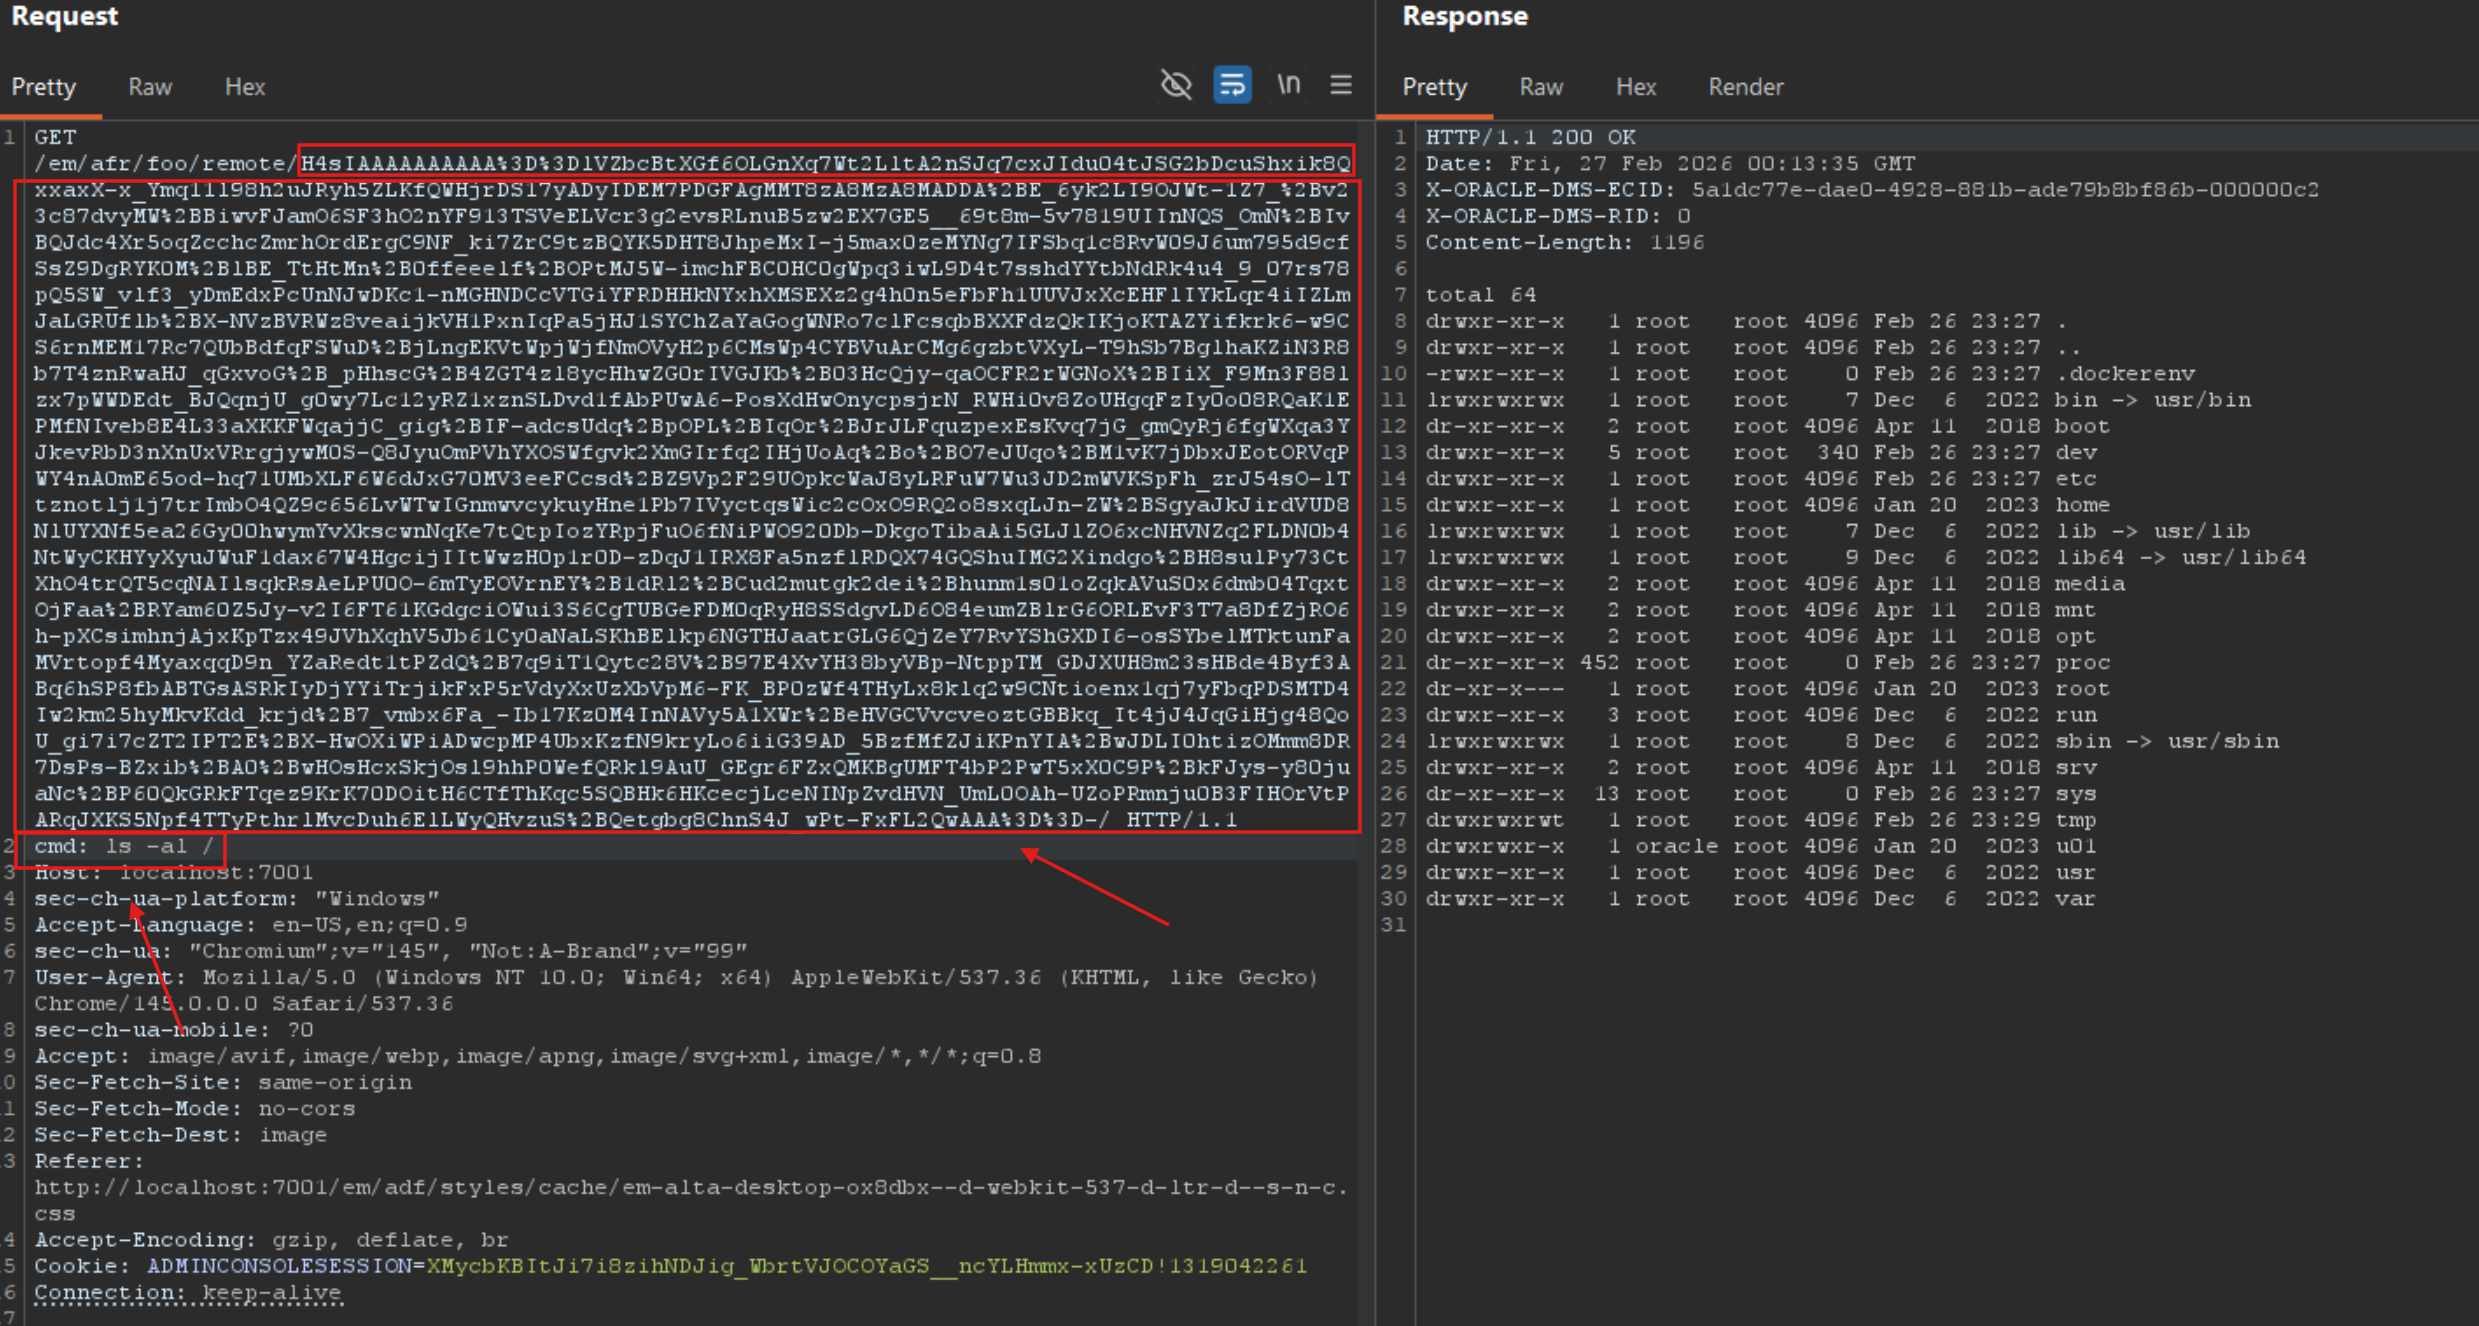 necr00/cve-2022-21445
Oracle Weblogic 12.2.1.X의 CVE-2022-21445 익스플로잇
 snaffcon/snaffler
침투 테스터들이 맛있는 사탕을 찾는 데 도움을 주는 도구, by @l0ss and @Sh3r4 ( Twitter: @/mikeloss and @/sh3r4_hax )
 cappricio-securities/camjacking
CamJacking은 인간 침투 테스트 도구로 설계된 도구입니다. 사람들의 부주의를 테스트하여 잠재적인 보안 위협을 시뮬레이션하기 위한 목적으로, 조직의 보안 인프라의 취약점을 식별하는 데 사용됩니다.
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python 익스플로잇 for CVE-2026-21627, Joomla의 Novarain Framework에서 인증 없이 임의의 PHP 파일을 포함할 수 있는 취약점으로, 파일 업로드, 삭제 및 RCE를 가능하게 합니다.

 hackinglz/gibson
프로세스-네트워크 연결을 매핑하고, 클라우드 제공업체를 식별하며, 비콘 활동을 탐지하는 네트워크 모니터링 도구
 tenebrae93/rocketchat-nosqli-chain-cve-2021-22911
Rocket.Chat NoSQL 인젝션(CVE-2021-22911)을 악용하여 비밀번호 재설정 토큰을 유출하고 인증 없이 계정 탈취를 수행하는 자동화 익스플로잇입니다.
 gabriel-lacorte/cve-2025-7771
ThrottleStop 드라이버를 이용한 임의 함수 호출 익스플로잇
 logisek/evilmist
EvilMist는 클라우드 침투 테스트 및 레드 팀 운영을 지원하도록 설계된 스크립트 및 유틸리티 모음입니다. 이 툴킷은 잘못된 구성을 식별하고, 권한 상승 경로를 평가하고, 공격 기술을 시뮬레이션하는 데 도움이 됩니다. EvilMist는 클라우드 중심 레드 팀…
 predyy/cve-2023-43208
PoC for CVE-2023-43208 RCE exploitation. CVE-2023-43208 RCE 익스플로잇을 위한 PoC.
 pwndexter/sharpedrchecker
C# 도구로, 실행 중인 프로세스, 로드된 DLL, 설치된 서비스 및 드라이버를 열거하여 AV, EDR 및 로깅 제품의 존재를 탐지하며, 메타데이터 검사를 통해 숨겨진 EDR도 탐지합니다. 레드 팀 운영 및 C2 통합을 위해 설계되었습니다.
 xm0kht4r/ven0m-ransomware
Rust로 작성된 완전히 탐지 불가능하고 회피적인 랜섬웨어로, BYOVD 기법을 활용하여 감염된 시스템의 AV/EDR 솔루션을 비활성화합니다.
 jylab/cve-2025-67733
Redis/Valkey RESP 인젝션 PoC (CVE-2025-67733)
 antonlovesdnb/ttprunner
AI로 TTP를 실행하세요!
 alexlee820/cve-2025-63946-tencent-pc-manager-eop
CVE-2025-63946에 대한 개념 증명 익스플로잇으로, 임시 디렉터리에 대한 심볼릭 링크 공격을 통해 Tencent PC Manager에서 로컬 권한 상승을 달성하여 SYSTEM으로 임의 파일 삭제를 가능하게 합니다.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579에 대한 Exploit PoC로, Appwrite 백엔드의 CORS 잘못된 구성으로 인해 악성 피싱 페이지를 통해 인증된 계정 데이터 탈취를 시연합니다.









