
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 dereeqw/blackberryc2
암호화된 명령 및 제어(C2) 연구 프레임워크: 사이버 보안 교육, 레드 팀 실습, 그리고 보안 클라이언트-서버 통신 실험을 위한.
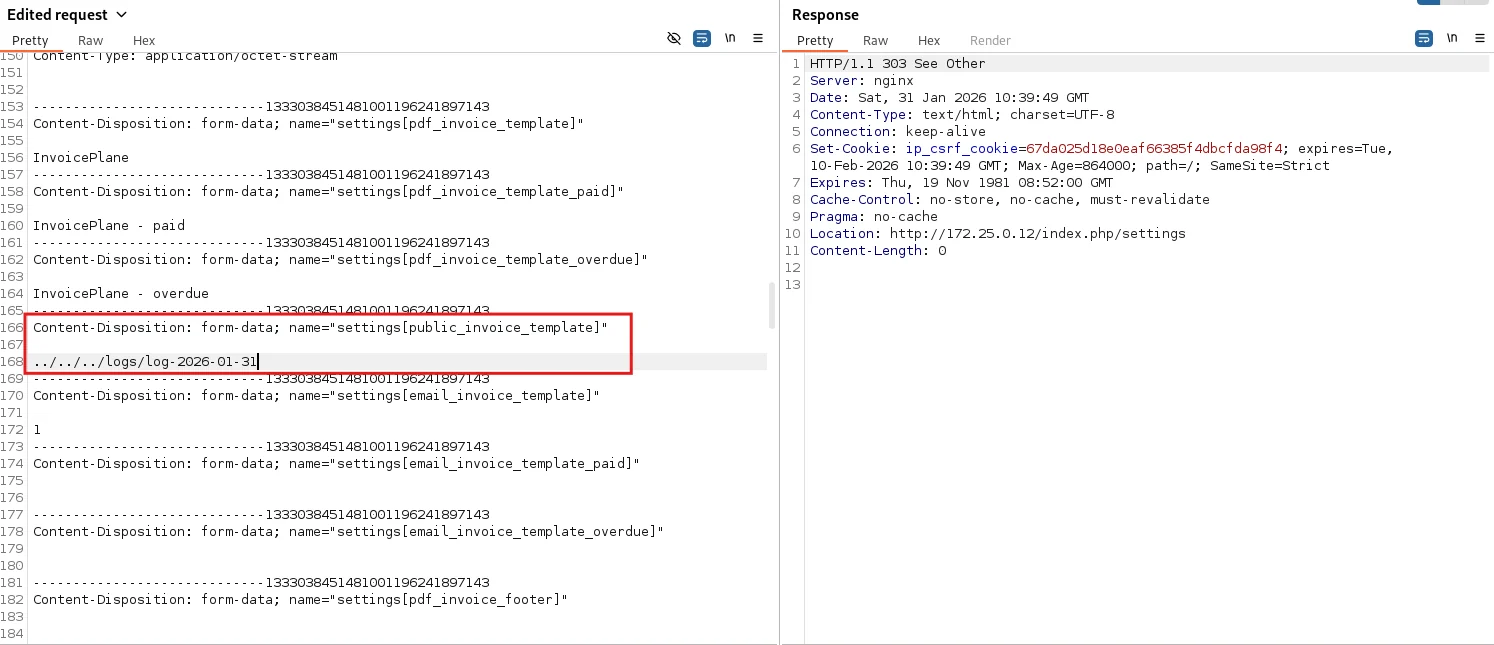 lagathos/cve-2026-25548
# CVE-2026-25548 — InvoicePlane 1.7.0 RCE 상세 분석 및 PoC InvoicePlane 1.7.0에서 발견된 치명적인 원격 코드 실행(RCE) 취약점에 대한 상세 기술 문서 및 개념 증명(PoC)입니다. 본 취약점은 로컬 파일…
 cappricio-securities/camjacking-templates
camjacking 템플릿
 agent-skywalker/cve-2025-60787
CVE-2025-60787에 대한 개념 증명 익스플로잇으로, motionEye v0.43.1b4의 OS 명령 주입 취약점으로, 조작된 image_file_name 매개변수를 통해 원격 코드 실행을 가능하게 합니다.
 blacksnufkin/geckodroid
Adaptix C2 프레임워크용 Android 클라이언트로, 모바일 기기에서 원격 에이전트 관리, 대화형 명령 셸, 리스너 제어, 페이로드 생성 및 자격 증명 수집을 지원합니다.
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 ntgabrielgomes/cve-2025-69516
전술적 RMM 익스플로잇
 d3vn0mi/cve-2025-60787-poc
CVE-2025-60787에 대한 Python PoC — motionEye <= 0.43.1b4에서 검증되지 않은 image_file_name config를 통한 인증된 OS 명령어 주입 RCE
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828에 대한 PoC 및 업데이트된 드라이버
 hellsender01/llmmap
LLM 통합 애플리케이션을 위한 자동화된 프롬프트 인젝션 테스팅 프레임워크, 이중 LLM 아키텍처 기반.
 cappricio-securities/ipchanger
IPChanger는 윤리적 해커, 보안 연구원, 그리고 개인정보 보호에 관심이 많은 사용자를 위해 설계된 경량 명령줄 도구입니다. 이 도구는 Tor 네트워크를 활용하여 정의된 간격으로 IP 주소를 자동으로 변경할 수 있게 해주며, 보안 테스트, 익명성 연구, 침투…
 gibmat/cve-2026-32606-poc
개념 증명(PoC)으로, Linux 시스템에서 TPM에 바인딩된 LUKS 디스크 암호화를 우회하는 방법을 시연하며, 사용자 정의 루트 파일시스템 공격을 통해 볼륨 키를 추출합니다.
 cappricio-securities/socialengineering
SEt 프레임워크
 s12cybersecurity/rdpcredentialstealer
Windows 임플란트로, API 후킹(Detours) 및 DLL 인젝션을 통해 RDP 자격 증명을 탈취하며, 사용자 이름과 비밀번호를 파일에 캡처하여 레드팀 사후 익스플로잇에 사용합니다.
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — Signal K Server ≤ 2.18.0 RCE PoC
 sak110/cve-2026-20131
CVE-2026-20131에 대한 탐지 및 개념 증명 익스플로잇으로, Cisco Secure FMC의 인증되지 않은 Java 역직렬화 RCE 취약점입니다. 승인된 실습실 및 CTF 환경을 위한 안전한 탐지 프로브와 ysoserial 기반 PoC를 포함합니다.
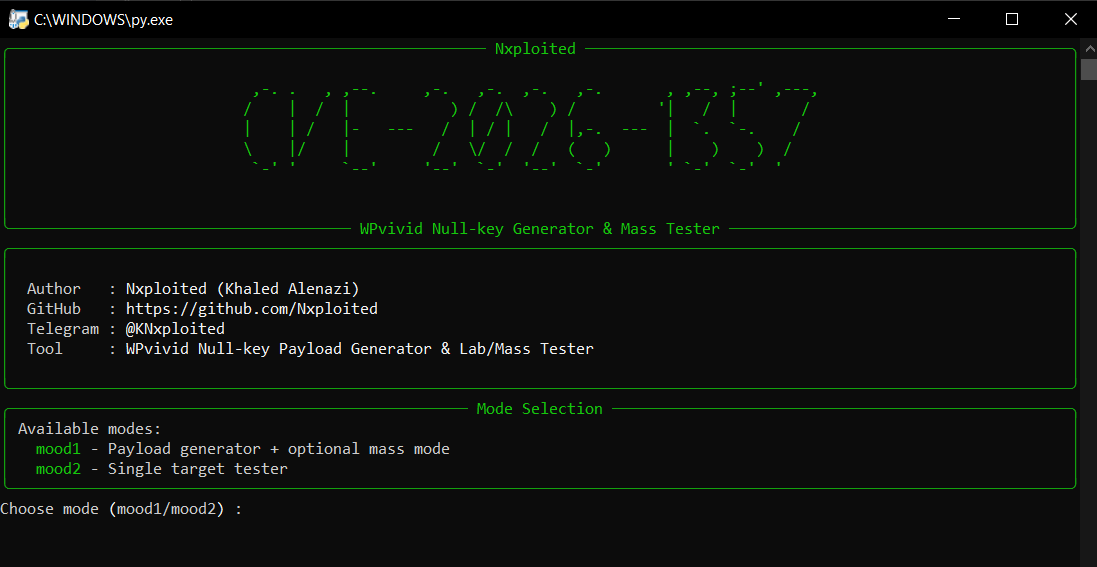 nxploited/cve-2026-1357
Migration, Backup, Staging <= 0.9.123 - 인증되지 않은 임의 파일 업로드
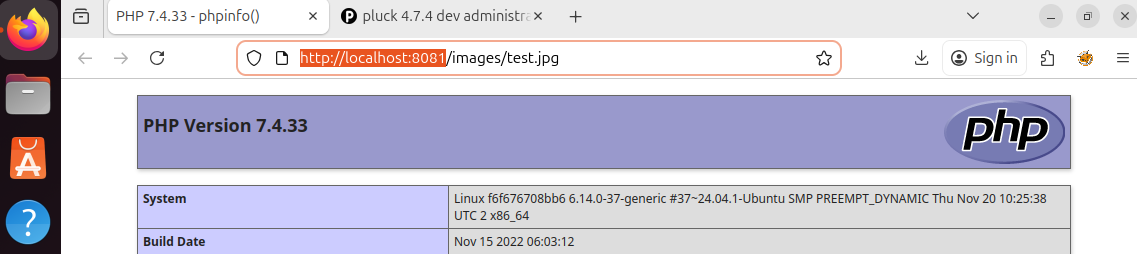 purgemebaby/cve-2018-11736
파일 업로드 취약점이 있는 Pluck CMS 4.7.7-dev2 이전 버전에 영향을 미치는 CVE-2018-11736 PoC 익스플로잇








