
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 anylnk/ksldbyovdark
KSLD 안티루트킷 드라이버의 취약점(IOCTL 0x222044)을 악용하여 PPL 보호를 우회하고 민감한 프로세스 메모리에 접근함으로써 Windows 시스템에서 로컬 권한 상승을 가능하게 합니다.
 kayl22/cve-2025-8110-gogs-rce
GOGS RCE cve-2025-8110 python script that automates the whole attack chain of creating a repository with a symlink file pointing to .git/config and…
 mooder1/cve-2025-49113
Roundcube Webmail 인증 후 PHP 객체 역직렬화를 통한 RCE (CVE-2025-49113)
 3jee/cve-2025-8110
CVE-2025-8110 — Gogs <= 0.13.3 PutContents API의 심볼릭 링크 탐색을 통한 임의 파일 쓰기
 hardenedlinux/userland-exec
유저랜드 exec PoC — 공격 벡터 기법으로 사용하기 위한 것
 dtc7w3pq/visco-attack
멀티모달 LLM을 대상으로 시각적 맥락 탈옥(jailbreak)을 구현하는 연구 파이프라인: T2I 프롬프트 추출, SD3.5 이미지 렌더링, 다중 라운드 스푸핑 맥락 구성, GPT-4o가 판정하는 ASR 평가.
 rasta-mouse/crystal-loaders
Cobalt Strike와 함께 사용하도록 설계된 Crystal Palace PIC 로더의 소규모 모음입니다.
 drkim-dev/cve-2026-30862
Proof-of-concept demonstrating stored XSS in Appsmith Table Widget leading to vertical privilege escalation and full admin takeover via XSS-to-CSRF…
 mzhmo/powershellkerberos
Kerberos를 Powershell로 악용하는 몇 가지 스크립트
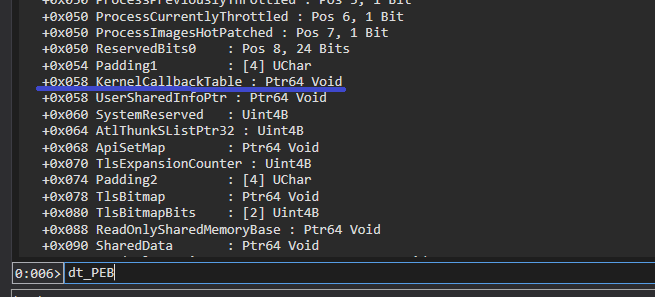 n0qword/win32k-callback-detouring
win32k.sys 커널 콜백 메커니즘을 악용하여 임의 코드 실행
 momenbasel/autowifi
무선 침투 테스트 프레임워크입니다. WPA/WPA2/WEP/WPS 공격을 자동화합니다 - 하나의 명령으로 정찰부터 익스플로잇까지. aircrack-ng + hashcat + PMKID.
 scythe-io/purple-team-exercise-framework
# 퍼플 팀 훈련 프레임워크
 0xblackash/cve-2025-32433
CVE-2025-32433
 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 kaleth4/cve-2026-21858
자동화된 n8n 익스플로잇 체인으로, 인증 없이 임의 파일 읽기, 관리자 토큰 위조, 샌드박스 우회를 통해 표현식 주입으로 원격 코드 실행을 달성합니다.
 meckazin/chromekatz
Chrome/Edge 프로세스 메모리에서 쿠키와 자격 증명을 직접 덤프합니다
 xaitax/totalrecall
이 도구는 Windows 11의 Recall 기능에서 데이터를 추출하여 표시하며, PC 활동 스냅샷 정보에 쉽게 접근할 수 있는 방법을 제공합니다.
 devsecurityspro/cve-2026-34197
# CVE-2026-34197 개념 증명 익스플로잇 Jolokia API를 통한 Apache ActiveMQ의 RCE 취약점인 CVE-2026-34197에 대한 개념 증명 익스플로잇입니다. Python 익스플로잇, 페이로드 템플릿, 테스트 및 연구용 Docker…








