#1

 blacksnufkin/litterbox
레드 팀이 배포 전에 최신 탐지 시스템에 대해 페이로드를 테스트할 수 있는 자체 호스팅 샌드박스입니다. MCP 통합을 통해 LLM 에이전트가 분석을 처음부터 끝까지 수행할 수 있습니다.
 rhzv0/bat
풀스펙트럼 Linux 적대자 시뮬레이션 플랫폼으로, 커널 수준의 은닉, C2 비콘 통신, 권한 상승, 자격 증명 수집, 측면 이동, 아티팩트 파괴 기능을 제공합니다. 레드 팀 운영 및 탐지 연구를 위해 설계되었습니다.
 rippsec/cve-2026-31431-copy-fail
# CVE-2026-31431 종합 분석 Linux 커널 LPE(로컬 권한 상승) 취약점인 CVE-2026-31431에 대한 종합 분석으로, 익스플로잇 방법론, 탐지 스크립트, YARA 규칙, auditd 및 Falco 구성, 그리고 대응 가이드를 포함합니다.
 astaruf/cve-2026-42281
CVE-2026-42281에 대한 개념 증명 익스플로잇으로, MagicMirror² ≤ 2.35.0의 인증되지 않은 SSRF 취약점을 이용하여 구성 파일 유출, 클라우드 메타데이터 탐색, 내부 네트워크 스캔을 가능하게 합니다.
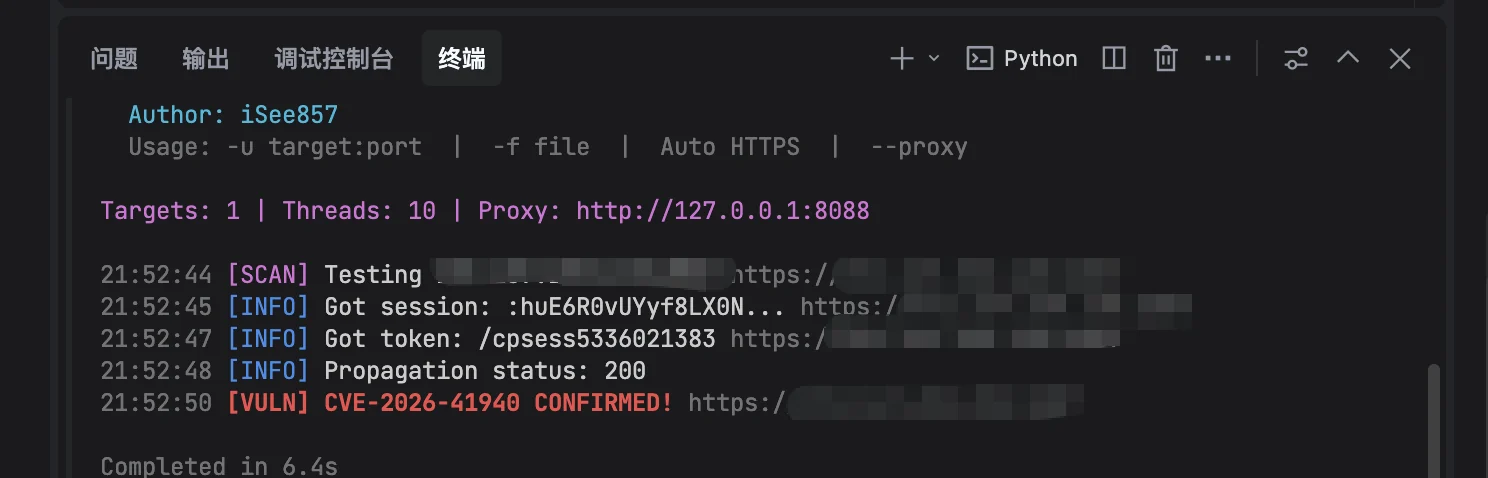 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel 및 WHM 인증 우회(CVE-2026-41940)를 위한 스캐너로, CRLF 주입과 세션 조작을 통해 취약한 버전을 탐지하며, 멀티스레딩 및 프록시 지원을 제공합니다.
 blacksnufkin/cheshire
Adaptix C2 서비스 플러그인으로, 운영자 UI에서 LitterBox 페이로드 분석을 구동합니다.
 mbanyamer/rtos-f-16-exploit---cve-2019-7711
CVE-2019-7711에 대한 개념 증명 익스플로잇으로, Green Hills INTEGRITY RTOS의 형식 문자열 취약점입니다. F-16 항공 전자 지상 유지보수 시나리오에서 메모리 누수, 임의 쓰기, 제어 흐름 하이재킹을 포함한 전체 공격 체인을 시연합니다.
 mfloresdacunha/cve-2026-31431
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널의 algif_aead에서 splice를 사용하여 페이지 캐시를 덮어쓰고 루트 권한을 획득합니다. 읽기 전용 탐지기를 포함합니다.
 kaleth4/cve-2025-69985
CVE-2025-69985에 대한 PoC 익스플로잇: FUXA SCADA ≤1.2.8의 인증 우회로 인한 RCE. 대화형 셸, Base64 페이로드 인코딩, 침투 테스트를 위한 프록시 지원을 포함한 모듈식 Python 익스플로잇이 포함되어 있습니다.
 kaleth4/cve-2026-42167
CVE-2026-42167에 대한 기술 분석 및 개념 증명으로, ProFTPD mod_sql의 치명적인 SQL 인젝션으로 인증 우회, 백도어 사용자 주입, 원격 코드 실행이 가능합니다.

 noptrix/sshprank
python-masscan 및 shodan 모듈을 사용하는 빠른 SSH 대량 스캐너, 로그인 크래커, 배너 그래버 및 비밀번호 인증 검사 도구입니다.
 danimrtzp/cve-2026-31431-revshell
# CVE-2026-31431 무기화된 Python 익스플로잇 Linux 커널 권한 상승을 데몬화된 루트 리버스 셸(전체 PTY 포함)로 연결하고, /usr/bin/su를 메모리 내에서 패치하는 CVE-2026-31431용 무기화된 Python 익스플로잇입니다.
 ishanoshada/cve-2026-41940-exploit-poc
# CVE-2026-41940 익스플로잇 PoC cPanel & WHM의 CRLF 주입을 통한 인증 우회 취약점에 대한 익스플로잇 PoC입니다. 대량 스캐닝, 사후 익스플로잇 작업, 그리고 승인된 테스트를 위한 대화형 셸을 포함합니다.
 jakubie07/cve-2026-1731
Proof-of-concept exploit for CVE-2026-1731, a blind RCE in BeyondTrust Privileged Remote Access and Remote Support, allowing remote command execution…
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 ctfsec/cve-2024-53677
Apache Struts 파일 업로드 경로 탐색 취약점(CVE-2024-53677)에 대한 개념 증명 익스플로잇으로, 원격 코드 실행을 가능하게 합니다. 침투 테스트 및 취약점 검증에 유용합니다.