
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 memn0ps/illusion-rs
Rusty Hypervisor - Rust로 구현된 Windows UEFI 블루 필 Type-1 하이퍼바이저 (코드명: Illusion)
 panchocosil/verify-ghsa-c4j6-fc7j-m34r
GHSA-c4j6-fc7j-m34r / CVE-2026-44578 (Next.js WebSocket-upgrade SSRF)용 OOB 검증기
 anach-ai/cve-2026-41940
CVE-2026-41940 — Dr.Anach의 cPanel/WHM 인증 우회, `cpsrvd` Basic 인증 핸들러의 CRLF 인젝션 → 인증되지 않은 WHM API 접근 → 루트 권한 RCE. v11.40부터 모든 cPanel 버전이 영향을 받습니다.
 linnemanlabs/dirtyfrag-arm64
V4bel/dirtyfrag의 arm64/aarch64 포트 (CVE-2026-43284). ESP 전용 - arm64에서 flush_dcache_page로 인해 rxrpc 경로가 커널 oops를 발생시킵니다.
 gosecure/pyrdp
RDP 몬스터-인-더-미들(mitm) 및 Python용 라이브러리, 연결을 실시간 또는 사후에 감시할 수 있는 기능
 lopseg/cve-2026-33067
CVE-2026-33017을 탐지하기 위한 Nuclei 템플릿입니다. 이 취약점은 Langflow ≤ 1.8.2에서 인증 없이 원격 코드 실행이 가능한 취약점입니다. HTTP 응답 분석을 통해 취약한 빌드와 패치된 빌드를 구분하기 위해 비파괴적인 사전 점검을…
 sanupl/vehicle-service-management-system-multiple-cookie-stealing-leads-to-full-account-takeover
CVE-2021-46067 - Vehicle Service Management System 1.0에서 공격자가 쿠키를 탈취하여 전체 계정 탈취(Full Account Takeover)로 이어질 수 있습니다.
 murrez/cve-2026-41940
# CVE-2026-41940 개념 증명 익스플로잇 WHM/cPanel의 인증 우회 체인에 대한 개념 증명 익스플로잇입니다. 취약한 대상의 루트 비밀번호를 변경하는 멀티스레드 스캐너입니다. 승인된 테스트 전용입니다.
 murrez/asus-aicloud-rce
SETROOTCERTIFICATE (write /etc/cert.pem.1) + APPLYAPP (RC_SERVICE execution). 참고: CVE-2025-2492, CVE-2024-12912, CVE-2025-59366; runZero;…
 hakaioffsec/cve-2026-4802
CVE-2026-4802에 대한 개념 증명 익스플로잇으로, Cockpit의 시스템 로그 UI에 존재하는 명령 주입 취약점을 악용하여 임의 명령 실행 및 리버스 셸을 가능하게 합니다.
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 익스플로잇 인프라
 striga-ai/cve-2026-34486
Apache Tomcat Tribes 클러스터링의 EncryptInterceptor fail-open 우회로 Java 역직렬화를 통한 인증되지 않은 RCE가 발생합니다.
 kimd155/quickresponsec2
QR 코드를 사용하여 HTTP/S를 통해 간접적으로 명령을 실행하고 결과를 검색하는 은밀한 C2 프레임워크로, 은밀한 침투 테스트 및 레드 팀 운영을 위해 설계되었습니다.
 denuitt1/mhr-cfw
트래픽을 GAS(Google Apps Script)를 통해 라우팅하고 Cloudflare Workers로 전달하는 도메인 프론팅 릴레이입니다. DPI를 우회하도록 설계되었습니다.
 44pie/cpsniper
cPanelSniper STABLE - 1,000만 개 이상의 대상에 최적화된 CVE-2026-41940
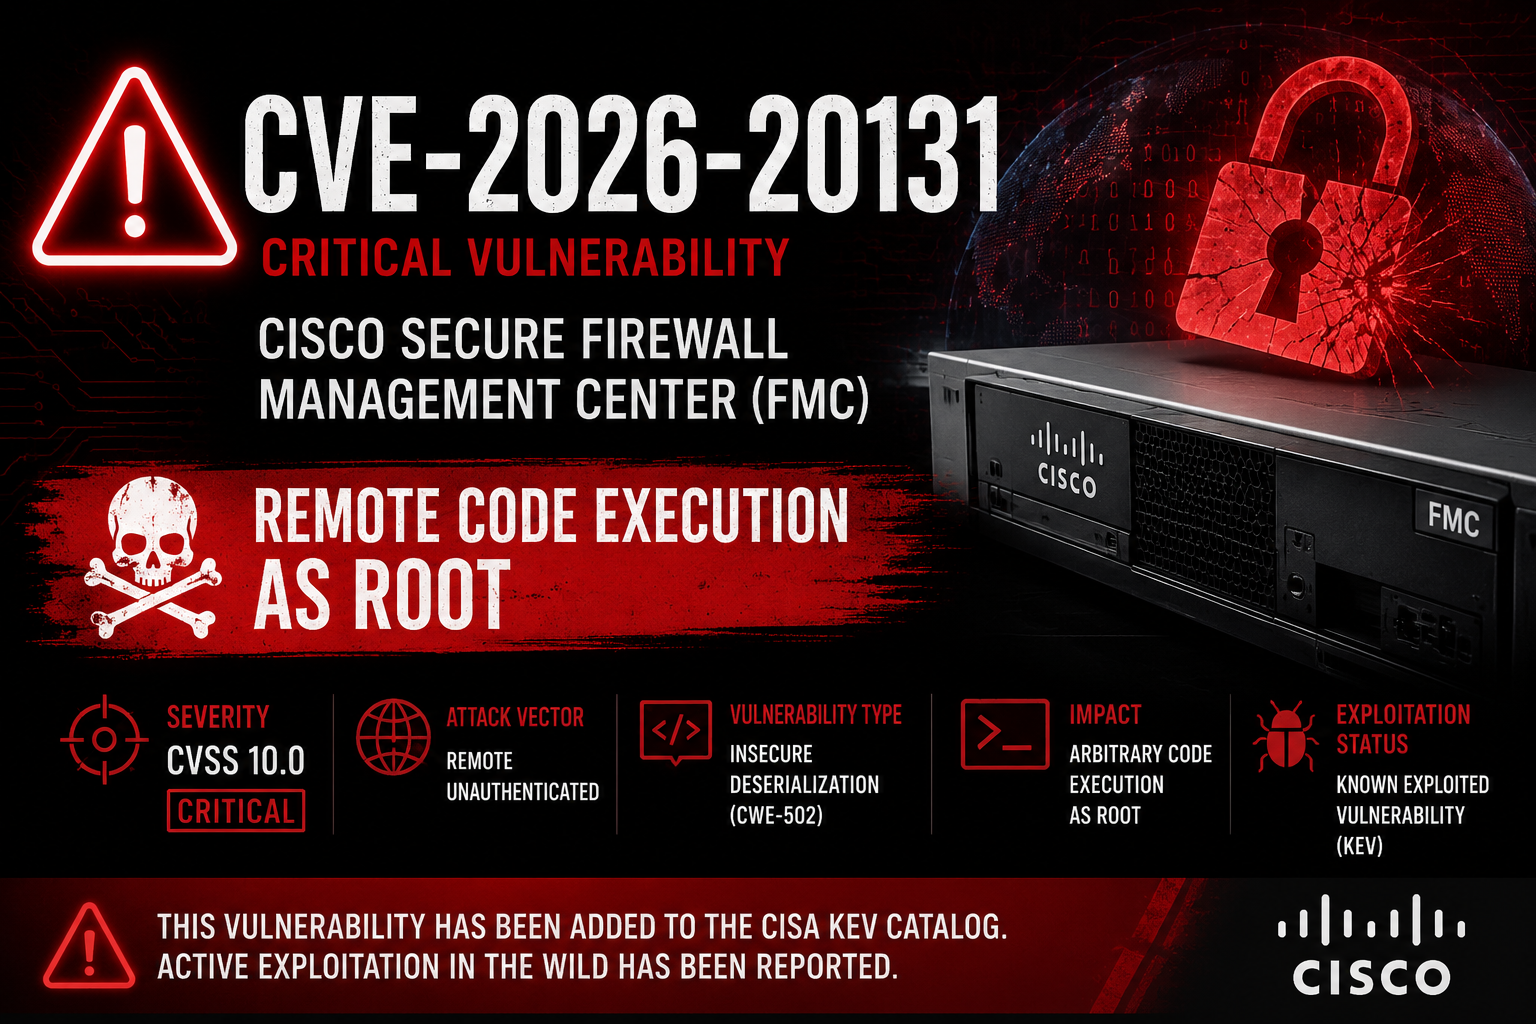 0xblackash/cve-2026-20131
CVE-2026-20131
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 bytewreck/dumpguard
최신 Windows 시스템에서 보호된 세션으로부터 자격 증명 자료를 추출하기 위한 개념 증명 도구.








