
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 sfewer-r7/cve-2026-0257
CVE-2026-0257 PAN-OS GlobalProtect 인증 우회를 악용하는 개념 증명 스크립트
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi 프로토콜 취약점 악용을 위한 테스트 도구로, 비콘 플러딩, 디어센티케이션, 패킷 퍼징, IDS 회피 기능을 포함합니다. 듀얼 카드 인젝션 및 2.4/5GHz를 지원합니다.
 funixone/exploit-cve-2026-8832
WordPress WPCode Lite v2.3.5 (CVE-2026-8832)를 위한 자동화된 RCE 익스플로잇으로, 8개의 내장 PHP 페이로드, XML-RPC 우회, 웹 기반 대화형 셸을 포함하여 승인된 침투 테스트에 사용됩니다.
 s_r_e_e_r_a_j/ipghost
IPGhost는 윤리적 해커를 위한 강력한 도구입니다. 이 도구는 IP 주소를 자동으로 변경하여 누군가가 온라인 활동을 추적하기 어렵게 만듭니다.
 ryan2929/cve-2026-31431
리눅스 커널 제로데이(CVE-2026-31431)에 대한 공용 익스플로잇으로, 2017년 이후 배포판에서 로컬 권한 상승을 통해 루트 권한을 얻을 수 있습니다. 즉시 실행 가능한 Python 모듈을 포함합니다.
 0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit
CVE-2025-54123에 대한 익스플로잇으로, Hoverfly의 미들웨어 API에서 발생하는 인증된 OS 명령 주입 취약점을 악용하며, 승인된 보안 테스트를 위한 확인 전용, 단일 명령, 대화형 셸 및 리버스 셸 기능을 제공합니다.
 mein-0/cve-2026-0828
CVE-2026-0828에 대한 개념 증명 익스플로잇으로, Safetica ProcessMonitorDriver.sys의 BYOVD 취약점으로 인해 권한이 없는 사용자가 PPL로 보호된 프로세스를 종료할 수 있으며, IOCTL 남용과 토큰 복제를 통해 로컬 권한…
 nmlz/cve-2023-35813_poc
CVE-2023-35813에 대한 개념 증명 익스플로잇으로, 조작된 XAML 요청을 통해 Sitecore XP/XM에서 원격 코드 실행 취약점을 악용합니다. ParseControl 역직렬화 공격을 시연합니다.
 gtfobins/gtfobins.github.io
GTFOBins는 잘못 구성된 시스템에서 로컬 보안 제한을 우회하는 데 사용할 수 있는 Unix 계열 실행 파일들의 엄선된 목록입니다.
 the-snek-initiative/snek_equinox
원래 Nightmare-Eclipse가 발견한 가상의 EDR Spoofer를 호스팅하는 저장소
 24520597-blip/cve-2026-999999
X-Trading Portal v1.4.2 대시보드 메타데이터 렌더링 엔진에 치명적인 서버사이드 템플릿 인젝션(SSTI) 취약점이 존재합니다. 이 결함은 내부 Smarty 템플릿 파서에 의해 처리되기 전에 username 및 widget_label 필드에서 사용자…
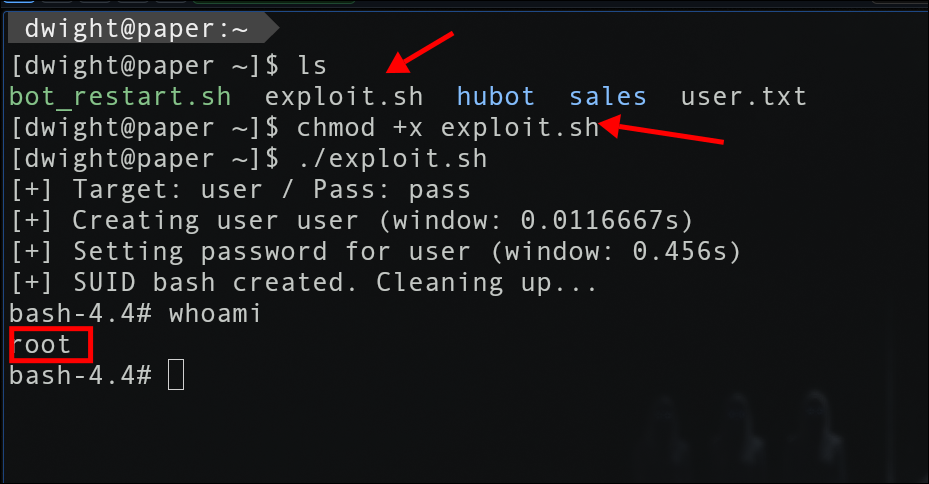 jeanback1/cve-2021-3560-exploit
CVE-2021-3560 — accounts-daemon D-Bus 경쟁 조건을 통한 Polkit 권한 상승 익스플로잇
 nxploited/cve-2026-20182
시스코 Catalyst SD-WAN 피어링 인증 우회
 nxploited/cve-2026-47668
DbGate 인증되지 않은 원격 코드 실행
 runt1me/cve-2025-50946
CVE-2025-50946 익스플로잇 스크립트
 nayakchinmohan/cve-2026-45401
CVE-2026–45401에 보고된 SSRF 문제에 대한 작동하는 익스플로잇
 tazmidev/cve-2026-36239
CVE-2026-36239 | PbootCMS ≤3.2.12의 인증된 RCE
 asbawy/graftraverse-cve-2021-43798
CVE-2021-43798 MiNi Exploitation Framework








