
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 delt-a/cve-2024-36401-poc
GeoServer(CVE-2024-36401)의 OGC 필터 XPath 주입을 통한 인증되지 않은 RCE 익스플로잇입니다. 자동 버전 탐지 및 피처 타입 프로빙과 함께 리버스 셸 및 블라인드 명령 실행을 지원합니다.
 regent8sh/panosexploitmultitool
익스플로잇 및 포스트-익스플로잇 멀티툴로, CVE-2024-0012 및 CVE-2024-9474 취약점의 영향을 받는 Palo Alto PAN-OS 시스템 대상
 outflanknl/presentations
Outflank 팀 구성원이 공개 행사에서 발표한 프레젠테이션 자료.
 chandermanipandey2022/yellow-key-check
YellowKey | BitLocker 우회 취약점 (CVE-2026-45585)
 trustedsec/social-engineer-toolkit
TrustedSec의 Social-Engineer Toolkit (SET) 저장소 - SET의 모든 새 버전이 여기에 배포됩니다.
 pwnonu/t3-technology-cpe-advisories
CVE-2026-35904 / CVE-2026-35905 / CVE-2026-35906 — T3 Technology CPE에서 인증 없는 RCE, 하드코딩된 루트 자격증명 및 Telnet 활성화
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 인증되지 않은 DoS PoC 익스플로잇
 dragon56yt/revshell
Windows 리버스 셸 임플란트의 진화를 단순한 개념 증명(v1.0)부터 150개 이상의 명령어를 갖춘 완전한 기능의 사후 침투 에이전트(v3.5)까지 보여주는 포괄적인 교육용 저장소입니다. C2 리스너, 상세한 기술 문서, 그리고 침해 대응 훈련을 위한 범용…
 nccgroup/async-pico-hub
Async PICO Hub는 Cobalt Strike를 사용자 정의 이벤트 모니터링 및 프로세스 내 비동기 BOF로 확장하기 위한 작업 진행 중인 프레임워크입니다.
 kasturixbm5/staged-dll-injection-smb-
Win32 API를 사용하여 C로 작성된 단계적 DLL 인젝션 개념 증명 — 레드팀 인증 연구(CRTO)를 위해 격리된 실험실 환경에서 개발됨.
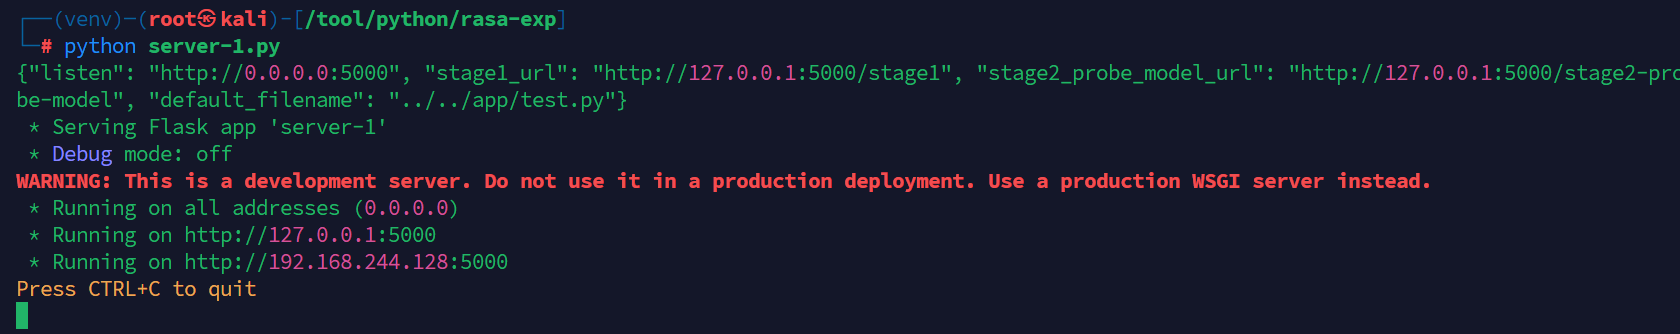 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 malwaretech/comodos
Comodo Internet Security 방화벽의 원격 서비스 거부(DoS) 제로데이 취약점
 4n4s4zi/copyfail-alpine
Alpine Linux에서 작동하는 copyfail LPE(CVE-2026-31431)의 더 이식성 높은 PoC
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
CVE-2026-23744를 대상으로 하는 Python 익스플로잇으로, MCPJam Inspector <= 1.4.2의 /api/mcp/connect 엔드포인트로 조작된 POST 요청을 전송하여 원격 코드 실행을 달성합니다.
 iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Xiaomi Mi Router 4A Gigabit Edition(펌웨어 3.0.24)에서 Host Header Injection을 통한 인증되지 않은 SSRF — CVE-2026-26898
 mindflarex/cve-2025-61882-poc
CVE-2025-61882를 위한 익스플로잇으로, Oracle E-Business Suite의 중요한 사전 인증 원격 코드 실행(RCE) 취약점입니다. SSRF, CRLF 인젝션, HTTP 스머글링, XSLT 인젝션을 결합하여 인증 없이 원격 코드 실행을 가능하게…
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS는 GlobalProtect 포털과 게이트웨이의 결함으로 인한 인증 우회 취약점을 포함하고 있어, 공격자가 승인되지 않은 VPN 연결을 설정할 수 있습니다. 이 취약점을 악용하려면 포털 또는 게이트웨이에 대한 네트워크…
 lorenzocamilli/cve-2026-45332-poc
CVE-2026-45332에 대한 개념 증명 익스플로잇으로, Automad CMS의 취약한 접근 제어를 이용해 인증 없이 관리자 bcrypt 해시와 TOTP 비밀을 덤프할 수 있습니다.








