
 #1

 pierreadams/cve-2026-39023
RCE RESPONSIVE filemanager v.9.14.0
 pierreadams/cve-2020-10567
RCE 반응형 filemanager v.9.14.0
 masterking32/masterhttprelayvpn
도메인 프론팅 HTTP/SOCKS5 프록시 터널링 트래픽을 Google Apps Script를 통해 MITM TLS 가로채기, HTTP/1-2 멀티플렉싱 및 DPI 회피와 함께 전송합니다.
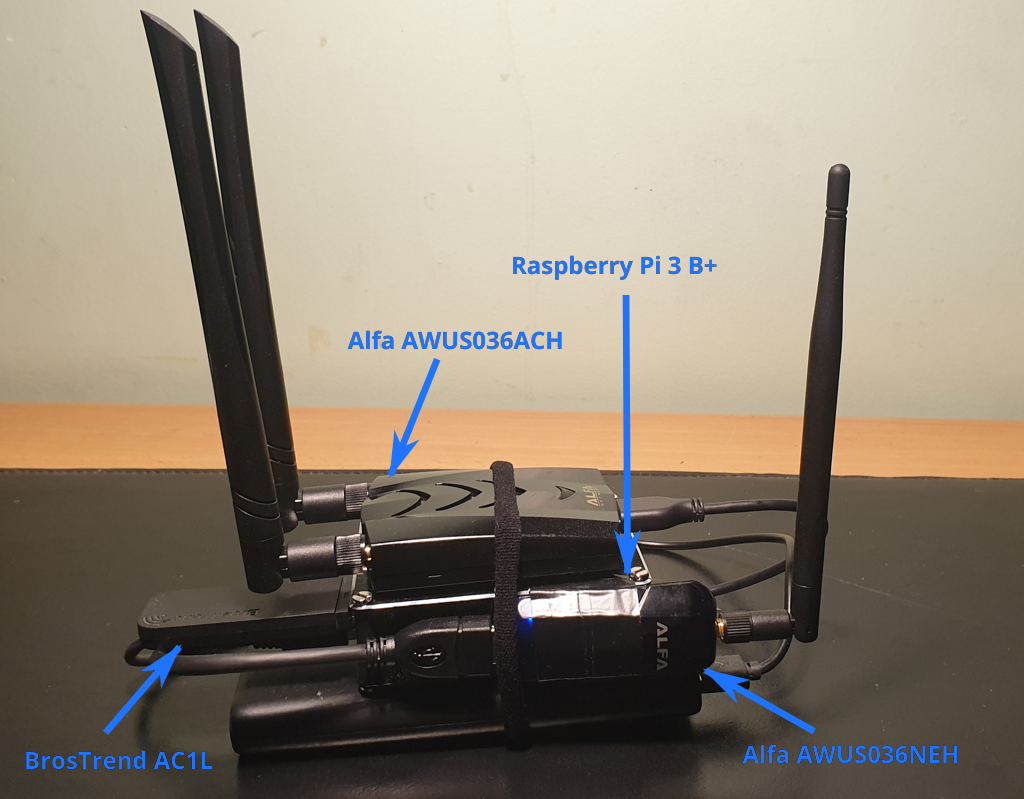 koutto/pi-pwnbox-rogueap
자체 제작 Pwnbox :rocket: / Rogue AP :satellite: — Raspberry Pi 기반 WiFi 해킹 치트시트 + 마인드맵 :bulb:
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2 프로필을 위한 Python 인터프리터입니다. 이를 프로그래밍 방식으로 구문 분석, 빌드 및 수정할 수 있습니다.
 riccardocataldi/access-point
악성 개방 Wi-Fi AP로, hostapd, dnsmasq, iptables NAT를 이용한 제어된 트래픽 캡처 도구입니다. 실시간 클라이언트 모니터링, DNS/DHCP 로깅, Wireshark 기반 트래픽 분석을 가능하게 합니다.
 yuvrajshad/freepbx-cve-2025-57819
FreePBX에서 인증되지 않은 SQL 삽입을 통한 원격 코드 실행 — CVE-2025-57819
 chuzoux/cve-2025-32433-exploit-edited
원본 버전 기반: https://github.com/vulhub/vulhub/blob/master/erlang/CVE-2025-32433/exploit.py Windows 호환성을 위해 유니코드 체크 표시를 ASCII 문자로 교체
 jf-gondim/mcp-pwn
CVE-2026-23744에 대한 PoC 익스플로잇 — MCPJam Inspector에서 인증 없이 실행 가능한 RCE, /api/mcp/connect에서 검증되지 않은 serverConfig 명령어 주입을 통해, 자격 증명 없이 프로세스 소유자 권한으로 리버스 셸을…
 bootstrapbool/xerteonlinetoolkits-rce
인증되지 않은 Xerte Online Toolkits 익스플로잇. 유효한 사용자 이름을 알고 있어야 합니다.
 0xblackash/cve-2020-17103
CVE-2020-17103
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE 익스플로잇 SSH 원격 코드 실행 취약점 익스플로잇
 blacksnufkin/maverick
Crystal Palace PIC 링커와 PICO 모듈 시스템을 사용하는 Adaptix C2 에이전트
 jeanback1/cve-2025-57819-exploit
FreePBX 인증 전 SQLi에서 RCE로 (CVE-2025-57819) — 올인원 익스플로잇
 0xehab/freepbx-cve-2025-57819-rce
인증되지 않은 SQL 인젝션 및 임의 파일 업로드 익스플로잇 체인으로, FreePBX 16에서 관리자 계정 생성과 웹셸 배포를 통해 원격 코드 실행을 달성합니다.
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 취약점 분석 및 PoC 랩 환경
 nodiuus/nocturne
x86-64 PE용 bin2bin 코드 가상화 도구









