
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 rahulreddykarne/cve-2026-43637-cornac
Cornac에서 _extract_archive를 통한 경로 탐색 (Tar Slip) (CVE-2026-43637)
 blue0x1/rosemary
Rosemary: QUIC 기반 크로스 플랫폼 커널 수준 피벗팅. TUN/TAP 불필요. proxychains 불필요. 프록시 설정 불필요.
 skoveit/cve-2026-32941
CVE-2026-32941 PoC - Sliver 원격 OOM
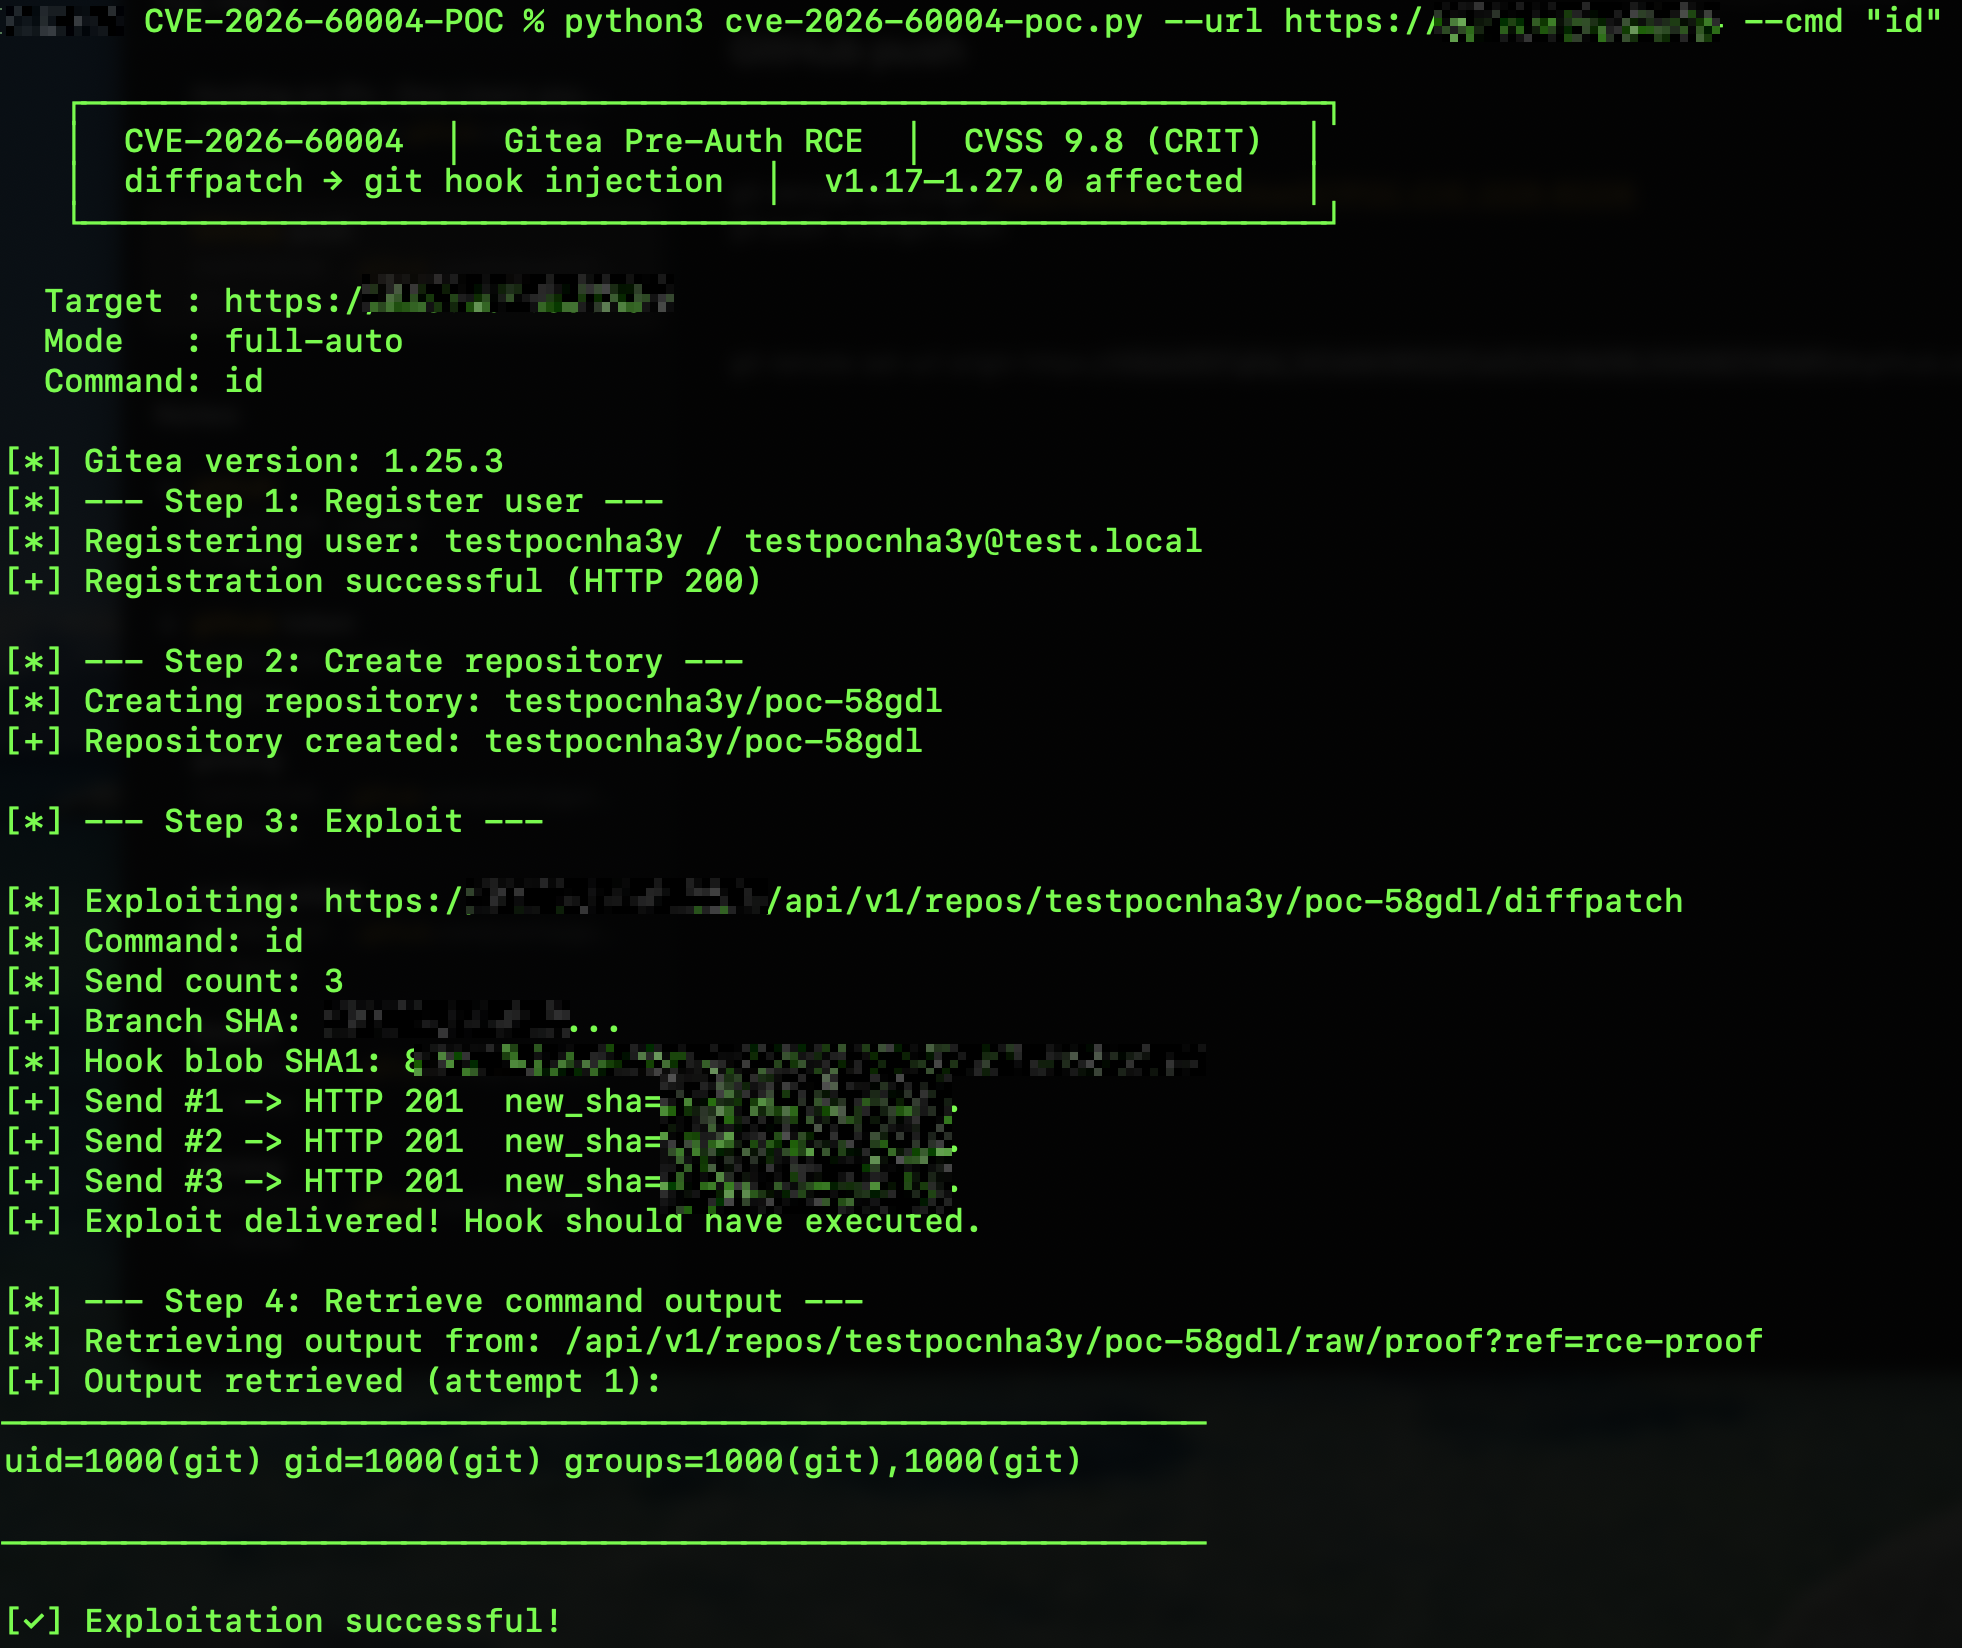 imbas007/cve-2026-60004-poc
CVE-2026-60004 사전 인증 RCE 익스플로잇 — Gitea <= 1.27.0 diffpatch git 훅 주입 (CVSS 9.8)
 safebreach-labs/forgottenbutnotgone
Samba의 인증되지 않은 RCE 2건(CVE-2026-4408 및 CVE-2026-4480)과 TelnetD의 로컬 권한 상승(CVE-2026-28372)을 위한 개념 증명 스크립트
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
CVE-2026-9997용 악성 DHCP 서버: VPN 클라이언트에 Option 121 정적 경로를 주입하여 분할 터널링을 우회하고 민감한 트래픽을 유출합니다.
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
SSRF 취약점이 있는 웹 앱을 통해 DNS 리바인딩을 이용해 클라우드 메타데이터에 접근하고 IAM 자격 증명을 탈취하는 CVE-2026-3333용 Python 익스플로잇.
 0xdea/blindsight
기본 대응 조치를 우회하여 LSASS 메모리를 덤프하는 레드 팀 도구
 nxploited/cve-2026-13714
Realtyna Organic IDX 플러그인 + WPL Real Estate < 5.3.0 - 인증되지 않은 임의 파일 업로드를 통한 원격 코드 실행
 nmantani/archiver-motw-support-comparison
Windows 아카이버의 Mark of the Web(MOTW) 전파 지원을 비교하여, 팀이 어떤 도구가 MOTW를 보존하는지 평가하고 매크로 기반 악성코드 전달을 완화할 수 있도록 지원합니다.
 bridgeralderson/cve-2026-58424
Gitea 오픈소스 Git 서버의 승인 게이트 로직에 존재하는 결함으로 인해 퍼머넌트 포크에서 시작된 풀 리퀘스트가 저장소에 설정된 승인 게이트를 충족하지 않아도 병합될 수 있습니다.
 scratchappy/cve-2025-68937
CVE-2025-68937 — Gitea/Forgejo 템플릿 심볼릭 링크 RCE에 대한 자동화된 PoC 익스플로잇. 인증된 모든 사용자가 git 서비스 사용자로 셸을 얻을 수 있습니다.
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
고급 CVE-2023-44487 HTTP/2 Rapid Reset 취약점 악용 프레임워크. 다중 연결 동시 공격, 적응형 속도 제어, 무작위 헤더를 사용한 스텔스 모드, 실시간 메트릭 및 위험 평가 보고 기능을 갖추고 있습니다. 승인된 침투 테스트 전용입니다.…
 gmh5225/cheat-engine-undetectable
Academic Research Edition - T1: 사용자 모드 회피(난독화 + 시스템 콜 게이트웨이), T2: BYOVD 커널 브리지, T3: DMA 하드웨어(향후 작업).
 tamatahyt/cve-2026-53576
Kestra 인증되지 않은 RCE 익스플로잇 (CVE-2026-53576)
 lazytitan33/cve-2026-67599_clearos_rce
인증된 블라인드 OS 명령 주입 취약점 (ClearOS)
 s-vx/cve-2026-47668
DBGate의 /runners/start 엔드포인트를 통한 인증되지 않은 원격 코드 실행을 위한 PoC 익스플로잇으로, 블라인드 RCE 모드와 컨테이너 기반 테스트 스크립트를 포함합니다.








