#1

 hazcod/ransomwhere
랜섬웨어 대응 전략을 테스트해 볼 수 있는 PoC 랜섬웨어 샘플.
 mada0l/cve-2026-39987-poc
CVE-2026-39987(Marimo Pre-Auth RCE)용 PoC(Proof of Concept) WebSocket 클라이언트로, 승인된 보안 테스트를 위해 제작되었습니다.
 doctoreww/evilfonttool
레드 팀 활동, 보안 연구, 그리고 기타 모든 용도를 위한 폰트 기반 기만 도구입니다.
 masasron/copyescape-cve-2026-17106
CopyEscape: docker cp로 Docker 호스트 장악하기 블로그 게시물의 PoC 저장소
 cyb3rwitch3r/cve-2026-26119
WAC RCE - CVE-2026-26119 Windows Admin Center 인증된 RCE (WinREST/PowerShell invokeCommand 경유)
 jvbotelho/ghosthound
GhostHound는 BloodHound OpenGraph 확장 프로그램으로, Active Directory tombstone 재활성화를 일급 공격 경로로 표면화합니다. SHOW_DELETED를 통해 삭제된 개체를 열거하고, 이를 복원할 수 있는 대상을 매핑하며,…
 jiahong-guan/log4j-shell-poc
CVE-2021-44228 취약점에 대한 개념 증명(Proof-of-Concept)입니다.
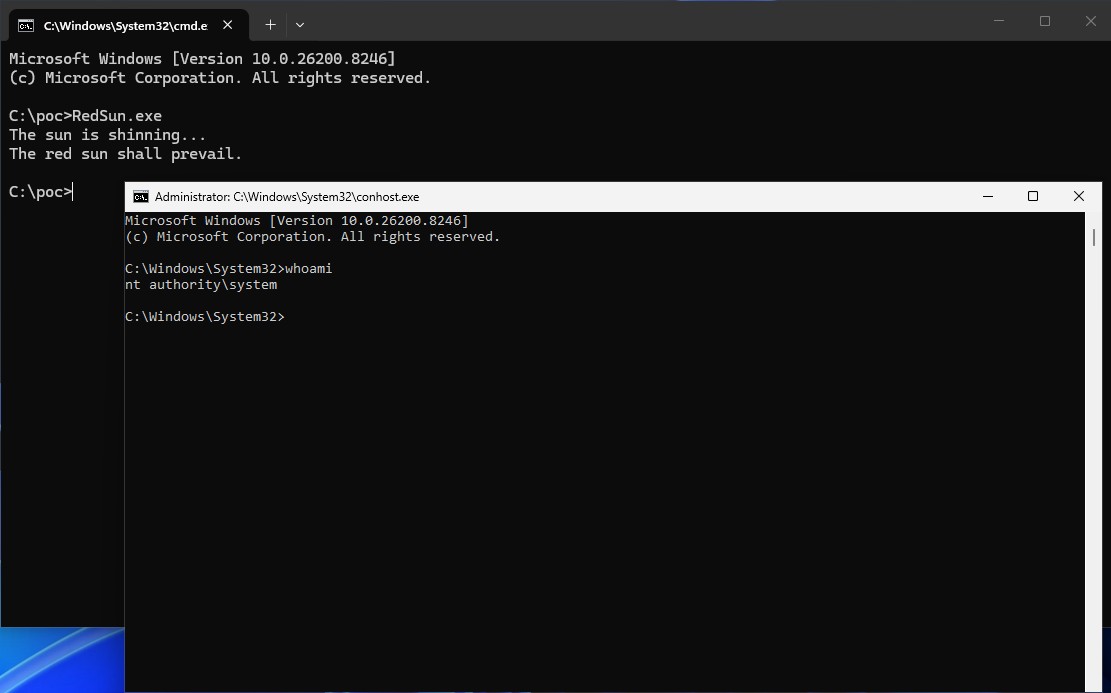 s4m98/redsun-
Windwos 제로데이 로컬 권한 상승 익스플로잇 (CVE-2026-41091)
 infamoussyn/rogue
확장 가능한 도구 키트로, 침투 테스터 및 레드 팀 활동 중 액세스 포인트를 쉽게 배포할 수 있는 플랫폼을 제공합니다.
 patrickt2017/cve-2026-19193-poc
CVE-2026-19193 개념 증명
 iapetus12/cohort-htb
HTB Cohort - SSRF, Marimo 사전 인증 RCE (CVE-2026-39987) 및 PackageKit 권한 상승 (CVE-2026-41651)
 mohwahyudi/poc-cve-2026-64638-
DOM 클로버링, REST JSONP/SOME 및 플러그인 업로드를 통한 WordPress 사전 인증 XSS에서 RCE로 이어지는 PoC 익스플로잇 체인으로, Docker 랩 검증과 인터랙티브 셸을 포함합니다.
 jendmaoul/xss2shell-cve-2026-64638
CVE-2026-64638 — WordPress 인증 전 반사형 XSS → DOM Clobbering을 통한 RCE + 애플리케이션 비밀번호 탈취 + REST API 플러그인 활성화. 이중 모드 PoC (XSS 체인 및 직접 모드).
 hackspeak/cve-2026-64561
Zapscape (CVE-2026-64561) KVM/x86 shadow MMU UAF 게스트-투-호스트 탈출 PoC 미러 — V4bel/@v4bel, MIT; 승인된 보안 테스트용
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 ezramansor/cve-2025-32432-poc
CraftCMS의 원격 코드 실행(RCE) 취약점(CVE-2025-32432)에 대한 Go로 작성된 간단한 PoC입니다.
 ridhinva/ghe-push-option-rce-scanner
스캐너: CVE-2026-3854 GitHub Enterprise Server Push Option Injection을 통한 사전 인증 RCE — Python 체커 (CISA KEV)