
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 microsoft/cyberbattlesim
자동화된 에이전트의 상호작용을 추상적인 시뮬레이션 네트워크 환경에서 연구하기 위한 실험 및 연구 플랫폼입니다.
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext 권한 부여 우회(CVE-2026-4692)에 대한 개념 증명 익스플로잇으로, 위조된 IPC 메시지를 통해 InRDMPane을 설정하고 권한 있는 UI 터치 이벤트 주입을 활성화하는 방법을 시연합니다.
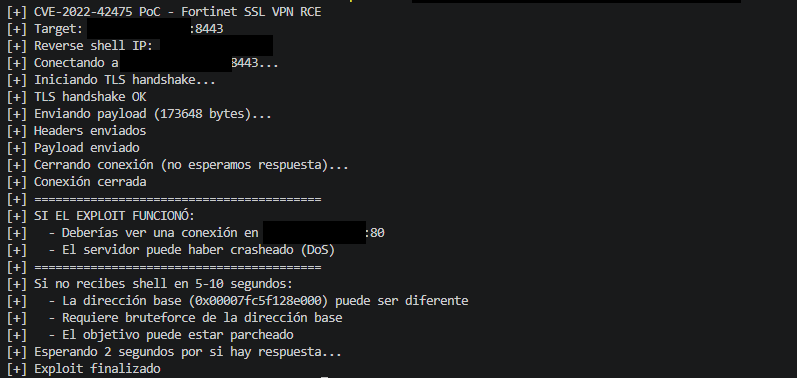 ull0a/cve-2022-42475-poc
개념 증명(PoC)으로, 특정 버전의 FortiOS에서 SSL-VPN 서비스에 영향을 주는 치명적인 힙 기반 버퍼 오버플로 취약점인 CVE-2022-42475에 대한 연구 및 통제된 실험실 검증용입니다.
 slagzz/cve-2026-16348
TP-Link Archer BE800 V1 — VPN 키 주입 RCE

 toxy4ny/rinhit
정찰 및 레드팀 운영을 위해 macOS 및 iOS 아티팩트를 수집하여 네트워크 활동, 기기 간 신원, 물리적 위치 상관관계의 타임라인을 구축합니다.
 xal6/cve-2026-64638-banner-poc
WordPress 로그인의 반사형 HTML 인젝션(CVE-2026-64638)을 악용하여 사용자 정의 배너를 표시하는 자체 제출 HTML 트리거 페이지를 생성하며, 승인된 보안 테스트용입니다.
 sebaspv27/explotacion-rce-pentesting-bluekeep-cve-2019-0708-
Nmap과 Metasploit을 사용한 RDP의 BlueKeep(CVE-2019-0708) 악용에 대한 실용적인 시연 및 기술 일지로, 가상 환경에서 발생한 오류 해결 과정을 문서화합니다.
 almondoffsec/passthecert
Schannel을 통해 인증서로 LDAP/S 서버에 인증하는 개념 증명(PoC) 도구
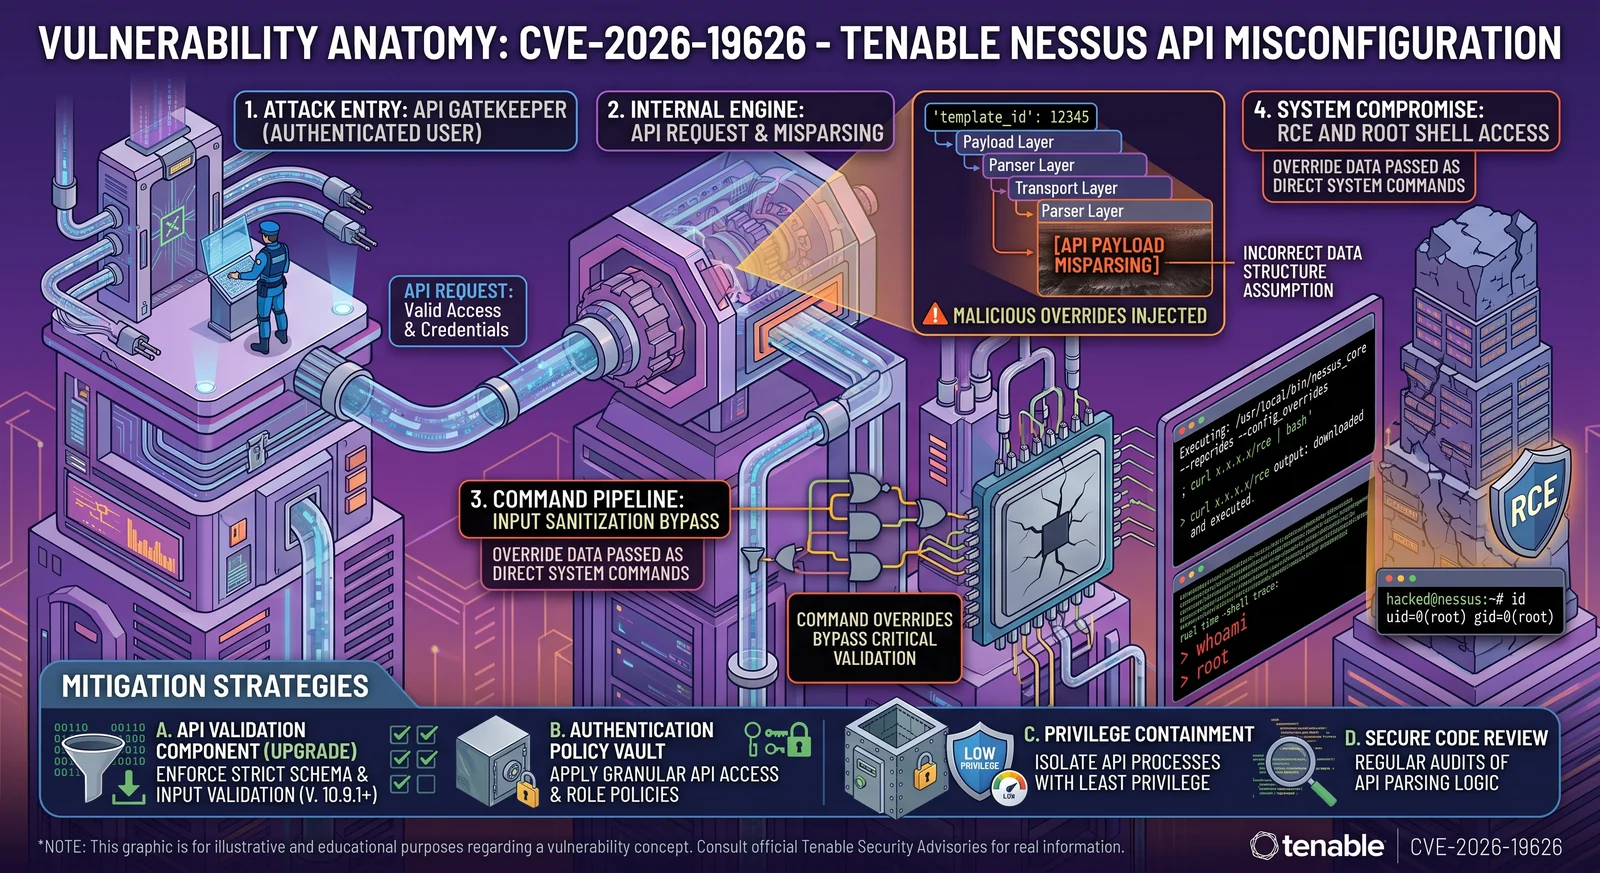 h00die/poc-cve-2026-19626
CVE-2026-19626에 대한 개념 증명(PoC) 익스플로잇으로, SecurityCenter 보고서 생성 기능의 인증된 원격 코드 실행(RCE) 취약점을 다룹니다. 그룹 이름 삽입과 PHP eval을 통한 비관리자(non-admin) 공격 체인을 시연합니다.

 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
 mr-destroyer/cve-2025-55182
CVE-2025-55182용 익스플로잇으로, Next.js React Server Components의 프로토타입 오염을 통해 원격 코드 실행(RCE)을 가능하게 하며, 명령 실행 및 리버스 셸 기능을 포함합니다.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
 mattijsmoens/intentshield
AI 에이전트를 위한 실행 전 의도 검증. AI가 말하는 것이 아니라 앞으로 수행할 작업을 감사합니다. 의존성 제로, 결정론적, 해시 봉인.
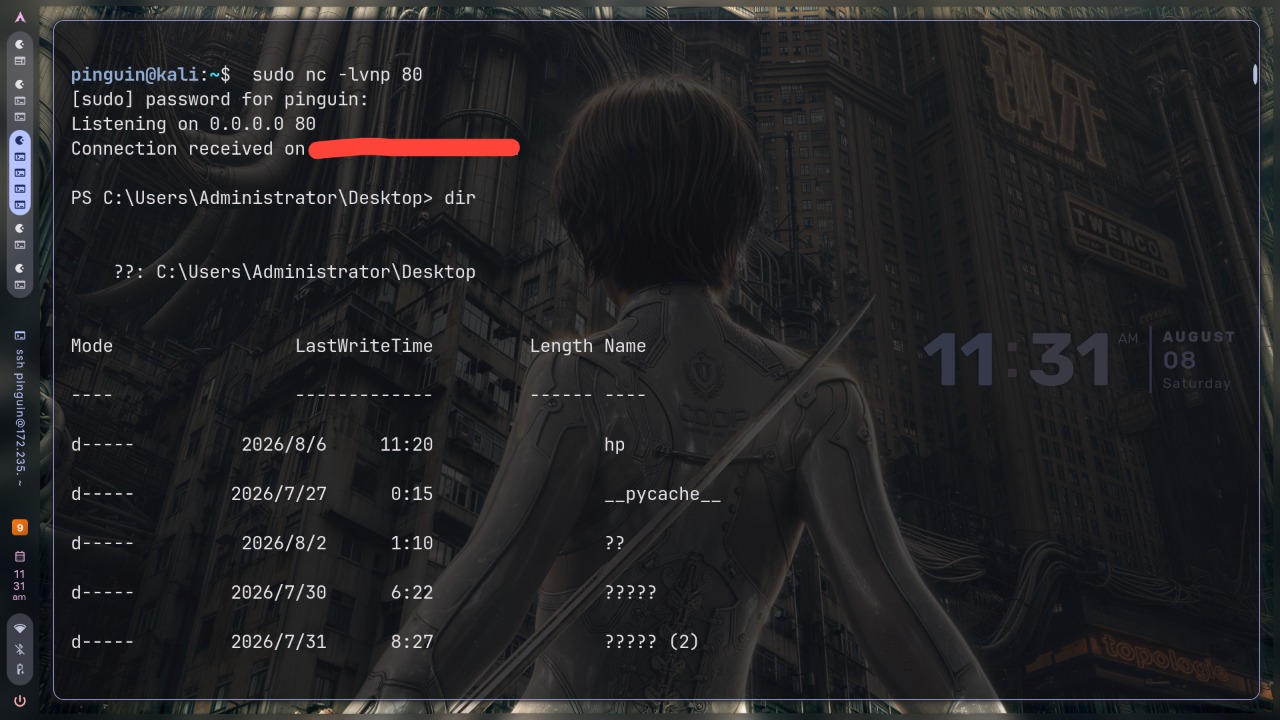 sandimfz/cve-2024-23692
패치되지 않은 Rejetto HFS를 대상으로 CVE-2024-23692 악용을 자동화하며, 인메모리 PowerShell 리버스 셸, HTTP 페이로드 스테이징, AV/EDR 디스크 쓰기 우회를 통해 공인된 레드팀 작전을 지원합니다.
 wattocyber/offensive-one-liners
권한이 부여된 테스트 및 CTF를 위한 110개의 공격 보안 원라이너로, 카테고리와 킬 체인 단계별로 분류되어 있습니다.
 wattocyber/gradient-untangler
오픈 가중치 LLM을 위한 로컬 화이트박스 그래디언트 공격: 레드팀을 위한 GCG/PEZ 접미사 탐색, 레이어 중요도, 가중치 스냅샷 및 rank-1 접미사-델타 피팅.
 wattocyber/lm-fingerprint
토크나이저 및 동작 신호로 OpenAI 호환 LLM의 지문을 식별합니다.








