
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 gregdurys/specterops-k8s-red-teamers-libvirt-patch
비공식 libvirt 패치: 무료 SpecterOps Kubernetes for Red Teamers 랩용
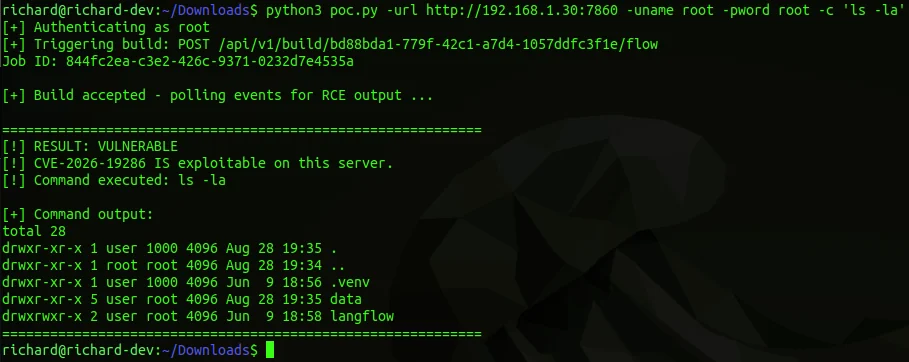 rmhowe425/poc-cve-2026-19286
CVE-2026-19286에 대한 개념 증명 익스플로잇으로, Langflow에서 조작된 HTTP 요청을 통해 인증된 원격 명령 실행을 가능하게 합니다.
 1r0bit/taskhound
원격 시스템에서 권한 있는 예약 작업(Scheduled Tasks)을 열거하는 도구
 bushidouk/ransomware-tool-matrix
각 랜섬웨어 갱단이 사용하는 모든 도구를 포함하는 리소스
 thehackersbrain/certificate-of-compromise
Active Directory 인증서 서비스를 대상으로 한 공격 작전에 관한 SoK/백서

 rawfilejson/awesome-osint-arsenal
OSINT & 정찰 툴킷 // 100개 이상의 도구, 원클릭 설치, SOCMINT, GEOINT, 네트워크 정찰, 다크 웹, 포렌식 등.
 ilokaas/cve-2026-24061-payload
CVE-2026-24061에 대한 PoC 익스플로잇 - GNU InetUtils telnetd 인자 주입 인증 우회
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
CVE-2026-76060에 대한 개념 증명 익스플로잇으로, ZoneMinder의 이벤트 내보내기에서 발생하는 OS 명령 주입 취약점이며, 조작된 모니터 이름을 통한 RCE(원격 코드 실행)를 시연합니다.
 siebrum/cve-2026-23751-poc
CVE-2026-23751(Tungsten Automation - Kofax Capture의 .NET HTTP Remoting을 통한 인증되지 않은 파일 읽기/쓰기, 원격 코드 실행 및 SMB 강제 연결)을 익스플로잇하도록 RemotingClient를 패치했습니다.
 synacktiv/grouppolicybackdoor
그룹 정책 개체 조작 및 악용 프레임워크
 ahseven/cve-2026-33017-poc-reverse-shell
CVE-2026-33017에 대한 익스플로잇으로, Langflow의 인증되지 않은 RCE를 통해 악성 CustomComponent 페이로드로 리버스 셸을 활성화합니다.
 uwugreed/cve-2025-55182-poc
해커스 더 박스(Hack the Box)에서 오셨을 거라 생각합니다. 그렇다면, 네, 이건 실제로 작동합니다.
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python 프레임워크로, MCP 브리지를 통해 9Router에서 인증 없는 RCE를 유발하는 CVE-2026-46339를 악용하며, 탐지 회피를 위해 시간적 샤딩과 분산 기법을 사용합니다.
 k4pxd/cve-2022-46169
Cacti 1.2.22 인증되지 않은 명령 주입
 sahmsec/cve-2026-32475
CVE-2026-32475에 대한 개념 증명 익스플로잇으로, Elementor Pro의 인증되지 않은 임의 파일 업로드 취약점을 통해 원격 코드 실행으로 이어집니다. 자동화된 탐지, 업로드, 명령 실행 및 정리 기능을 포함합니다.
 mvelazc0/badzure
BadZure는 의도적으로 잘못 구성된 Entra ID 테넌트와 Azure 구독의 배포를 자동화하며, 다양한 엔티티와 구성 가능하고 탐색 가능한 공격 경로로 채웁니다.
 kypvas/ad_attack_architecture
Active Directory 공격 아키텍처 맵 종합 모의해킹 레퍼런스 — 정찰부터 도메인 장악까지








