
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 atomiczsec/adrenaline
C2-agnostic BOF collection, 공격 체인 단계별로 분류됨. 작고 모듈화되어 빠른 실행과 자동화를 가능하게 설계됨.
 x1nons/claude-xml-injection
기술 공개: Claude Sonnet 4.6의 XML 태그 주입을 통한 자격 증명 위조. 2026년 6월 14일 보고, 2026년 6월 20일 패치됨.
 cobbbex/cve-2025-20333
CVE-2025-20333(Cisco ASA/FTD WebVPN의 치명적인 스택 버퍼 오버플로)을 위한 완전한 연구 및 익스플로잇 툴킷입니다. 상세한 바이너리 분석, Python 및 bash 기반 PoC 익스플로잇, 그리고 익스플로잇 가이드를 포함합니다.
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 ricardojoserf/samdump
SAM 및 SYSTEM 하이브를 VSS(볼륨 섀도 복사본) API를 사용하여 추출합니다. 외부 유출 및 XOR 난독화 옵션을 포함합니다. C#, C++, Crystal, Python, Rust, Golang, Nim 및 Deno(Javascript)로 작성되었습니다.
 ricardojoserf/autoptt
자동화된 Pass-the-Ticket(PtT) 공격. 이 공격에 대한 Rubeus 및 Mimikatz의 독립형 대안. C#, C++, Crystal, Python, Rust, Golang, Nim 및 Deno(JavaScript)로 작성됨.
 ricardojoserf/adduser-samr
Windows에서 SAMR API를 사용하여 로컬 관리자를 생성합니다. C#, Crystal, Python, Rust, Golang, Nim 및 Deno(Javascript)로 구현되었습니다.
 r0x19/cve-2026-82222
GiveWP <= 4.16.7.1 인증되지 않은 PHP 객체 주입 → RCE
 mukul975/anthropic-cybersecurity-skills
AI 에이전트를 위한 817개의 구조화된 사이버보안 스킬 · 6개 프레임워크에 매핑: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF 및 MITRE F3 (사기 방지) · agentskills.io 표준 ·…
 robertmotr/zirconium
Plutonium BO2 좀비용 DLL 주입 가능한 내부 게임 치트
 p0dalirius/sharehound
네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구
 synacktiv/kcmdump
SSSD의 KCM 데이터베이스에서 Kerberos 티켓을 덤프합니다.
 ethicalgrey/phpbb-cve-2026-48611
# CVE-2026-48611 자동화 PoC — phpBB OAuth login_link 인증 우회
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed 익스플로잇 도구 - CVE-2025-5777 및 CVE-2026-8452. Citrix NetScaler ADC 및 Gateway에서 인증되지 않은 원격 메모리 읽기. 관리자 세션 토큰 탈취, nsroot 해시 추출, 비밀번호 덤프, MFA…
 udinchan/cve-2026-82222-poc
CVE-2026-82222에 대한 개념 증명 익스플로잇으로, GiveWP WordPress 플러그인 버전 4.16.7.1까지에서 인증 없이 원격 코드 실행으로 이어지는 PHP 객체 주입 취약점입니다.
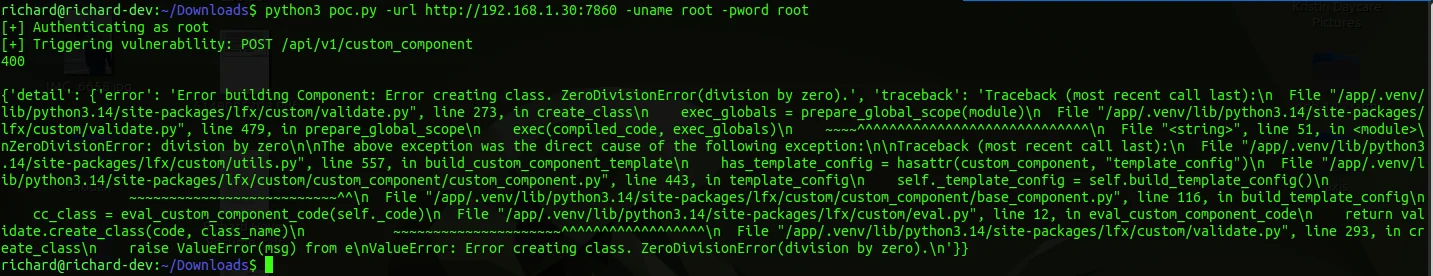 rmhowe425/poc-cve-2026-18729
# CVE-2026-18729 Langflow PoC 익스플로잇 Langflow의 CVE-2026-18729에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통한 원격 코드 실행을 시연합니다. 사용 방법과 코드 실행 증거를 포함합니다.
 joaovicdev/exploit-cve-2026-9198
CVE-2026-9198에 대한 개념 증명 익스플로잇으로, IBM Langflow OSS의 인증되지 않은 RCE이며, auto_login 및 validate/code 엔드포인트를 연쇄적으로 사용합니다. 승인된 테스트 및 교육을 위한 취약한 Docker 랩을 포함합니다.
 sahmsec/cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WPvivid Backup & Migration의 인증되지 않은 임의 파일 업로드 취약점으로 인해 원격 코드 실행이 발생합니다. 독립형 Python 스크립트, WAF 우회 기법, 그리고 권한 부여를 위한…








