
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 oritera/cairn
LLM 기반 상태 공간 탐색 엔진으로, 자율 침투 테스트, CTF 문제 해결, 취약점 연구에 사용됩니다. 블랙보드 아키텍처와 에이전트 워커를 사용하여 출발점에서 목표까지 알려지지 않은 경로를 탐색합니다.
 lyn4r/cve-2026-71981
CVE-2026-71981에 대한 개념 증명 익스플로잇으로, Cypht의 안전하지 않은 역직렬화 RCE입니다. 로그아웃 응답을 통해 명령을 실행하고 출력을 출력합니다. 페이로드 생성에는 phpggc가 필요합니다.
 hkenzokimura/cve-2025-31324
CVE-2025-31324에 대한 개념 증명 익스플로잇으로, SAP NetWeaver Visual Composer의 인증되지 않은 파일 업로드 취약점이며, 탐지 가이드, MITRE 매핑 및 수정 단계를 포함합니다.
 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.

 mike01/pypacker
:package: Python을 위한 가장 빠르고 간단한 패킷 조작 라이브러리
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials 흐름을 통한 인증되지 않은 Keycloak 계정 탈취.
 atiilla/cve-2026-27876
Grafana SQL 표현식 임의 파일 쓰기를 통한 RCE
 galisko/cve-2025-24799
인증되지 않은 SQL 인젝션 익스플로잇으로, GLPI 10.0.18 이전 버전을 대상으로 하며, /index.php/ajax/ 엔드포인트를 통해 데이터베이스 열거, 자격 증명 추출, API 토큰 탈취를 가능하게 합니다.
 0xlyvio/cve-2020-10770-keycloak-exploit-poc
Keycloak 블라인드 SSRF 취약점(CVE-2020-10770)을 Docker 설정, 리스너 구성, 완화 조언과 함께 재현하는 단계별 가이드.
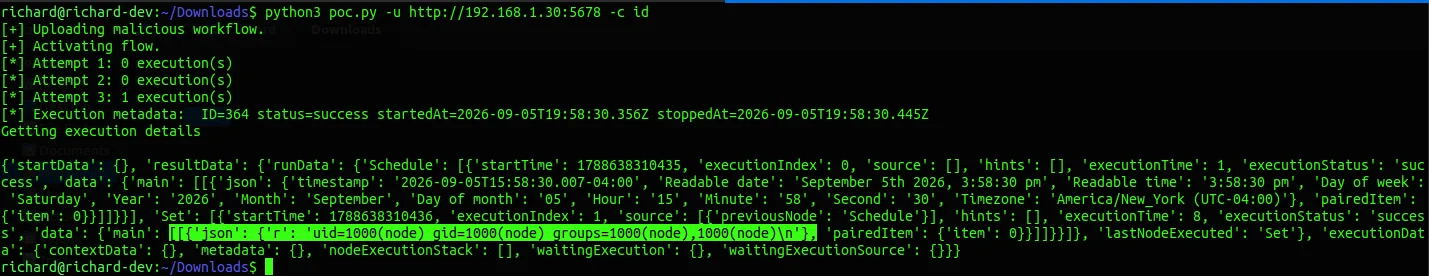 rmhowe425/poc-cve-2025-68613
CVE-2025-68613에 대한 개념 증명 익스플로잇으로, N8N의 인증된 원격 코드 실행 취약점입니다. 간단한 Python 스크립트를 통해 취약한 N8N 인스턴스에서 임의의 bash 명령을 실행합니다.
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 skraft9/cve-2024-12356
비파괴적 탐지기로, BeyondTrust Remote Support 및 PRA의 인증되지 않은 RCE를 탐지하며, 인자 주입과 PostgreSQL 이스케이프 우회를 연결하여 시간 기반 차등 분석을 통해 악용 가능성을 검증합니다.
 0xgh057r3c0n/cve-2026-41940
cPanel & WHM - 세션 파일 CRLF 주입을 통한 인증 우회
 ghostpels/cve-2026-75865
인증되지 않은 임의 파일 업로드 -> WPLP Cookie Consent(gdpr-cookie-consent) <= 4.4.1에서의 RCE - 기술 분석 및 PoC
 burakacar6/cve-2023-42793-teamcity-unauthenticated-rce
JetBrains TeamCity 인증 우회 및 RCE(CVE-2023-42793)를 위한 PoC 및 자동화된 버전 탐지/익스플로잇 도구입니다.
 rmhowe425/poc-cve-2026-7873
CVE-2026-7873(Langflow)에 대한 개념 증명 익스플로잇으로, 제작된 Bash 명령어를 통해 인증된 원격 코드 실행을 허용합니다.
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 rmhowe425/poc-cve-2026-10134
CVE-2026-10134에 대한 개념 증명 익스플로잇으로, Langflow에서 조작된 요청을 통해 인증된 원격 명령 실행을 가능하게 합니다.








