
 #1

 garatc/bitunlocker
CVE-2025-48804용 다운그레이드 공격
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP 기반 리눅스 커널 LPE 테스터
 teovmp/cve-2026-33439
OpenAM <=16.0.5에 대한 사전 인증 RCE 익스플로잇으로, jato.clientSession 매개변수의 Java 역직렬화를 이용하며 comparator gadget chain과 인밴드 명령 출력을 사용합니다.
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.

 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
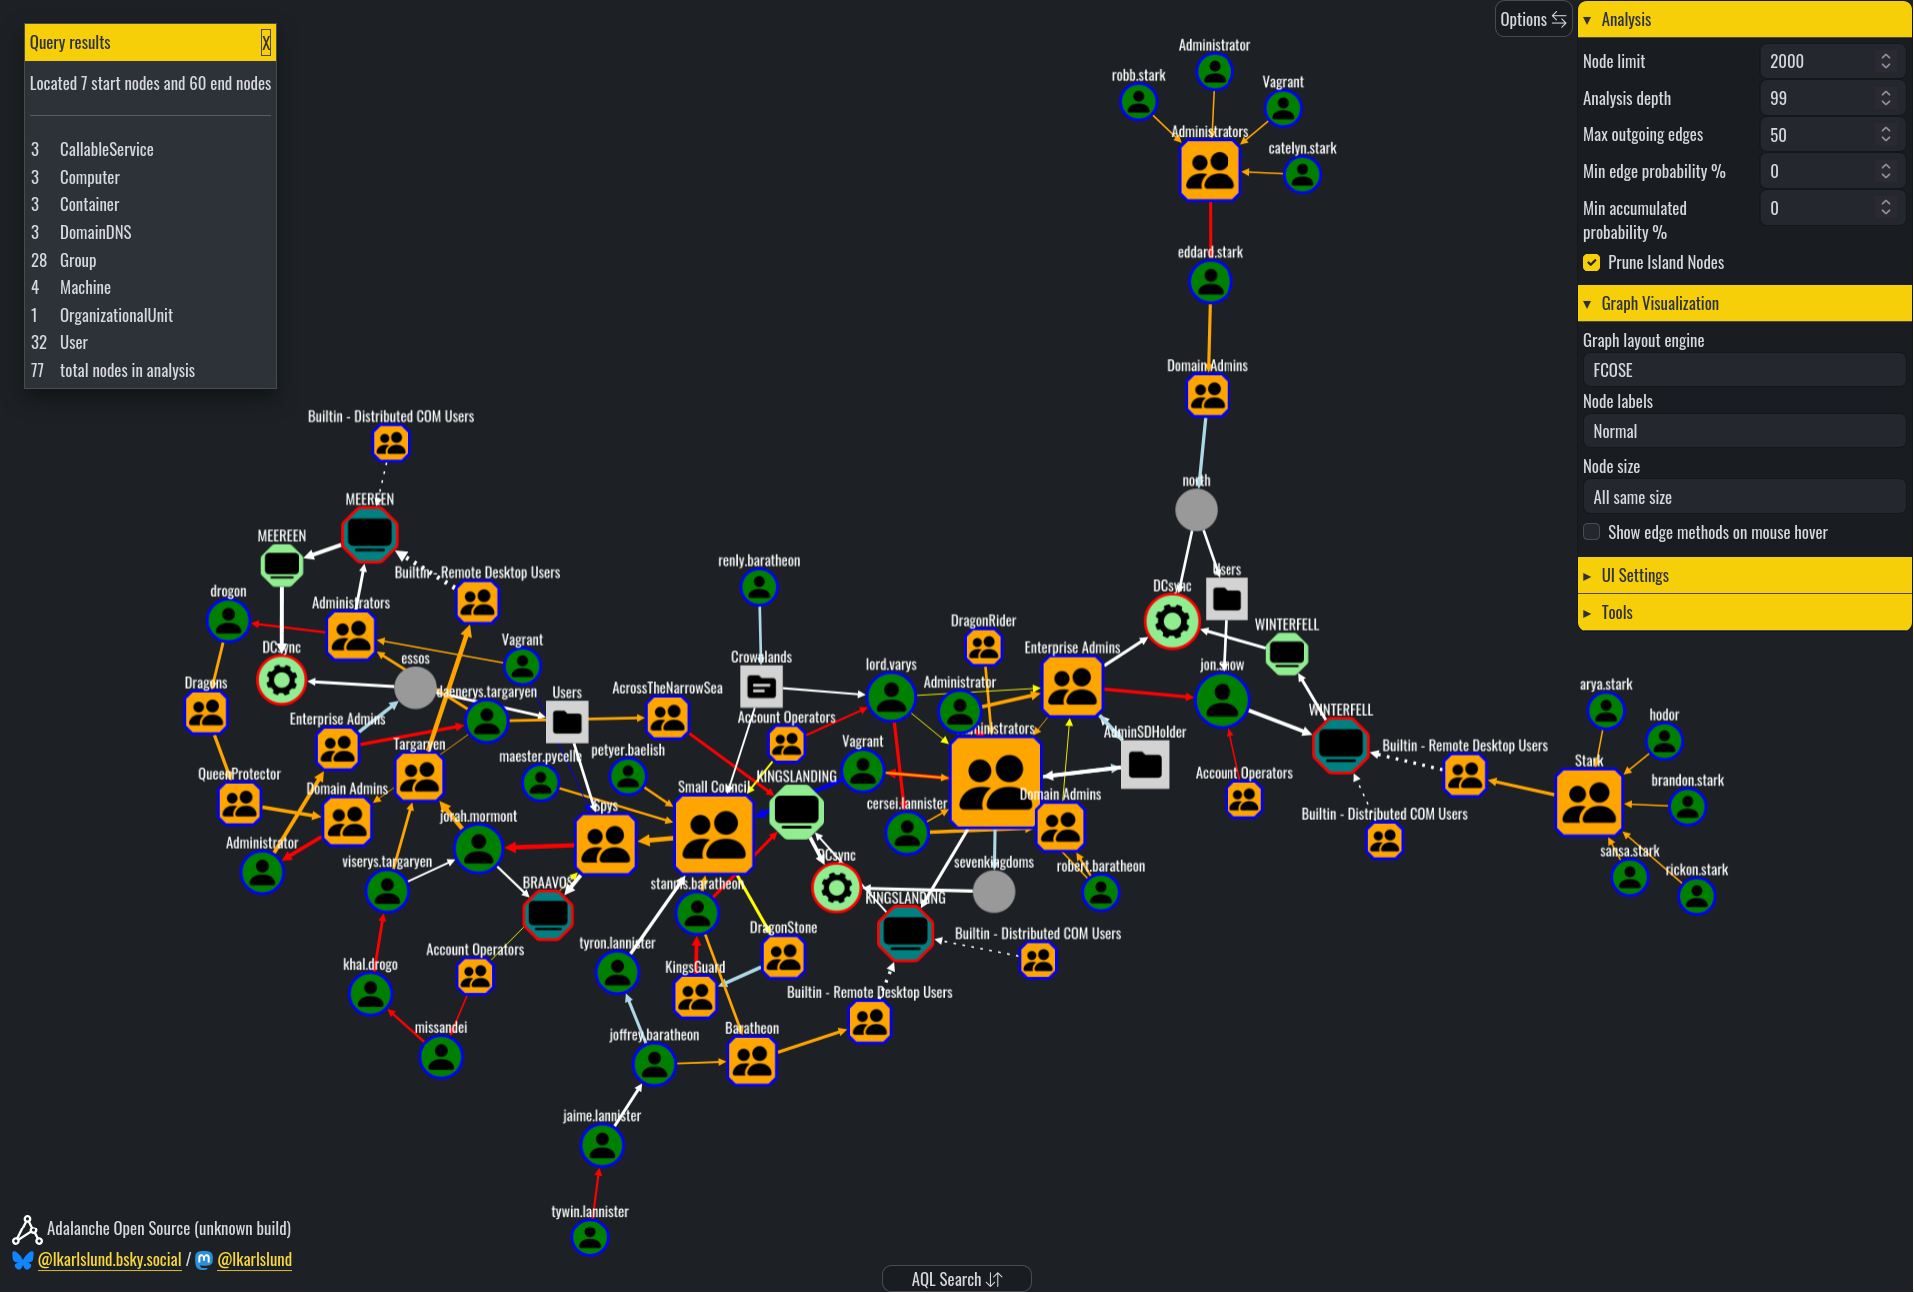 lkarlslund/adalanche
공격 그래프 시각화 및 탐색기 (Active Directory) ...*정말로* 도메인 관리자는 누구인가?
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — SYSTEM 권한으로 이어지는 WER Time Travel Debugging 인자 주입(Windows 11 LPE), 적응형 faultrep.dll 리졸버 포함.
 mein-0/mercilessamd
AMD AmdTools64.sys의 MSR 읽기/쓰기 IOCTL을 악용하여 IA32_LSTAR를 덮어쓰고, SMEP를 우회하며, Windows 10 x64에서 관리자에서 SYSTEM으로 권한을 상승시키는 개념 증명(PoC)입니다.
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.
 0xv1n/macnoise
확장 가능한 MacOS 시스템 텔레메트리 생성기.
 adversarial-detection-engineering/adversarial-detection-engineering-framework
SIEM, EDR 및 XDR 규칙에서 탐지 로직 버그를 식별, 분류, 추론하기 위한 프레임워크 및 분류 체계로, 구체적인 예시와 실제 우회 사례를 포함합니다.
 garrettfoster13/sccmhunter
Active Directory 도메인 내 Microsoft SCCM 자산을 식별, 프로파일링 및 공격하여 자격 증명 검색 및 사이트 탈취를 간소화하는 사후 침투 도구입니다.
 zales2004/sunset-noontide-pentesting
Description Sunset: Noontide VulnHub 머신에 대한 전문적인 침투 테스트 평가로, 정찰, 서비스 열거, CVE-2010-2075 익스플로잇, 후속 침투, 권한 상승, 그리고 전체 시스템 장악을 다룹니다.
 abraxas/veneficus-implant-public
스파이시 멀웨어 0day. 전체 킬체인 멀웨어: 익스플로잇, 피벗, c2, 지속성. Rust를 의사 코드로 변환 - 똑똑하다면 직접 만들 수 있다.
 abraxas/veneficus
초정예 엔드투엔드 임플란트 0day. 전체 킬체인. 익스플로잇, 권한 상승, 피벗, 포이즌, 지속성.
 abraxas/uptime-kuma-setup-toctou
Uptime Kuma의 최초 실행 Socket.IO 설정에서 발생하는 TOCTOU 경쟁 조건에 대한 개념 증명으로, 인증되지 않은 공격자가 숨겨진 두 번째 관리자를 심고 인증을 비활성화할 수 있게 한다.









