
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 flangvik/sharpcollection
일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.
 rvsh3ll/nxc-vulnscan
NetExec 모듈: 모든 기본 Windows 취약점 검사를 한 번에 실행합니다 (검사 전용, 익스플로잇 없음)
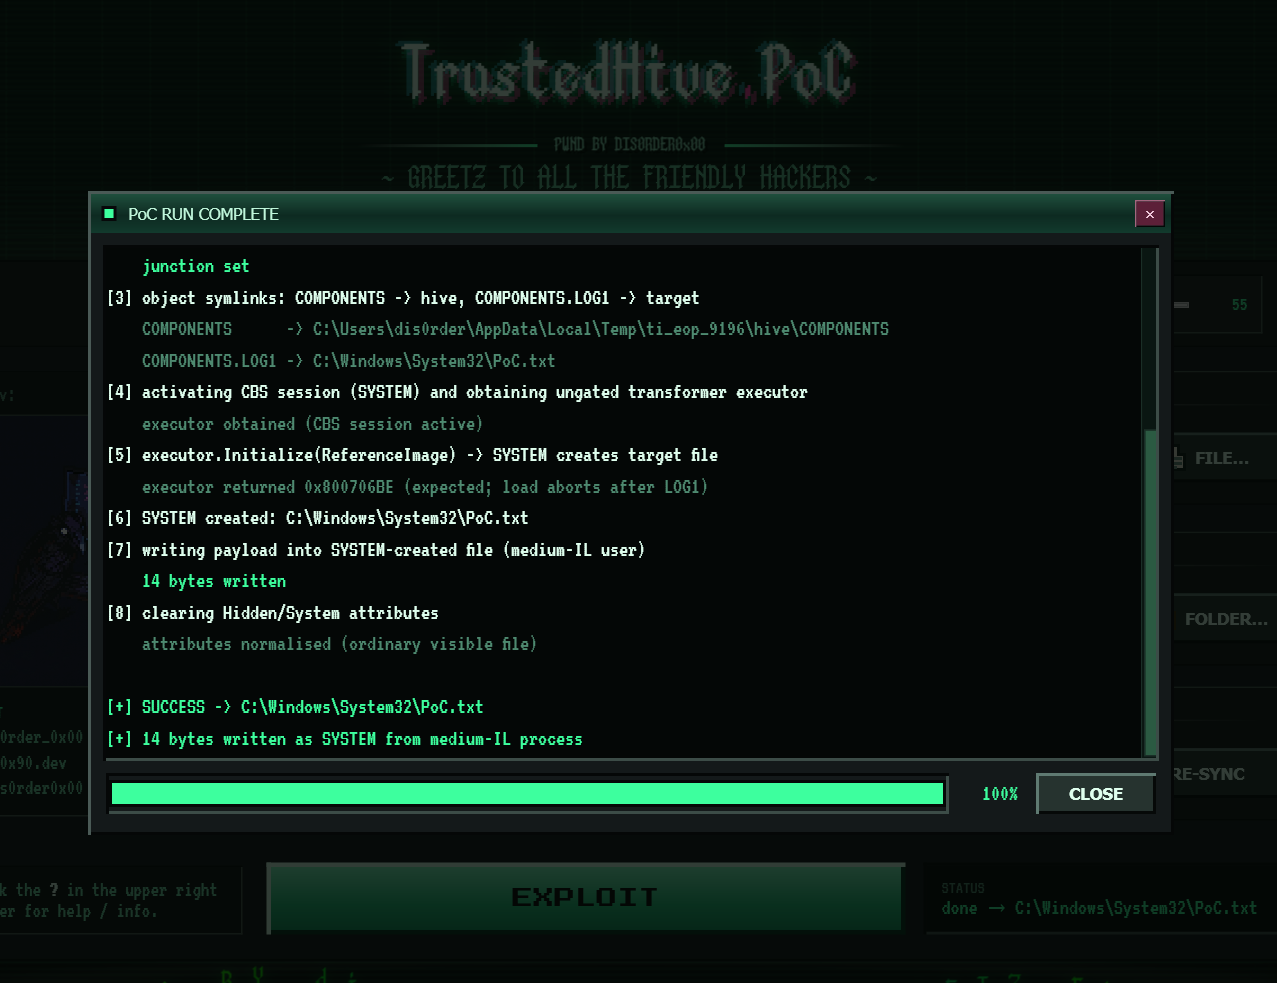 dis0rder0x00/trustedhive
Windows 11에서 TrustedInstaller의 CBS(Component Based Servicing) 세션 COM 개체와 정션(junction)을 악용하여 임의 파일 쓰기를 수행하는 LPE(로컬 권한 상승) 개념 증명(PoC)입니다.
 sherlock-project/sherlock
소셜 네트워크 전반에서 사용자 이름으로 소셜 미디어 계정을 추적합니다.
 itm4n/pentest-windows
Windows 내부 구조 연구 및 악용 기법 모음으로, 레드팀과 펜테스터를 위한 권한 상승, 토큰 악용, 그리고 침투 후 기법을 다룹니다.
 guillaumemeyer/watermarks-remover
소유한 콘텐츠에서 AI 워터마크를 제거하는 프라이버시 우선 앱입니다.
 finbarr/yolobox
AI가 풀 센드로 작동하게 하세요. 홈 디렉토리는 그대로 안전합니다.
 grayhatkiller/keyeroo
LDAP로 강제 유도된 NTLM 인증을 릴레이하고, Netlogon 보안 채널을 통해 피해자의 세션 키를 복구하여 LDAP 서명을 우회함으로써 피해자 권한으로 쓰기 작업을 수행합니다.
 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce
이 저장소에는 CVE-2024-34361에 대한 익스플로잇이 포함되어 있습니다. Pi-hole의 치명적인 취약점(CVSS 8.6)입니다. 부적절한 URL 검증을 악용하여 SSRF를 통해 RCE를 달성합니다. 공격자가 임의의 요청을 보내고 시스템에서 명령을 실행할 수…
 kpcyrd/sh4d0wup
서명 키 남용 및 업데이트 익스플로잇 프레임워크
 qyvora/qyvora-toha3ee
Go 기반 네트워크 공격 및 MITM 프레임워크로, 승인된 침투 테스트, 네트워크 정찰, 트래픽 가로채기, 무선 보안 테스트, 레이어 2/3/7 공격 연구를 위한 도구입니다.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 r3vpwnx/cve-2025-58434
# Flowise 3.0.5용 익스플로잇 체인: 비밀번호 재설정 토큰 노출(CVE-2025-58434)을 통한 인증되지 않은 계정 탈취를 CustomMCP JavaScript 평가와 연계하여 원격 코드 실행을 수행합니다.
 r3vpwnx/cve-2025-24367
CVE-2025-24367 - Cacti 인증된 그래프 템플릿 RCE
 rasta-mouse/crystal-kit
Evasion kit for Cobalt Strike
 gentilkiwi/mimikatz
Windows 보안을 가지고 놀 수 있는 작은 도구
 lautarovculic/ioscpy
이제 USB를 통해 탈옥된 아이폰을 미러링하고 제어할 수 있습니다.
 g4sp4rcs/cve-2026-97798-exploit
CVE-2026-97798 Windows 오류 보고 - SYSTEM 권한으로의 명령 주입







