
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 tausifzaman/cve-2026-3844
CVE-2026-3844에 대한 PoC 익스플로잇으로, WordPress Breeze 플러그인에서 인증되지 않은 파일 업로드를 허용하여 RCE(원격 코드 실행)로 이어지는 치명적인 취약점입니다.
 striga-ai/cve-2026-34486
Apache Tomcat Tribes 클러스터링의 EncryptInterceptor fail-open 우회로 Java 역직렬화를 통한 인증되지 않은 RCE가 발생합니다.

 sacriphanius/zhilly
🛡️ ESP32-S3(LilyGO T-Embed CC1101 및 T-Watch S3) 기반의 AI 기반 휴대용 사이버보안 및 침투 테스트 어시스턴트. 음성 제어 RF 재밍, BadUSB/HID 에뮬레이션, IR 리플레이, Sub-GHz 신호 캡처, NFC 도구,…
 1135/1135-cobaltstrike-toolkit
CobaltStrike에 대해
 anhkgg/pyrat
PyRat,python xmlrpc로 만든 RAT
 laolisafe/cve-2020-0796
CVE-2020-0796에 대한 개념 증명 익스플로잇으로, Windows 10에 영향을 미치는 치명적인 SMBv3 원격 코드 실행 취약점입니다. 취약한 시스템을 탐지하는 스크립트가 포함되어 있습니다.

 rockmelodies/cve-2019-16097-batch
CVE-2019-16097-batch
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE 권한 상승 취약점을 위한 CS 리플렉티브 로딩 플러그인입니다. 즉시 사용 가능하며, 메모리 로딩과 난독화된 드라이버 이름 로딩을 통해 Defender/EDR을 우회합니다.
 shuai06/cve-2022-30525
Zyxel 방화벽 원격 명령 주입 취약점(CVE-2022-30525) 대량 탐지 스크립트
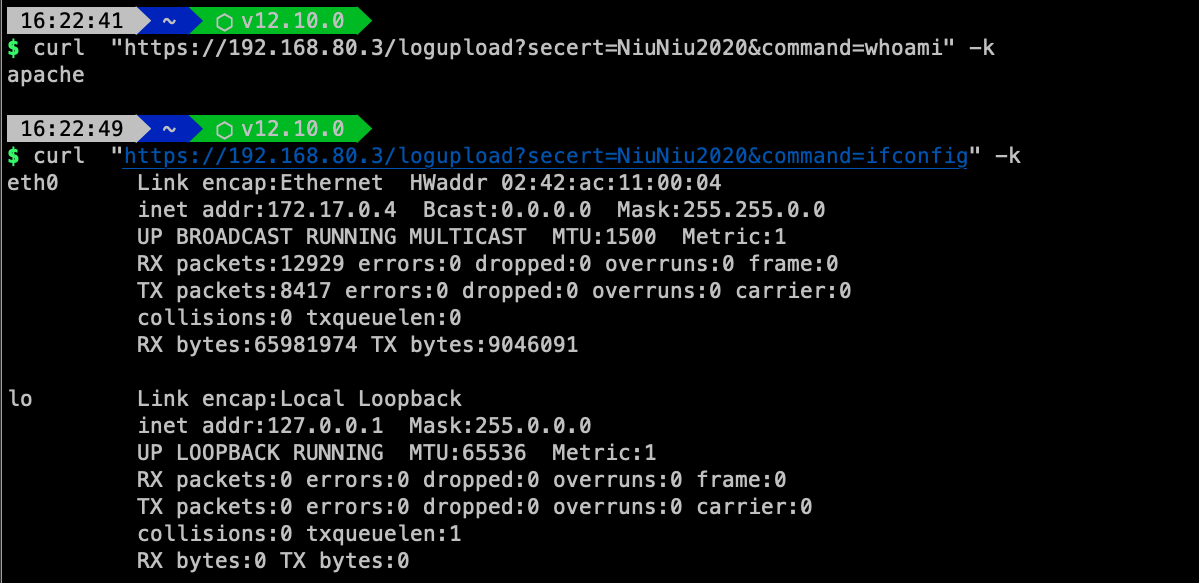 skytina/cve-2021-21978
출력(에코)이 반환되는 취약점 익스플로잇 스크립트
 uknowsec/sharpdecryptpwd
Windows 시스템에 암호가 저장된 일부 프로그램을 구문 분석합니다: Navicat, TeamViewer, FileZilla, WinSCP, Xmanager 시리즈 제품(Xshell, Xftp). 소스:…
 xdnice/pcshare
PCShare는 대상 머신의 화면, 레지스트리, 파일 시스템 등을 모니터링할 수 있는 강력한 원격 제어 소프트웨어입니다.
 razureink/cve-2024-1708-connectwise_rce_reproduction
cve-2024-1708-connectwise_rce_reproduction 재현
 razureink/cve-2024-3400-panos_rce_reproduction
cve-2024-3400-panos_rce_reproduction의 재현
 razureink/cve-2024-49113-ldap_nightmare_reproduction
cve-2024-49113-ldap_nightmare_reproduction의 재현
 gagaltotal/cve-2026-63030-cve-2026-60137-wp2shell-poc
CVE-2026-63030 & CVE-2026-60137 Wp2shell Poc








