
 #1

 synacktiv/thats_no_pipe
Windows 명명된 파이프 후킹 툴킷
 nccgroup/async-pico-hub
Async PICO Hub는 Cobalt Strike를 사용자 정의 이벤트 모니터링 및 프로세스 내 비동기 BOF로 확장하기 위한 작업 진행 중인 프레임워크입니다.
 synacktiv/prox-ez
Windows 인증 메커니즘을 테스트하기 위한 HTTP/HTTPS 인터셉션 프록시로, NTLM, Kerberos, pass-the-hash, pass-the-ticket 및 릴레이 공격을 지원하며, MITM을 위한 내장 인증서 생성을 제공합니다.
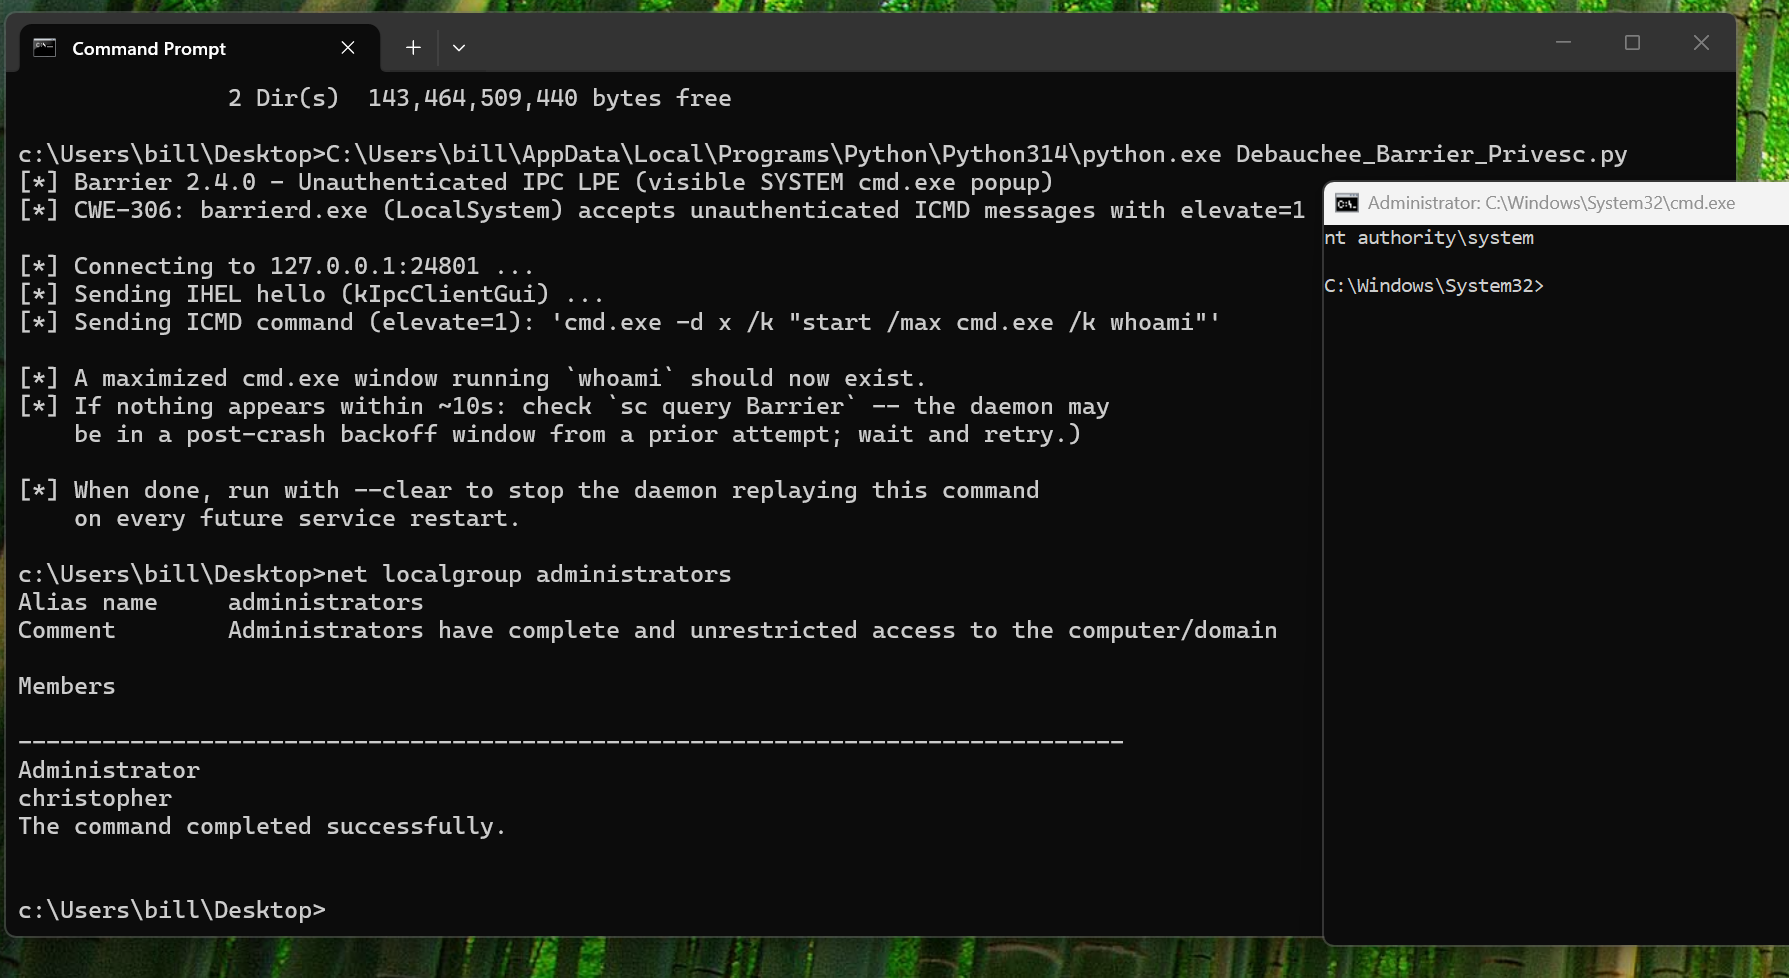 cduram/notcve-2026-0010
Debauchee Barrier 데몬 TCP 포트 24801을 통한 인증되지 않은 IPC 로컬 권한 상승으로 SYSTEM 권한 획득
 soralis0912/cve-2026-43499-pmg110-root
# CVE-2026-43499 Android LPE 익스플로잇 OPPO PMG110(커널 6.6)을 대상으로 하는 Android LPE 익스플로잇. futex PI UAF를 이용해 루트 권한을 획득하고 LD_PRELOAD를 통해 su 데몬을 설치합니다.
 shinthink/cve-2026-61424
DJ-Classifieds Joomla 컴포넌트 인증되지 않은 파일 업로드 RCE. PHP short tags를 통한 3-문자열 필터 우회. CVSS 10.0 | CWE-434 | com_djclassifieds < 3.11.2
 shinthink/cve-2026-65883
Aimy Captcha-Less Form Guard Joomla 컴포넌트 PHP 객체 인젝션 RCE. clfgd XOR 키스트림 복구 + unserialize(). CVSS 10.0 | CWE-502 | aimy_captcha-less_form_guard < 20.1
 synacktiv/sccm_sql_backdoor
CVE-2024-43468 및 CVE-2025-59213을 악용하여 SCCM Management Point의 SQL 저장 프로시저에 제어된 백도어를 이식하고, HTTP를 통한 원격 SQL 실행을 가능하게 합니다.
 jenderal92/magneto-polyshell
Magento 2 비인증 RCE 익스플로잇 – GraphQL 제품 조회 및 게스트 카트 맞춤 옵션을 통해 PHP 웹셸을 업로드합니다. 멀티스레드 방식으로 SKU를 자동 감지하고, 라이브 셸 URL을 up.txt에 저장합니다. 승인된 보안 테스트 전용입니다.
 nccgroup/steppingstones
Cobalt Strike 및 BloodHound 통합을 갖춘 웹 기반 레드팀 활동 로깅, 리포팅 및 상황 인식 도구
 jenderal92/shadow-vault
Shadow Vault – SHA-512 해시로 섀도 사용자 추가, 자동 에이징 매칭, 다중 쓰기 폴백 지원.
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
IOHIDEventServiceFastPathUserClient의 UAF 및 AOP 보조 프로세서 패닉. Entitlements가 필요하지 않으며, 앱 샌드박스에서 도달 가능합니다.
 b0nyo/poc-cve-2026-38526
자동화된 Krayin CRM ≤ 2.2.x 익스플로잇.
 razureink/fucker
AI 기반 의사 결정 엔진을 갖춘 침투 테스트 프레임워크
 synacktiv/bbs
bbs는 SOCKS 및 HTTP 프록시용 라우터입니다. SOCKS5(또는 HTTP CONNECT) 서비스를 노출하고 요청의 대상에 따라 수신 요청을 프록시 또는 프록시 체인으로 전달합니다. 라우팅은 PAC 스크립트(PAC 지원으로 빌드된 경우) 또는 JSON 파일로…
 khalilu020/offensive-security-adversary-emulation
취약한 호스트를 대상으로 실제 공격(CVE-2011-2523)을 시뮬레이션한 다음, 기존 Wazuh/Suricata/Zeek SOC에 대한 탐지 커버리지를 교차 검증했습니다 — 그 과정에서 실제 모니터링 파이프라인 버그 5개를 발견하고 수정했습니다.
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — 독립형 PoC + Cobalt Strike BOF (대화형 세션에서 SYSTEM 명령 실행)









